
 #1
 oalabs/findyara-ida
إضافة بايثون لـ IDA لفحص الملفات الثنائية باستخدام قواعد Yara
 1-3-7/disrobe
مجموعة أدوات Rust CLI تقوم بفك الترجمة الساكن، وإزالة التشويش، وفك حزم الكود الأصلي، والبايت كود، والسكريبتات، والبرامج الثابتة، وحزم التطبيقات عبر…
 fuzzuf/fuzzuf
إطار عمل اختبار تشويش معياري مع لغة DSL (HierarFlow) لتركيب حلقات اختبار التشويش من مكونات أولية قابلة لإعادة الاستخدام. يدعم AFL وlibFuzzer وVUzzer…
 zx41r/awesome-reverse-engineering-and-malware-analysis
خريطة مُتحقَّق منها للهندسة العكسية وتحليل البرمجيات الخبيثة. أدوات فك التجميع (Disassemblers)، فكّ التغليف (unpacking)، تطوير الاستغلالات (exploit…
 nccgroup/mtk_bp
أدوات لتحليل وهندسة عكسية للبرامج الثابتة لقاعدة النطاق في MediaTek، بما في ذلك استخراج الملفات، وتحليل الرموز، والتكامل مع Ghidra لملفات المودم…
 s3cur3th1ssh1t/nimgetsyscallstub
يستخرج ديناميكيًا استدعاءات النظام الجديدة من ntdll.dll لتجنب الكشف المستند إلى التوقيع، مع قالب لتنفيذ شيل كود للحمولات القائمة على Nim.
 hugsy/windbg_js_scripts
أدوات برمجية تجريبية للتعامل مع واجهة WinDbg JS API
 gadiluna/safe
SAFE: تمثيلات وظائف ذاتية الانتباه لمقارنة الثنائيات
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 mrphrazer/binary-cartography
ندوات تقنية حول الهندسة العكسية وتحليل البرمجيات الخبيثة وحماية البرمجيات.
 oalabs/frida-extract
أداة استخراج RunPE (و MapViewOfSection) المستندة إلى Frida.re
 plum-umd/redexer
إطار عمل Redexer للتجهيز الثنائي لرمز Dalvik البايت
 ynwarcs/cve-2025-21298
إثبات المفهوم وتفاصيل CVE-2025-21298
 shemesh999/oregami
إضافات ونصوص IDA لتحليل إطار استخدام المسجلات
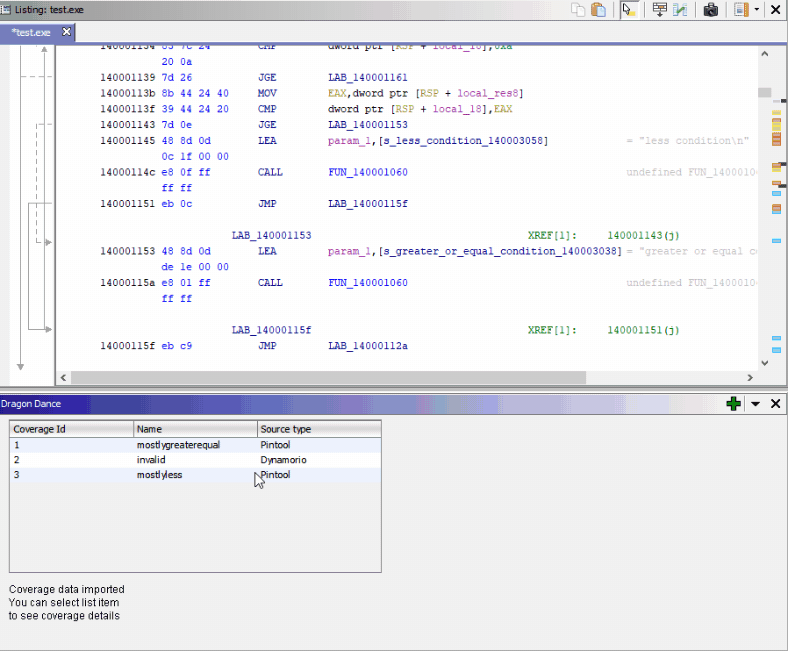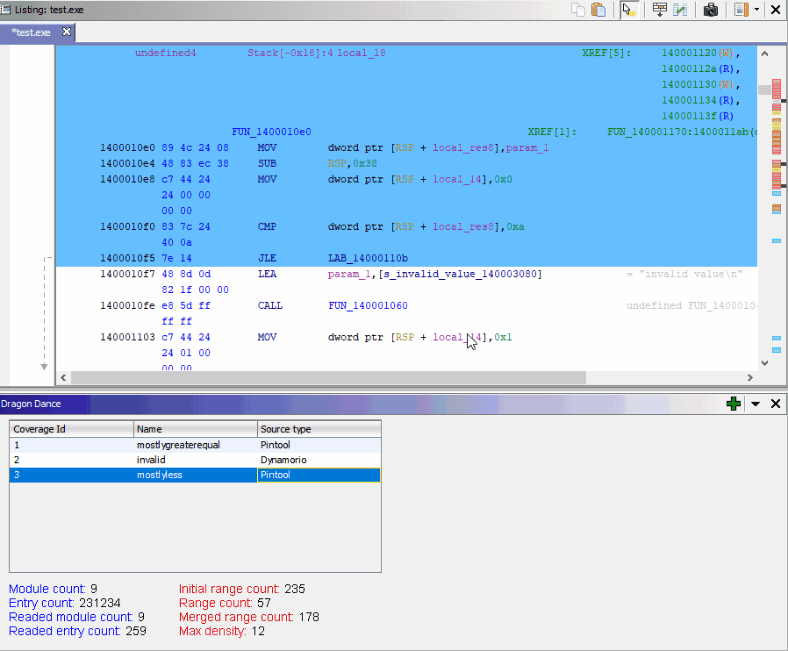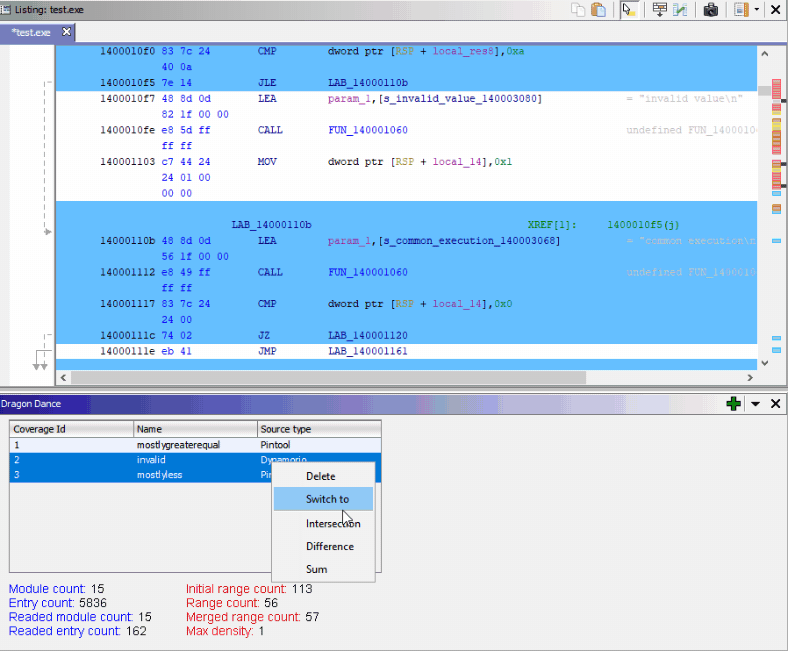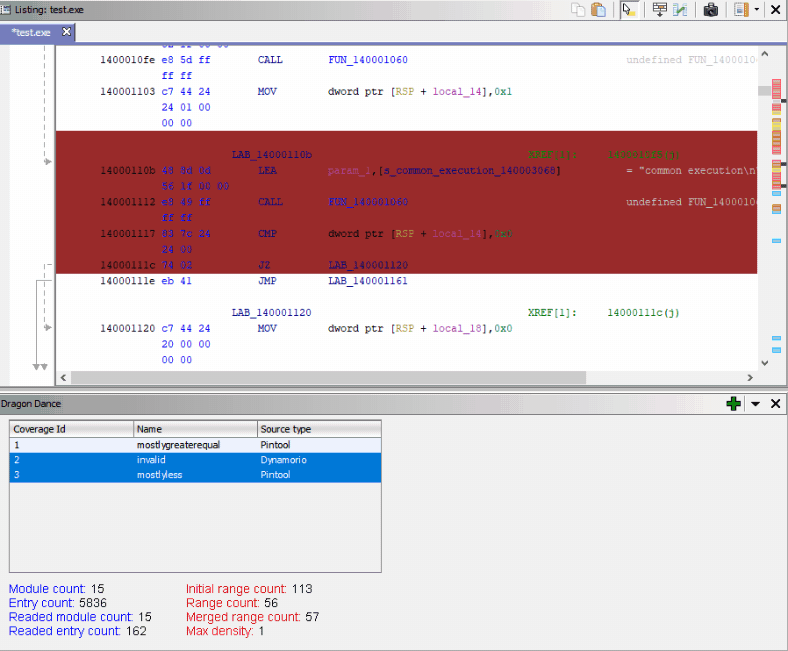 0ffffffffh/dragondance
إضافة تصور تغطية الكود الثنائي لـ Ghidra









