
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 10 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit

أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 8س 27د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 3س 2د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 1س 51د
angr preview#6

angr

GitHubangr/angr
9.0kمنذ يوم واحد
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 7 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 8س 31د
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 2 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 20 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1643 نتائج
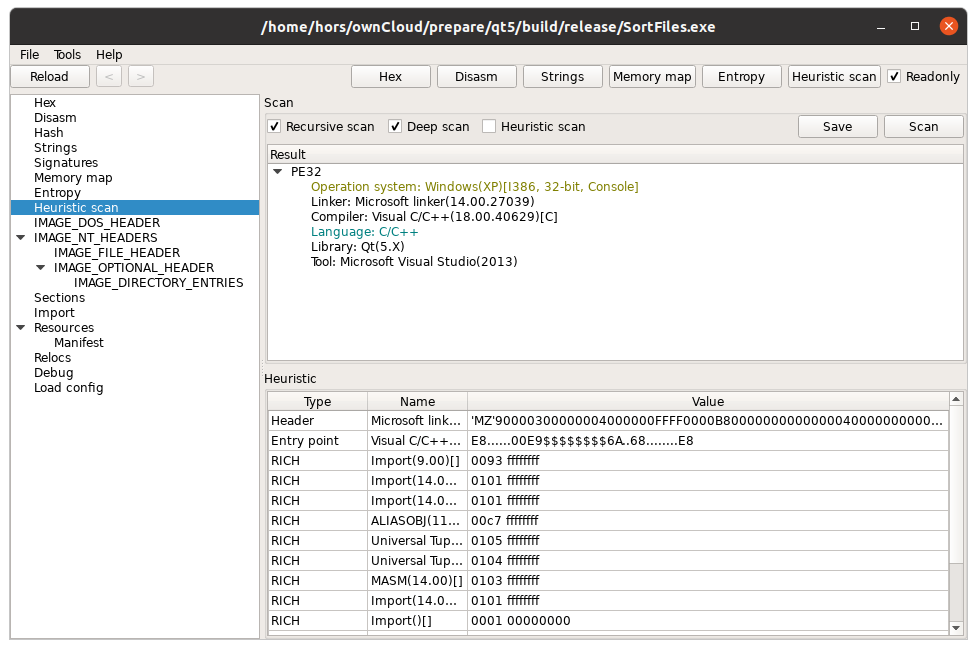
XPEViewer preview

XPEViewer

GitHubhorsicq/xpeviewer

عارض/محرر ملفات PE لأنظمة Windows وLinux وMacOS.

static-analysisreverse-engineeringbinary-analysis
1.2kمنذ 4س 29د
efiXplorer preview

efiXplorer

GitHubrehints/efixplorer

إضافة ومحمل لـ IDA لتحليل البرامج الثابتة UEFI وأتمتة الهندسة العكسية
embedded-systems-securitystatic-analysisvulnerability-analysis+5
1.1kمنذ 16 أيام
ThreatCheck preview

ThreatCheck

GitHubrasta-mouse/threatcheck

يُحدد البايتات التي يقوم Microsoft Defender / AMSI Consumer بوضع علامة عليها.
defensive-toolsscripting-automationmalware-analysis+1
1.6kمنذ 7 أشهر
rz-ghidra preview

rz-ghidra

GitHubrizinorg/rz-ghidra

دمج عميق لمفكك Ghidra ومفكك تجميع Sleigh لـ rizin
static-analysisreverse-engineeringbinary-analysis
965منذ 6 أيام
VMProtect-devirtualization preview

VMProtect-devirtualization

GitHubjonathansalwan/vmprotect-devirtualization

اللعب مع حماية برنامج VMProtect. إزالة التعتيم التلقائي للدوال النقية باستخدام التنفيذ الرمزي و LLVM.
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
1.5kمنذ 4 سنوات
Malimite preview

Malimite

GitHublauriewired/malimite

مفكك ترجمة iOS و macOS

ios-securityreverse-engineeringmobile-security+2
3.1kمنذ سنة واحدة
COFFLoader preview

COFFLoader

GitHubtrustedsec/coffloader

شغّل ملفات كائنات Beacon (BOFs) خارج Cobalt Strike من خلال تحليل ملفات كائنات COFF ذات 64 بت، مع توليد وسائط متوافقة مع Beacon وسكربتات مساعدة…
post-exploitationpenetration-testingbinary-analysis+2
646منذ شهر واحد
gdb-frontend preview

gdb-frontend

GitHubrohanrhu/gdb-frontend

☕ GDBFrontend هو مصحح أخطاء رسومي سهل ومرن وقابل للتوسيع.
reverse-engineeringdebuggersbinary-analysis+1
3.0kمنذ 11 أشهر
Dwarf preview

Dwarf

GitHubigio90/dwarf

مصحح أخطاء كامل الميزات متعدد البنى/أنظمة التشغيل مبني على PyQt5 و frida
android-securitydynamic-analysis-sandboxingios-security+4
1.3kمنذ 2 سنوات
python-exe-unpacker preview

python-exe-unpacker

GitHubwithsecurelabs/python-exe-unpacker

نص برمجي مساعد لفك ضغط وفك تجميع ملفات EXE المترجمة من كود بايثون.
dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.0kمنذ 8 سنوات
MCExtractor preview

MCExtractor

GitHubplatomav/mcextractor

أداة استخراج الميكروكود من Intel و AMD و VIA و Freescale
reverse-engineeringhardware-securityutilities-frameworks+2
920منذ شهر واحد
Virtuailor preview

Virtuailor

GitHub0xgalz/virtuailor

أداة IDAPython لإنشاء جداول افتراضية C++ تلقائية في IDA Pro

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
1.4kمنذ 6 سنوات
SigFlip preview

SigFlip

GitHubmed0x2e/sigflip

SigFlip هي أداة لتعديل ملفات PE الموقعة بتقنية Authenticode (exe, dll, sys ..إلخ) دون إبطال أو كسر التوقيع الحالي.
defensive-toolspersistence-mechanismscode-analysis+5
1.3kمنذ 3 سنوات
windows-api-function-cheatsheets preview

windows-api-function-cheatsheets

GitHub7etsuo/windows-api-function-cheatsheets

مرجع لاستدعاءات دوال واجهة برمجة تطبيقات ويندوز (Windows API)، بما في ذلك دوال لعمليات الملفات، وإدارة العمليات، وإدارة الذاكرة، وإدارة الخيوط،…
reverse-engineeringpost-exploitationmalware-analysis+3
1.5kمنذ 2 سنوات
MicrocodeDecryptor preview

MicrocodeDecryptor

GitHubchip-red-pill/microcodedecryptor

يفك تشفير تحديثات الميكروكود لمعالجات Intel Atom ويفك حزم XuCode باستخدام مفاتيح RC4 المستعادة، مما يكشف البنى الداخلية لميكروكود وحدة المعالجة…
reverse-engineeringcryptographyhardware-security+2
1.5kمنذ 4 سنوات
rzweb preview

rzweb

GitHubindalok/rzweb

منصة هندسة عكسية كاملة تعمل في المتصفح، مبنية على Rizin، وتعمل بالكامل من جانب العميل عبر WebAssembly.

static-analysisdynamic-analysis-sandboxingreverse-engineering+5
738منذ 3 أيام
Frida-Labs preview

Frida-Labs

GitHubdere-ad2001/frida-labs

يحتوي المستودع على سلسلة من التحديات لتعلّم Frida لاستغلال أندرويد.

android-securitydynamic-code-analysisexploitation+6
1.3kمنذ 8 أشهر
tiny_tracer preview

tiny_tracer

GitHubhasherezade/tiny_tracer

متتبع قائم على Intel Pin لاستدعاءات API واستدعاءات النظام والتعليمات مع تجنب التصحيح، يُستخدم لتحليل البرامج الضارة والهندسة العكسية للملفات الثنائية…


dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+2
1.7kمنذ 4 أشهر
السابق1…91011…92التالي