
 #1

 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker auth bypass to unauth RCE. Detection script, bypass demo, RCE-chain PoC, and IDS rules.
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - تجاوز المصادقة إلى تصعيد الامتيازات عبر الاستيلاء على الحساب
 abdugafforov-bobur/cve-2026-54415-poc
PoC لـ CVE-2026-54415 — Azuriom CMS (<1.2.11) ثغرة التحكم في الوصول المعطل → السيطرة على الحساب
 joshuavanderpoll/cve-2024-56348
# استغلال مبني على Go لـ CVE-2024-56348 يستهدف تجاوز المصادقة وتنفيذ الأوامر عن بُعد في JetBrains TeamCity. يوفر شل تفاعلية، شل عكسية، قراءة/كتابة…
 caginkyr/cve-2026-7671
إثبات المفهوم لـ CVE-2026-7671، يوضح هجوم القوة الغاشمة على رمز التحقق (OTP) في تطبيق Tornet Scooter لنظام أندرويد بسبب غياب تحديد معدل الطلبات على…
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
أداة كشف لثغرة تجاوز المصادقة CVE-2026-2699 في Progress ShareFile. يرسل طلب GET إلى /ConfigService/Admin.aspx للتحقق من وجود الثغرة.
 initroot/cve-2022-23342
إثبات مفهوم لثغرة تعداد أسماء المستخدمين في Active Directory في Hyland OnBase عبر اختلافات استجابة نقطة نهاية تسجيل الدخول، مما يتيح استطلاع…
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework - الاستيلاء على الحساب دون مصادقة (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
استغلال لثغرة CVE-2022-22845 - استيلاء على صلاحيات المدير بدون مصادقة في QXIP SIPCAPTURE Homer-App حتى الإصدار 1.4.27
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
شرح وإثبات مفهوم (PoC) لاستغلال ثغرة تجاوز المصادقة CVE-2026-20896 في Gitea، مع إمكانية سرقة رموز جلسات المستخدمين الصالحين في مثيل Gitea.
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
استغلال إثبات المفهوم لتجاوز مصادقة OPC UA باستخدام سياسة الأمان None، بما في ذلك خادم محاكٍ لإظهار الوصول غير المصرح به للقراءة/الكتابة إلى بيانات…
 jenderal92/zimbra-valid-login-checker
نص برمجي خفيف بلغة بايثون لاختبار مجموعات اسم المستخدم/كلمة المرور ضد صفحات تسجيل الدخول إلى بريد Zimbra الإلكتروني لأغراض تقييم الأمان وتدقيق كلمات…
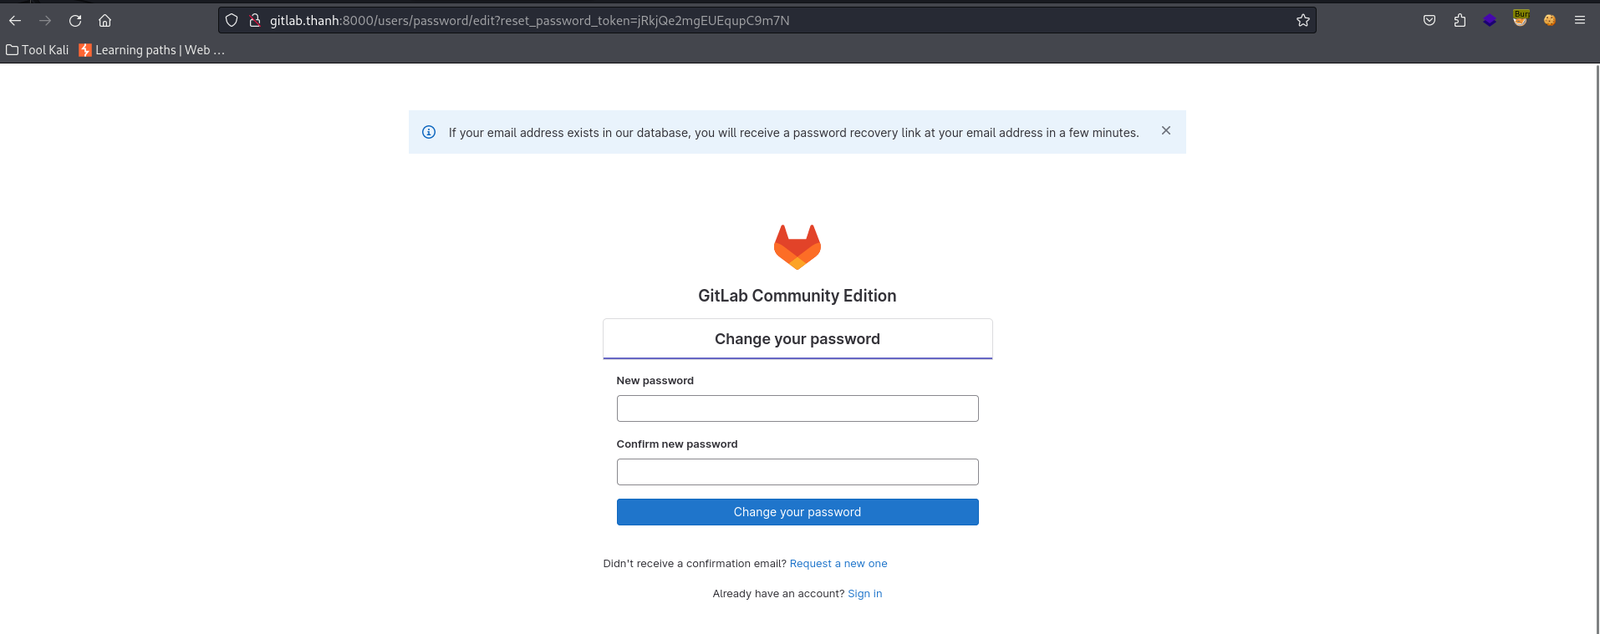 thanhlam-attt/cve-2023-7028
استغلال للاستيلاء على حسابات GitLab عبر CVE-2023-7028، يوضح تجاوز إعادة تعيين كلمة المرور عن طريق حقن بريد إلكتروني للمهاجم لتلقي رمز إعادة التعيين.
 ull0a/cve-2026-50751
تجاوز المصادقة عبر الشهادة في VPN Remote-Access من Check Point (IKEv1).
 ull0a/cve-2024-55591-poc
تنفيذ تعليمي بلغة Go لثغرة CVE-2024-55591 (تجاوز المصادقة في Fortinet FortiOS). مصمم لأغراض البحث الأمني، وتقييم الثغرات، وفهم آليات تجاوز المصادقة…
 yym8538/cve-2026-25253
إثبات مفهوم استغلال لـ CVE-2026-25253 في OpenClaw: يقوم gatewayUrl مُصمَّم خصيصًا بتسريب رمز بوابة Control UI، مما يتيح وصولًا غير مصرح به إلى…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
إثبات مفهوم لـ CVE-2026-23009 يوضح حقن صور DICOM غير مصادَق عليه في خوادم PACS الضعيفة باستخدام pynetdicom، مع محاكاة C-STORE SCP وسكربت استغلال.









