
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 horizon3ai/cve-2024-28987
استغلال إثبات المفهوم (PoC) لـ CVE-2024-28987 الذي يستهدف ثغرة بيانات الاعتماد المرمّزة بشكل ثابت في SolarWinds Web Help Desk. يعمل على أتمتة…
 h4k6/cve-2023-2982-poc
WordPress تسجيل الدخول والتسجيل الاجتماعي (Discord، Google، Twitter، LinkedIn) <=7.6.4 - تجاوز المصادقة
 w000i/cve-2021-44910_springblade
أداة كشف الثغرات في مصادقة JWT لإطار SpringBlade
 0xyur1/cve-2026-41940
تجاوز مصادقة cPanel/WHM (ثغرة يوم الصفر)
 zycoder0day/cve-2026-8181
CVE-2026-8181 - Burst Statistics 3.4.0-3.4.1.1 تجاوز المصادقة غير المصادق عليه للاستيلاء على حساب المسؤول | إثبات المفهوم
 projectdiscovery/tunnelx
TunnelX هي أداة أنفاق خفيفة الوزن للاتصالات الواردة، مصممة لإنشاء خادم وكيل SOCKS5 آمن لتوجيه حركة مرور الشبكة.
 kartik2005221/cve-2025-58434-and-59528-poc
PoC معياري لـ CVE-2025-58434 (الاستيلاء على الحساب) وCVE-2025-59528 (RCE) في Flowise. يقوم بأتمتة سلسلة الهجوم الكاملة من تسريب الرمز غير المصادق…
 chybeta/cve-2017-11427-demo
العرض التوضيحي لـ CVE-2017-11427
 abraxas/cve-2026-11387-woocommerce-sms-otp
# إضافة SMS & OTP لـ WooCommerce، إشعارات الطلبات واسترداد سلة التسوق المتروكة لـ WordPress؛ تنبيه SMS <3.9.6؛ تصعيد امتيازات غير مصادق عليه (إعادة…
 nccgroup/winauthlib
مكتبة مصادقة لمجال Windows لاختبار بيانات الاعتماد
 j4ck3lsyn-gen2/cve-2026-48558
PoC لتجاوز المصادقة في SimpleHelp OIDC
 makarov05bm/wsgoat
التطبيق الضعيف الذي سيعلمك كيفية اختراق WebSockets
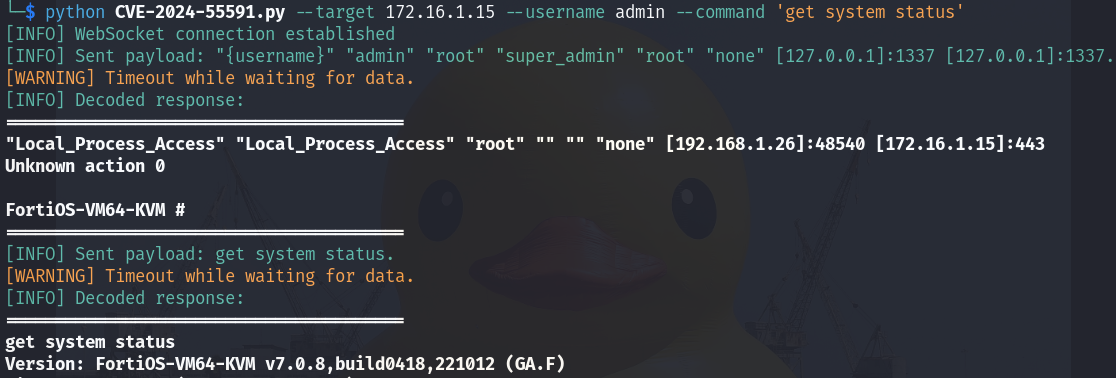 virus-or-not/cve-2024-55591
ثغرة تجاوز المصادقة باستخدام مسار أو قناة بديلة [CWE-288] تؤثر على FortiOS وFortiProxy قد تسمح لمهاجم عن بُعد بالحصول على امتيازات المشرف الأعلى عبر…
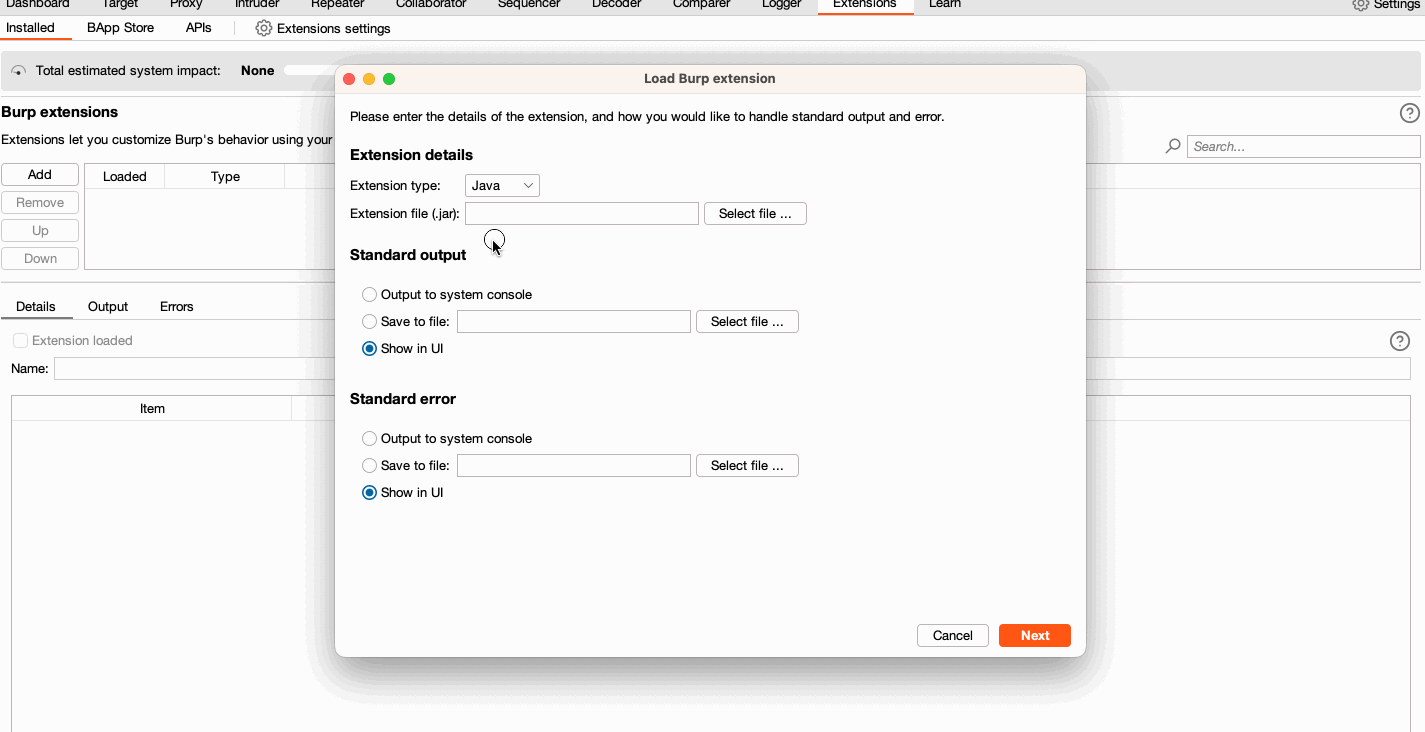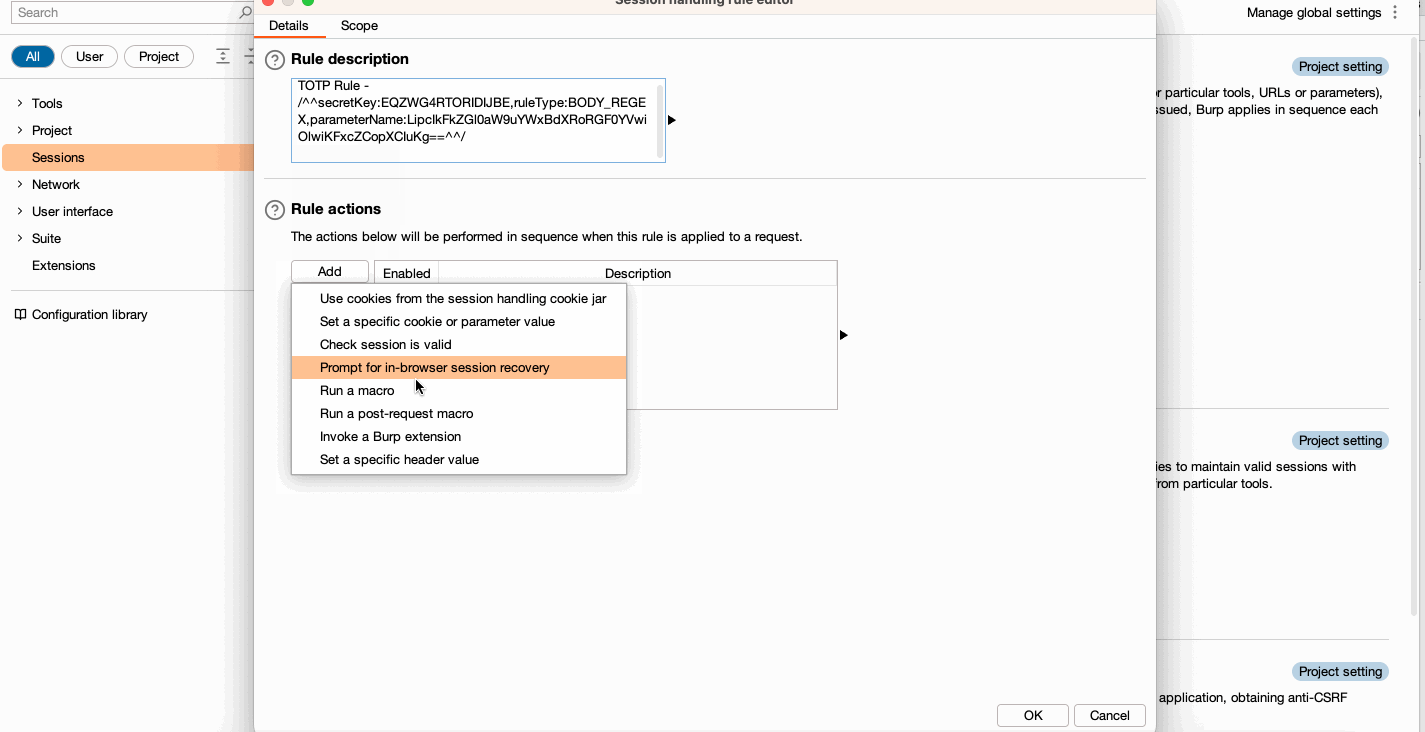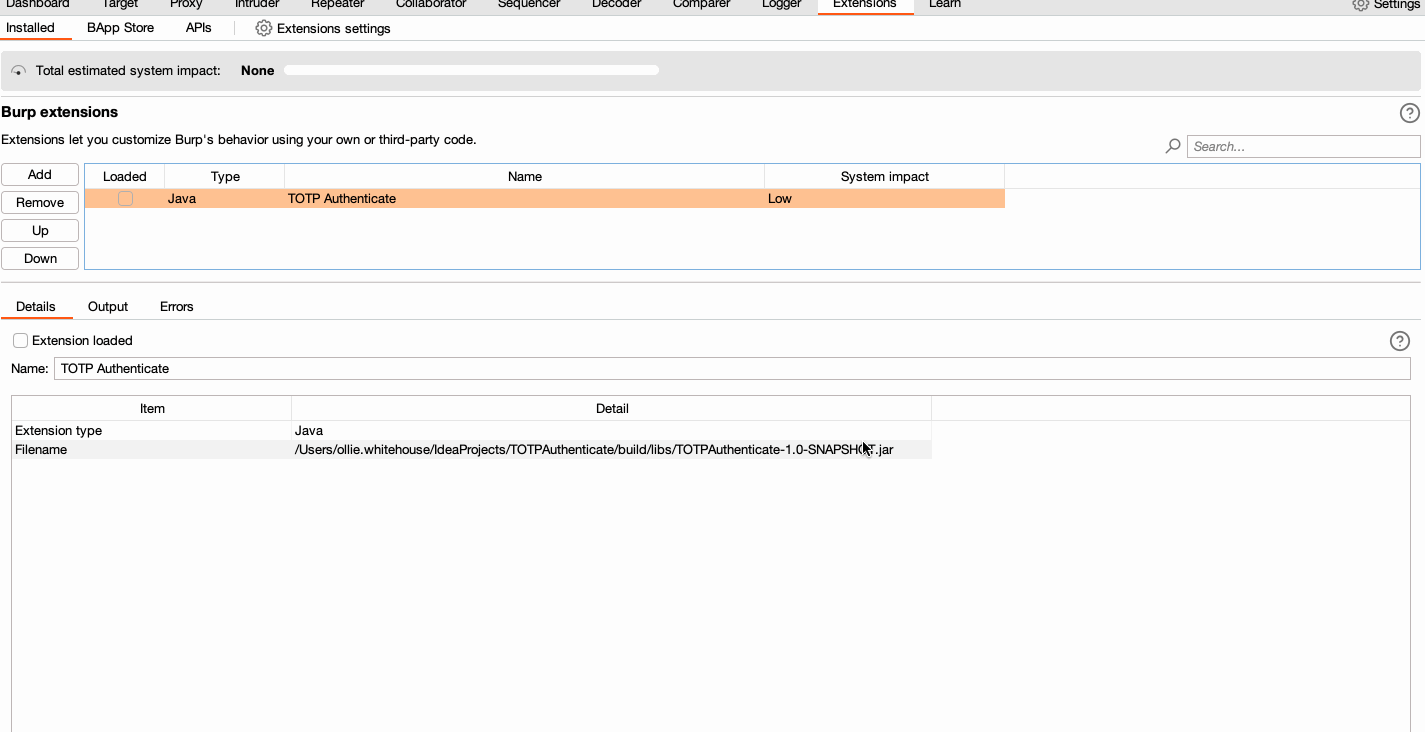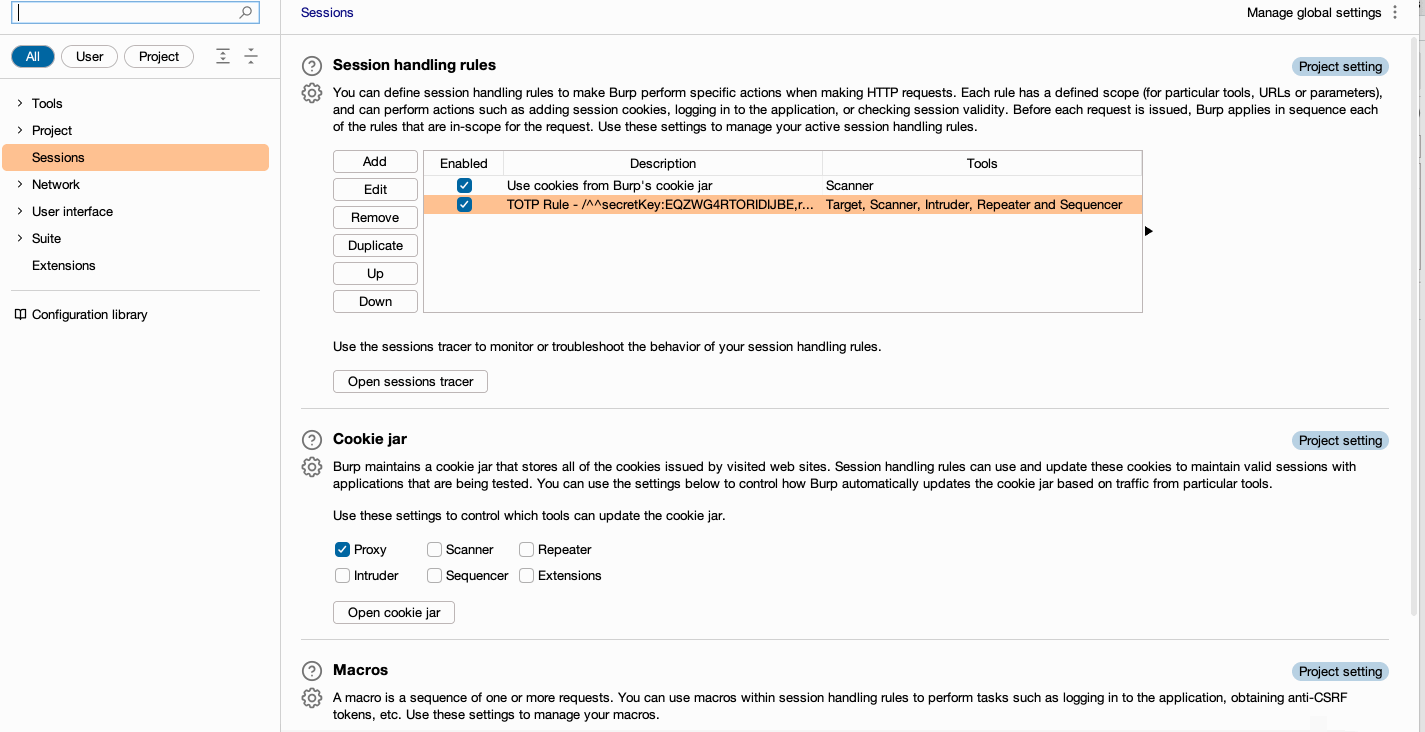 hannah-portswigger/totpauthenticate
هذه الإضافة، المخصصة لإصدار Burp Suite Enterprise Edition، تستخدم قواعد معالجة الجلسات لتوفير رمز TOTP للطلبات الصادرة.
 zayan-mohamed/orb
Orb هي أداة آمنة تعمل في المقام الأول من خلال الطرفية، تتيح لك مشاركة مجلد محلي عبر الإنترنت باستخدام التشفير من النهاية إلى النهاية. لا حاجة…
 mandiant/vcsa-hardening-tool
تقوية آلية بصفر ثقة وتدقيق جنائي لـ VMware vCenter Server Appliance (VCSA)

 racerz-fighting/cve-2024-32113-poc
ثغرات Apache OfBiz








