
 #1
 nccgroup/berserko
إضافة Burp Suite لإجراء مصادقة Kerberos
 alt3kx/cve-2022-1388_poc
استغلال RCE في F5 BIG-IP (CVE-2022-1388)
 cashapp/pivit
إدارة شهادات x509 على مفاتيح YubiKey المفعّلة بـ PIV، وتوليد المفاتيح وطلبات الشهادات، وتوقيع أو التحقق من التزامات git والملفات.
 knightswd/nopacscan
يفحص وحدات تحكم مجال Active Directory بحثًا عن CVE-2021-42287 وCVE-2021-42278 من خلال الاستعلام عن DNS لجميع وحدات التحكم بالمجال وتحليل هياكل PAC…
 mazx0p/mssqlbof
مجموعة Beacon Object File لـ Microsoft SQL Server تتحدث بروتوكول TDS 7.4 مباشرة على الشبكة
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
إثبات مفهوم لاستغلال CVE-2024-55591، يوضح تجاوز المصادقة في واجهات إدارة FortiOS عبر حالة سباق WebSocket لتنفيذ أوامر CLI بدون مصادقة.
 mlcsec/resetspy
عدّ حسابات المستخدمين وطرق المصادقة المسجَّلة عبر بوابة إعادة تعيين كلمة المرور الذاتية من Microsoft (SSPR)
 nccgroup/jwt-reauth
يخزن رموز مصادقة JWT من عنوان URL للمصادقة ويرفقها كترويسات للطلبات داخل النطاق في Burp Suite للتعامل مع الجلسات تلقائيًا.
 praetorian-inc/ntlmrecon
أداة لتنفيذ هجوم تخمين خفيف على خوادم HTTP لتحديد نقاط نهاية مصادقة NTLM التي يمكن الوصول إليها بشكل شائع.
 smokeintheshell/cve-2023-20198
استغلال CVE-2023-20198 PoC
 s0md3v/locky
Locky يولّد كلمات مرور قوية "حقًا" وسهلة التذكر.
 horizon3ai/cve-2023-27350
استغلال إثبات المفهوم لثغرة PaperCut CVE-2023-27350، يجمع بين تجاوز المصادقة وإساءة استخدام البرمجة النصية المدمجة لتحقيق تنفيذ التعليمات البرمجية عن…
 matpb/linux-fingerprint-r503
تسجيل الدخول ببصمة الإصبع على سطح مكتب لينكس باستخدام مستشعر Grow R503 + أردوينو + برنامج خفي بديل لـ fprintd مكتوب بلغة Rust
 ccob/pivert
يحاكي البطاقات الذكية PIV وفق معيار NIST SP 800-73 على نظام Windows باستخدام شهادة PFX ومفتاح خاص، مما يتيح مصادقة البطاقات الذكية لجلسات RDP وCitrix…
 0xe7/wonkavision
يكتشف تذاكر Kerberos المزورة عن طريق تفريغ بيانات الجلسة والتذاكر، وتقييم الشذوذ، وإنشاء مؤشرات سجل أحداث Windows للاستجابة للحوادث القائمة على SIEM.
 zeronetworks/zerologon
نص اختباري لـ CVE-2020-1472 لكلٍ من RPC/TCP و RPC/SMB
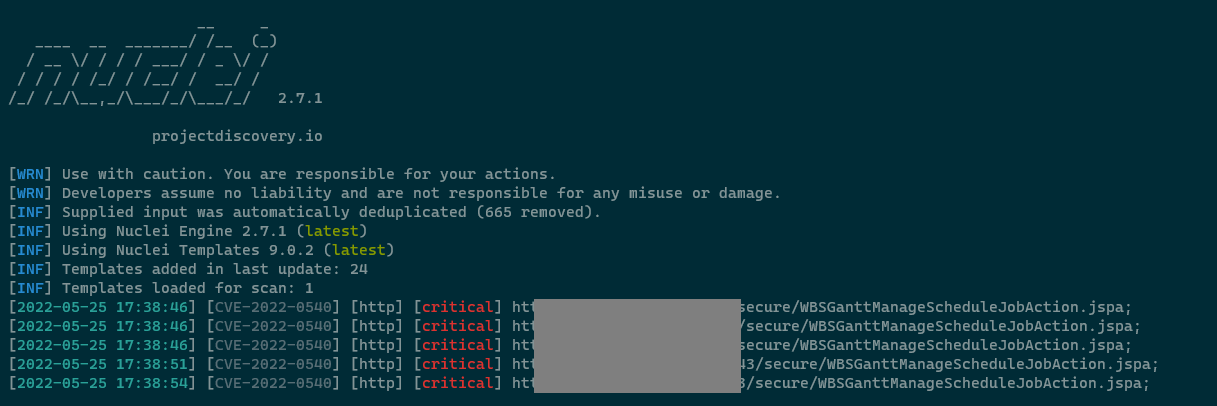 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد(CVE-2022-0540)









