
 #1
 ethicalhackingplayground/ssrf-king
إضافة SSRF لـ burp تقوم بأتمتة اكتشاف SSRF في جميع الطلبات
 codewatchorg/sqlipy
SQLiPy هو إضافة بايثون لـ Burp Suite تدمج SQLMap باستخدام واجهة برمجة تطبيقات SQLMap.
 bbva/apicheck
مجموعة أدوات DevSecOps لواجهات برمجة التطبيقات REST
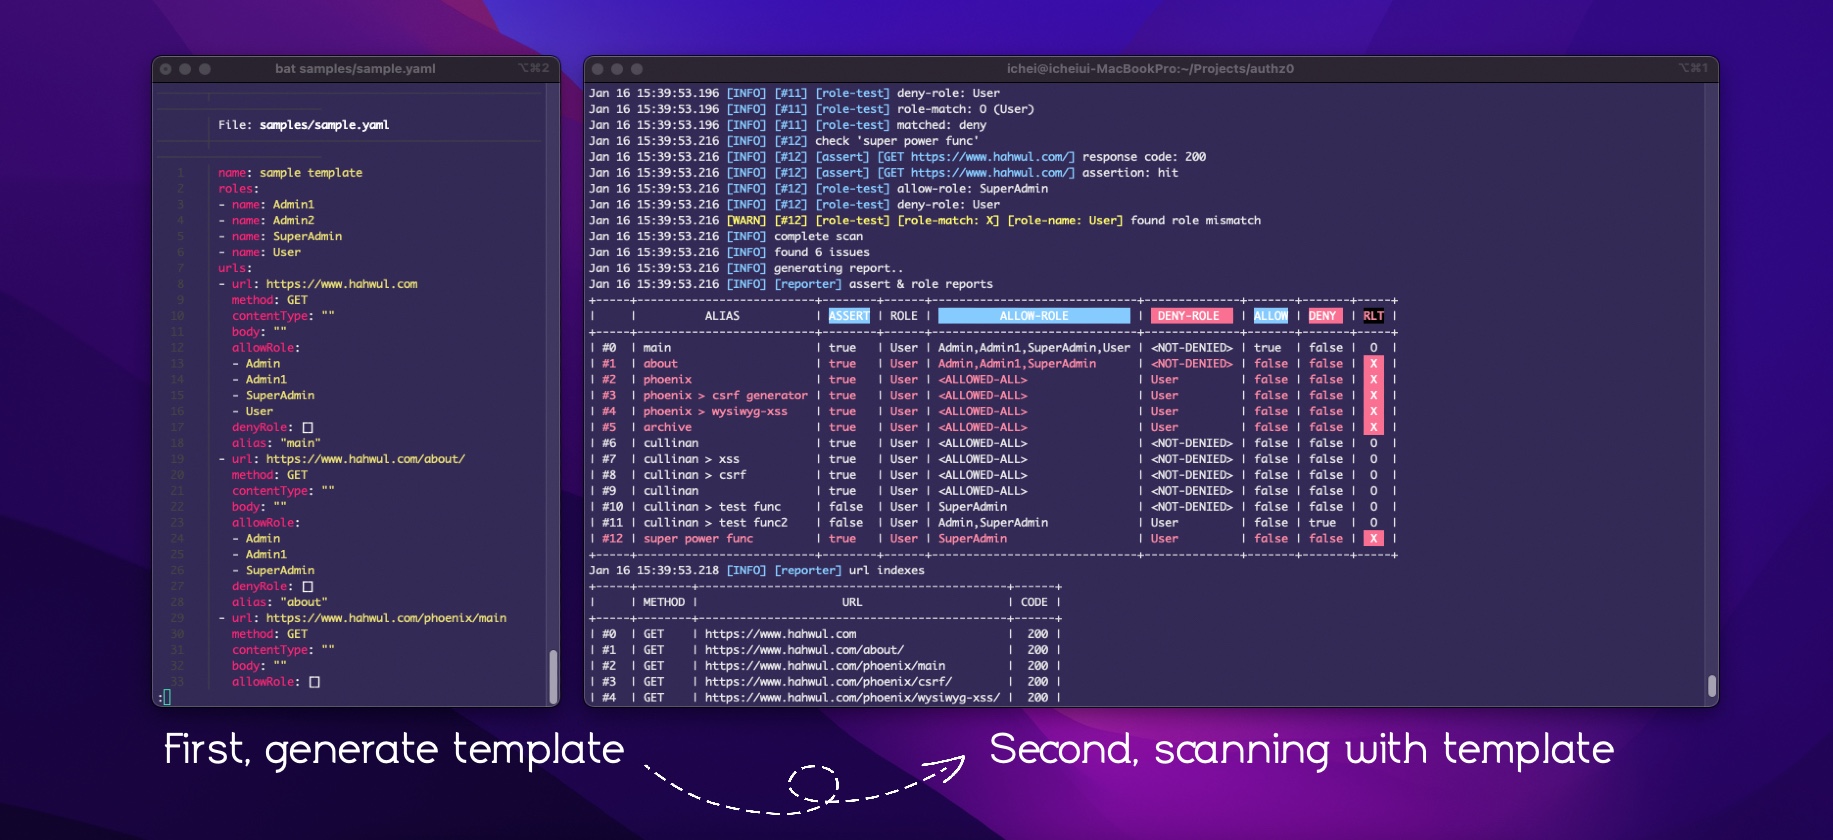 hahwul/authz0
أداة اختبار صلاحيات تلقائية تكتشف الوصول غير المصرح به عن طريق مسح عناوين URL باستخدام بيانات اعتماد مبنية على الأدوار وقوالب YAML.
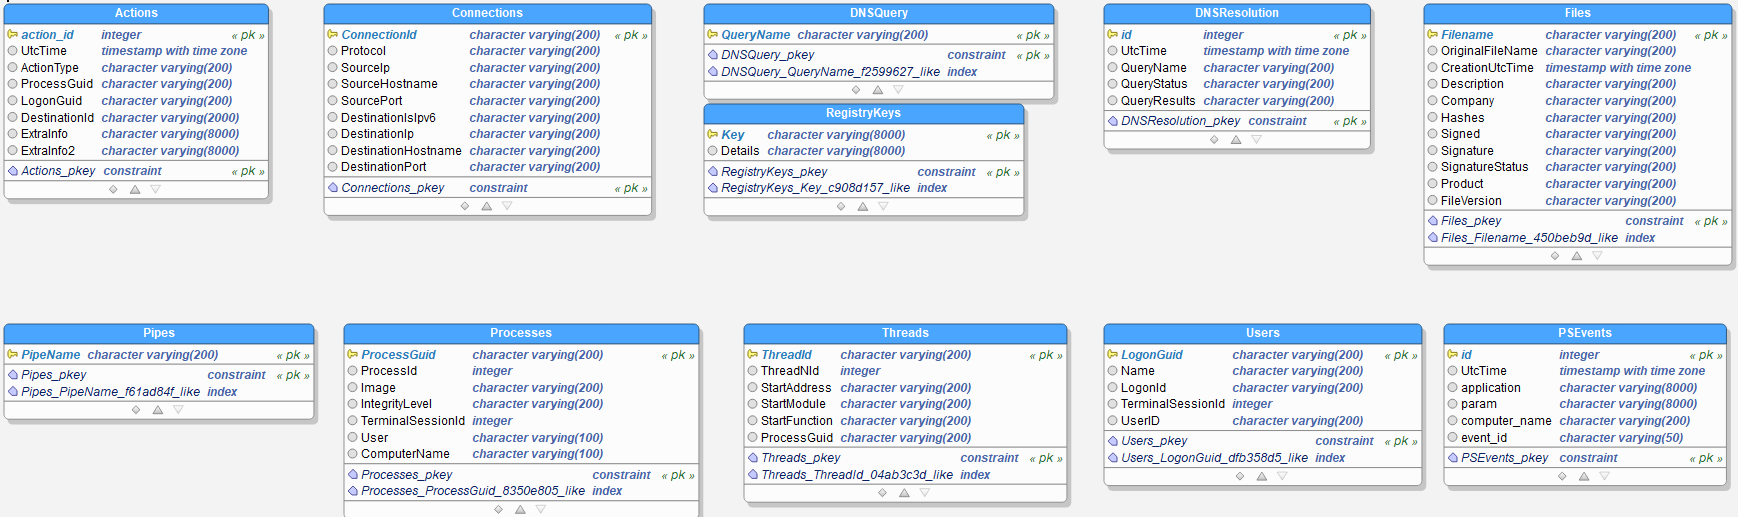 lucky-luk3/grafiki
أداة مطاردة التهديدات حول Sysmon والرسوم البيانية
 yalcinyolalan/wssat
أداة تقييم أمن خدمات الويب
 subgraph/vega
Subgraph Vega
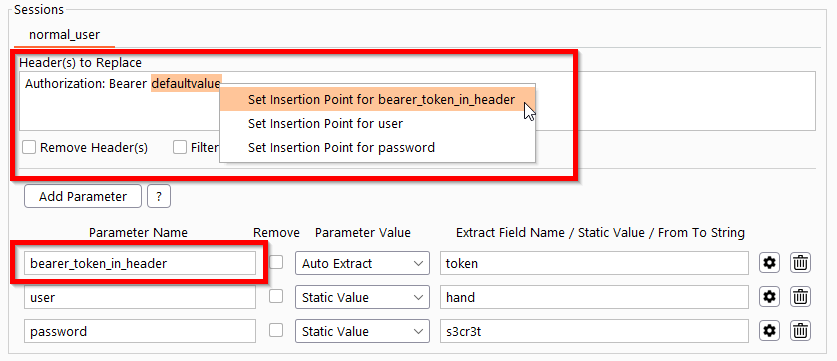 simioni87/auth_analyzer
إضافة Burp لاختبار مشكلات التفويض. إعادة تكرار الطلبات تلقائيًا واستخراج قيم المعلمات أثناء التنفيذ.
 aws/http-desync-guardian
تحليل طلبات HTTP لتقليل مخاطر هجمات HTTP Desync (مقدمة لتهريب/تقسيم طلبات HTTP).
 tno-s3/wuppiefuzz
أداة فازر موجّهة بالتغطية لواجهات REST API، مطوّرة استنادًا إلى LibAFL
 brutelogic/unkover
أداة اختبار تجاوز الوصول Bash 403/401 تقوم بفحص عنوان URL باستخدام انتحال الهيدر، والتلاعب بالطريقة، وتطبيع المسار، وتقنيات الترميز، وتعيد curl PoC…
 ngalongc/openapi_security_scanner
ماسح أمني آلي للترخيص لواجهات برمجة التطبيقات القائمة على OpenAPI. يختبر نقاط النهاية GET باستخدام مجموعات متعددة من بيانات الاعتماد للكشف عن ثغرات…
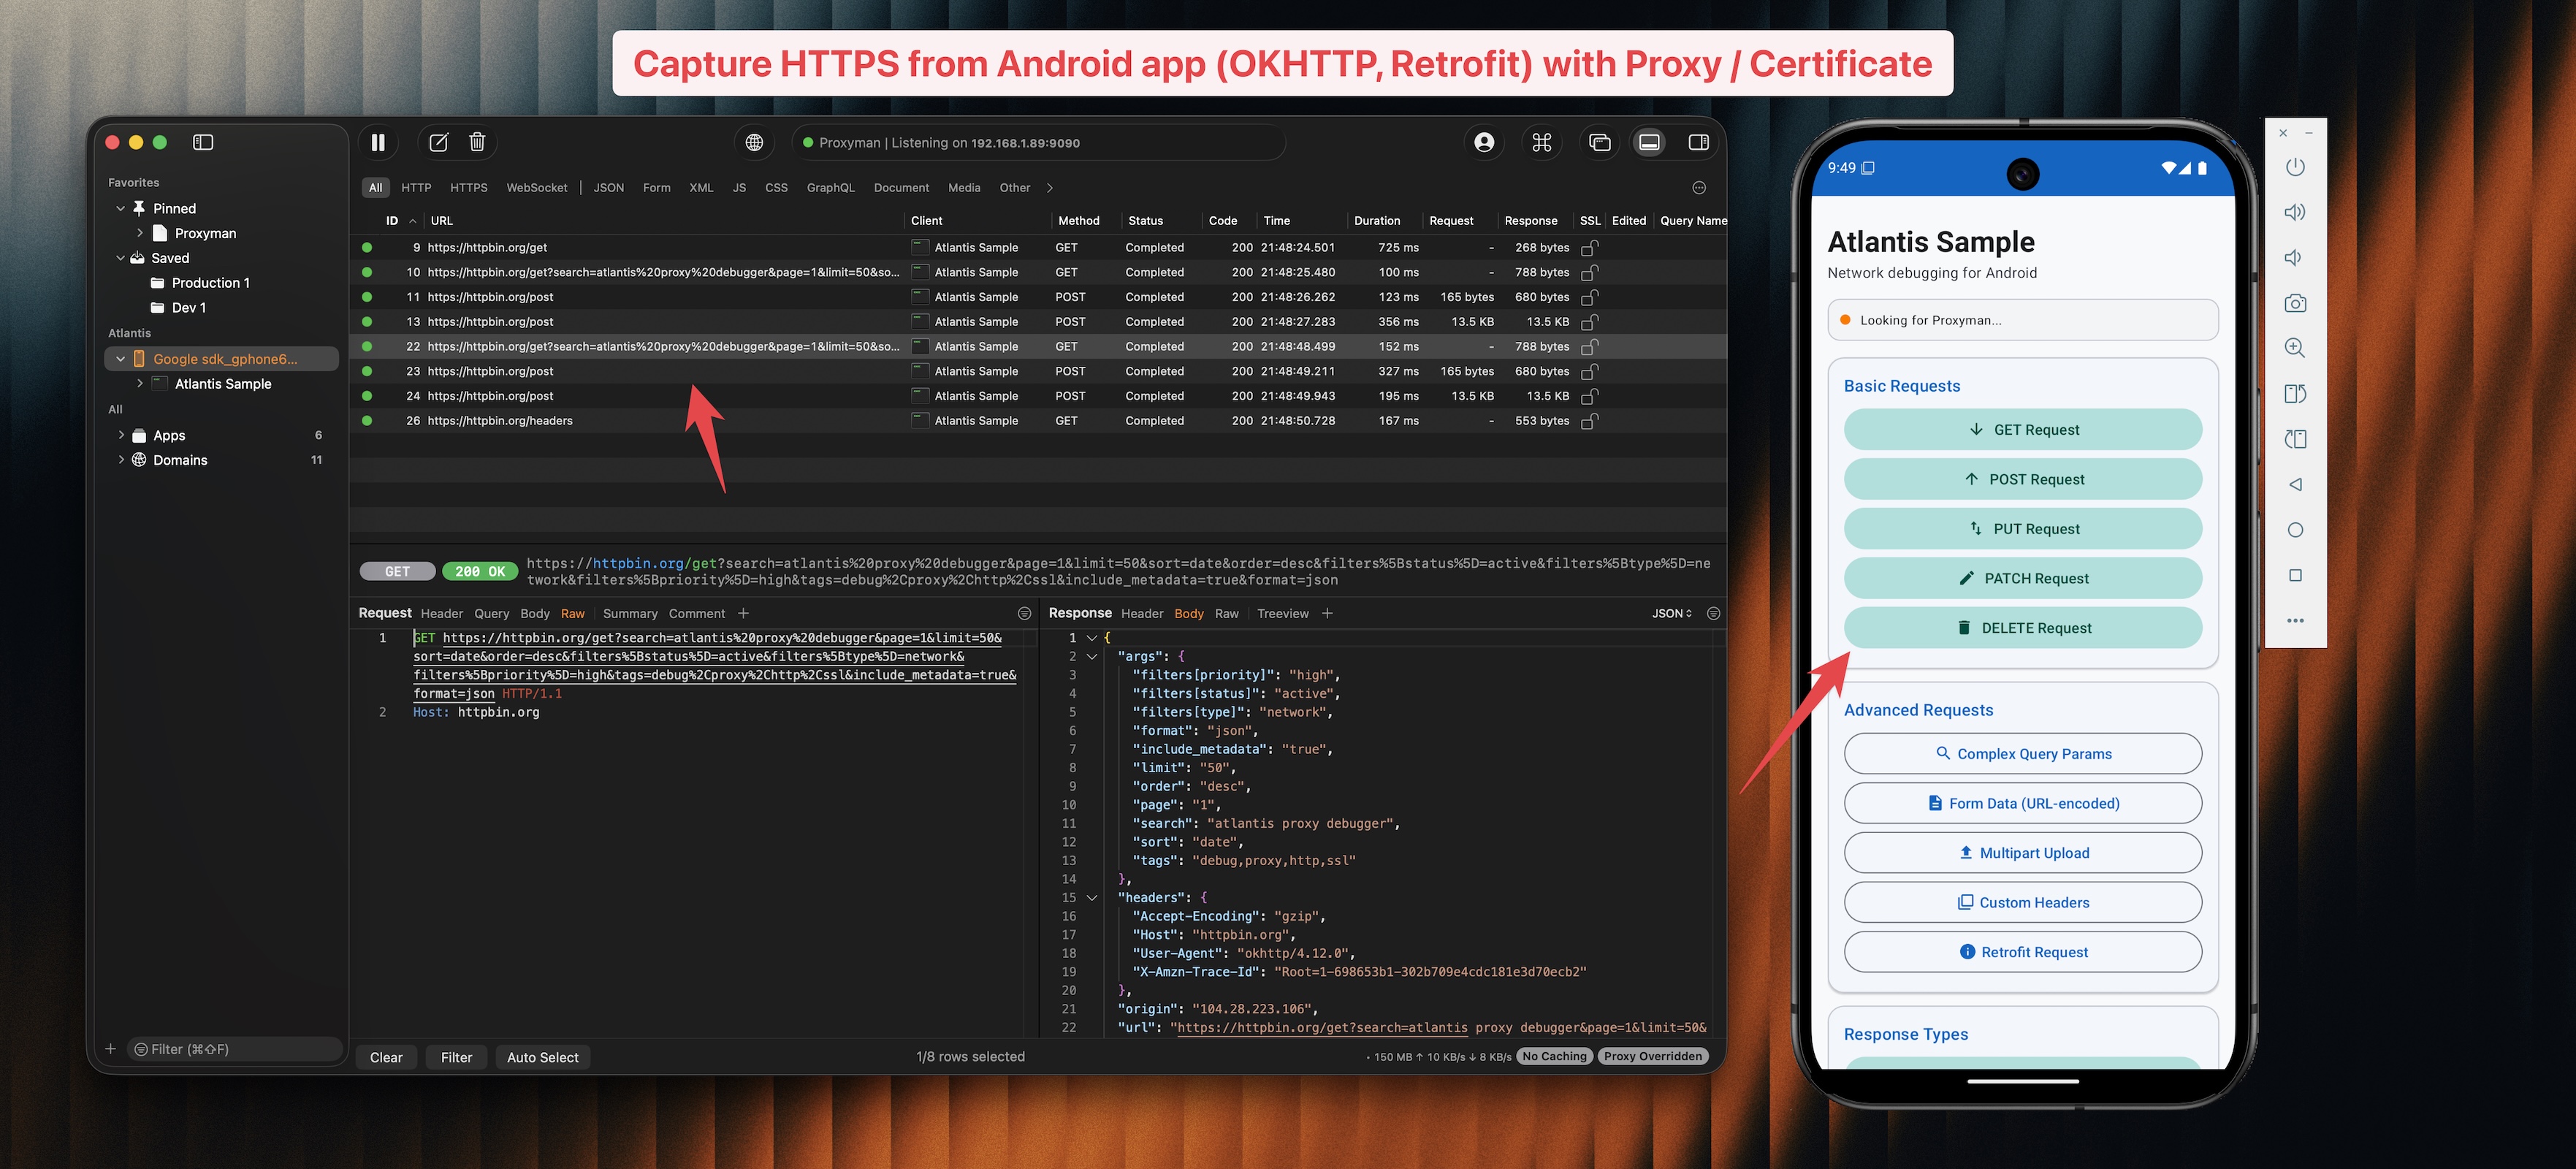 proxymanapp/atlantis-android
التقاط حركة مرور HTTP/HTTPS من تطبيقات Android وإرسالها إلى Proxyman لتصحيح الأخطاء.
 bifrost-proxy/bifrost
وكيل MITM عالي الأداء لـ HTTP/HTTPS/SOCKS5 مكتوب بلغة Rust مع اعتراض TLS، وإعادة كتابة الطلبات القائمة على القواعد، والتقاط حركة المرور، ونقاط…
 dipjyotimetia/hybridtestframework
اختبار شامل من البداية إلى النهاية للويب، API، السحابة، الأحداث، والأمان
 aress31/openapi-parser
قم بتحليل مستندات OpenAPI إلى Burp Suite لأتمتة تقييمات أمان واجهات برمجة التطبيقات المعتمدة على OpenAPI (معتمد من PortSwigger لإدراجه في متجر BApp…
 0x999-x/jsluicepp
jsluice++ هو إضافة لـ Burp Suite مصممة للمسح السلبي والنشط لحركة مرور JavaScript باستخدام أداة سطر الأوامر jsluice









