#1
 elyelysiox/recaptcha
توثيق والهندسة العكسية لـ reCAPTCHA
 aaaddress1/skrull
يولد أدوات تشغيل برامج ضارة مضادة للنسخ باستخدام Process Ghosting لتجاوز فحص توقيع AV/EDR ومنع إرسال العينات تلقائيًا. يدعم ملفات PE القابلة للتنفيذ…
 longwayhomie/polyengine
PolyEngine هو أداة تغليف (packer) لملفات PE التهربيه مصممة لتحديات CTF والتعليم الأمني لنظام ويندوز على المستوى المنخفض. تركز على تجاوز تقنيات الكشف…
 theevilbit/shield
تطبيق للحماية من حقن العمليات وروابط الملفات المشبوهة على نظام macOS
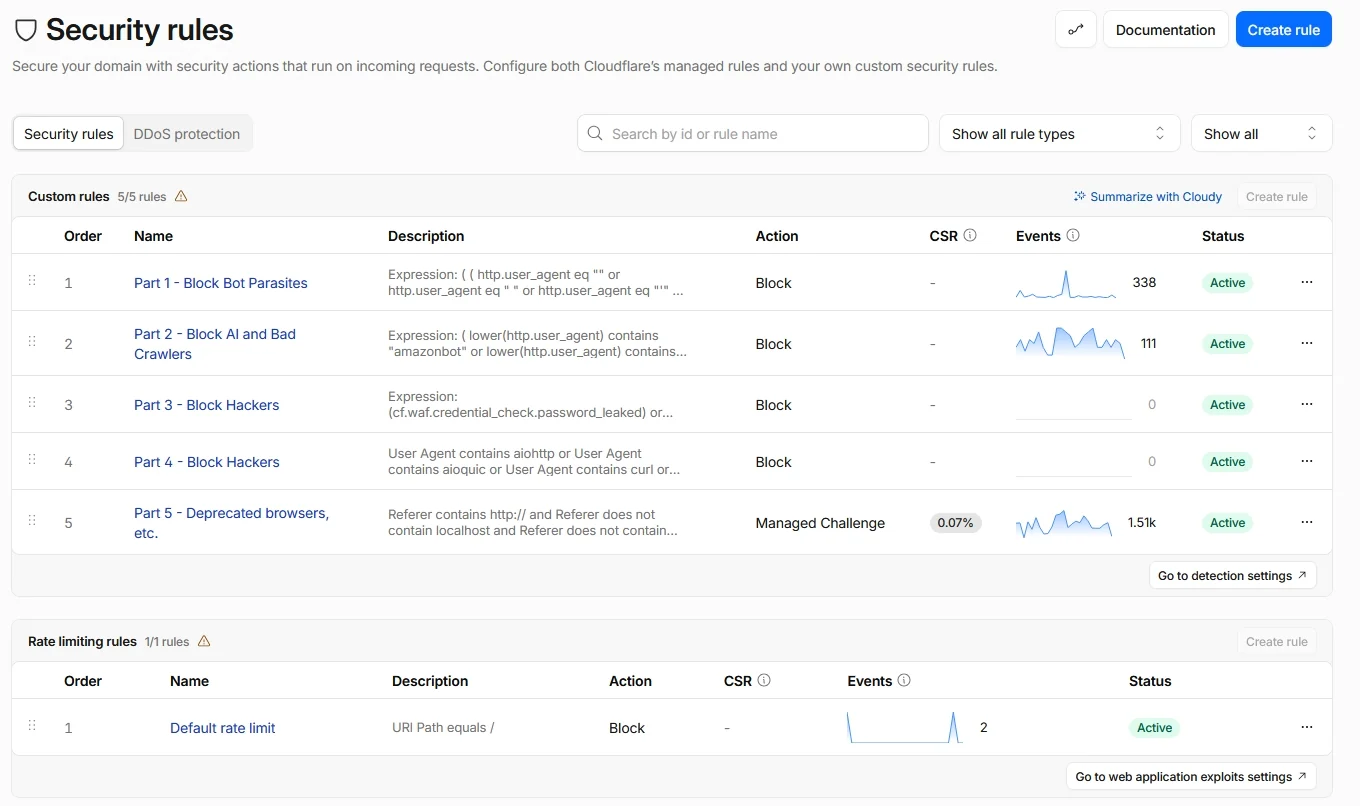 buybitart/cloudflare-security-art
قواعد الأمان لخطة Cloudflare المجانية (نهج Zero Trust) للمواقع الصغيرة
 captmag/maldev
إنشاء أدوات برمجيات ضارة متعددة تتكون من التهرب والتعداد والاستغلال
 cryst4linqq/turkorat
مُستولي غير مكتشف بالكامل (يستولي على المحافظ، كلمات المرور، ملفات تعريف الارتباط، يُعدّل تطبيق ديسكورد إلخ.)
 alphadelta/secure-desktop
تطبيق مضاد لبرامج تسجيل المفاتيح (Keyloggers) وأحصنة طروادة للتحكم عن بُعد (RAT) لنظام ويندوز
 twosevenonet/edr-redir
يعيد توجيه مجلدات عمل EDR باستخدام Bind Filter (bindflt.sys) لتجاوز كشف نقطة النهاية، أو إفساد خدمات EDR، أو استبدالها بدلائل يتحكم بها المهاجم…
 davideolgiati/partyloud
أداة بسيطة لتوليد تصفح ويب وهمي وتخفيف التتبع
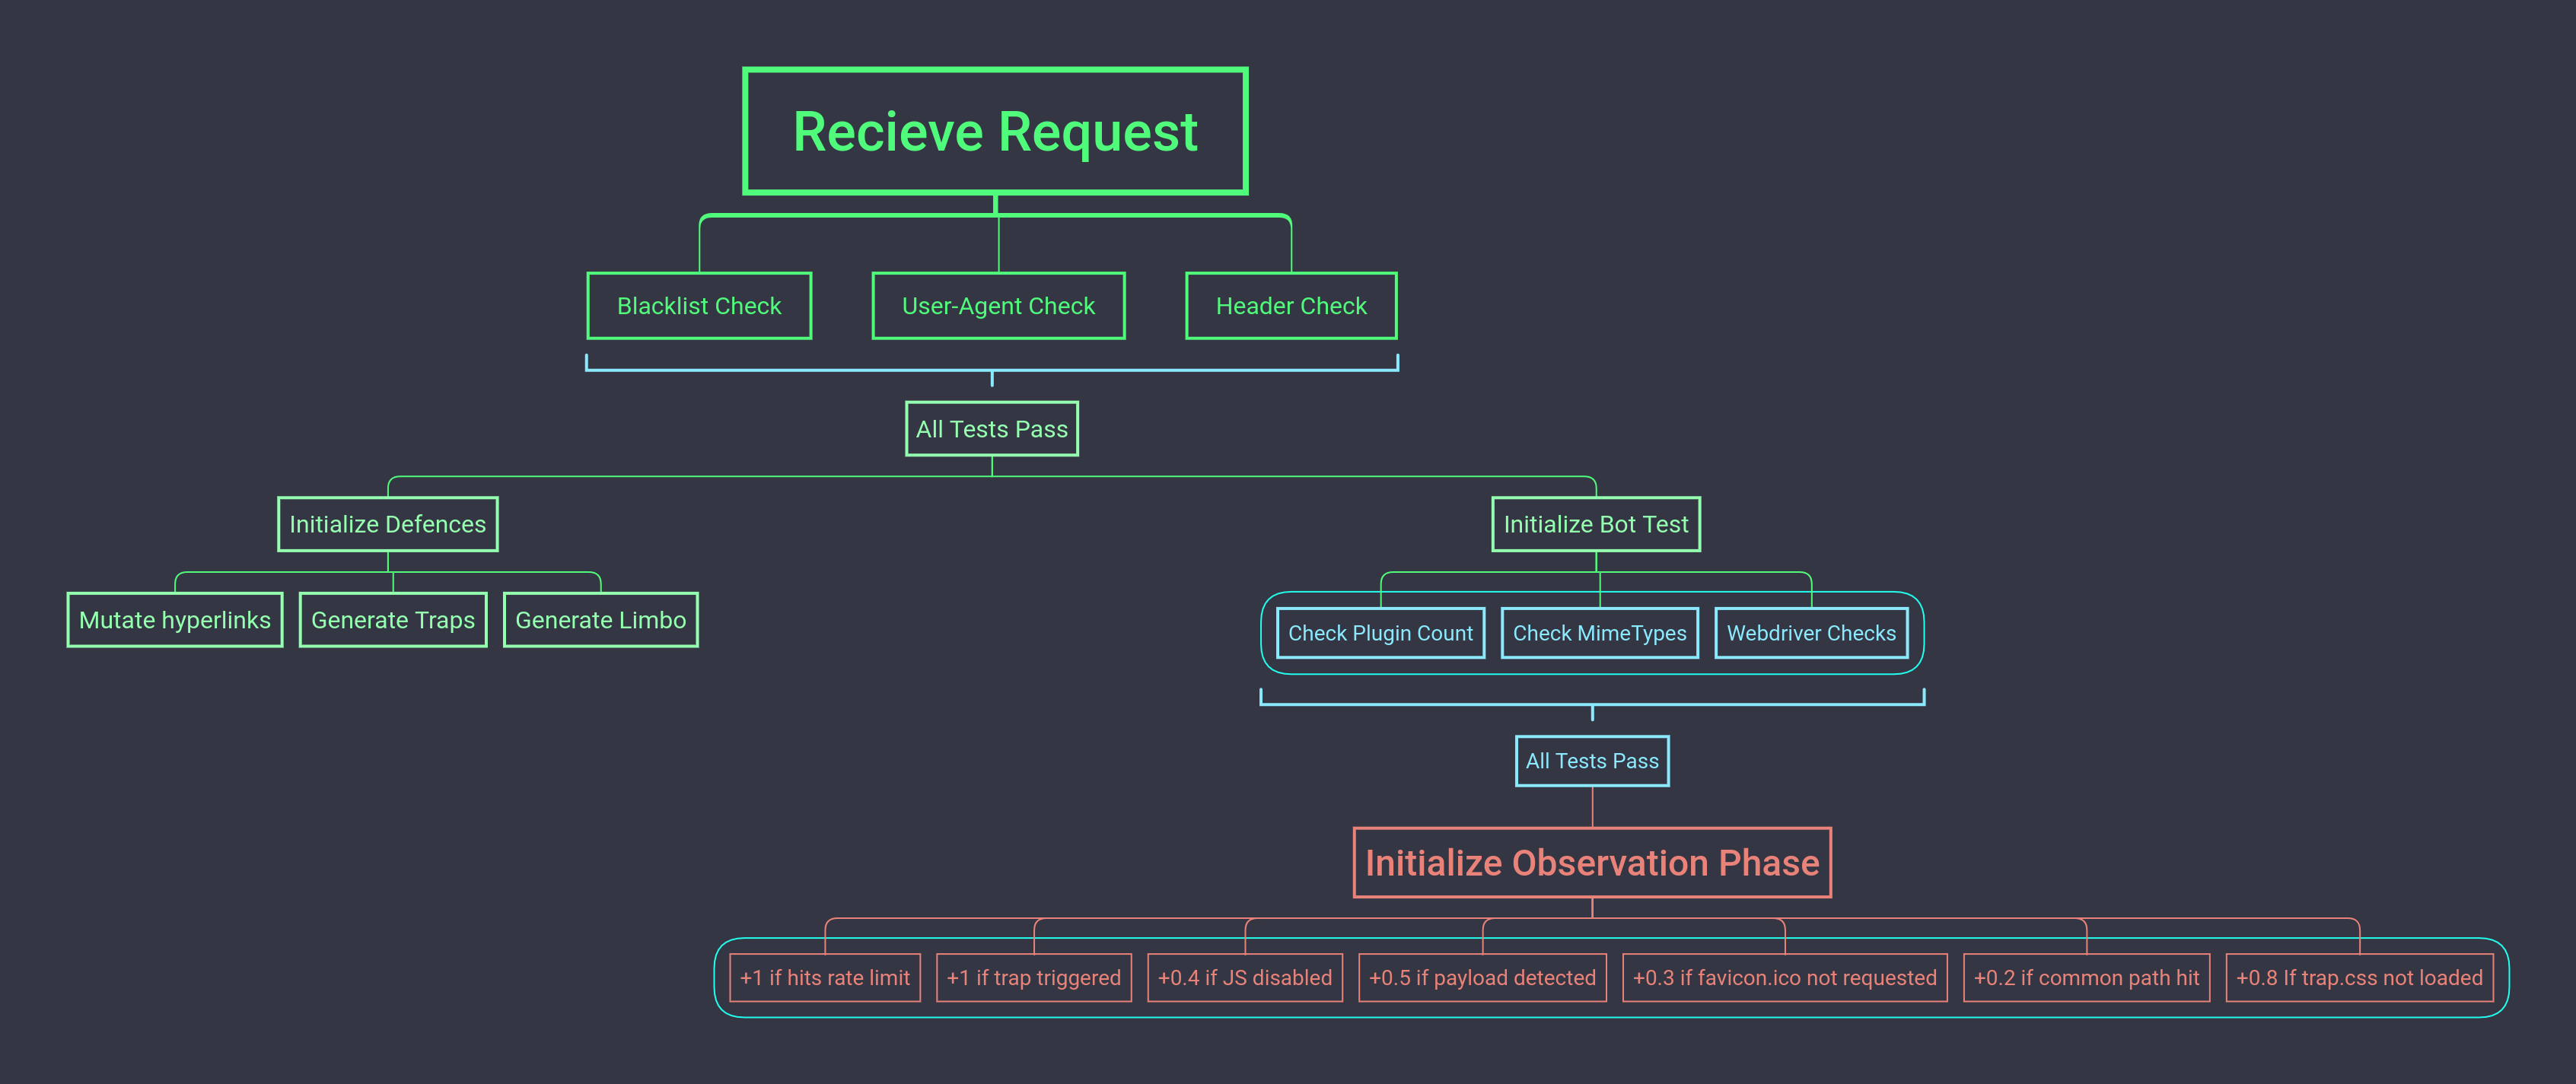 s0md3v/predator
نظام مكافحة الأتمتة
 stealth/fraud-bridge
أداة لتوجيه حركة المرور عبر ICMP وDNS وNTP لتجاوز الرقابة، مع حماية سلامة HMAC وضبط MSS لجلسات ويب فعالة عبر الشبكات المقيدة.
 infosecn1nja/ycsm
هذا هو تثبيت سكريبت سريع لمعيد التوجيه المرن باستخدام وكيل عكسي nginx و letsencrypt متوافق مع بعض أدوات ما بعد الاستغلال الشائعة (Cobalt Strike,…
 secretsquirrel/recomposer
يغير ملفات PE (Win32/64) بشكل عشوائي لتحميل 'أكثر أمانًا' إلى مواقع البرامج الضارة والصناديق الرملية.
 billythegoat356/kramer
مُشوِّش بايثون بنسبة 100% من المستوى التالي.
 bishopfox/anti-anti-automation
إطار عمل مضاد لمضاد الأتمتة
 vincentkaufmann/noapi-google-search-mcp
خادم MCP للبحث في Google وجلب الصفحات باستخدام Chromium بدون واجهة رسومية