#1
أدوات كشف الروبوتات و CAPTCHA وتحديد المعدل وتحليل السلوك ومنع التهديدات الآلية.
موصى به من Kitploit
 spamscanner/spamscanner
Spam Scanner هي أداة وخدمة Node.js لمكافحة البريد العشوائي، وتصفية البريد الإلكتروني، ومنع التصيد الاحتيالي. صُنعت لـ @ladjs، و@forwardemail،…
 aaaddress1/skrull
يولد أدوات تشغيل برامج ضارة مضادة للنسخ باستخدام Process Ghosting لتجاوز فحص توقيع AV/EDR ومنع إرسال العينات تلقائيًا. يدعم ملفات PE القابلة للتنفيذ…
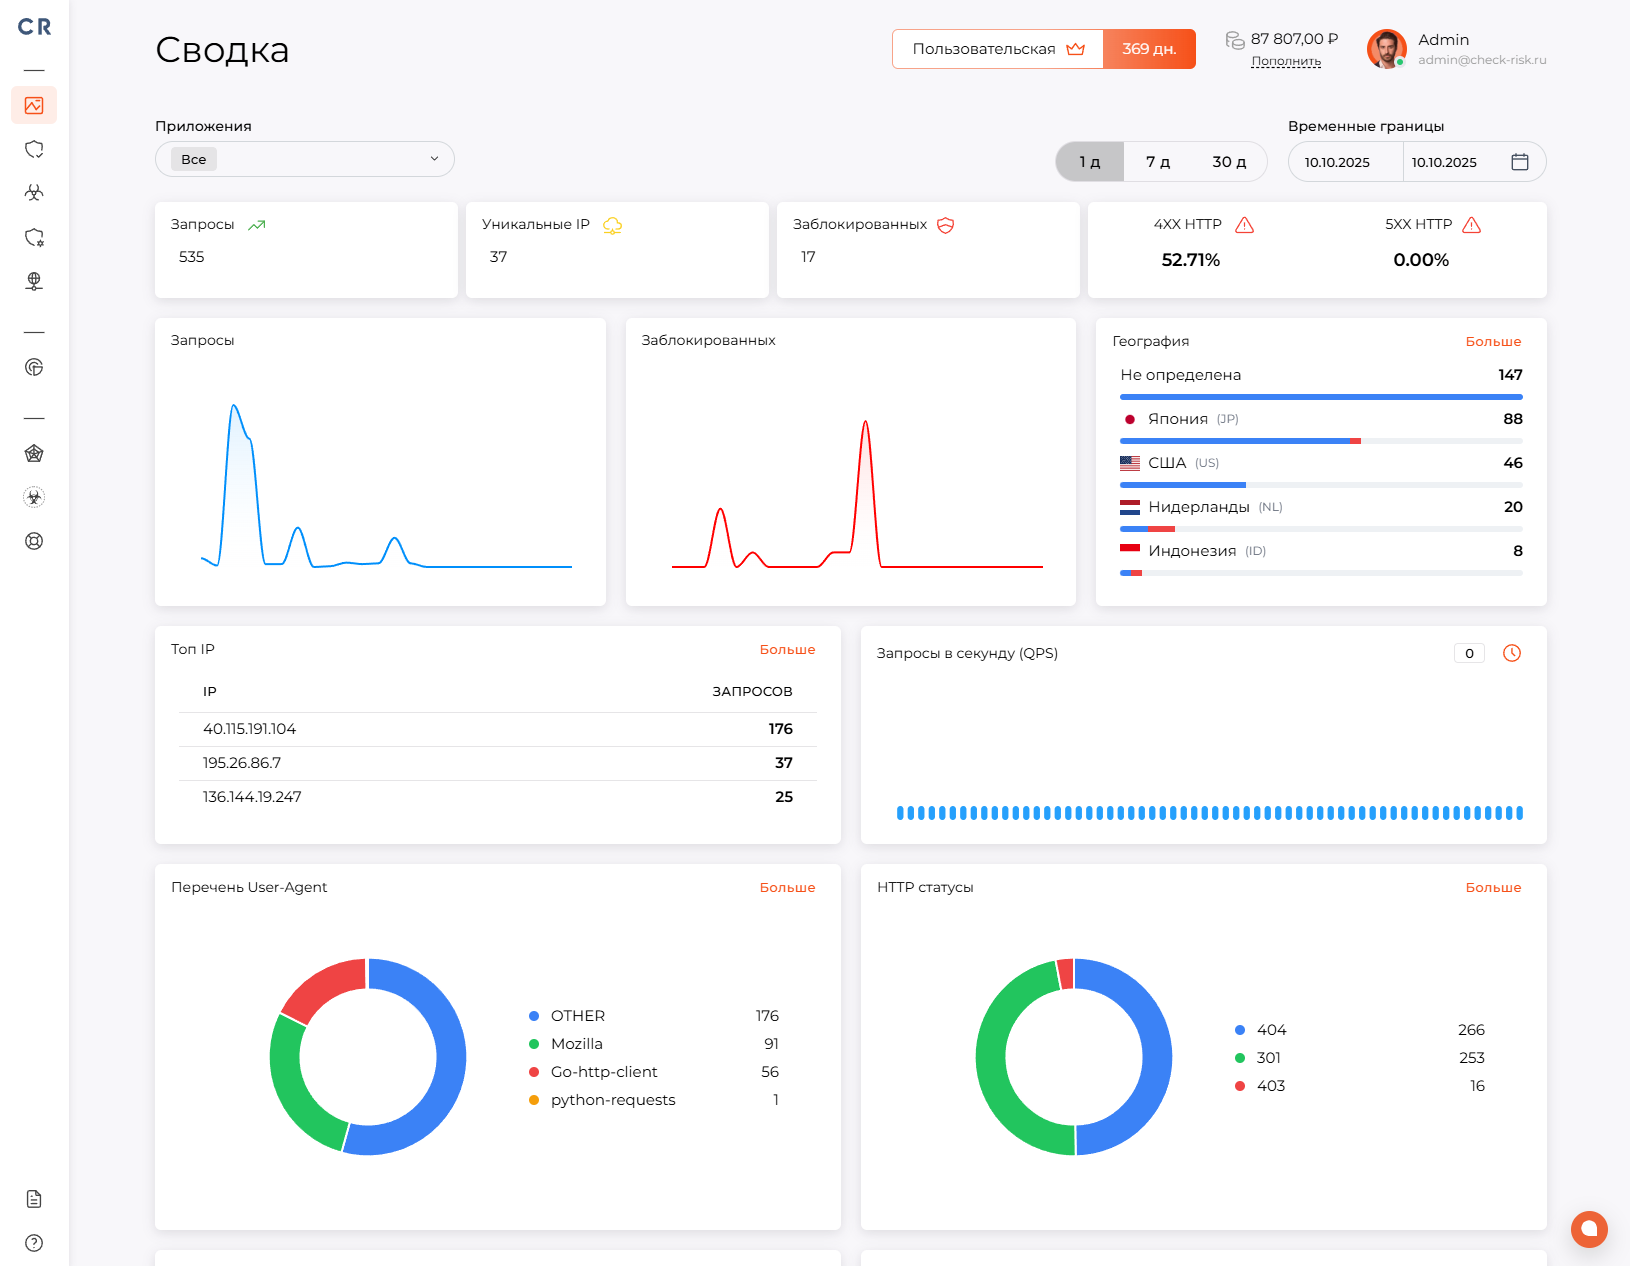
 check-risk-waf/check-risk-waf
جدار حماية لتطبيقات الويب قائم على السحابة (WAF) يوفر حماية على الطبقتين L3/L7 ضد هجمات SQLi و XSS و DDoS وهجمات البوتات. يتضمن مساعد ذكاء اصطناعي،…
 tiliondev/fortress
محرك كروميوم متخفي يمنع برامج الكشط ووكلاء المتصفح من التعرض للحظر، بتغيير سطر واحد من الكود.
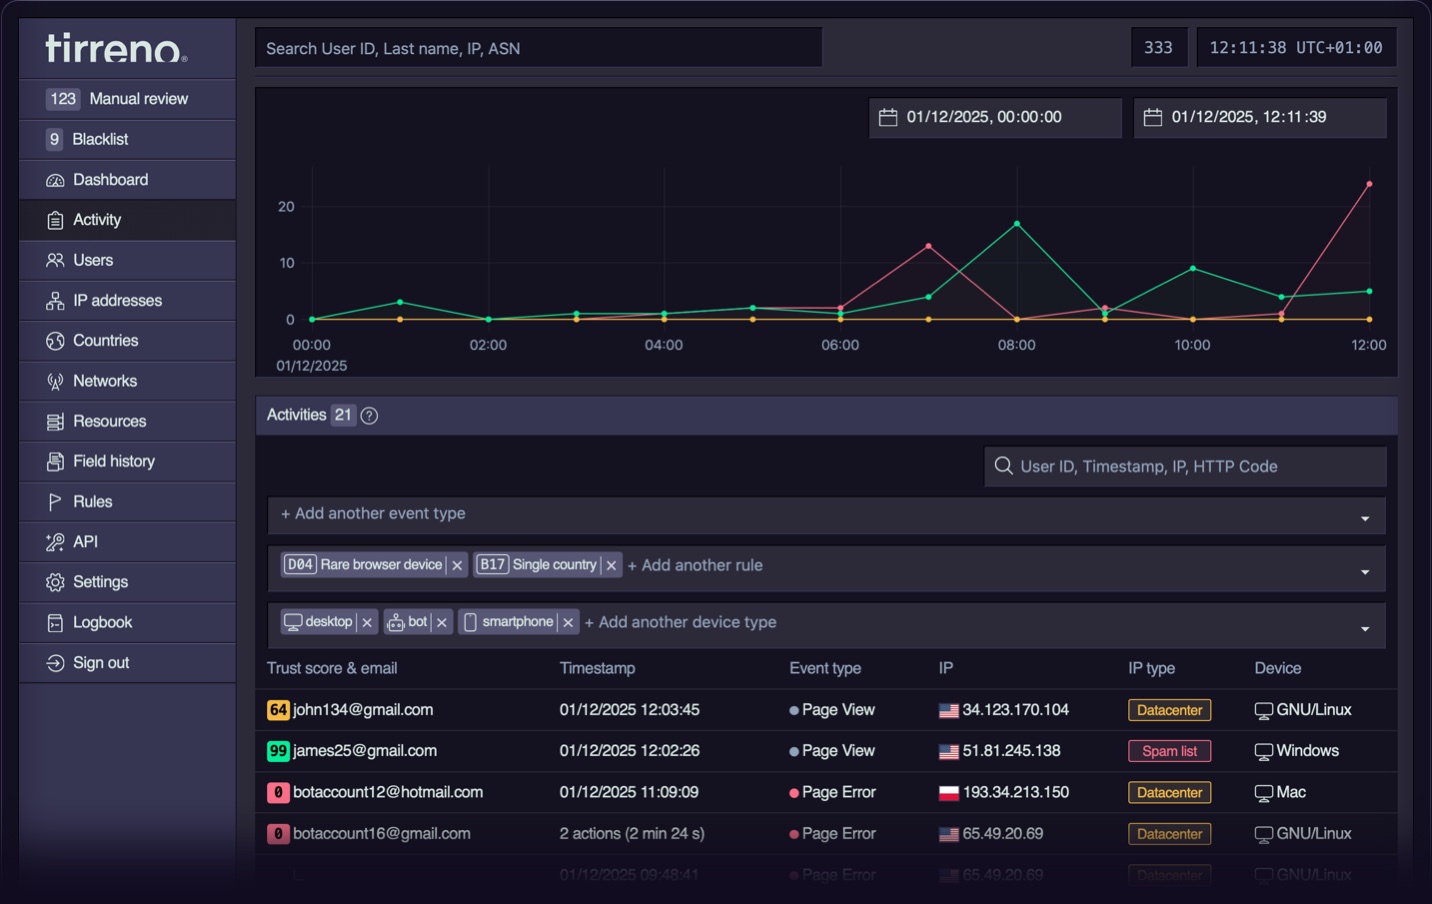 tirrenotechnologies/tirreno
إطار عمل أمني مفتوح المصدر لتتبع الأحداث في الوقت الفعلي، وكشف التهديدات، وتسجيل المخاطر. يراقب سلوك المستخدم، ويكشف الاحتيال، وهجمات البوتات،…
 chaitin/safeline
WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS…
 projectdiscovery/nuclei
ماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 caddyserver/caddy
سريع وقابل للتوسيع عبر منصات متعددة لبروتوكول HTTP/1-2-3 مع HTTPS تلقائي
 ghostery/user-agent-desktop
Ghostery متصفح سطح المكتب
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, حزمة VM Detect. Windows فقط.
 kiexitdispatcher/goredops
🦫 | GoRedOps هو مستودع مخصص لجمع ومشاركة التقنيات المتقدمة والبرامج الضارة الهجومية لـ Red Team، مع تركيز خاص على لغة البرمجة Go، وكل ذلك لأغراض…
 doubangotelecom/facelivenessdetection-sdk
الكشف السلبي ثلاثي الأبعاد عن حيوية الوجه (مكافحة الانتحال) واكتشاف التزييف العميق. صورة واحدة تكفي لحساب درجة الحيوية. دقة 99.67% على مجموعة…
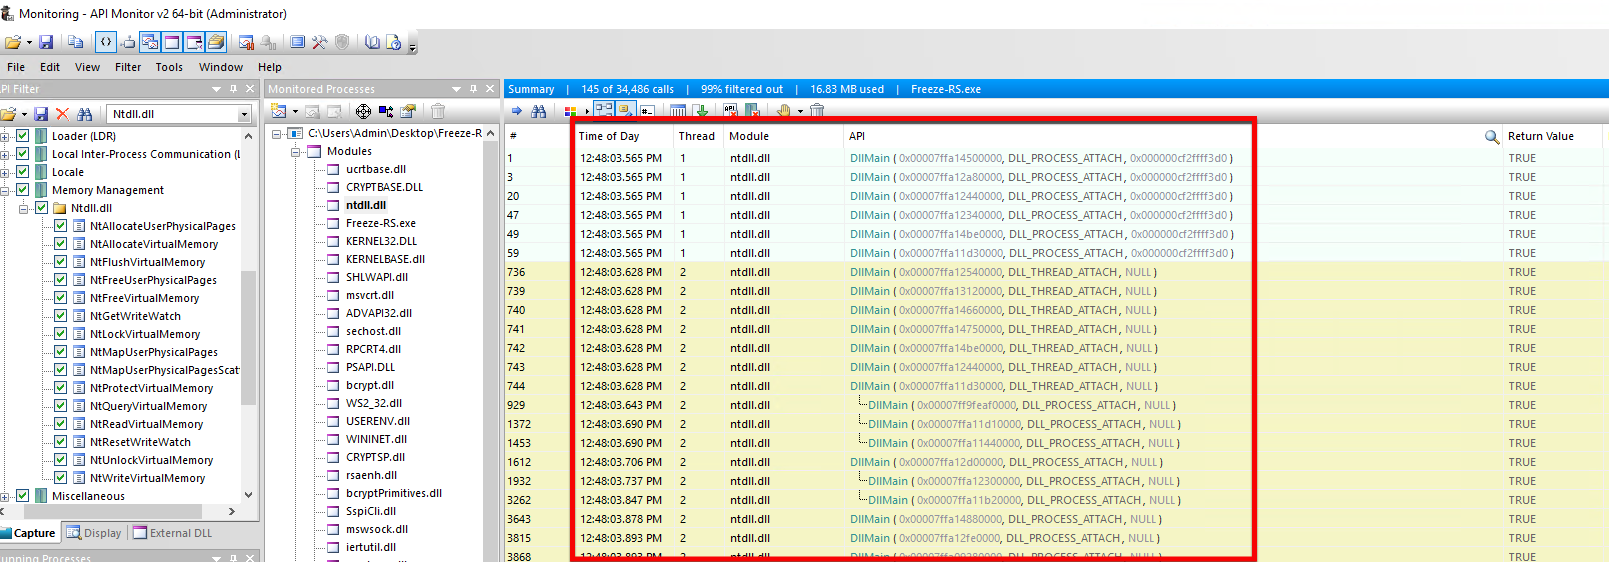 optiv/freeze.rs
Freeze.rs هي مجموعة أدوات حمولات (payload) لتجاوز أنظمة EDR باستخدام العمليات المعلّقة واستدعاءات النظام المباشرة، مكتوبة بلغة RUST
 anerruption/logic.net
مُعقِّد .NET مجاني ومفتوح المصدر يستخدم dnlib.

 quarantyne/quarantyne
جدار ناري حديث للويب: أوقف عمليات الاستيلاء على الحسابات، كلمات المرور الضعيفة، عناوين IP السحابية، هجمات DoS، والبريد الإلكتروني المؤقت.
 d4vinci/dr0p1t-framework
إطار عمل يقوم بإنشاء أداة تحميل خفية متقدمة تتجاوز معظم برامج مكافحة الفيروسات وتحتوي على العديد من الحيل.