
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit
 satheesh575555/frameworks_minikin_aosp10_r33_cve-2021-0313
 satheesh575555/packages_apps_nfc_aosp10_r33_cve-2021-0594
إثبات مفهوم لثغرة أمنية في NFC بنظام أندرويد تستغل CVE-2021-0594 لتصعيد الامتيازات على AOSP 10.
 pazhanivel07/platform_frameworks_base_aosp_10_r33_cve-2023-20918
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0337
إطار عمل أندرويد أساسي مع تعديلات تستهدف CVE-2021-0337 لتحليل الثغرات الأمنية واستغلالها.
 uthrasri/system_connectivity_wificond_cve-2021-0392
استغلال لـ CVE-2021-0392 يستهدف خدمة النظام wificond في Android لتصعيد الامتيازات عبر ثغرة في الاتصال.
 pazhanivel07/frameworks_base_aosp10_r33_cve-2022-20142
مستودع أساسي لإطار عمل Android AOSP 10 يحتوي على إثبات المفهوم أو تصحيح لـ CVE-2022-20142، وهي ثغرة تصعيد الصلاحيات في وقت تشغيل Android.
 trinadh465/external_aac_android-4.2.2_r1_cve-2023-21282
يحلل ويصحح مكتبة AAC (الترميز الصوتي التكيفي) في أندرويد لثغرة CVE-2023-21282، مع التركيز على تقييم الثغرات وتنفيذ إصلاحات على مستوى الكود.
 renukaselvar/packages_providers_mediaprovider_cve-2023-40127
كود استغلال لثغرة MediaProvider في أندرويد CVE-2023-40127، يوضح الخلل الأمني والتأثير المحتمل.
 naonymous101/cve-2022-46638
مدونة شخصية
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0688
إثبات مفهوم يوضح تصعيد الامتيازات في أندرويد 10 عبر ثغرة في إطار النظام (CVE-2021-0688)، مما يتيح تصعيدًا محليًا للامتيازات.
 gitcollect/cve-2016-2468
إثبات مفهوم قابل للبناء لاستغلال CVE-2016-2468، وهي ثغرة تصعيد امتيازات في نواة أندرويد.
 nanopathi/system_core_aosp10_r33_cve-2020-0409
 pazhanivel07/platform_frameworks_base_aosp_10_r33_cve-2023-21272
مستودع إطار عمل نظام Android يحتوي على استغلال لإثبات المفهوم لـ CVE-2023-21272، ويستهدف AOSP 10 r33 لتحليل الثغرات وبحوث الاستغلال.
 cecilia-newbie/cve-2015-3839_poc
PoC لـ cve-2015-3839 والذي يسبب تعطل تطبيق SMS على Android (DoS)
 nanopathi/system_core_aosp10_r33_cve-2020-0421
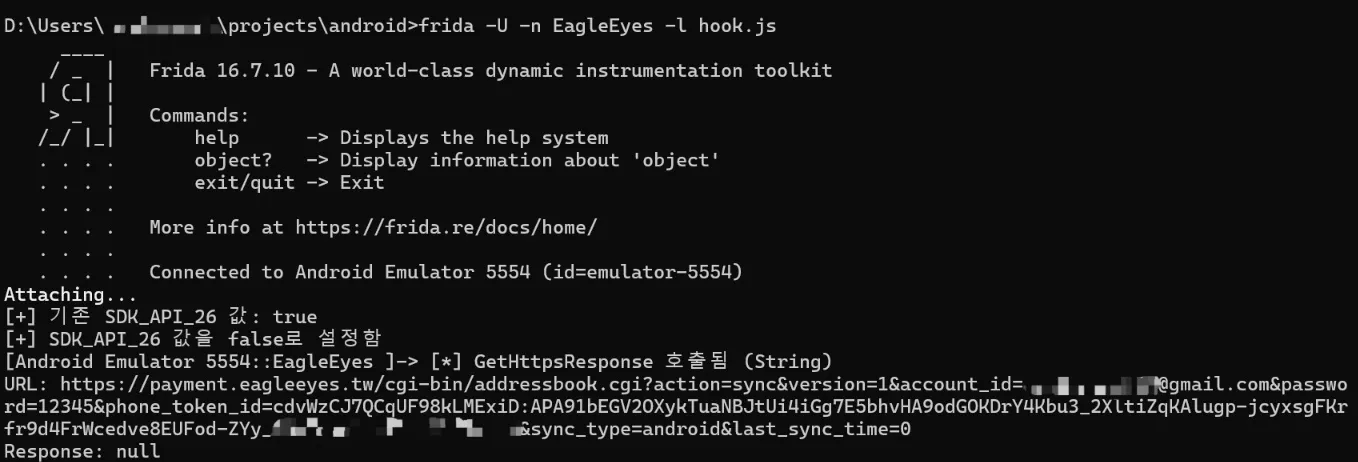 shinycolumn/cve-2025-50110
نقل المعلومات الحساسة بنص واضح في تطبيق EagleEyes Lite لنظام أندرويد
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0478
PoC لـ CVE-2021-0478 في Android AOSP 10 frameworks/base، يوضح تصعيد الامتيازات عبر ثغرة في خدمة النظام.
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0319
استغلال تصعيد الامتيازات في إطار عمل AOSP بنظام Android 10 لثغرة CVE-2021-0319. إثبات مفهوم يوضح استغلال ثغرة أمنية في إطار العمل الأساسي.








