
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-50110 — نقل المعلومات الحساسة بنص واضح في تطبيق EagleEyes Lite لنظام أندرويد | Kitploit

أدوات/GitHubGitHub/shinycolumn/cve-2025-50110
أمان أندرويدتحليل الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراقأمن الجوال
GitHubshinycolumn/cve-2025-50110

CVE-2025-50110

نقل المعلومات الحساسة بنص واضح في تطبيق EagleEyes Lite لنظام أندرويد
عرض المستودع
133منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-50110

نقل المعلومات الحساسة بنص واضح في تطبيق EagleEyes Lite لنظام أندرويد

1. نظرة عامة


  • الاسم: EagleEyes(Lite)
  • الإصدار: 2.0.0
  • المورّد: AVTECH
  • CWE: CWE-319: نقل المعلومات الحساسة بنص واضح, CWE-598: استخدام أسلوب طلب GET مع سلاسل استعلام حساسة
  • CVSS: 8.8 HIGH
  • سلسلة المتجه: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H

2. الملخص

في تطبيق EagleEyes Lite (الإصدار 2.0.0)، ينقل الأسلوب GetHttpsResponse() معلومات حساسة مثل معرفات الحسابات وكلمات المرور ورموز الأجهزة وعناوين URL الخاصة بالخوادم الداخلية مباشرة داخل سلسلة الاستعلام الخاصة بطلب HTTPS.
ونظرًا لأن هذه البيانات الاعتمادية والرموز مضمّنة في عنوان URL بدلاً من وضعها بشكل آمن في نص الطلب، يمكن لأي مهاجم يشن هجوم MITM استخراجها بسهولة.
وعلى الرغم من أن الاتصال يستخدم HTTPS اسميًا، فإن كشف هذه المعاملات الحساسة كنص واضح داخل عنوان URL يزيد بشكل كبير من خطر تسرب البيانات الاعتمادية والوصول غير المصرح به إلى أنظمة CCTV من AVTECH.
يُضعف هذا الضعف سريّة بيانات المستخدم ويجعل التطبيق عرضة للخطر بشكل خاص عند العمل على شبكات غير موثوقة.

3. التفاصيل

عندما يعمل الجهاز على إصدارات أندرويد الأقل من 8.0، أي عندما تكون SDK_API_26 مضبوطة على false، لا يُرجع الأسلوب GetHttpsUrlResponse().
بدلاً من ذلك، ينفّذ المنطق المعرض للخطر داخل كتلة try.

public static String GetHttpsResponse(String str) {
    if (SDK_API_26) {
        return GetHttpsUrlResponse(str);
    }
    try {
        ...
        HttpResponse execute = new DefaultHttpClient(
            new SingleClientConnManager(defaultHttpClient.getParams(), schemeRegistry), 
            defaultHttpClient.getParams()
        ).execute(new HttpPost(str));
        ...
    }
    ...
}

هنا، تحتوي المعامل str على عنوان الطلب الكامل، الذي يضمّن معلومات حساسة مثل account_id وpassword مباشرة في سلسلة الاستعلام.
ونتيجة لذلك، يتم كشف بيانات المستخدم الاعتمادية كنص واضح داخل عنوان URL، مما يجعلها عرضة للتسرب إذا تم اعتراضها عبر هجوم MITM أو تسجيلها بواسطة أنظمة وسيطة.

4. إثبات المفهوم (PoC)

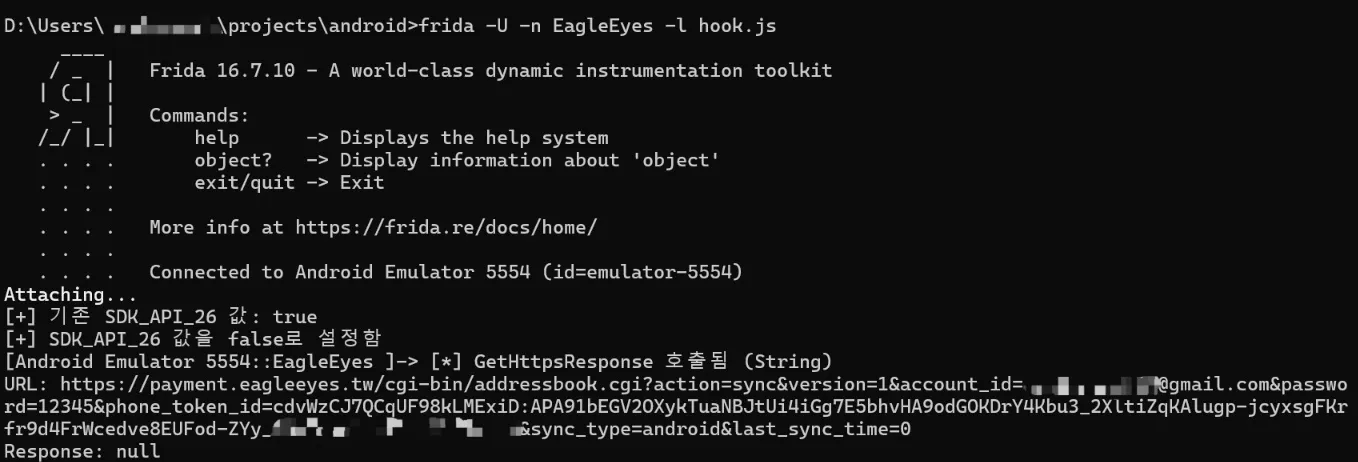
من خلال تشغيل سكربت الربط Frida hook.js، تأكدنا من استدعاء الأسلوب GetHttpsResponse()، وأن عنوان الطلب المُنشأ يحتوي على معلومات حساسة (مثل account_id وpassword) كنص واضح.
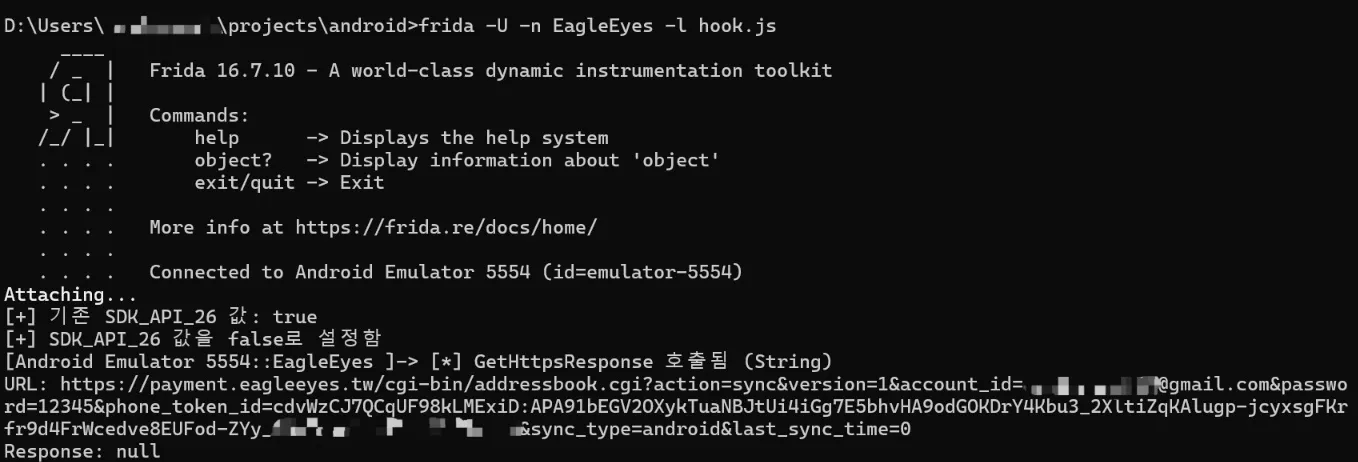
PoC للحصول على تحليل مفصل لتنفيذ GetHttpsResponse() المعرض للخطر، يُرجى الرجوع إلى CVE-2025-46408.

5. التوصيات

يجب ألا يضمّن التطبيق أبدًا معلومات حساسة مثل معرف الحساب أو كلمة المرور أو رموز المصادقة في معاملات استعلام عنوان URL.
بدلاً من ذلك، يجب نقل البيانات الاعتمادية بشكل آمن داخل نص طلب HTTPS باستخدام معاملات POST. يمنع ذلك كشف القيم الحساسة في عناوين URL أو السجلات أو الأنظمة الوسيطة.


6. المراجع

  • https://www.cve.org/CVERecord?id=CVE-2025-50110
  • https://nvd.nist.gov/vuln/detail/CVE-2025-50110
  • https://github.com/shinyColumn/CVE-2025-46408
  • https://github.com/shinyColumn/CVE-2025-50944
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




