
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit
 trinadh465/platform_art_aosp10_r33_cve-2021-0511
تصحيح منصة Android Runtime (ART) لـ CVE-2021-0511، والذي يعالج ثغرة أمنية في AOSP 10.
 sigbitsadmin/diff
ببساطة فرق لـ CVE-2017-0785
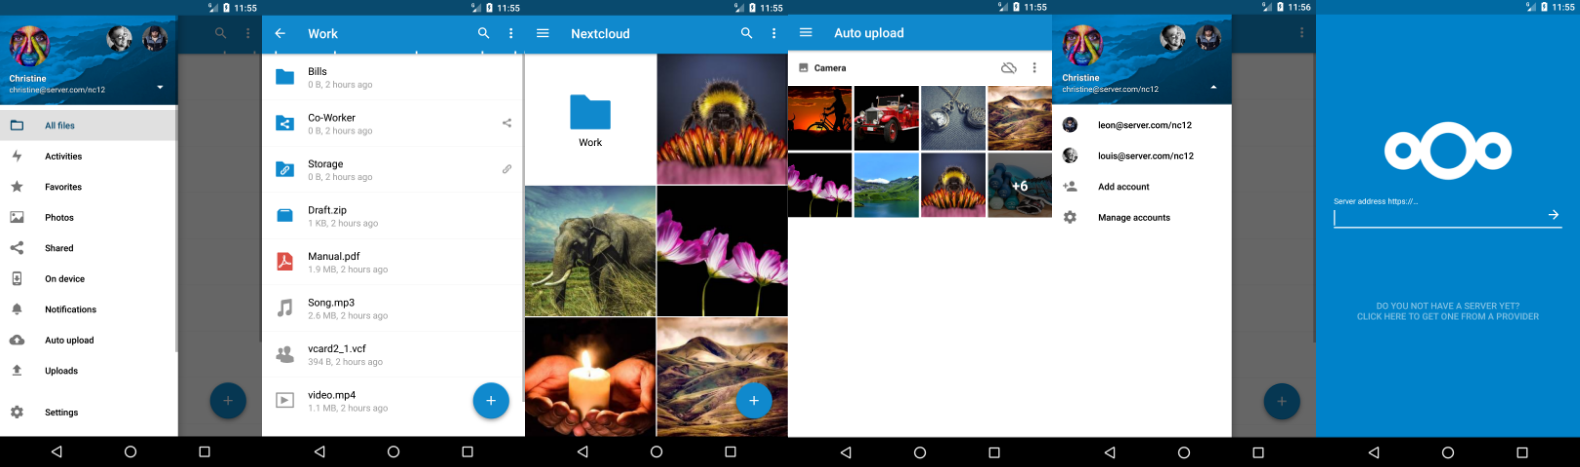 shanika04/nextcloud_android
SQLi CVE-2019-5454
 renukaselvar/platform_packages_providers_mediaprovider_cve-2023-40127
كود استغلال لـ CVE-2023-40127، وهي ثغرة أمنية في Android MediaProvider، يوضح الخلل لأغراض البحث والاختبار الأمني.
 satheesh575555/packages_providers_mediaprovider_aosp10_r33_cve-2021-0340
استغلال لإثبات المفهوم (PoC) لثغرة CVE-2021-0340، وهي ثغرة تصعيد امتيازات في MediaProvider الخاص بنظام Android 10.
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0652
استغلال إثبات المفهوم لثغرة CVE-2021-0652 يستهدف Android frameworks/base في AOSP 10.
 saurabh2088/platform_packages_providers_mediaprovider_cve-2023-40127
استغلال لإثبات المفهوم (Proof-of-concept) لثغرة CVE-2023-40127 يستهدف مكوّن MediaProvider في نظام Android، ويوضّح ثغرة اجتياز المسار (path traversal)…
 itibs/isildursbane
عرض توضيحي لـ CVE-2015-3837.
 trinadh465/frameworks_base_aosp-4.2.2_r1_cve-2023-21272
مستودع قاعدة إطار عمل أندرويد لإصدار AOSP 4.2.2_r1، معدَّل لمعالجة CVE-2023-21272، وهي ثغرة أمنية في إطار عمل أندرويد.
 doudoudedi/cve-2020-0014_toast
CVE-2020-0014
 nanopathi/framework_base_aosp10_r33_cve-2021-39704
استغلال لثغرة تصعيد الامتيازات في إطار عمل أندرويد CVE-2021-39704 يستهدف AOSP 10 R33.
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
 nanopathi/framework_base_aosp10_r33_cve-2021-0327
PoC أو تصحيح لـ CVE-2021-0327، وهي ثغرة رفع امتيازات في واجهة مستخدم نظام أندرويد (Android System UI) تستهدف AOSP 10 r33.
 trinadh465/packages_apps_packageinstaller_aosp10_r33_cve-2020-0418
# كود مصدر Android PackageInstaller مع تصحيح لـ CVE-2020-0418، وهي ثغرة تصعيد صلاحيات محلية. يوفر كود AOSP10 مُصححًا للبحث والتحليل الأمني.
 nanopathi/packages_providers_mediaprovider_aosp10_r33_cve-2021-0340
استغلال إثبات المفهوم لثغرة CVE-2021-0340 التي تستهدف Android MediaProvider على إصدار AOSP 10 r33. يوضح تصعيد الامتيازات عبر ملف وسائط مُصمم خصيصًا،…
 nanopathi/framework_base_aosp10_r33_cve-2021-0683_cve-2021-0708
قاعدة إطار عمل Android AOSP10 مع تصحيحات أمنية لـ CVE-2021-0683 و CVE-2021-0708، توضح إصلاحات الثغرات في خدمات النظام.
 nanopathi/framework_base_aosp10_r33_cve-2020-0401
 nanopathi/framework_base_aosp10_r33_cve-2021-0314
أساس إطار عمل أندرويد (AOSP 10 r33) يحتوي على كود متعلق بـ CVE-2021-0314، وهي ثغرة تصعيد امتيازات في مكوّن Binder.








