
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit

 droid-ash/finalrun-agent
واجهة سطر أوامر مدعومة بالذكاء الاصطناعي لاختبار تطبيقات Android و iOS باستخدام اللغة الطبيعية. يُنشئ ويُشغّل ويُصلح اختبارات شاملة على المُحاكيات مع…
 globalpolicy/phonemonitor
أداة إدارة عن بُعد لأجهزة أندرويد
 android1500/androidfaker
Android Faker هي وحدة Xposed بسيطة تقوم بتزوير قيم معرفات جهازك. تدعم أندرويد 8.1+
 mpast/mobileaudit
تطبيق Django يقوم بإجراء SAST وتحليل البرامج الضارة لملفات APK الخاصة بأندرويد
 maddiestone/conpresentations
شرائح العرض من عروضي التقديمية في المؤتمرات
 pixel-props/build.prop
نص Bash لبناء ملف system.prop الخاص بك
 0xbinder/cve-2024-0044
CVE-2024-0044: ثغرة شديدة الخطورة من نوع "تشغيل أي تطبيق" تؤثر على إصدارات أندرويد 12 و13
 cyb0r9/androspy
مولد باك دور أندرويد آلي مع مشفر، وتسمم IP، وتكامل حمولات Metasploit لاختبار الاختراق وعمليات الفريق الأحمر.
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux على أندرويد عبر Shizuku/ADB - تشغيل Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE و Chimera…
 flankerhqd/vendor-android-cves
مجموعات من أدوات إثبات المفهوم (POCs) الخاصة بي لثغرات CVEs الخاصة بمصنّعي أندرويد
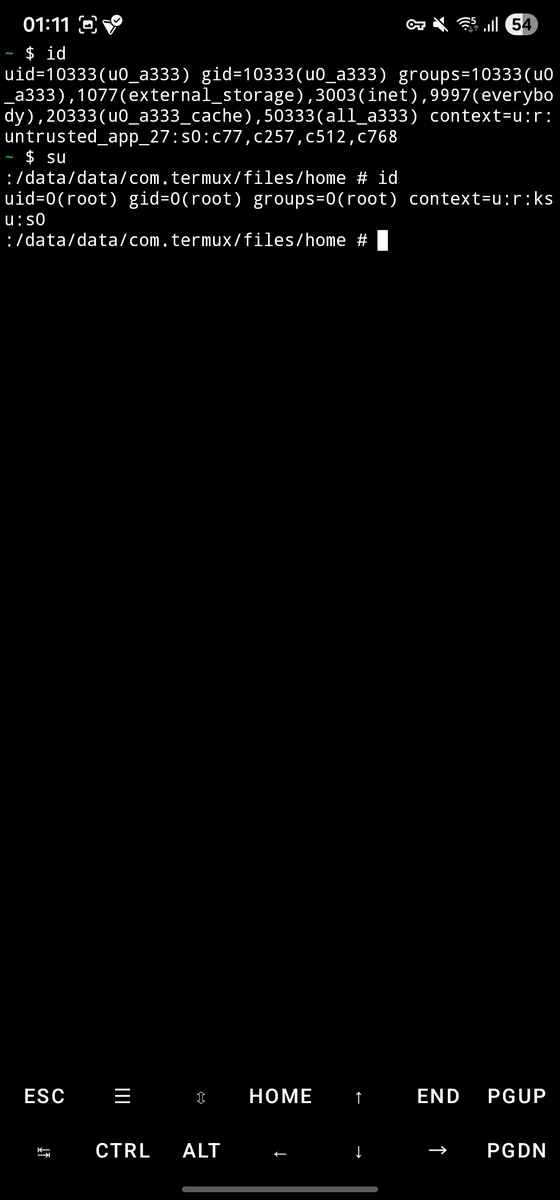 sarabpal-dev/ionstack-s22u
CVE-2026-43499 سلسلة استغلال كاملة لهاتف Samsung Galaxy S22 Ultra (نواة Android 5.10)
 huntoai/rdroid
[Android RAT] إدارة هاتف الأندرويد الخاص بك عن بُعد باستخدام واجهة PHP
 barghest-ngo/mesh
VPN شبكي مشفر من نظير إلى نظير للطب الشرعي عن بُعد للأجهزة المحمولة، يتيح الحصول على ADB لاسلكيًا و libimobiledevice، ومراقبة الشبكة، واكتشاف…
 muellerberndt/apkx
فك تجميع APK بخطوة واحدة مع محركات خلفية متعددة
 0xkol/badspin
Bad Spin: استغلال تصعيد الامتيازات في Binder لنظام Android (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
استغلالات لثغرة Android Binder CVE-2020-0041
 androidmalware/openclaw_termux
كيفية تثبيت OpenClaw على هاتف أندرويد والتحكم به عبر واتساب
 t0thkr1s/allsafe-android
تطبيق Android معرض للثغرات عن قصد.








