
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit
 farazsth98/chronomaly
ثغرة في نواة أندرويد لـ CVE-2025-38352، تم استغلالها سابقًا في البرية. تستهدف نوى لينكس x86_64 المعرضة للخطر الإصدار v5.10.x.
 zhuowei/cheese
CVE-2025-21479 دليل المفهوم، أعتقد
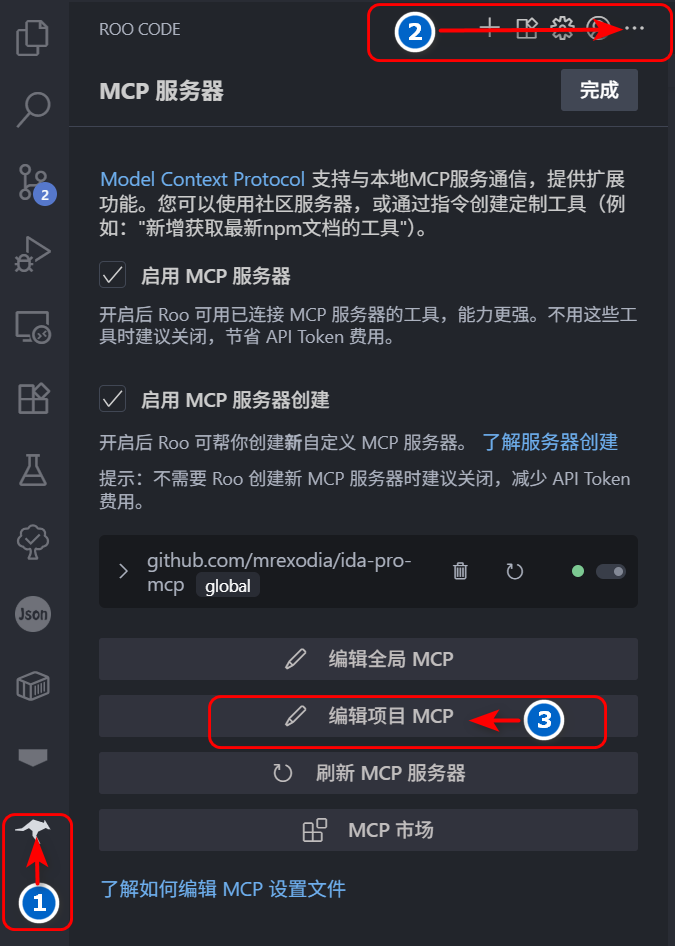 flankerhqd/jebmcp
مكوّن إضافي لخادم MCP خاص بـ JEB Pro يتيح فك الترجمة بمساعدة الذكاء الاصطناعي، وفحص الدوال/الحقول، وإعادة التسمية التلقائية أثناء الهندسة العكسية…
 jduck/cve-2015-1538-1
استغلال Python لثغرة CVE-2015-1538-1 يستهدف تجاوز عدد صحيح في ذرة MP4 'stsc' الخاصة بـ Stagefright لتحقيق تنفيذ كود عن بُعد وقشرة عكسية على أجهزة…
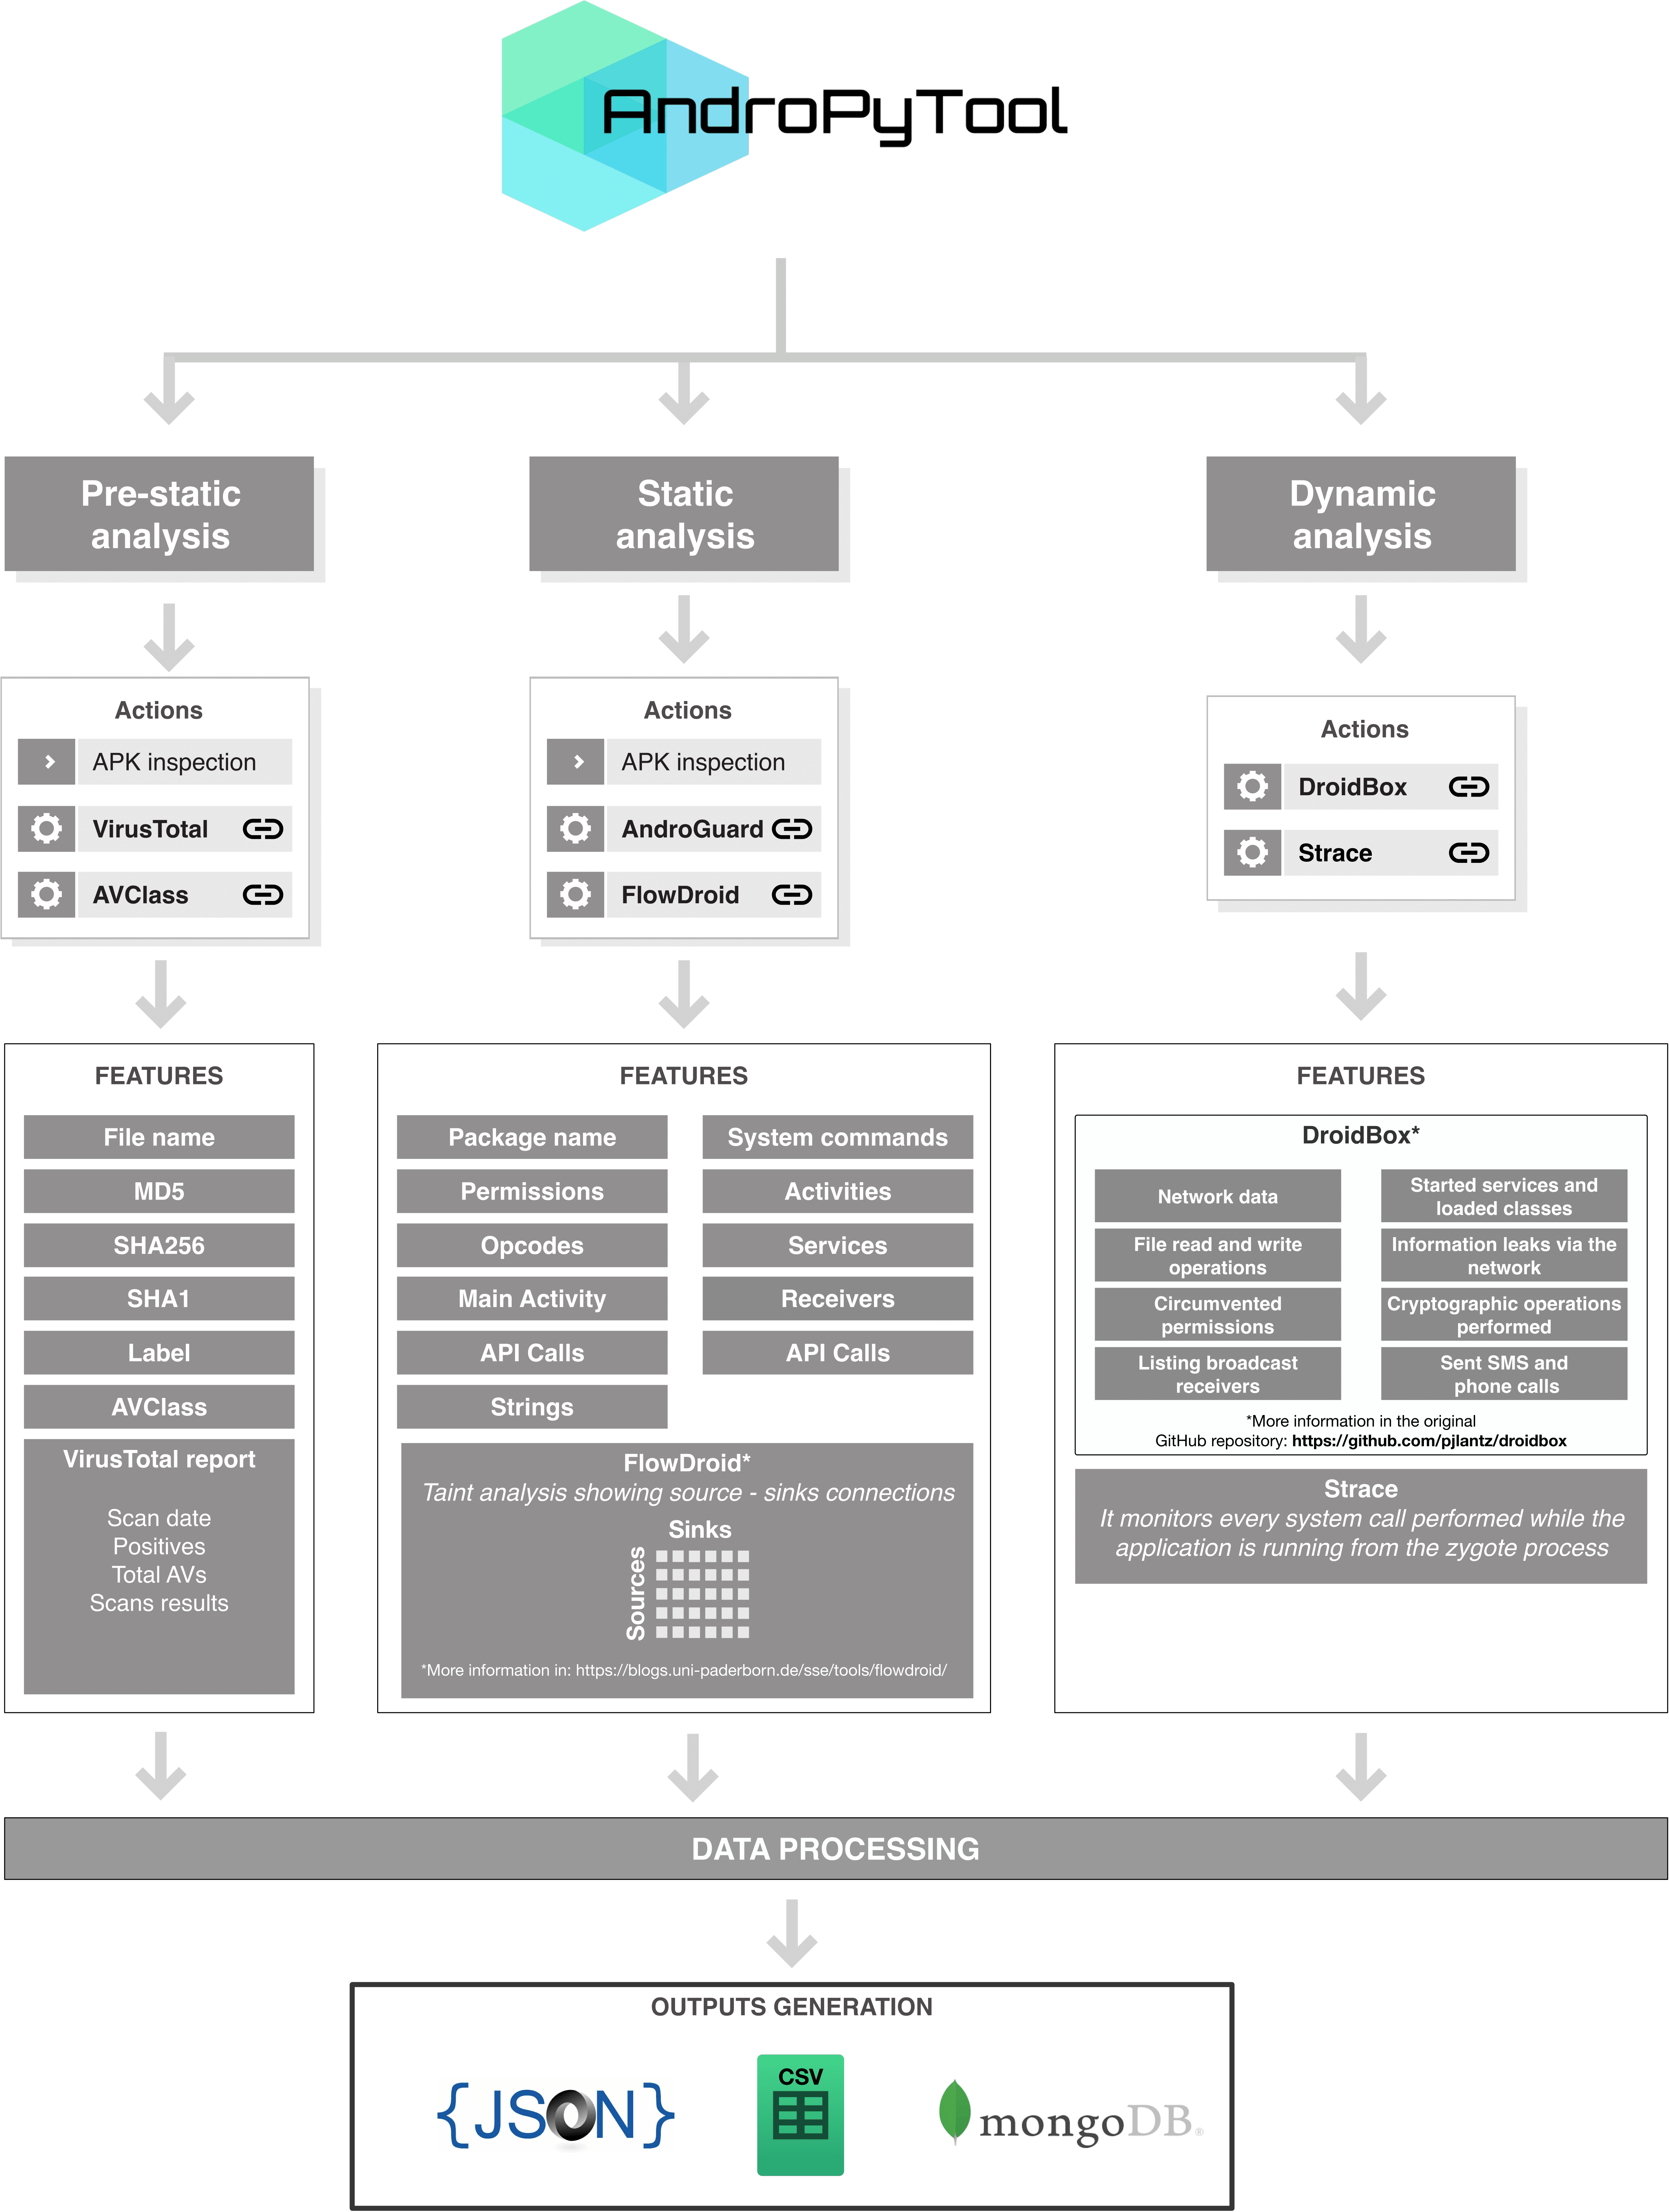 alexmyg/andropytool
إطار عمل لاستخراج الميزات الثابتة والديناميكية تلقائيًا من تطبيقات Android
 secure-system/insular
اعزل تطبيقات الأخ الأكبر https://secure-system.gitlab.io/Insular/
 ernw/androtickler
مجموعة أدوات اختبار الاختراق والتدقيق لتطبيقات أندرويد.

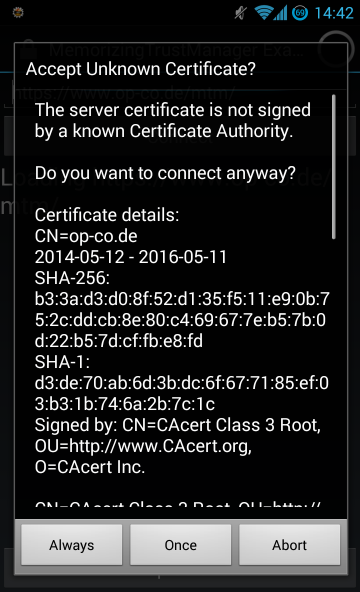 ge0rg/memorizingtrustmanager
إضافة "plugin" لتطبيقات Android بلغة Java تتيح سؤال المستخدم حول شهادات SSL
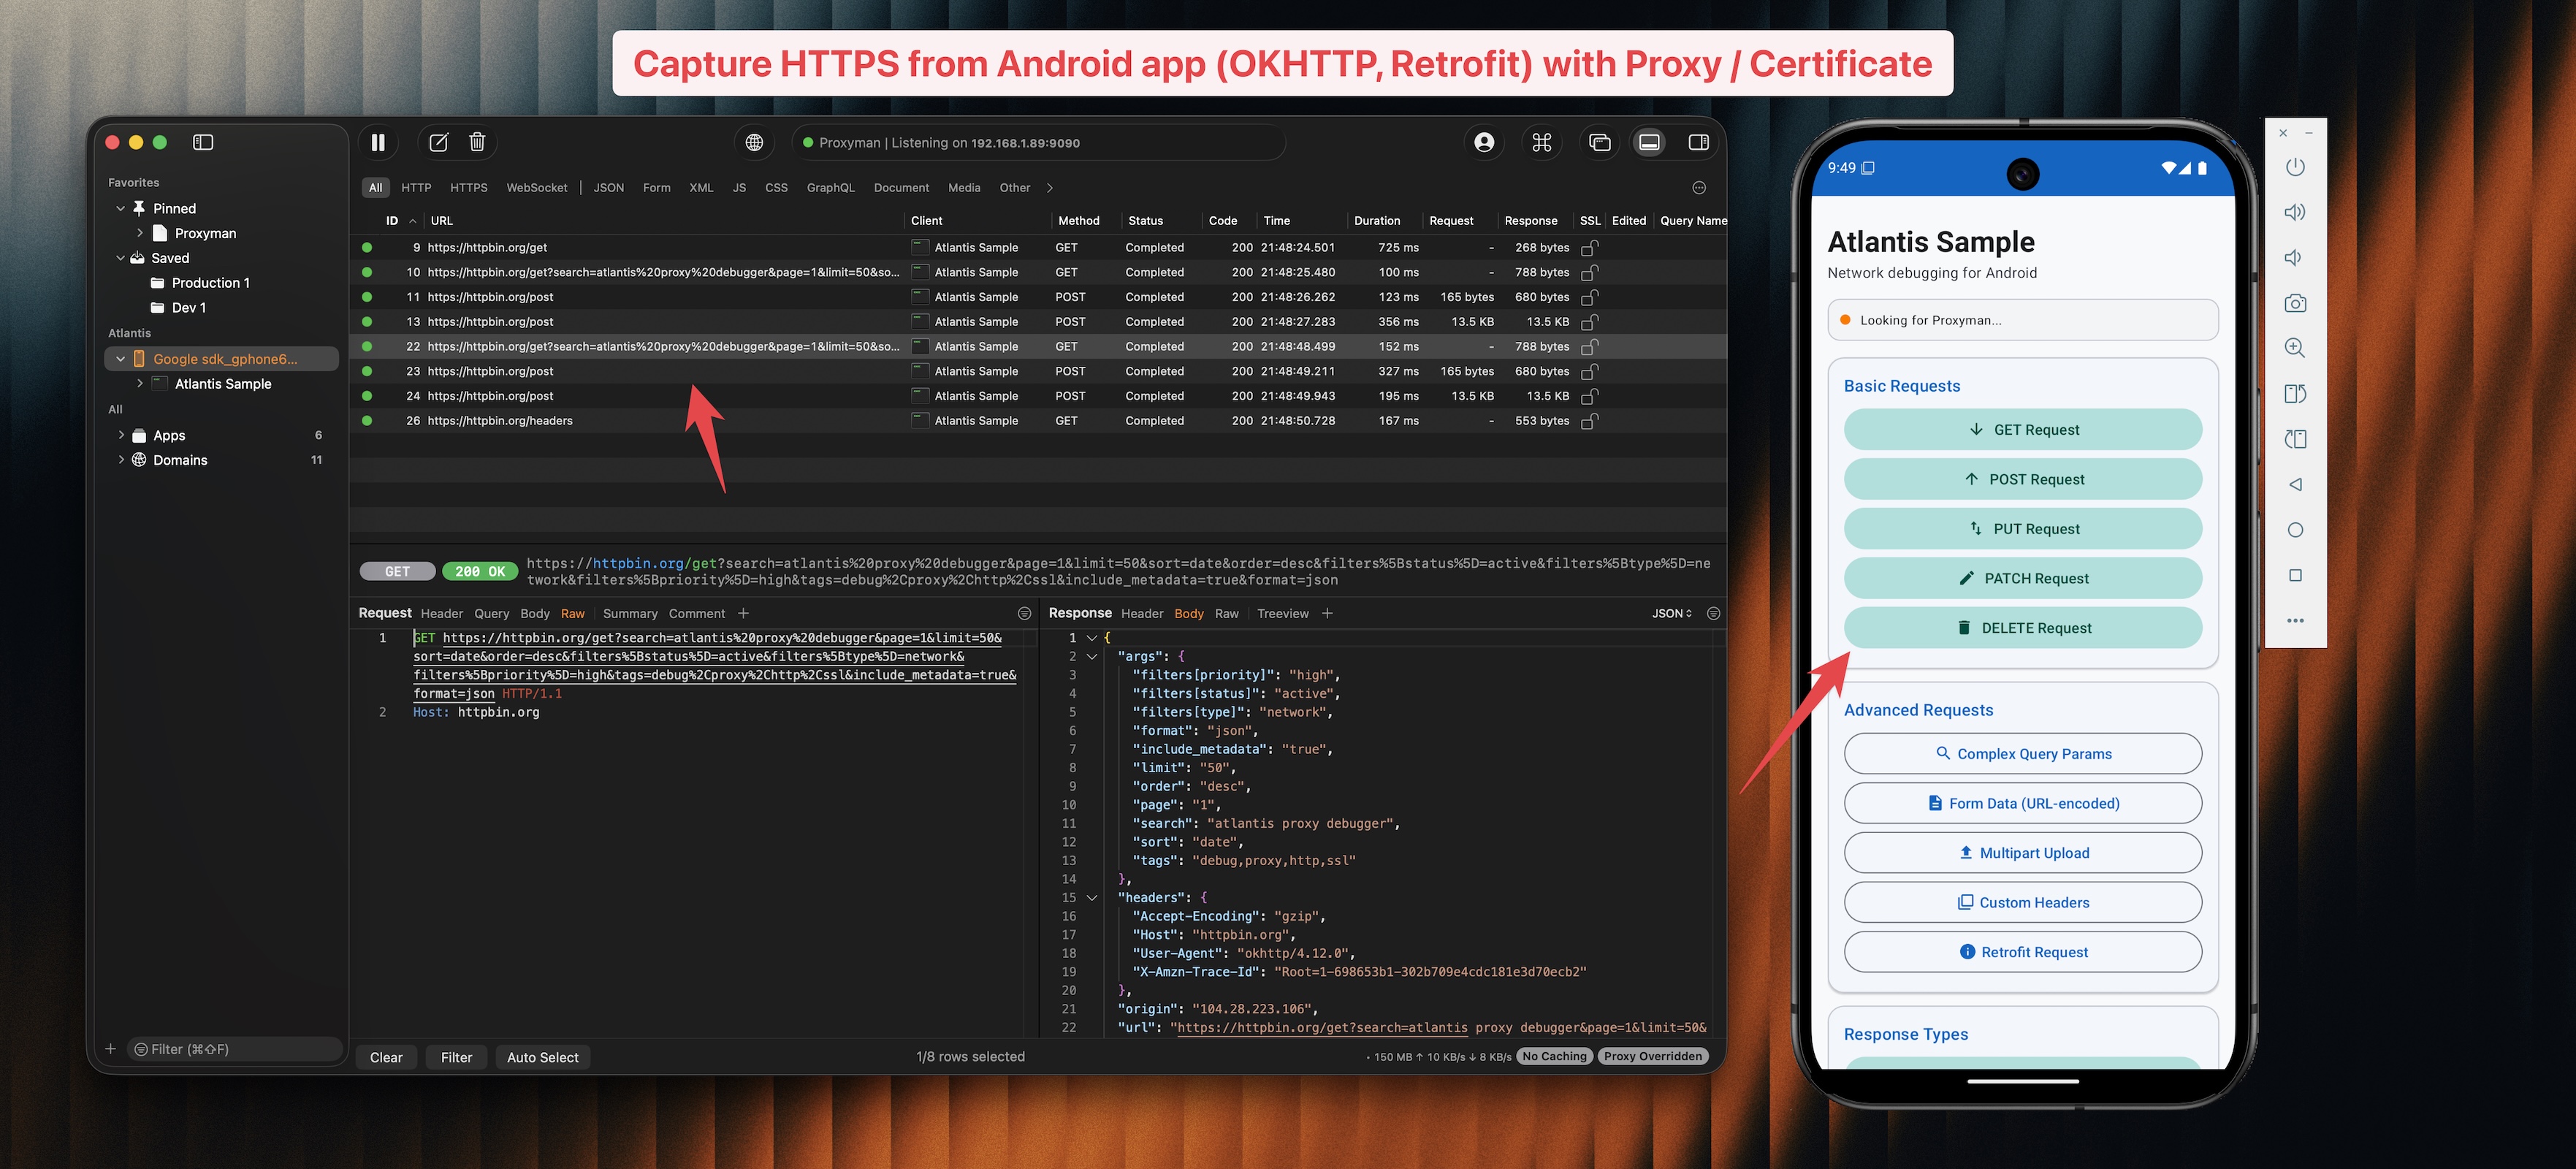 proxymanapp/atlantis-android
التقاط حركة مرور HTTP/HTTPS من تطبيقات Android وإرسالها إلى Proxyman لتصحيح الأخطاء.
 santoku/santoku-linux
توزيعة لينكس لأمن الأجهزة المحمولة، وتحليل البرمجيات الخبيثة، والتحليل الجنائي
 rovellipaolo/ninjadroid
هندسة عكسية نينجا لحزم APK على أندرويد
 monkeylord/xposedfridabridge
سكربت فريدا يطبق XposedBridge ويحمل وحدات Xposed، دون تثبيت إطار عمل Xposed.
 marcog3/whatsdump
استخراج المفتاح الخاص لواتساب من أي جهاز أندرويد غير مكسور (يدعم أندرويد 7 وما فوق)
 0xpwny/apkatshu
Apkatshu هي أداة لاستخراج عناوين URL والبريد الإلكتروني وعناوين IP والبيانات المثيرة للاهتمام من ملفات APK
 delvinru/apk-info
APK full-featured parser
 botherder/androidqf
أداة جمع أدلة جنائية محمولة لأجهزة Android تقوم بجمع البيانات ذات الصلة عبر تصحيح USB لتحديد آثار برامج التجسس أو الاختراق المحتملة، مع تشفير اختياري…








