

新工具1个月前
LazZzy_Dump
 trustedsec/lazzzy_dump
通过签名匹配和 RIP 相对地址解析,从 laZzzy 包装的 PE 二进制文件中静态提取并解密 AES-CBC/XOR 混淆的 shellcode,无需执行或模拟。
静态分析加密/解密工具代码分析+6
已发布网络安全工具的简短编辑更新。
trustedsec/lazzzy_dump通过签名匹配和 RIP 相对地址解析,从 laZzzy 包装的 PE 二进制文件中静态提取并解密 AES-CBC/XOR 混淆的 shellcode,无需执行或模拟。
 ejfkdev/jscd
将 bytenode .jsc(V8 代码缓存)逆向还原为 JavaScript —— 静态、纯 Rust,无需修补 V8/Node。Node 8→26 / V8 5.8–14.6;已测试 25k 个 .jsc,0 失败。

 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。

 trustedsec/spoonmap
用于大规模端口发现、主机发现、横幅抓取以及跨内部或外部网络的基于NSE的漏洞扫描的masscan和nmap的Python封装。
 karaaslanlabs/kl-security-key
实验性 RP2040 FIDO2/WebAuthn 认证器,具有打包认证和已记录的 Windows/Entra 互操作性
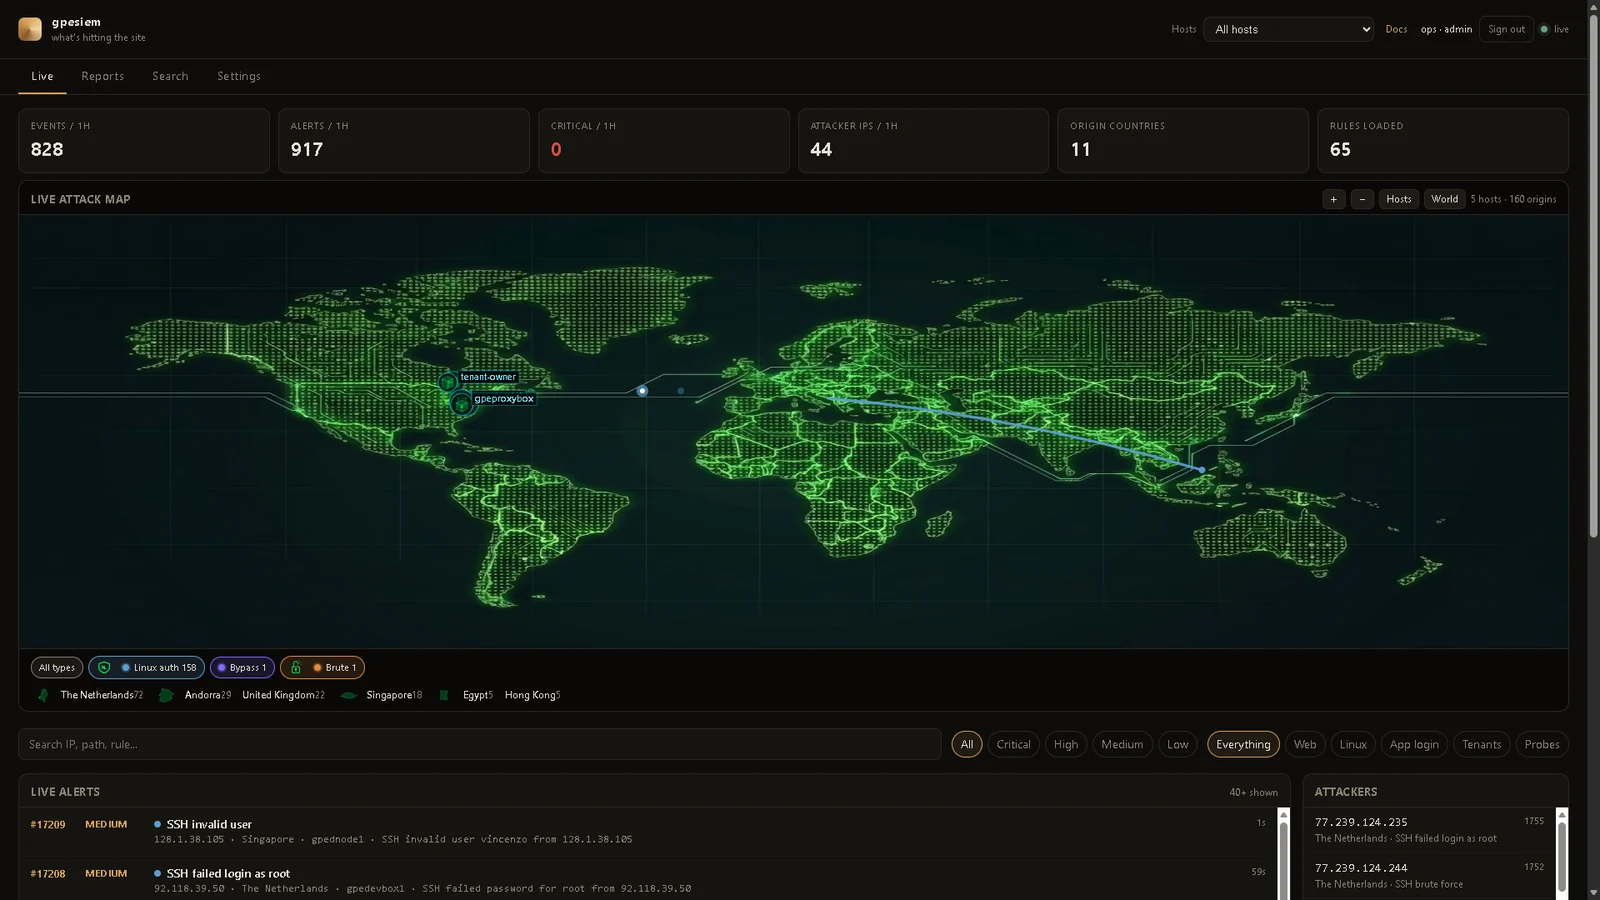 gopasteverything/gpewebdefender
轻量级 Web 攻击监控工具。单个 Go 二进制文件 + SQLite。不是 OSSEC,也不是 WAF。
 soufianecyber/quantum-safe-migration
企业级工具包,用于审计传统基础设施并将其迁移至混合后量子密码学(PQC)。