新工具28天前
ActiveScanPlusPlus
 albinowax/activescanplusplus
Burp Suite 扩展,通过检查主机头攻击、XXE、表达式语言注入、Shellshock 及其他 Web 漏洞来扩展主动和被动扫描。
防御工具漏洞扫描器Web漏洞扫描器+7
已发布网络安全工具的简短编辑更新。
albinowax/activescanplusplusBurp Suite 扩展,通过检查主机头攻击、XXE、表达式语言注入、Shellshock 及其他 Web 漏洞来扩展主动和被动扫描。
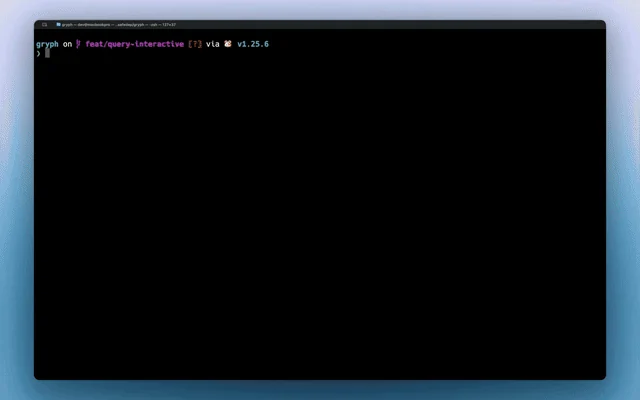 safedep/gryph
AI 编码代理的安全层。适用于 Claude Code、Cursor、Windsurf、Gemini CLI、OpenCode、Pi Agent 等。
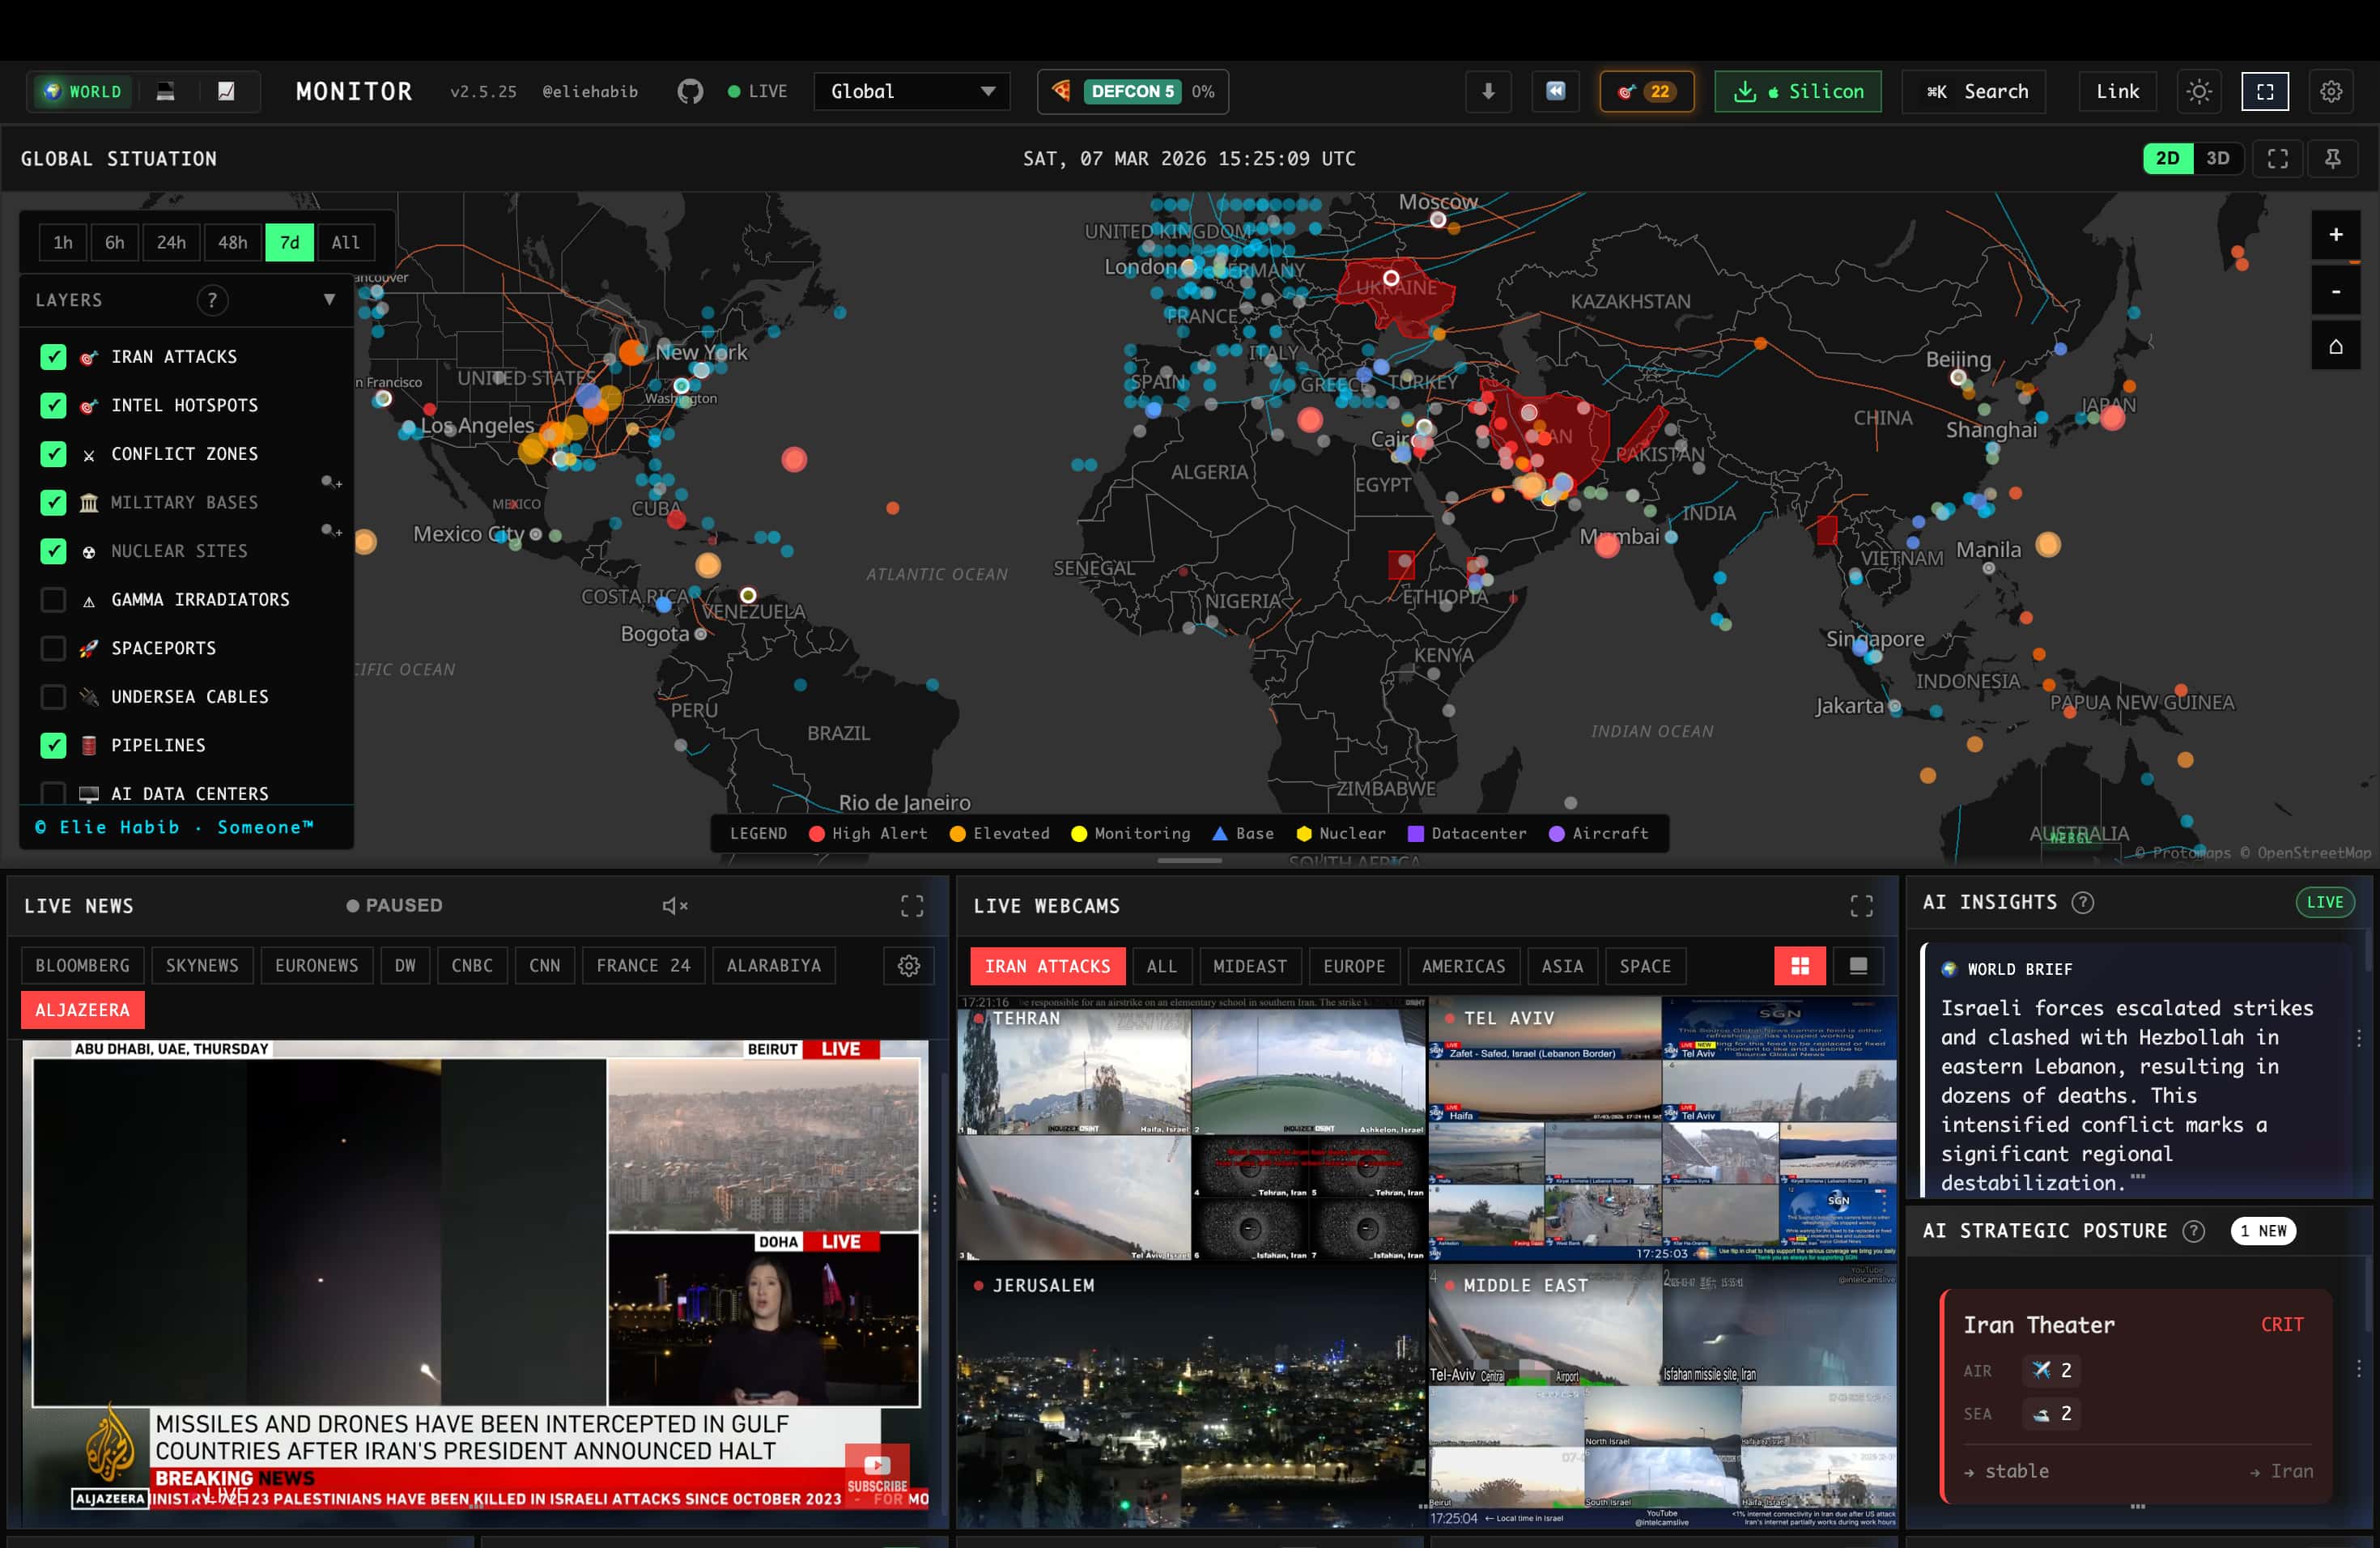 koala73/worldmonitor
实时全球情报仪表盘。AI驱动的新闻聚合、地缘政治监控和基础设施跟踪,集成在统一的情境感知界面中。
 praetorian-inc/caeruleus
用于Linux/BlueZ上蓝牙低功耗安全测试的单一Go二进制文件:扫描、枚举GATT、读/写/通知、模糊测试特征,并通过JSON输出运行结构化评估。
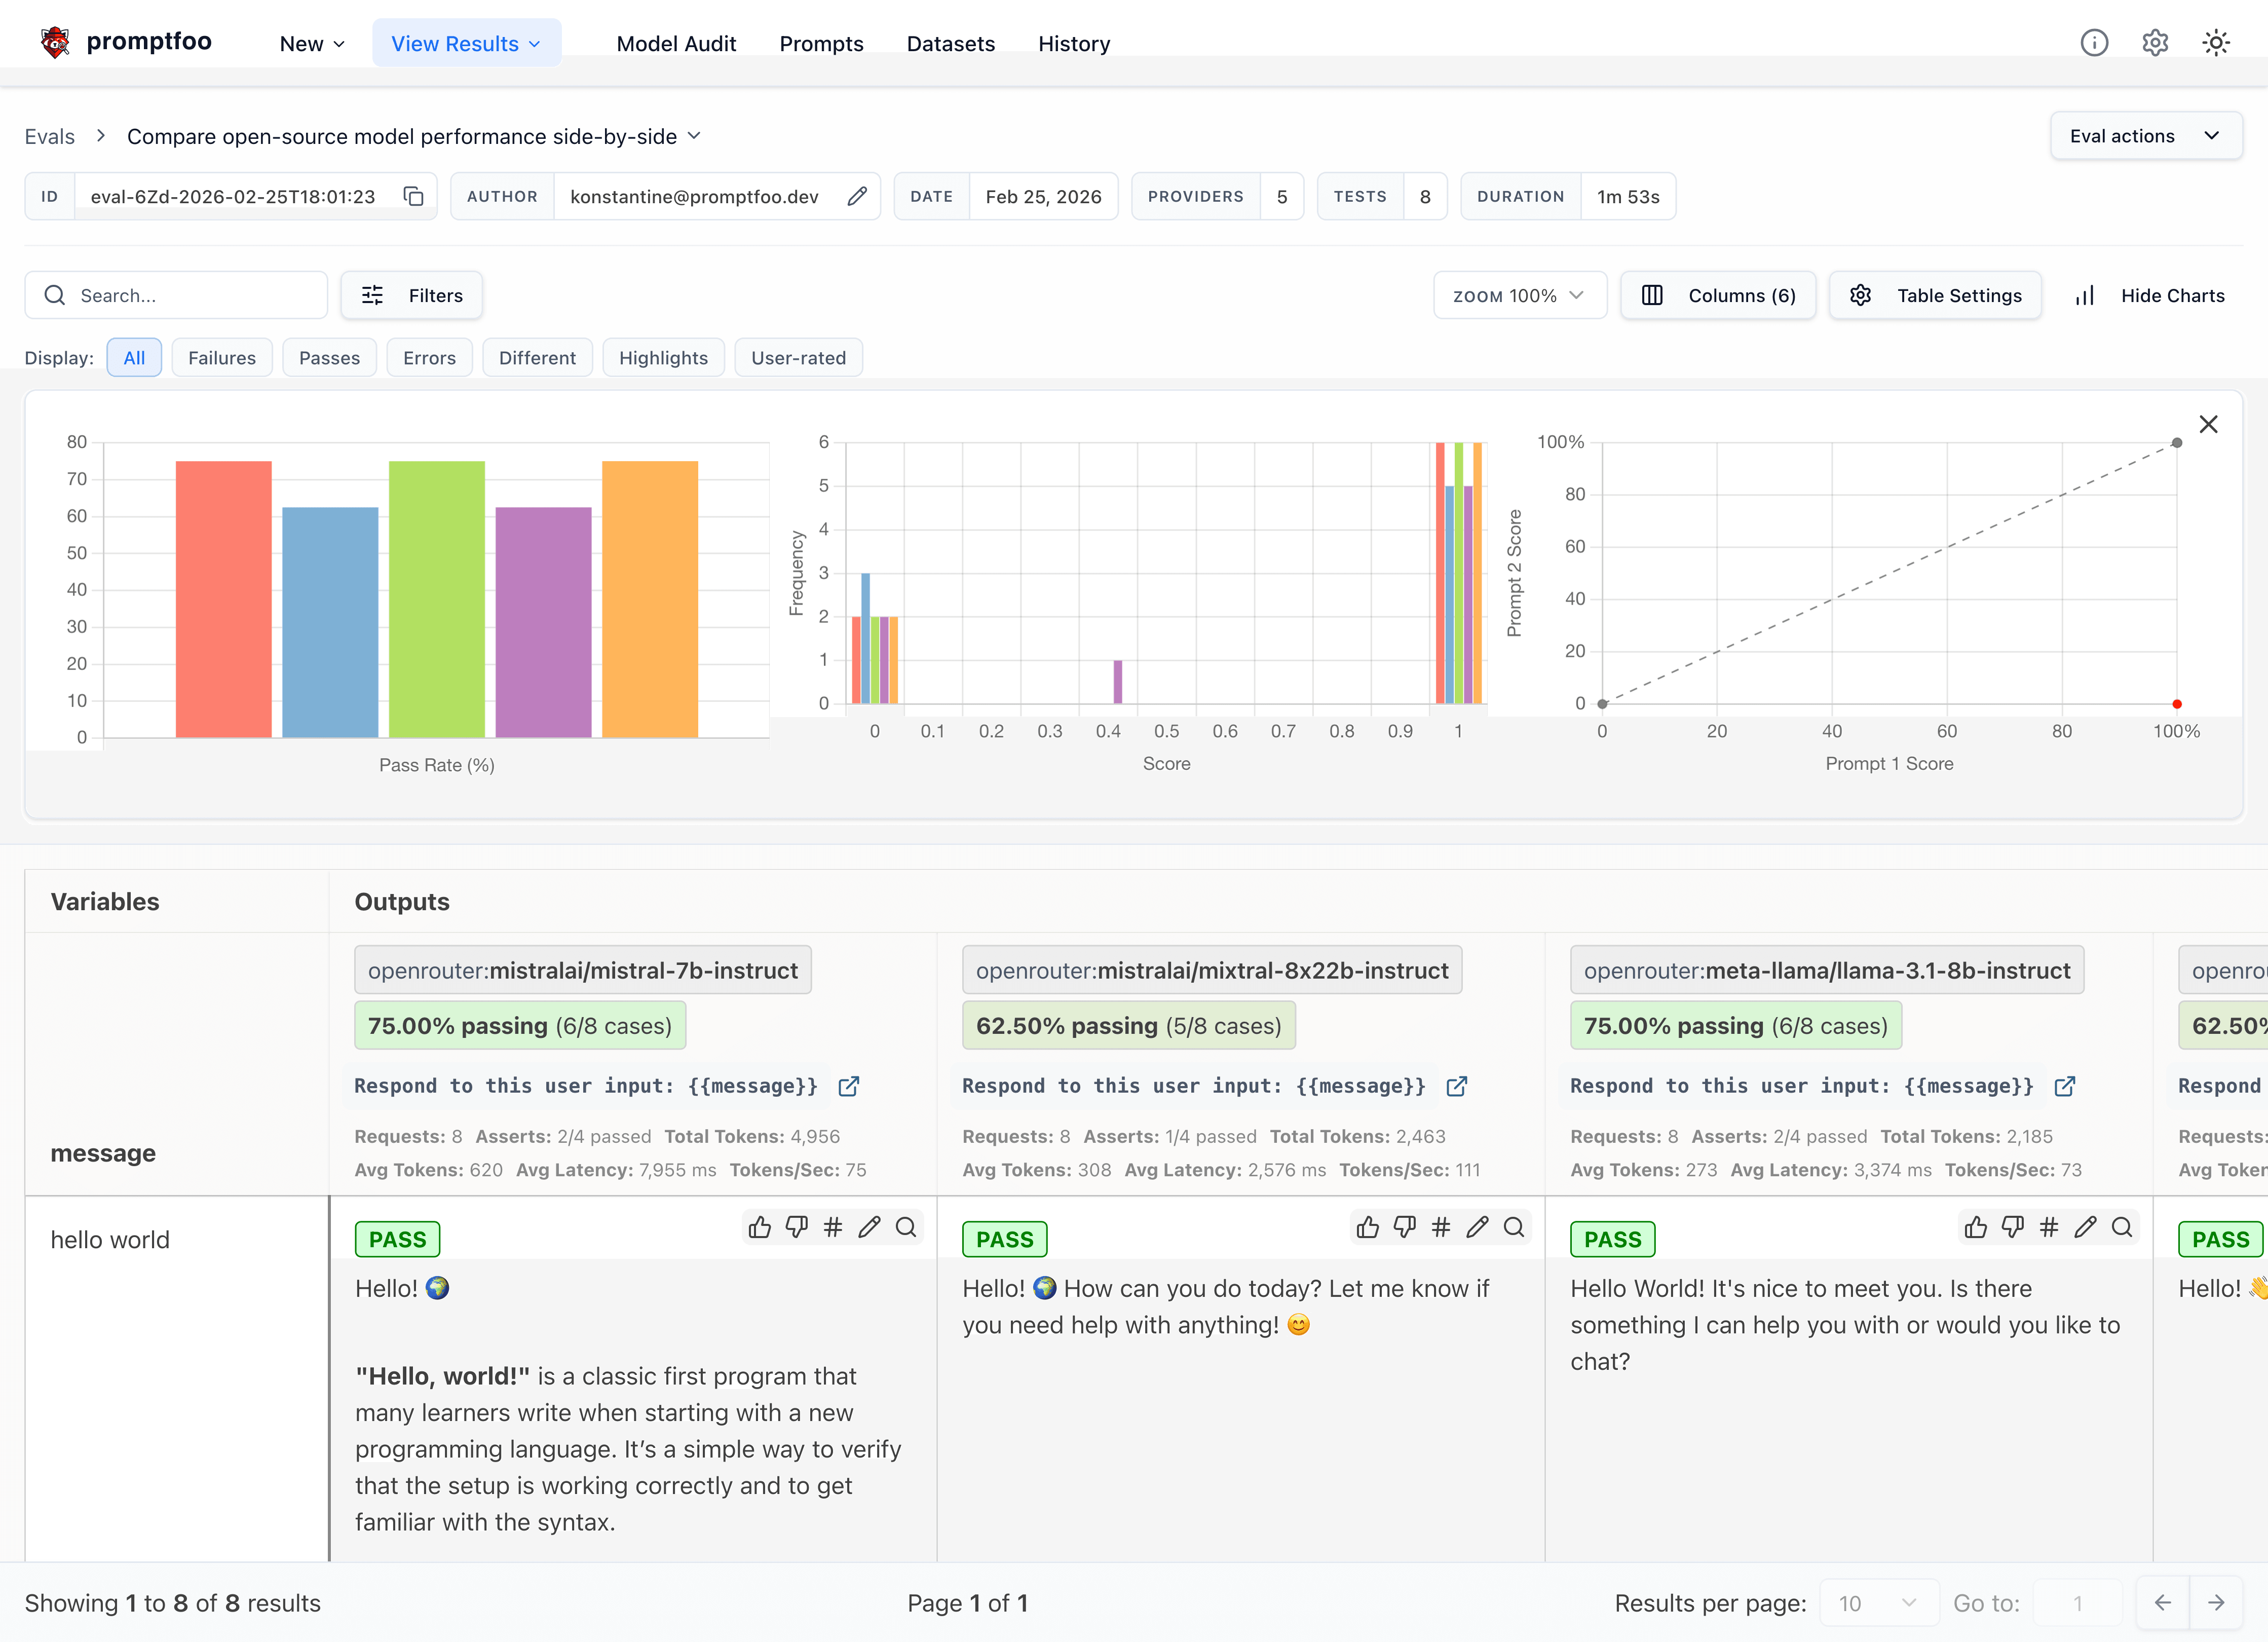 promptfoo/promptfoo
测试你的提示词、代理和RAG。对AI进行红队测试/渗透测试/漏洞扫描。比较GPT、Claude、Gemini、DeepSeek等的性能。简单的声明式配置,支持命令行和CI/CD集成。被OpenAI和Anthropic使用。

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 lzwhehe/benign-instruction-bench
重新评估 LLM 智能体工具输出上的提示注入检测器(论文草稿、脚本、评分)
 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials