更新

已发布网络安全工具的简短编辑更新。

RSS
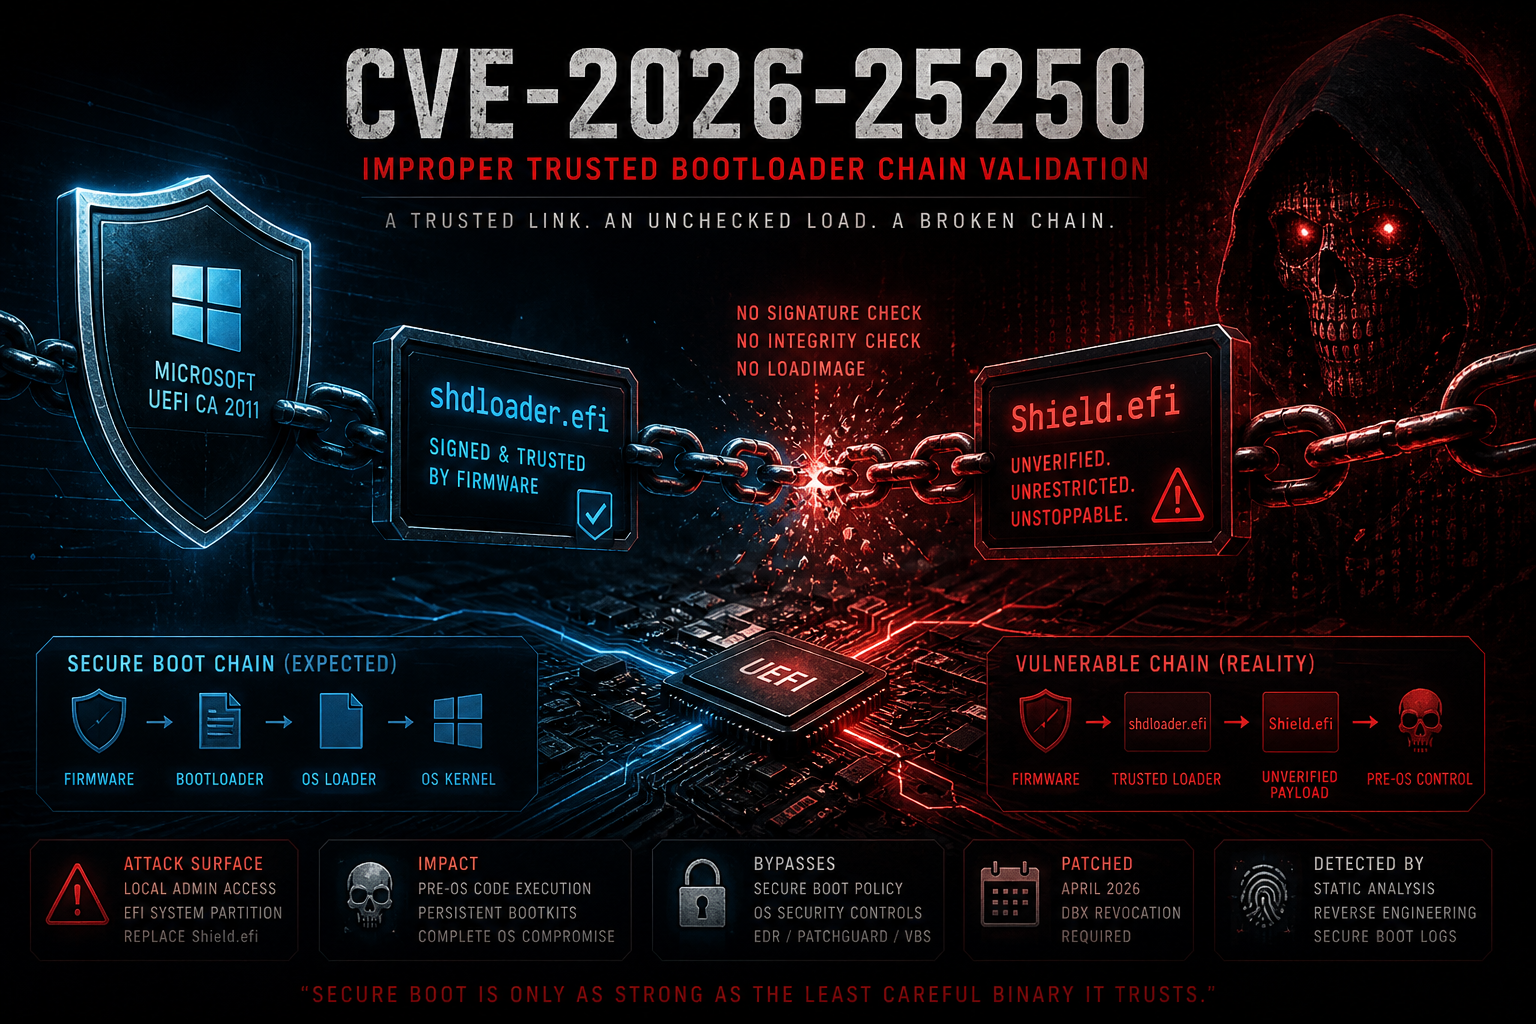
CVE-2026-25250 — 已更新!
已更新2个月前

CVE-2026-25250 — 已更新!

GitHubthemalwareguardian/cve-2026-25250

CVE-2026-25250 的分析与利用,这是 Horizon DataSys Reboot Restore 中的一个 Secure Boot 绕过漏洞,其中 shdloader.efi 在未经验证的情况下加载 Shield.efi。

持久化机制漏洞分析漏洞利用+3
12个月前
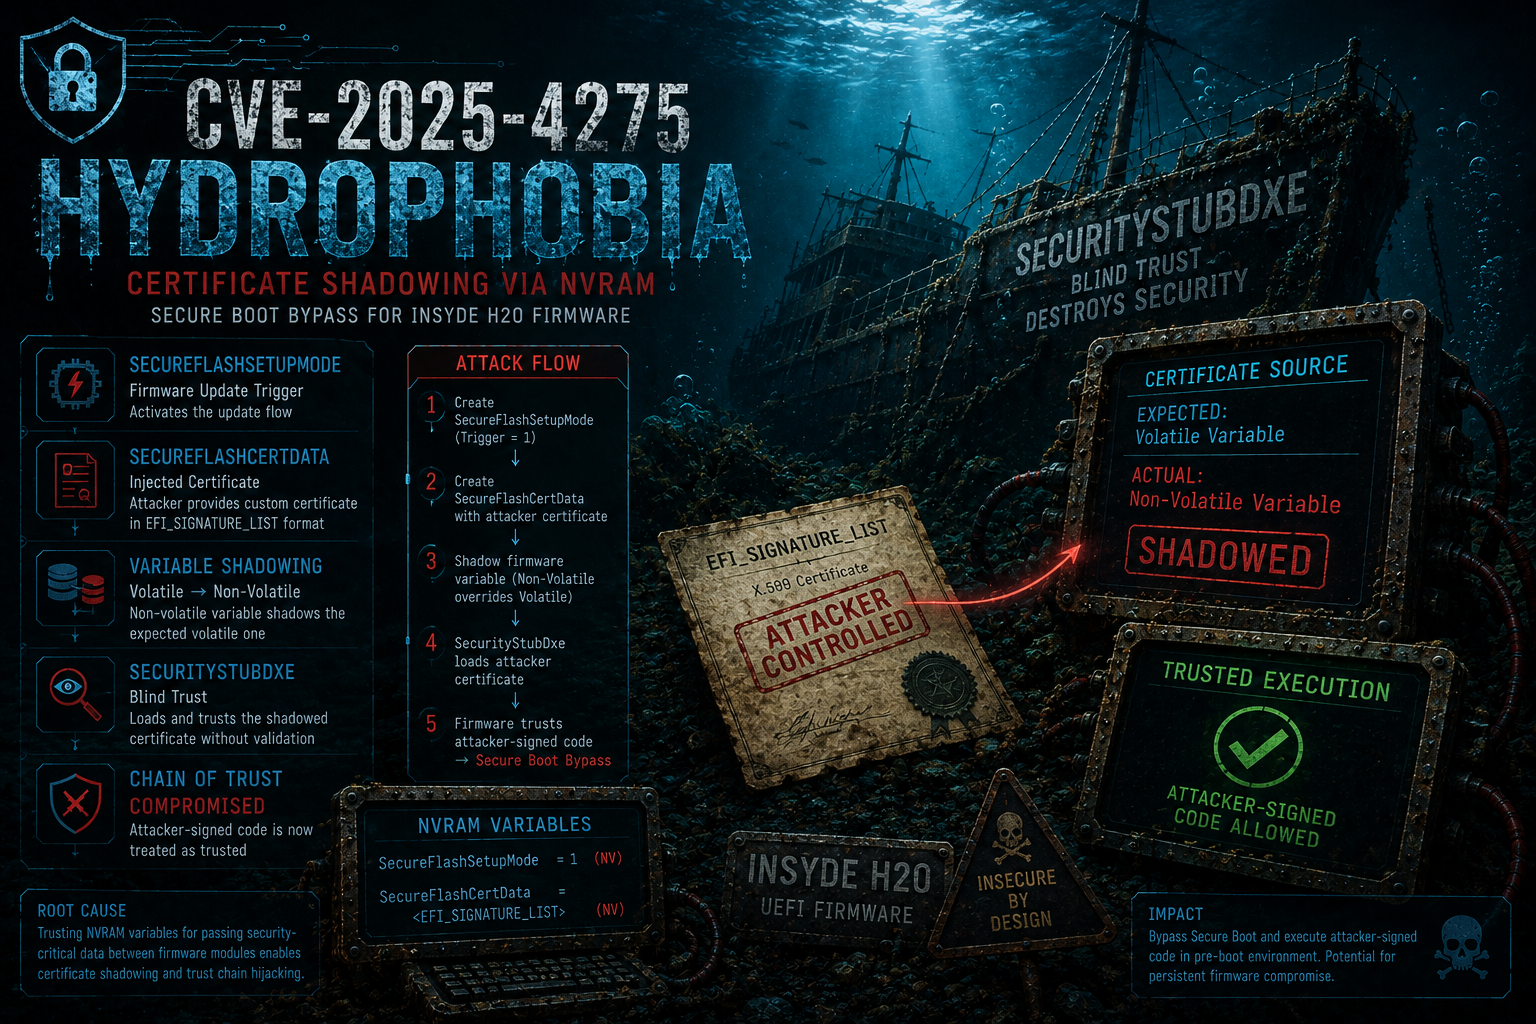
CVE-2025-4275 — 已更新!
已更新2个月前

CVE-2025-4275 — 已更新!

GitHubthemalwareguardian/cve-2025-4275

分析并利用 CVE-2025-4275(Hydr0ph0bia),这是一个 Secure Boot 信任链弱点,其中固件变量被用来引入攻击者控制的证书,而这些证书会被后续启动组件所信任。

持久化机制漏洞分析漏洞利用+5
2个月前
pac4j-check v0.2.0
新发布2个月前

pac4j-check v0.2.0

GitHubxiaoqimikko/pac4j-check

针对 org.pac4j:pac4j-jwt 中 CVE-2026-29000(CVSS 10.0)的离线扫描器。直接检查 jar/fat-jar,因此可在 mvn dependency:tree 无法使用的情况下工作。单个 jar,零依赖,Java 8+。

静态分析漏洞扫描器DevSecOps+1
1个月前
Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation — 已更新!
已更新2个月前

Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation — 已更新!

GitHubzedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

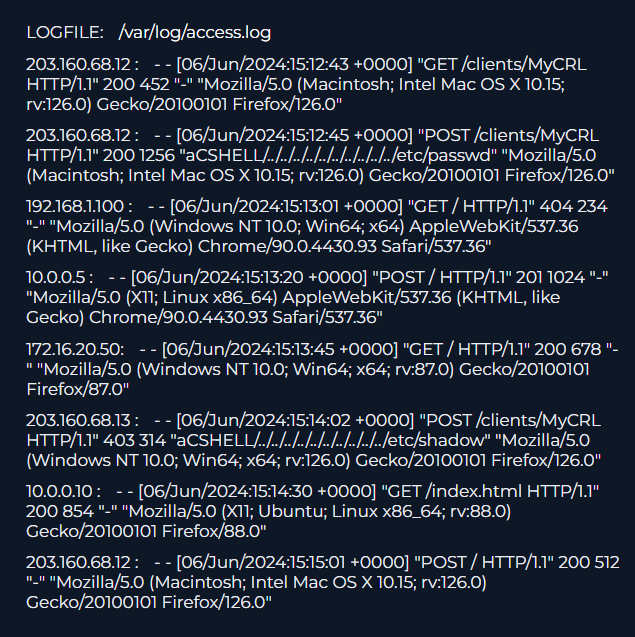
# 事件响应(IR)案例研究:针对 Check Point 安全网关上 CVE-2024-24919(任意文件读取)利用尝试的调查记录。包含全面的 SIEM 分析、防火墙日志、原始 Web 访问日志检查(`/var/log/access.log`)、IOC、MITRE ATT&CK…

漏洞分析网络取证Web安全+7
13个月前