
新工具5天前
HARDE
 liuz233/harde
HARDE 的研究代码,这是一个 agent harness,用于探测并自适应优化组件,以在各类 agent 安全基准测试中实现运行时风险检测与执行控制。
防御工具动态分析 (沙盒)实用工具与框架+5
已发布网络安全工具的简短编辑更新。
liuz233/hardeHARDE 的研究代码,这是一个 agent harness,用于探测并自适应优化组件,以在各类 agent 安全基准测试中实现运行时风险检测与执行控制。
 suhanmen/sew
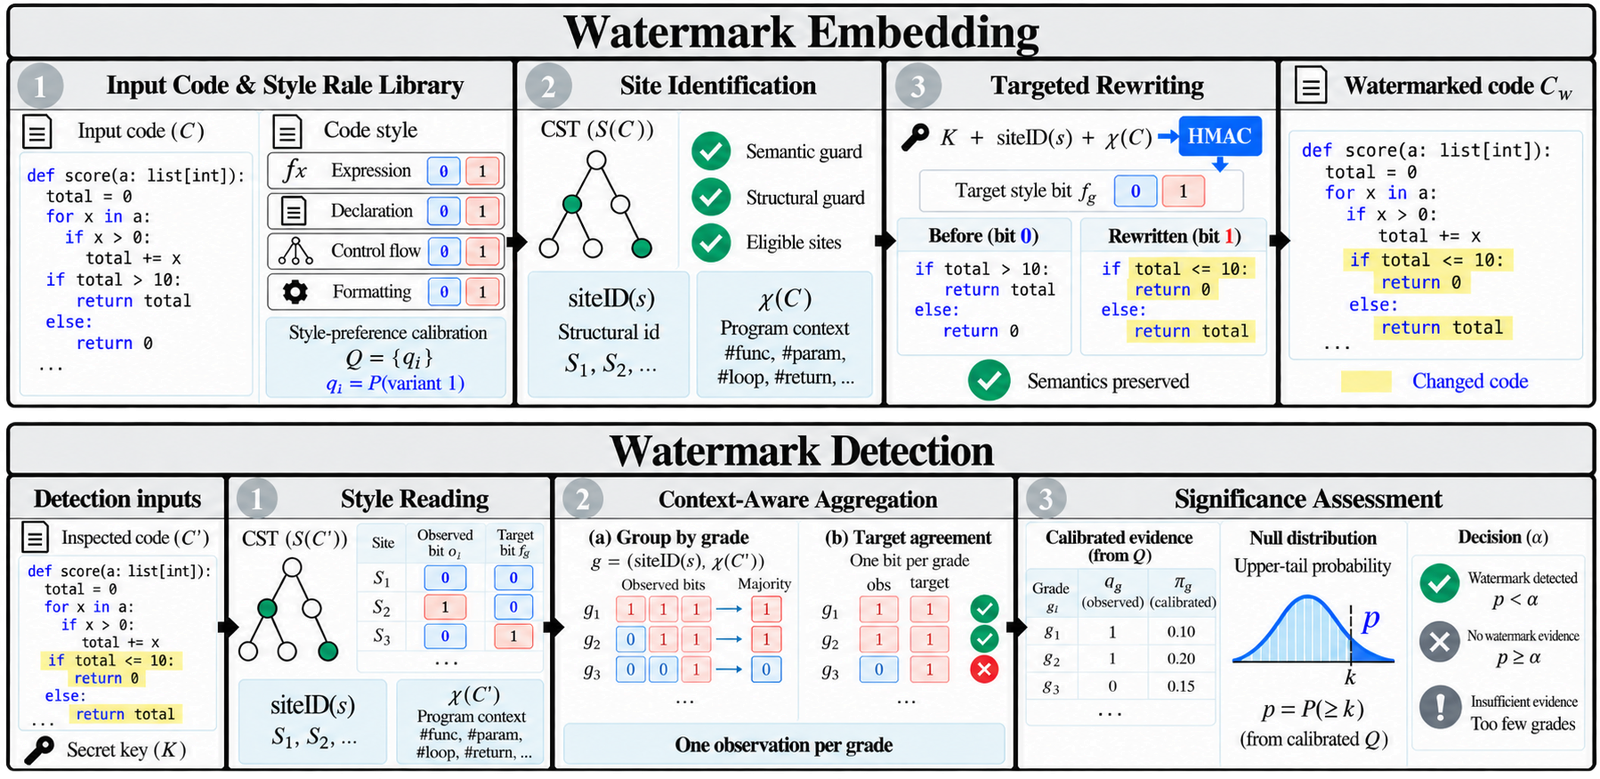
在LLM生成的Python、Java和C++代码中嵌入并检测基于键控、基于风格的水印,通过CST重写实现,保持功能正确性并抵御代码编辑攻击。
 kevinchunye/prompt_injection
用于衡量提示注入防御在工具调用型LLM代理流水线中何处触发的基准测试框架,跟踪金丝雀令牌在暴露、持久化、中继和执行各阶段的情况。
 tencent/ai-infra-guard
一个全栈 AI 红队平台,通过 Agent Scan、Skills Scan、MCP scan、AI Infra scan 和 LLM 越狱评估来保障 AI 生态系统的安全。

 vighnesh91/securiscan
标准库 Python 安全分类引擎,通过被动标头检查、主动金丝雀探测和离线静态诊断来扫描 Web 应用、API、LLM 和移动软件包。
 joshuaprovoste/deserializer
基于AST的静态代码分析器,结合代理式LLM驱动的关系映射,用于在AI、LLM、机器人、数据科学、机器学习和深度学习(但不限于此)领域发现Python RCE路径和深层反序列化链。
 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。