Tyr
 cyberactivity/tyr
Tools collection to explore CVE and theirs associated data.
vulnerability-analysisinformation-gatheringutilities-frameworks+1

 d0ge/websocketturbointruder
Burp Suite 扩展,用于通过自定义 Python 代码对 WebSocket 消息进行模糊测试,支持多引擎、HTTP 中间件路由和响应分析。
 portswigger/active-scan-plus-plus
Burp Suite 扩展,通过检查主机头攻击、XXE、代码注入以及 Shellshock 和 Log4Shell 等已知 CVE,扩展主动和被动扫描功能。
 praetorian-inc/capability-sdk
共享 Go SDK,为安全扫描器定义标准能力接口,支持多格式发现结果输出(终端、JSON、NDJSON、Markdown、SARIF)以及 CLI 文档漂移检查。
 gmh5225/hookmate
(实验性)用于 Uniswap v4 Hook 开发的 Solidity 组件和实用工具
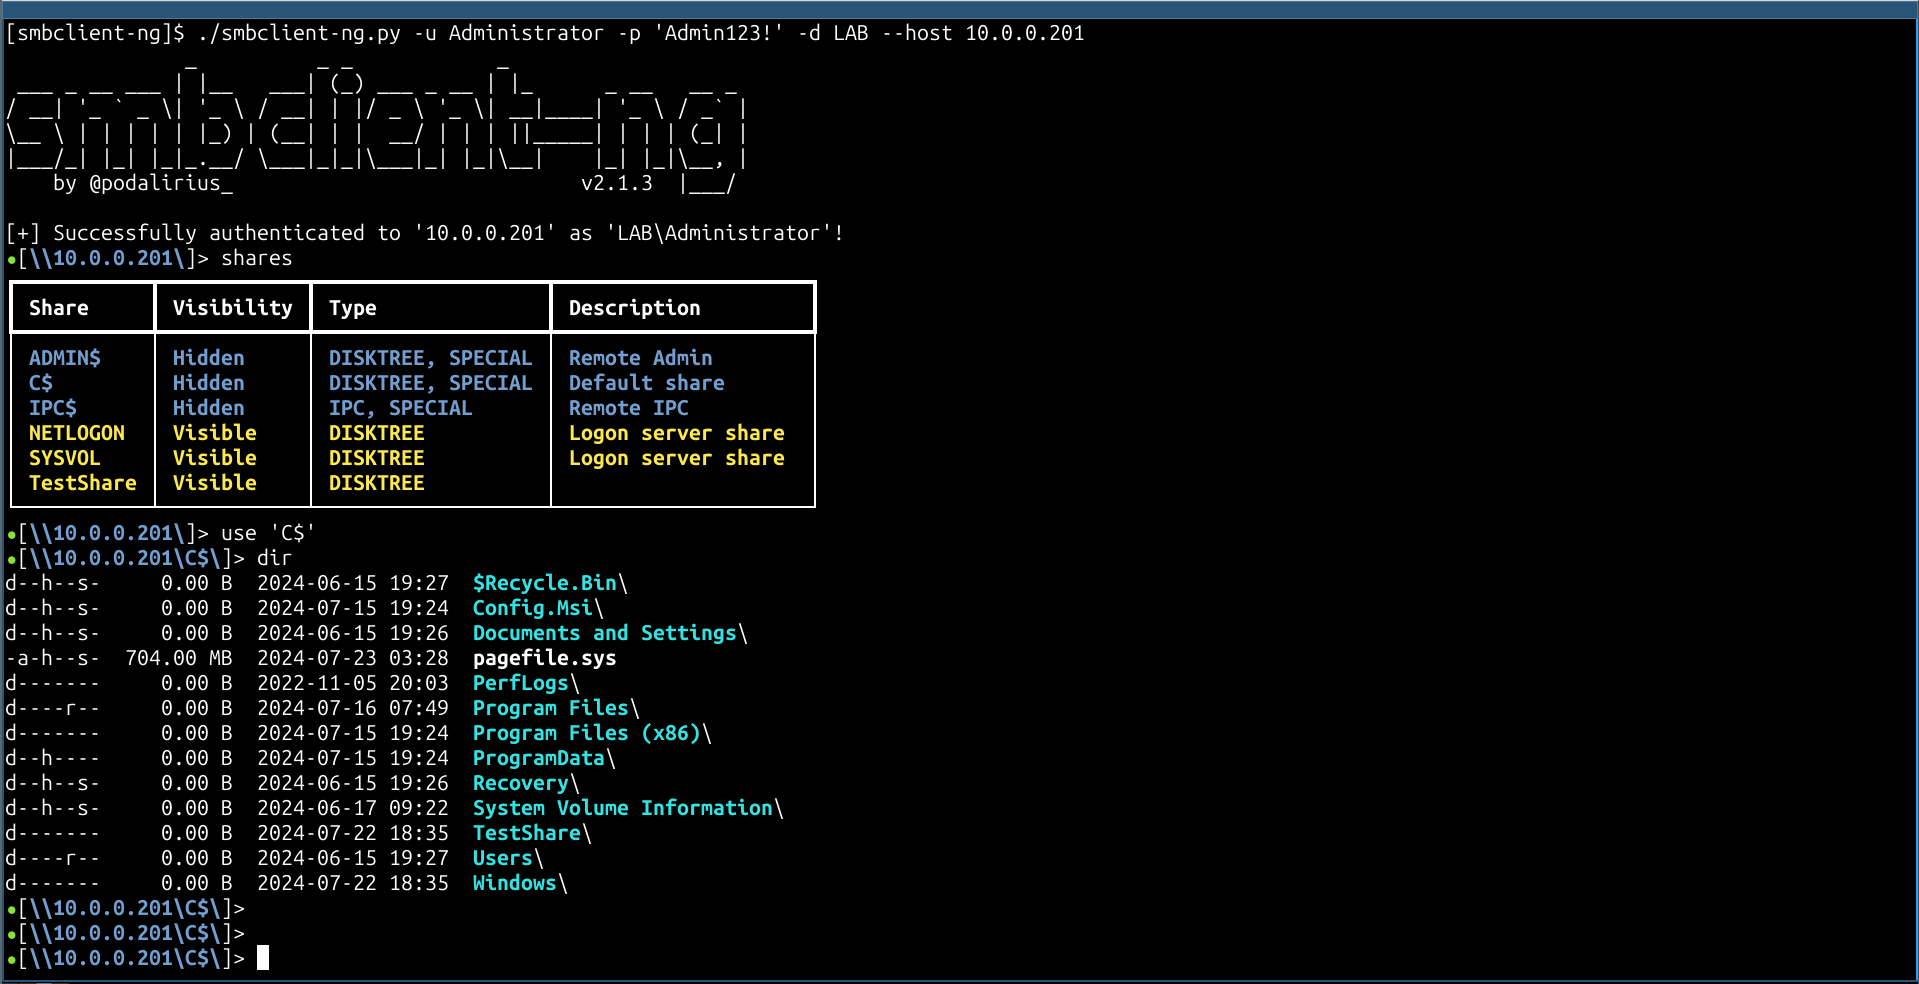 p0dalirius/smbclient-ng
smbclient-ng,一种快速且用户友好的方式来与 SMB 共享进行交互。
 rarecoil/pantagrule
从真实世界泄露的密码生成的大型hashcat规则集
 venkatkrishna07/mkdev
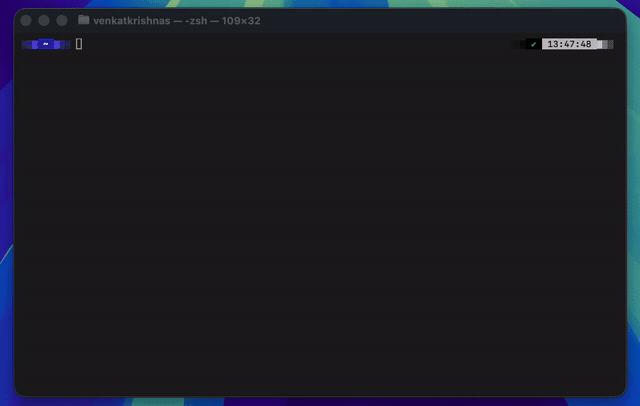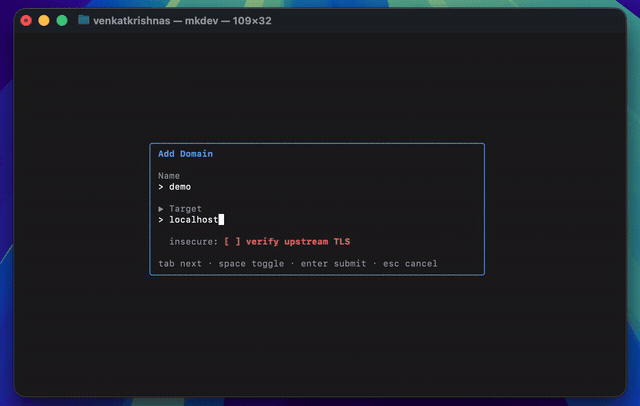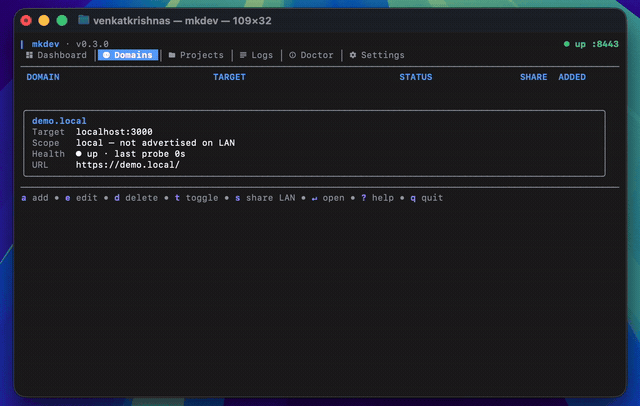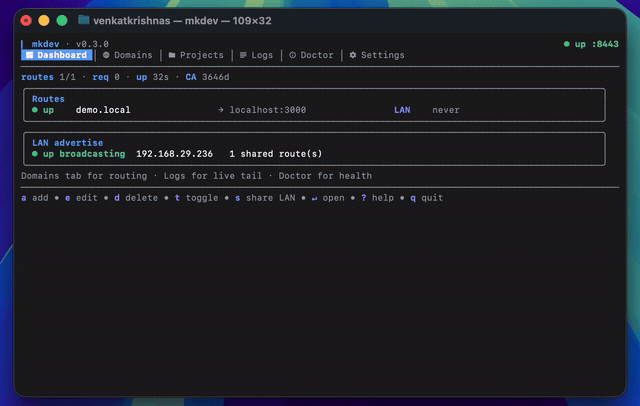
可信的本地主机 HTTPS — 本地 CA、/etc/hosts、mDNS 局域网共享、反向代理。将 https://name.local 映射到 localhost:port
 d4vinci/bugz-tools
一系列我为漏洞赏金或黑客攻击编写的工具,并且不介意发布出来 :smile:
 kalilinux/build-scripts/kali-docker
Kali Linux Docker
 noraj/ctf-party
:triangular_flag_on_post: 一个CLI工具和库,通过字符串转换/操作来增强和加速脚本/漏洞利用编写。
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG 是一款自主、超轻量级、零依赖的 Windows 代理,它将 PKCS#11、SSH-agent、Pageant 和 CNG/智能卡统一在一个健壮的单一二进制文件中。专为要求苛刻的环境设计,提供原生硬件加密、服务/用户态隔离、完整智能卡支持。
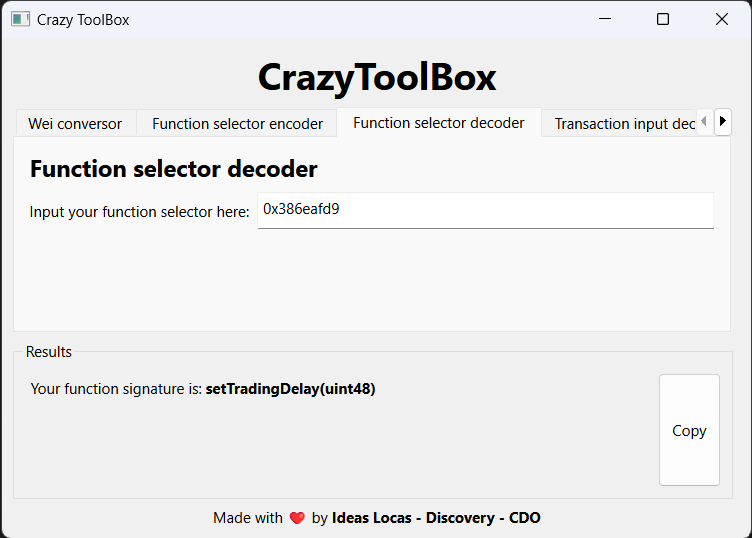 telefonica/crazytoolbox
基于 GUI 的 Web3 实用工具包,支持以太坊单位转换、函数选择器编码/解码、交易输入解码、Keccak256 哈希、EIP55 验证和签名所有权恢复。
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 justasmasiulis/lazy_importer
用于以隐藏且不利于逆向工程的方式从 DLL 导入函数的库
 vulncheck-oss/go-exploit-cache
一个用于生成供 go-exploit 使用的 HTTP 缓存数据库的工具
 jayanaxhf/filessh
一个快速便捷的远程服务器TUI文件浏览器