
codeql-buffer-overflow-variant
 anna-kravets/codeql-buffer-overflow-variant
作为 CodeQL 静态分析目标的 CVE-2020-8597(pppd EAP)合成 CWE-120 栈缓冲区溢出变体
static-analysisstatic-code-analysisvulnerability-analysis+1
anna-kravets/codeql-buffer-overflow-variant作为 CodeQL 静态分析目标的 CVE-2020-8597(pppd EAP)合成 CWE-120 栈缓冲区溢出变体
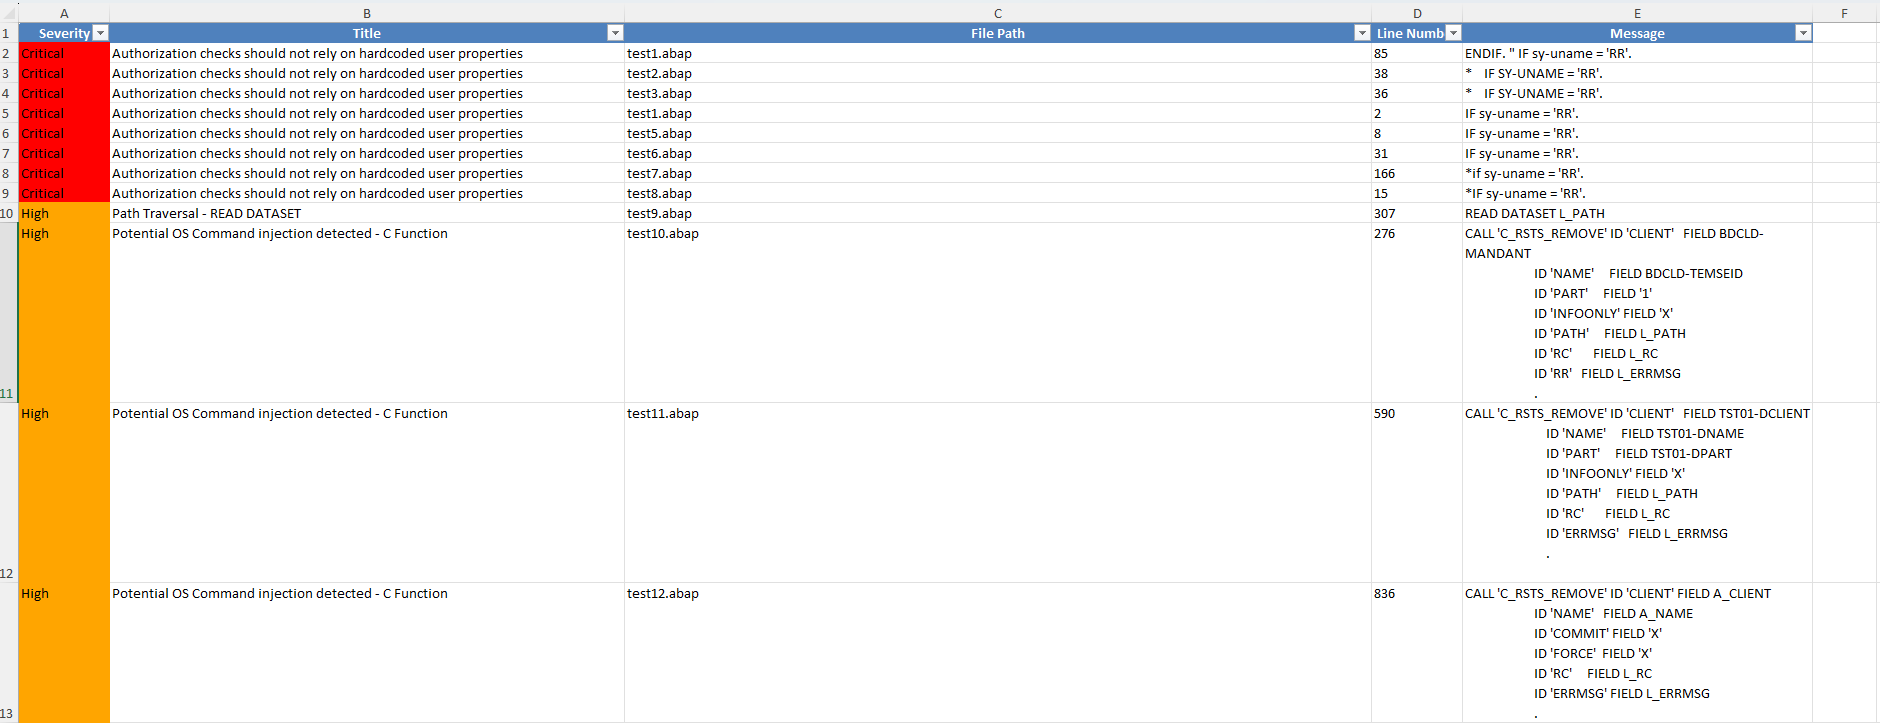 owasp/abap-code-scanner
ABAP 代码分析器
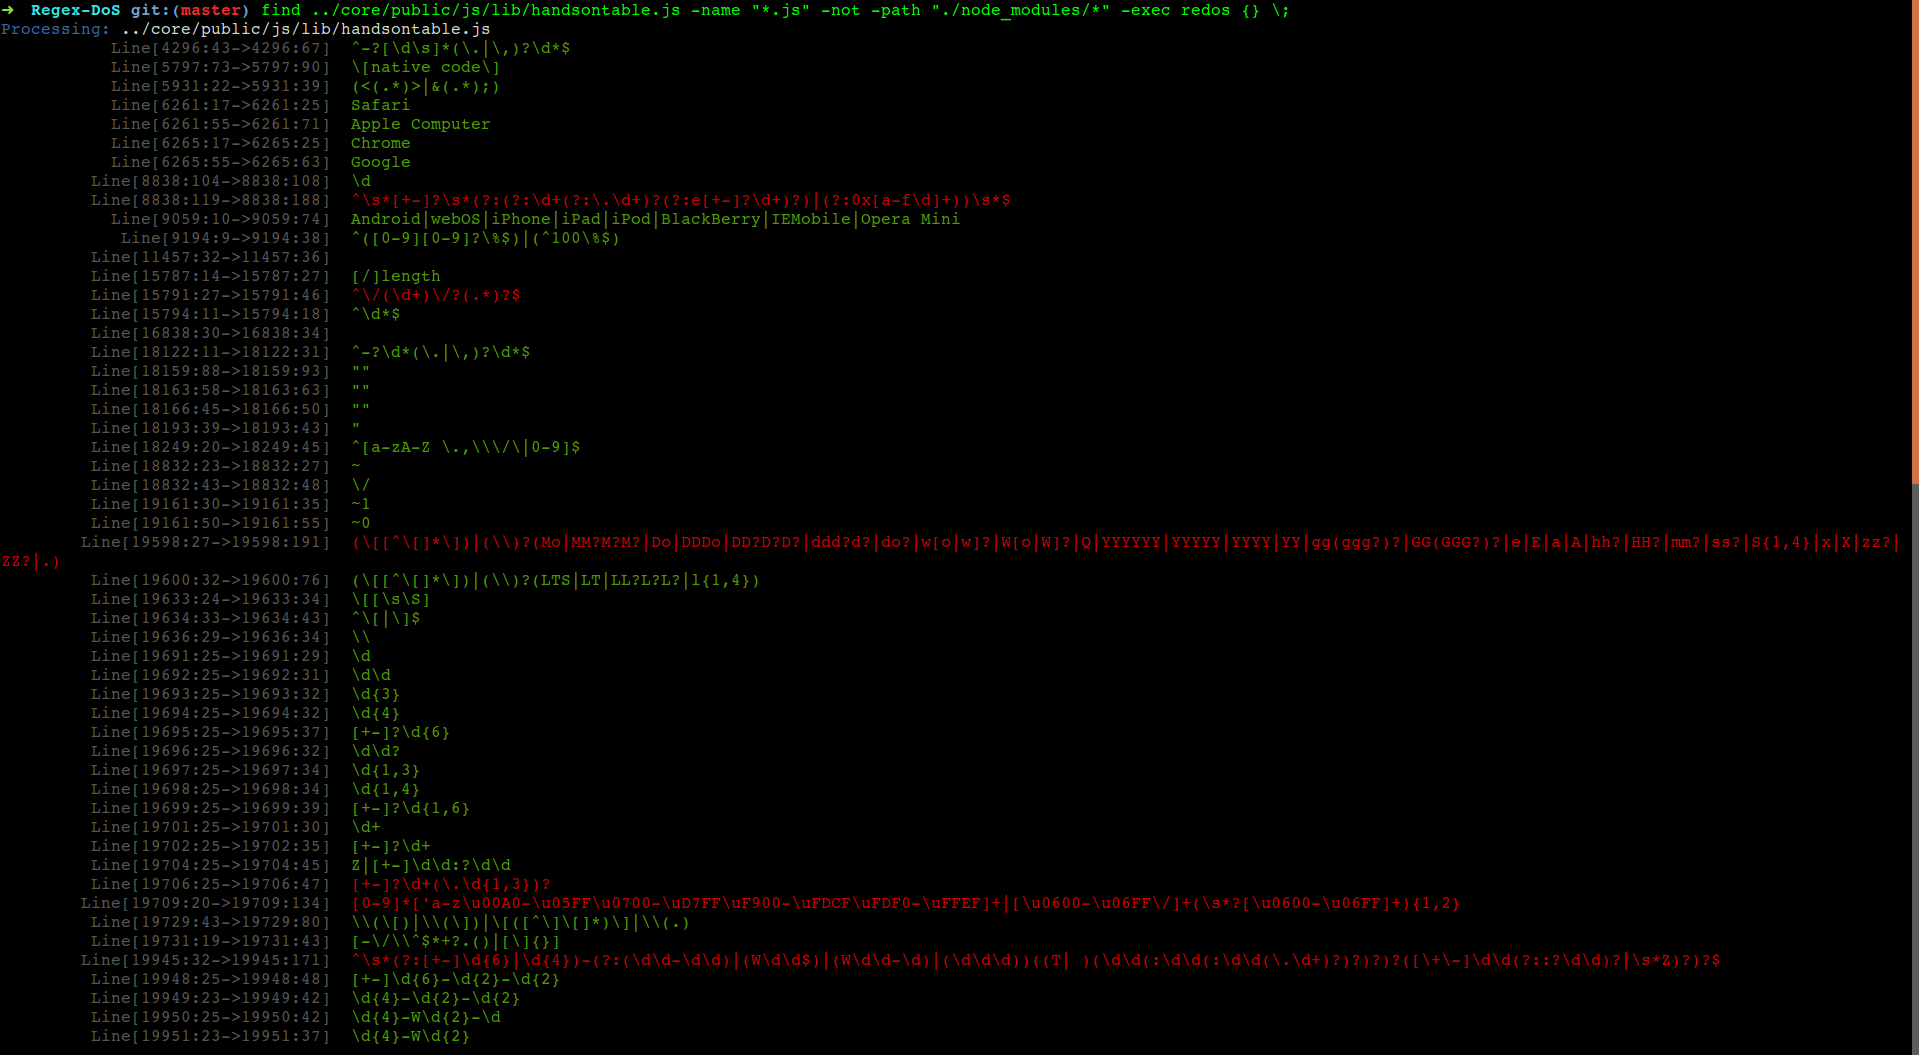 jagracey/regex-dos
👮 👊 正则表达式拒绝服务(ReDoS)扫描器

 gitlab-org/security-products/sast-rules
经过精心策划的Semgrep规则仓库,用于GitLab SAST,提供跨多种编程语言的静态分析模式,用于检测安全漏洞,并支持CI/CD集成。
 martyx00/vulnfanatic-ng
用于在反编译的二进制文件中识别漏洞的BianryNinja插件,同时支持程序化扫描和LLM辅助。
 ockeghem/cve-2015-6835-checker
用于检测CVE-2015-6835(会话反序列化漏洞)的PHP脚本,通过分析源代码查找会话处理器中不安全的unserialize()调用。
 synacktiv/weggli_rules_sstic2023
针对C/C++代码进行静态分析的精选weggli查询,用于识别危险函数、栈问题及malloc溢出漏洞。
 security-code-scan/security-code-scan
用于 C# 和 VB.NET 的漏洞模式检测器
 designsecurity/progpilot
PHP静态应用安全测试(SAST)工具,通过执行污点分析,利用可自定义的规则和配置检测XSS、SQL注入及其他漏洞。
