appledb_rs
 synacktiv/appledb_rs
精心整理的 Apple 内部产物数据库(entitlements、框架、设备版本),提供 API、CLI 和 WebUI,用于 iOS/macOS 安全研究和逆向工程。
osintios-securitystatic-code-analysis+3
synacktiv/appledb_rs精心整理的 Apple 内部产物数据库(entitlements、框架、设备版本),提供 API、CLI 和 WebUI,用于 iOS/macOS 安全研究和逆向工程。
 kadenzipfel/smart-contract-vulnerabilities
智能合约漏洞及其防护方法合集
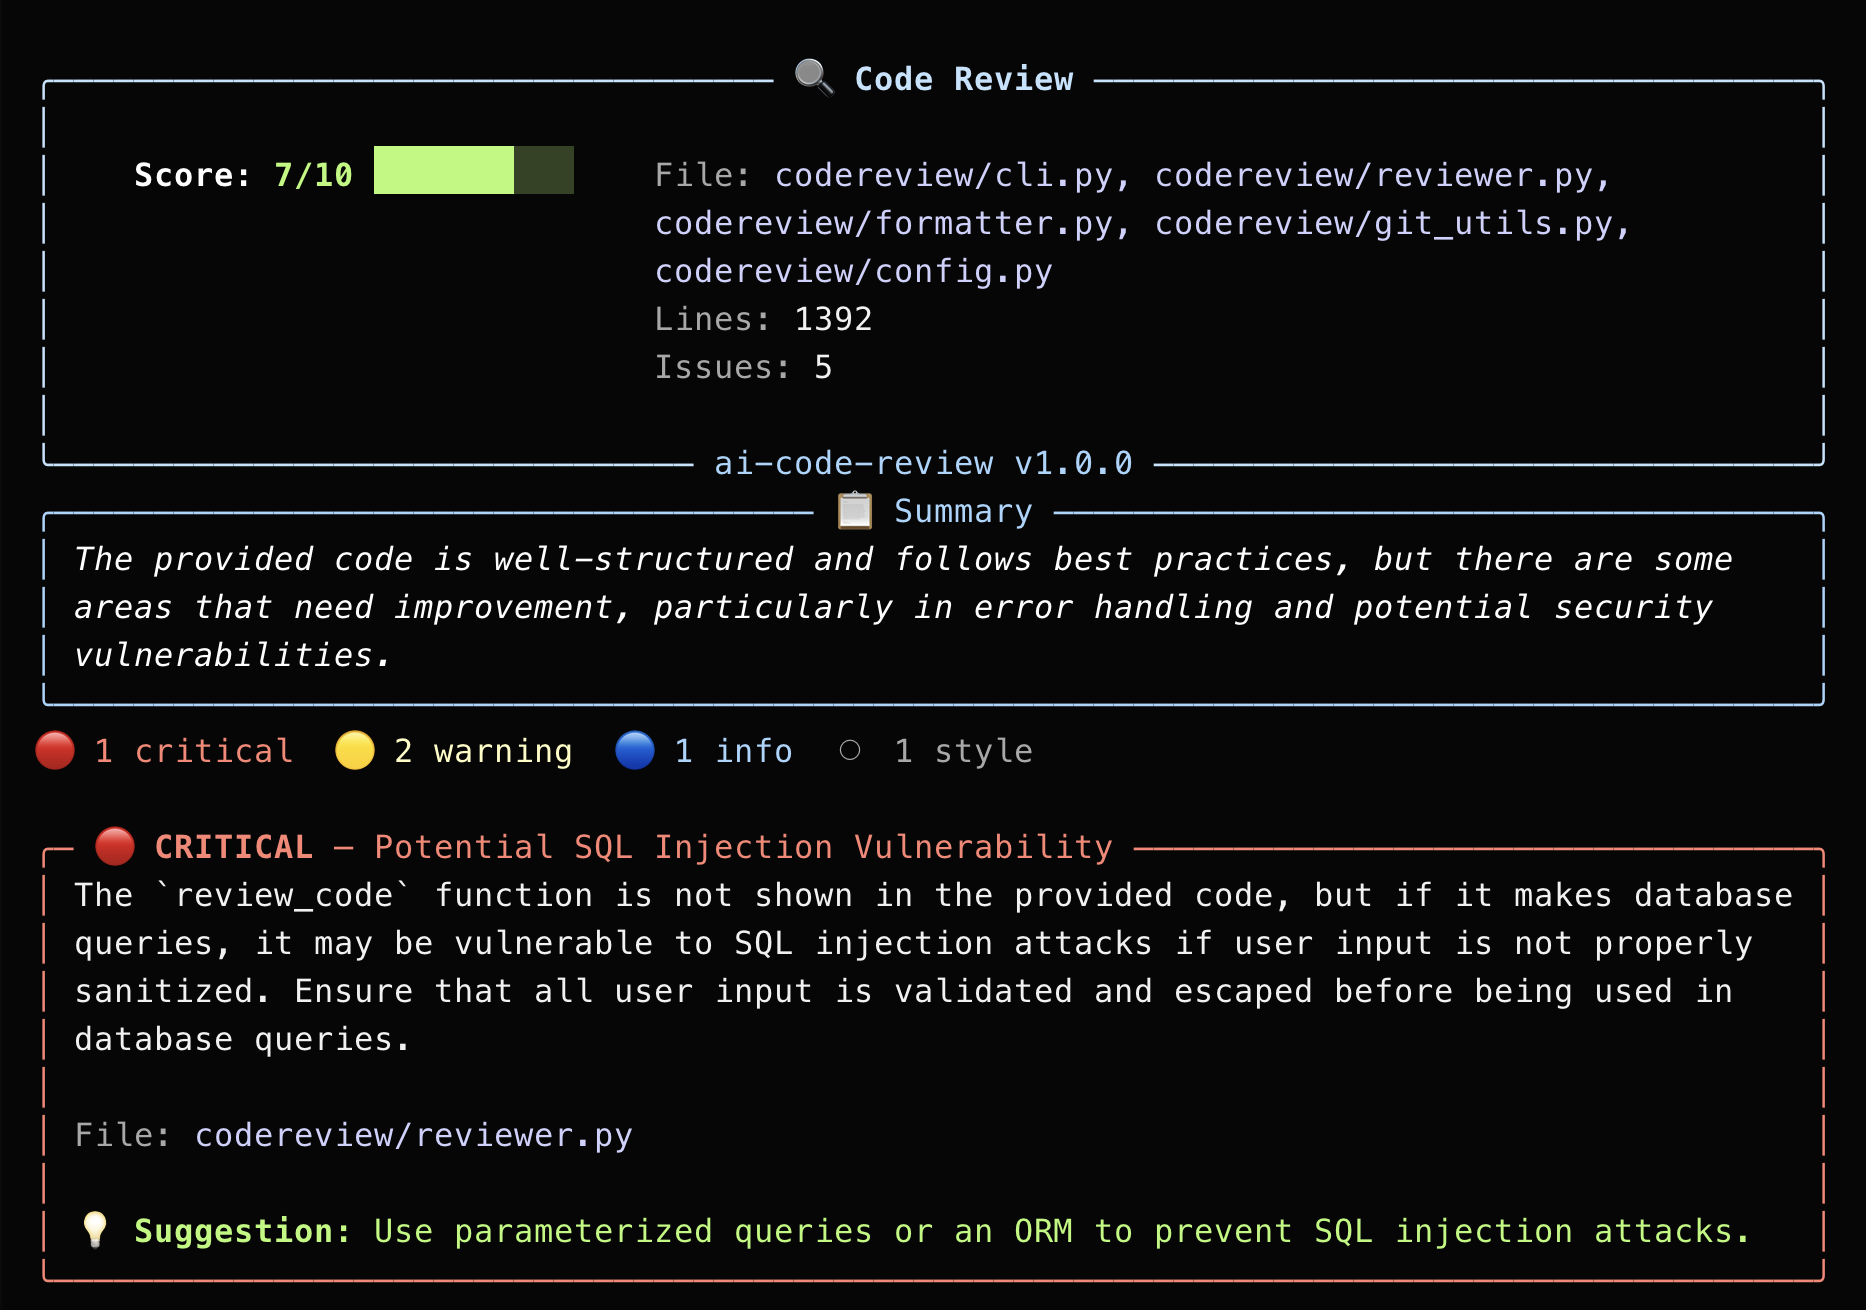 jaydendancer12/ai-code-review
AI驱动的CLI工具,利用LLMs审查代码中的安全漏洞、错误和反模式。支持本地和云提供商、git diff以及CI/CD集成。
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.

 mbennett-labs/crypto-scanner
用于扫描代码库中量子脆弱密码学的CLI工具。
 owasp/asst
OWASP ASST (自动化软件安全工具包) | 一个新颖的开源Web安全扫描器。
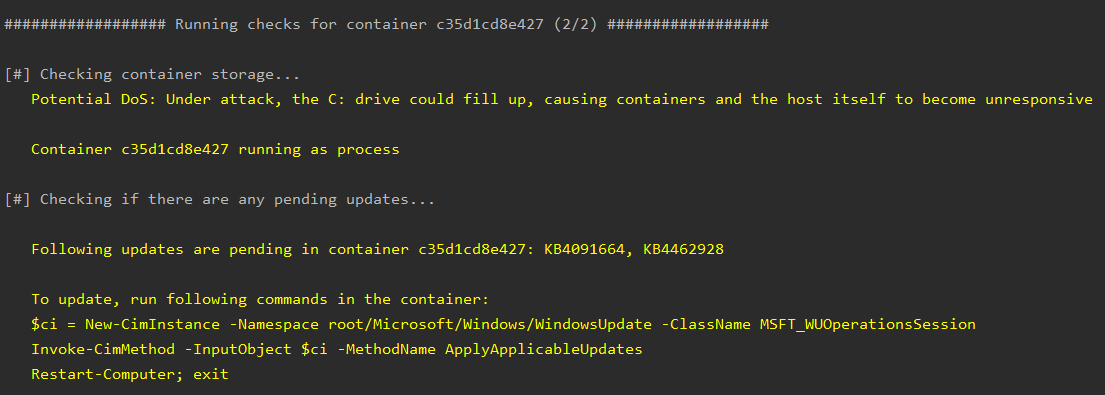 nccgroup/whalescan
Whalescan 是一款针对 Windows 容器的漏洞扫描器,它执行多项基准检查,并检查容器上的 CVE/易受攻击的软件包。
 mandiant/route-sixty-sink
将 C# 应用程序中的源链接到接收器。
 arian-gogani/enforcement-coverage
查找授权弱于其同级路由的 API 路由。从源代码中恢复出 CVE-2026-45316。包含负面结果。
 0xdea/ghidra-scripts
精选的 Ghidra 脚本,用于自动化逆向工程和漏洞分析:定位不安全函数、提取反编译器伪代码、修复 Objective-C 交叉引用以及解析 MIPS 系统调用。
 corgea/sighthound
基于Tree-sitter的静态漏洞扫描器,支持模式匹配和污点流分析,适用于多语言源代码。输出结果支持文本、JSON、CSV或SARIF格式,可集成CI/CD。
 slowql/slowql
下一代SQL静态分析器,用Rust编写。282+条规则。零误报。安全、性能、可靠性、成本、合规性、质量。14种SQL方言。离线。CI/CD就绪。
 shubhamshubhankar/autosource
自动化静态代码分析框架,与 SonarQube 集成,通过扫描所有平台上的 Git 仓库,在源代码中实现早期漏洞检测。