

metasploit-framework
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
penetration-testing-frameworksprivilege-escalationreconnaissance+20
38.8k
rapid7/metasploit-framework开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。

 darthton/blackbone
Windows内存黑客库
 ne0nd0g/merlin
Merlin 是一个使用 golang 编写的跨平台后渗透 HTTP/2 命令与控制(C2)服务器和代理。

 0dayctf/reverse-shell-generator
托管反向 Shell 生成器,功能丰富。 -- (非常适合 CTF 比赛)
 trustedsec/unicorn
Unicorn 是一个简单的工具,用于实施 PowerShell 降级攻击并直接向内存注入 shellcode。基于 Matthew Graeber 的 PowerShell 攻击技术以及 David Kennedy(TrustedSec)和 Josh Kelly 在 Defcon 18 上展示的…
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 thewover/donut
生成 x86、x64 或 AMD64+x86 位置无关的 shellcode,可从内存加载 .NET 程序集、PE 文件及其他 Windows 有效负载,并带参数运行它们。
 monoxgas/srdi
反射式DLL注入的Shellcode实现。将DLL转换为位置无关的Shellcode。
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
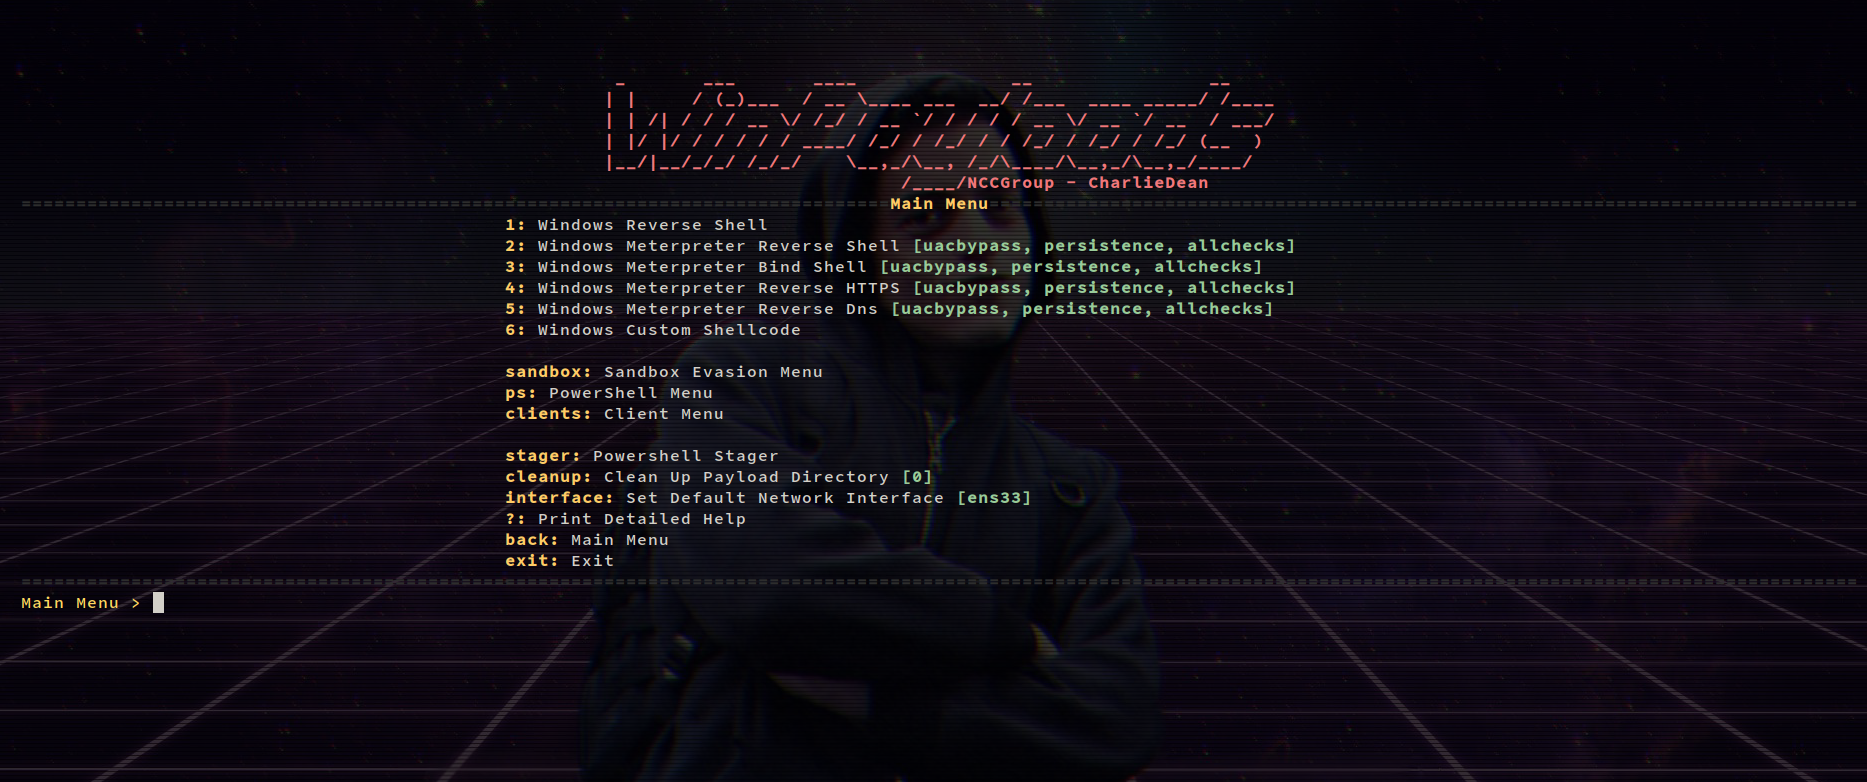 nccgroup/winpayloads
无法检测的 Windows Payload 生成
 jthuraisamy/syswhispers2
通过直接系统调用绕过AV/EDR。
 hasherezade/pe_to_shellcode
将PE转换为shellcode
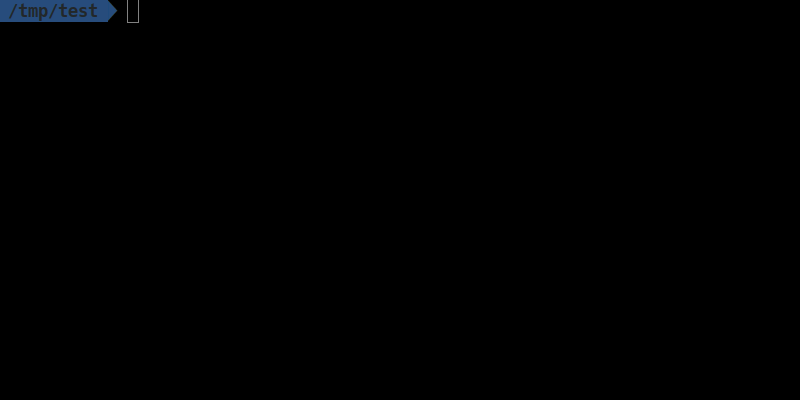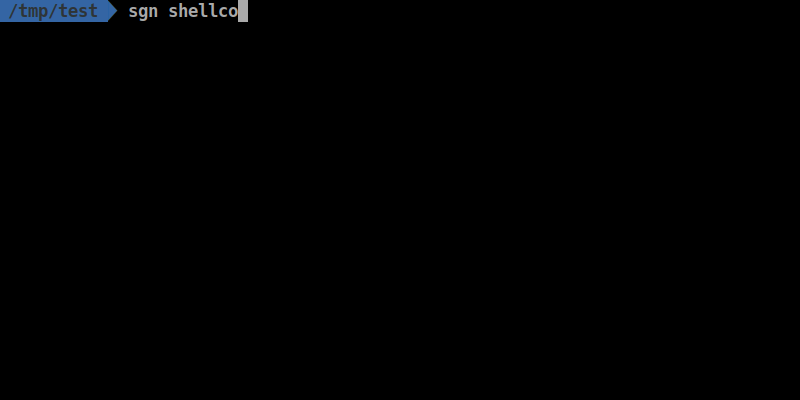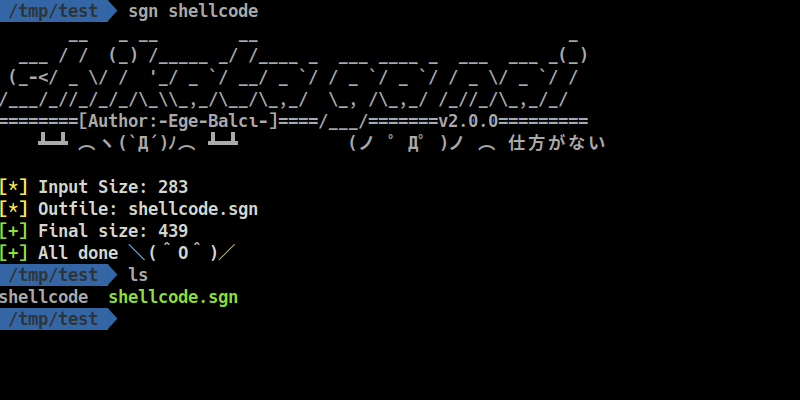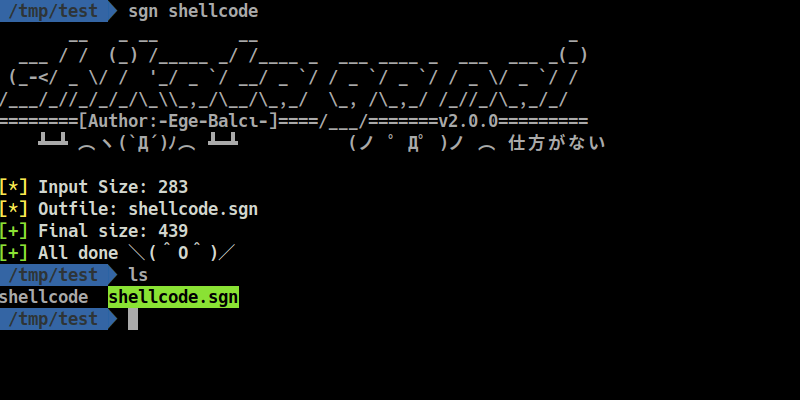 egebalci/sgn
用于攻击性安全载荷的多态二进制编码器。利用基于LFSR的反馈回路、垃圾指令注入和多轮迭代混淆对shellcode进行编码,以规避静态检测。
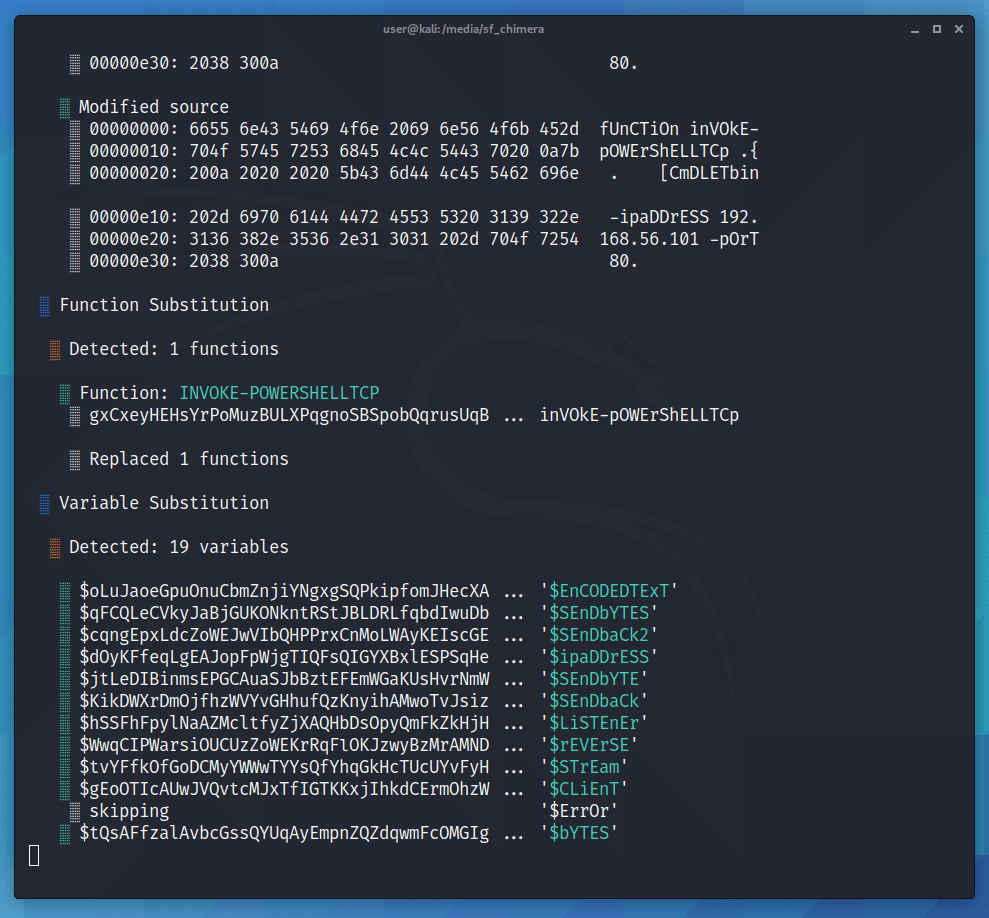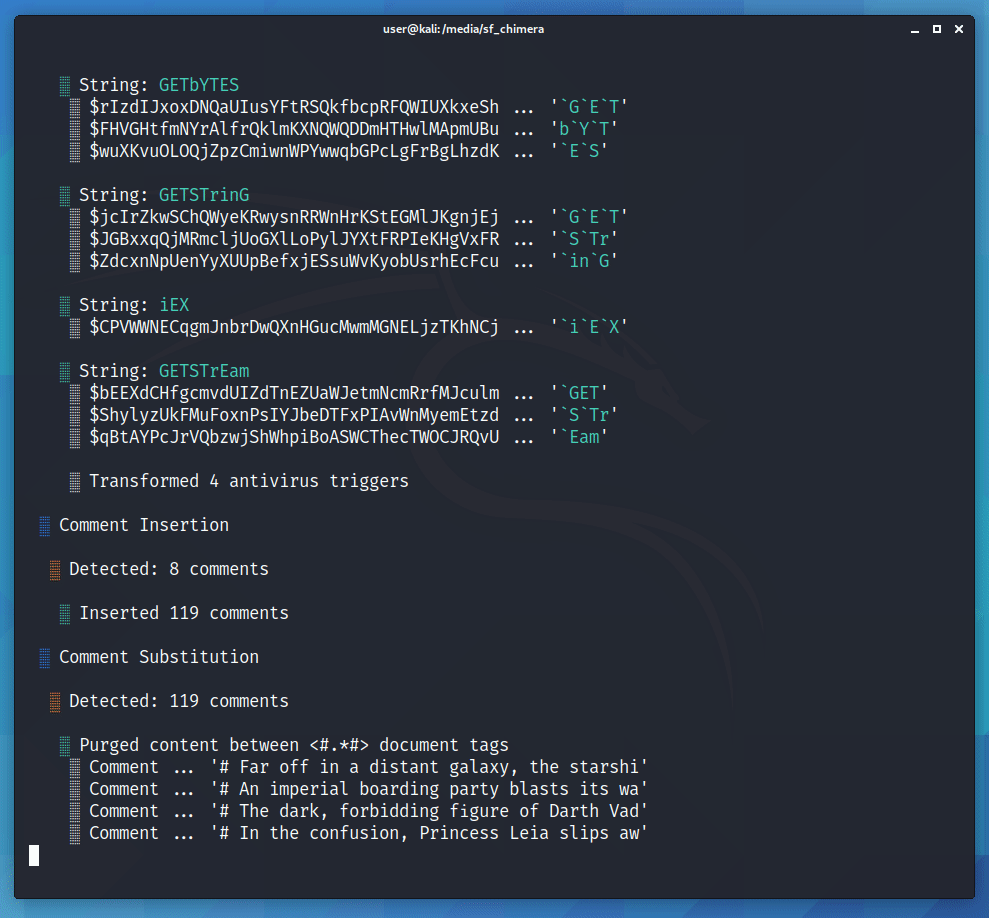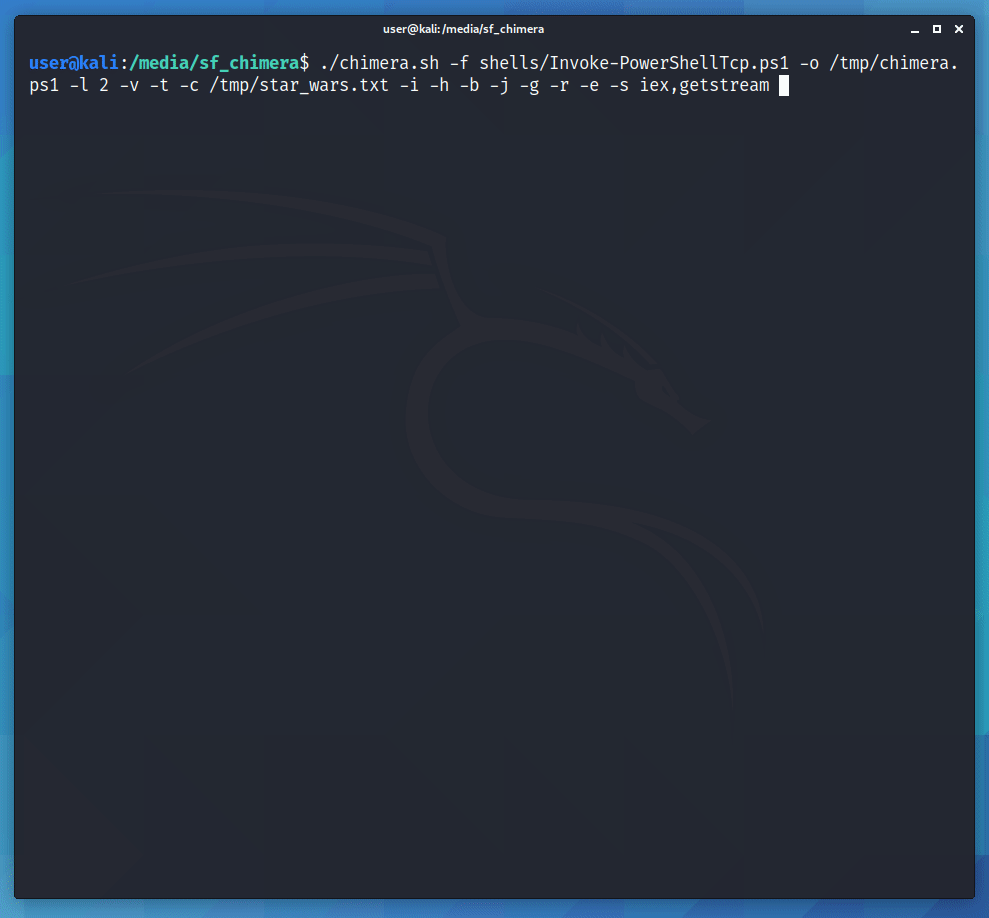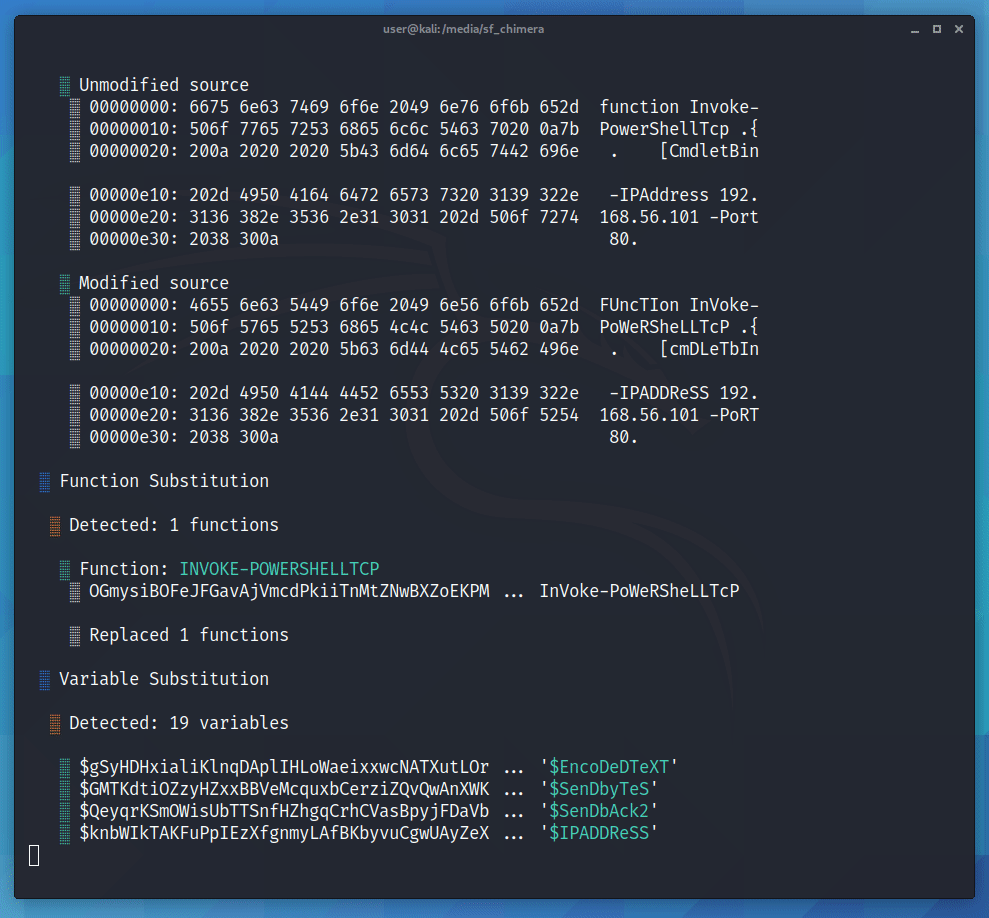 tokyoneon/chimera
Chimera 是一个 PowerShell 混淆脚本,旨在绕过 AMSI 和商业杀毒软件。