

Bypass-PayloadRestrictions.dll-wdeg-rop-mitigation-
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
基于C语言的PoC,用于绕过Windows PayloadRestrictions.dll和wdeg ROP缓解机制,实现载荷执行和二进制利用,用于安全测试。
exploitationids-ips-evasionred-teaming+3
spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-基于C语言的PoC,用于绕过Windows PayloadRestrictions.dll和wdeg ROP缓解机制,实现载荷执行和二进制利用,用于安全测试。
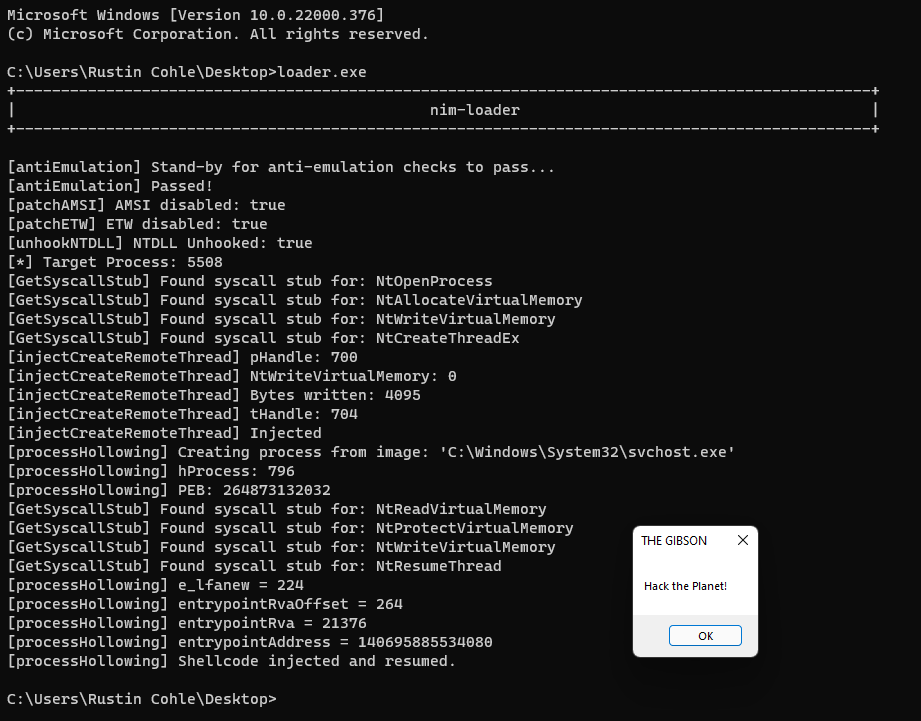
 icyguider/nimcrypt
使用Nim编写的PE加密器
 oldboy21/shgenob
基于 Python 的工具,用于从 PIC C 代码生成 Shellcode
 saerxcit/libtp_gadget
Crystal Palace 库,用于通过线程池代理 Nt API 调用。已针对调用 gadgets 进行更新。
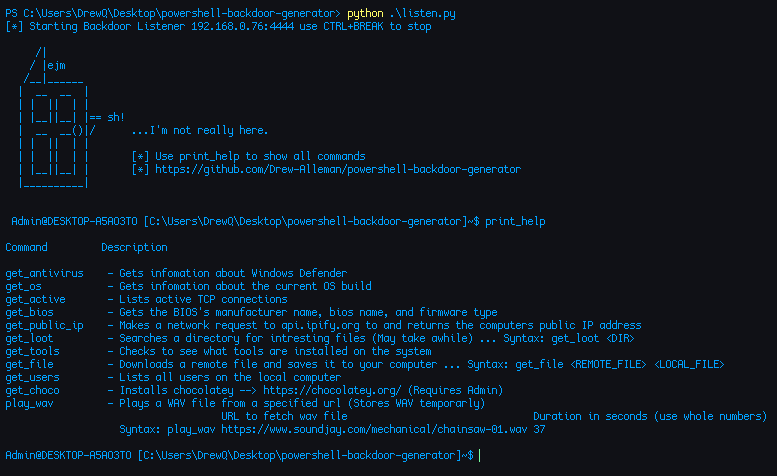 drew-alleman/powershell-backdoor-generator
用PowerShell编写并通过Python混淆的反向后门。它为流行的黑客设备(如Flipper Zero和Hak5 USB Rubber Ducky)生成有效载荷,并在每次构建后更改其签名以帮助规避AV。
 enkomio/brokenflow
一个简单的PoC,通过使用隐藏调用来调用加密的shellcode。
 hvictor/shellcode-x64
适用于 Windows >= 11 x64 的 Shellcode
 runik/harmonic
专为原生 Shell 中处理反向 Shell 而设计的套件
 connormcgarr/littlecorporal
LittleCorporal: 一个C#自动化恶意文档生成器