

metasploit-framework
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
penetration-testing-frameworksprivilege-escalationreconnaissance+20
38.8k
rapid7/metasploit-framework开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 gallopsled/pwntools
CTF框架与漏洞利用开发库


 k8gege/k8tools
K8工具合集(内网渗透/提权工具/远程溢出/漏洞利用/扫描工具/密码破解/免杀工具/Exploit/APT/0day/Shellcode/Payload/priviledge/BypassUAC/OverFlow/WebShell/PenTest) Web GetShell…
 darthton/blackbone
Windows内存黑客库
 ne0nd0g/merlin
Merlin 是一个使用 golang 编写的跨平台后渗透 HTTP/2 命令与控制(C2)服务器和代理。
 hugsy/gef
GEF (GDB Enhanced Features) - 为 GDB 带来现代化体验,具备面向 Linux 上漏洞利用开发者与逆向工程师的高级调试功能
 0dayctf/reverse-shell-generator
托管反向 Shell 生成器,功能丰富。 -- (非常适合 CTF 比赛)
 trustedsec/unicorn
Unicorn 是一个简单的工具,用于实施 PowerShell 降级攻击并直接向内存注入 shellcode。基于 Matthew Graeber 的 PowerShell 攻击技术以及 David Kennedy(TrustedSec)和 Josh Kelly 在 Defcon 18 上展示的…
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。
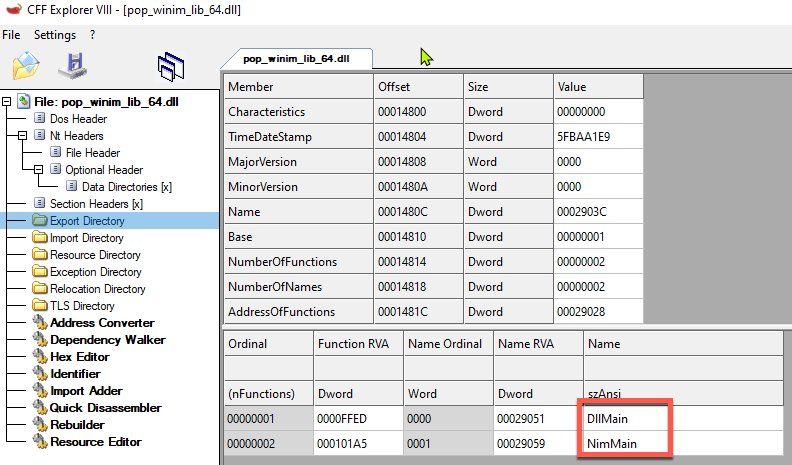 byt3bl33d3r/offensivenim
我在武器化 Nim (https://nim-lang.org/) 方面的实验
 thewover/donut
生成 x86、x64 或 AMD64+x86 位置无关的 shellcode,可从内存加载 .NET 程序集、PE 文件及其他 Windows 有效负载,并带参数运行它们。
 monoxgas/srdi
反射式DLL注入的Shellcode实现。将DLL转换为位置无关的Shellcode。