
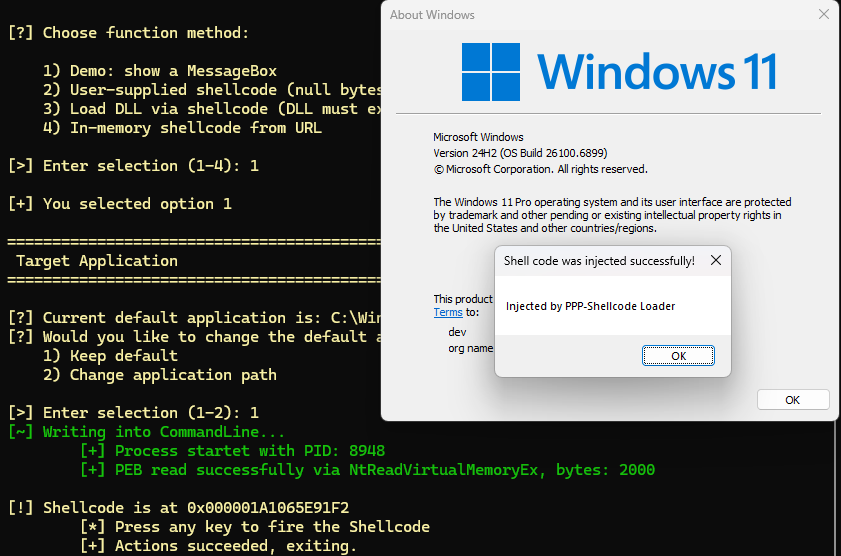
p3-loader
 orange-cyberdefense/p3-loader
P³-Shellcode Loader 是一个加载器,它实现了一种代码注入技术,该技术利用进程参数结构作为 shellcode 注入到远程进程的执行和暂存位置,而不会触发常见的检测机制。
defensive-toolsprivilege-escalationexploitation+8
204
 0xsp-srd/aether
Windows 内存取证与威胁狩猎工具,它扫描活动进程内存,查找恶意模式、注入技术以及反射加载的 .NET 程序集,使用多层置信度模型来减少误报。
 chaelsoo/hollow
一个支持多种注入技术的shellcode加载器生成器,专为红队演练而构建。

 0x00pf/0x00sec_code
Educational repository of offensive security source code: remote shells, ELF injectors, crypters, memory injection, and droppers for Linux,…
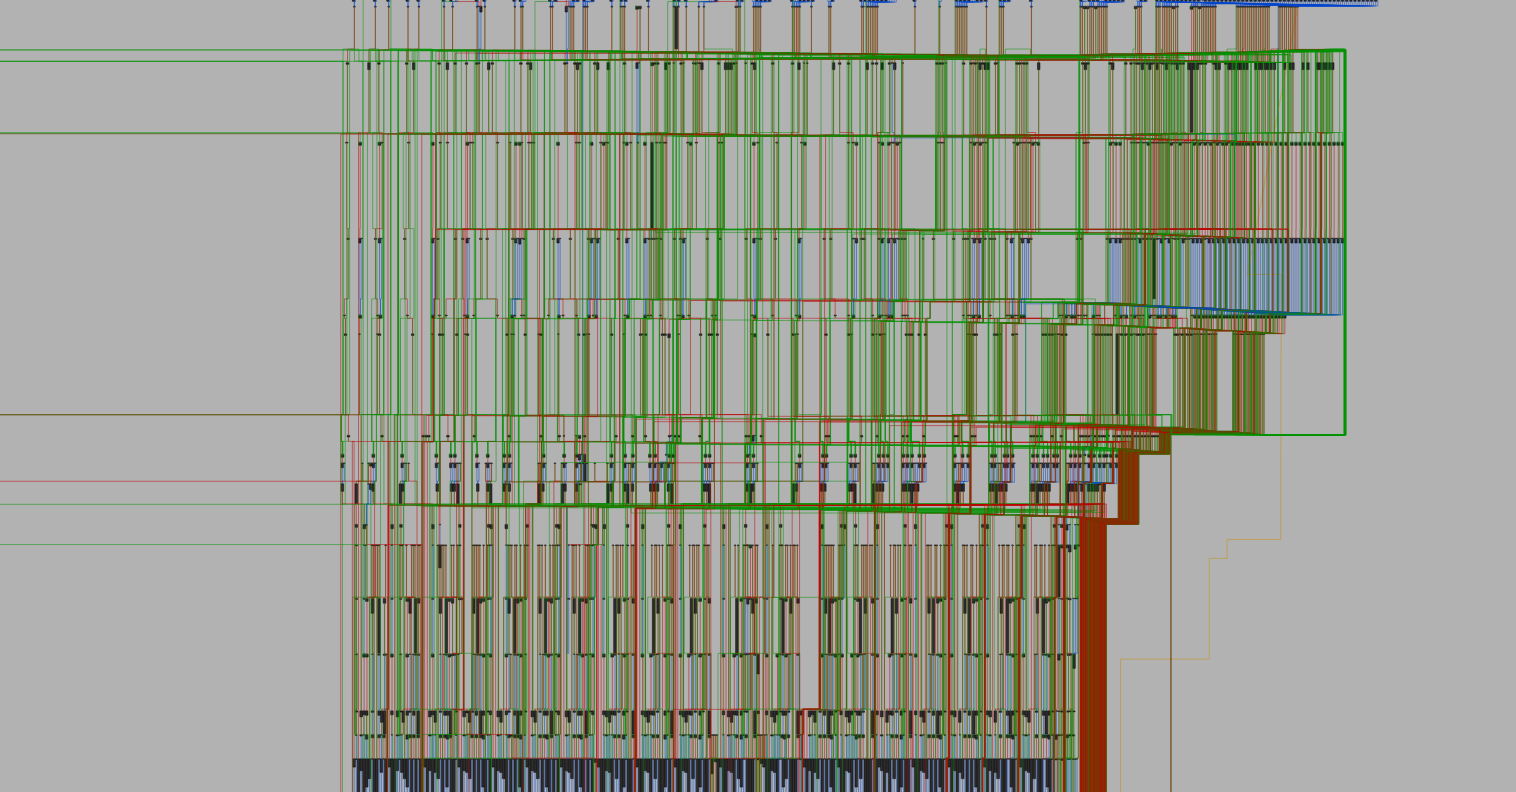 x86byte/obfusk8
Obfusk8:基于 C++17 的轻量级混淆库 / 仅头文件,用于 Windows 二进制文件
 nirvanaon/now
NØW 是一款基于单词的 shellcode 编码与混淆工具,可将原始 shellcode 字节转换为自然流畅的英文散文。
 chris1sflaggin/lcsajdump
一种基于机器学习的图驱动多架构ROP Gadget检测方法
 struppigel/hedgehog-tools
用于恶意软件分析、反混淆和配置提取的脚本集合。支持静态分析、脱壳、shellcode 转换以及针对 AgentTesla、Qakbot 和 CobaltStrike 等恶意软件家族的 C2 提取。
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
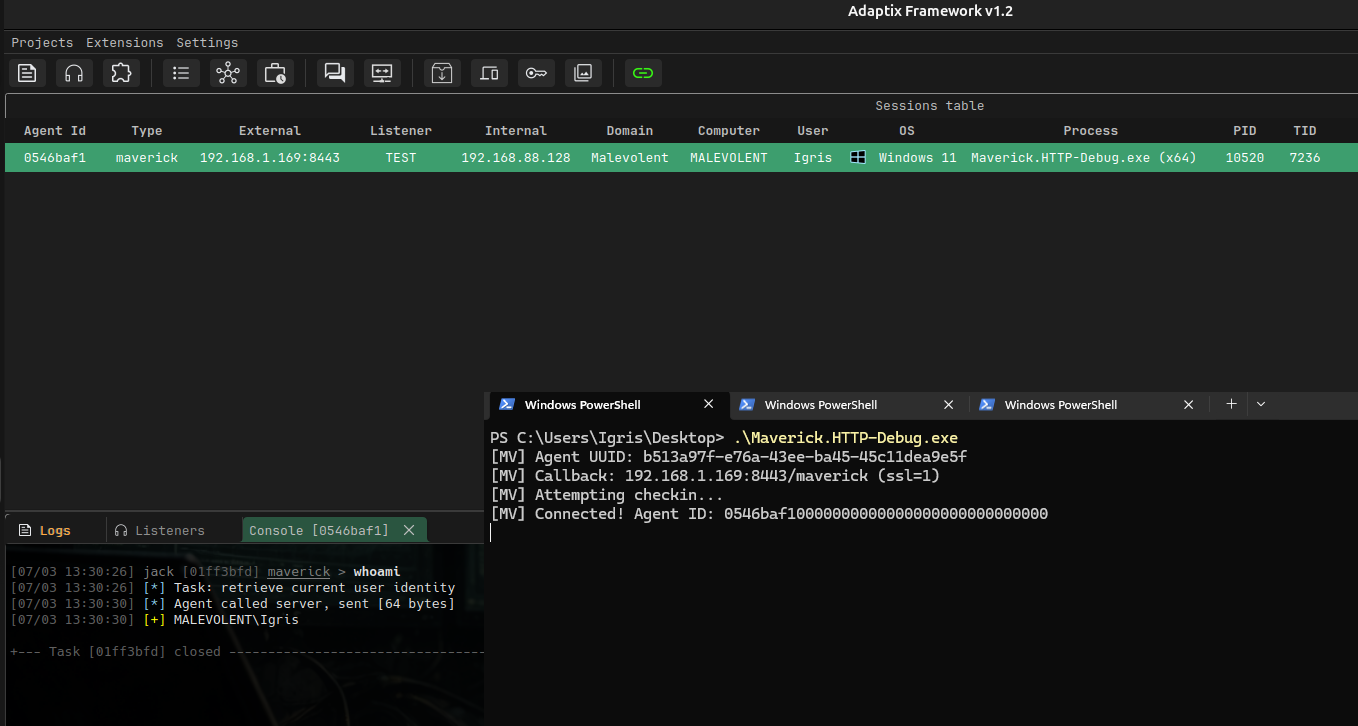 blacksnufkin/maverick
使用 Crystal Palace PIC 链接器和 PICO 模块系统的 Adaptix C2 代理
 nodiuus/nocturne
一个用于x86-64 PE文件的bin2bin代码虚拟化器
 kasturixbm5/staged-dll-injection-smb-
基于 C 语言并使用 Win32 API 构建的分阶段 DLL 注入概念验证——在隔离的实验室环境中开发,用于红队认证学习(CRTO)。


 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC:在旧版32位Windows上使用自定义shellcode的基于栈的缓冲区溢出