
ecs_checker
 furkankayapinar/ecs_checker
EDNS客户端子网(ECS)远程检测工具 - CVE-2025-40766
reconnaissancevulnerability-analysisinformation-gathering+2
11年前
furkankayapinar/ecs_checkerEDNS客户端子网(ECS)远程检测工具 - CVE-2025-40766
 emilebarnard242/pentest-metasploitable2
结构化渗透测试实验室,记录了从网络侦察到利用vsftpd 2.3.4后门获取root权限的完整攻击链,包含蓝队检测笔记和MITRE ATT&CK映射。
 nonosticisiguzo-command/nmap-scan-results
在 scanme.nmap.org 上发现了 200 多个漏洞,包括 CVE-2023-38408(9.8 严重)
 abdullahaligun/reachability-check
基于浏览器的网络连通性检查器,用于测试防火墙规则、访问限制和企业策略合规性。支持基于JSON的服务包和规则集的HTTP Fetch和Image Ping测量。
 seifeldienahmad/penetration-testing-on-metasploitable2
使用 Kali Linux 对 Metasploitable2 进行实战渗透测试项目。包含完整工作流程:Nmap 扫描、枚举、Metasploit 漏洞利用(Samba CVE-2007-2447)、后渗透验证和缓解步骤。仓库包含命令、输出以及展示攻击技术和防御建议的报告。
 muthaiyanmani/react2shell-checker
一个用于检测 Next.js 和 React 应用中的 React2Shell 漏洞 (CVE-2025-55182) 的安全漏洞扫描器。
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 暴露与潜在漏洞扫描器(被动指纹识别)2026
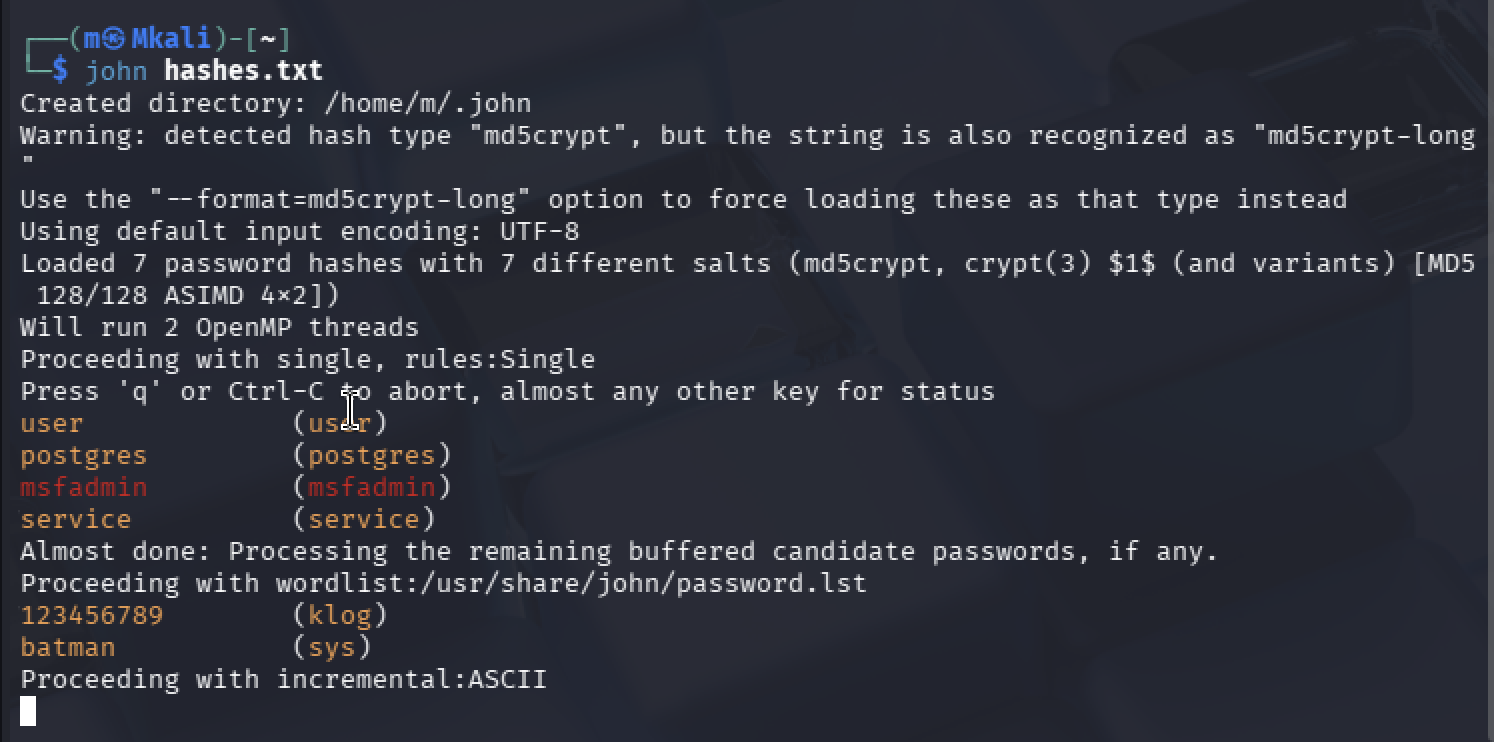 mirza-22144/vulnerability-assessment-exploitation-lab
对在 Apple Silicon 上模拟的遗留 Linux 环境(Metasploitable 2)进行全生命周期渗透测试。演示网络侦察、通过服务后门实现的远程代码执行(CVE-2011-2523)以及加密凭据恢复。
 cappricio-securities/phpinfo-files-leaks
此工具用于查找 PHP 信息页面
 redpack-kr/blackash-cve-2025-20393
CVE-2025-20393
 manyaigdtuw/cve-2025-68613_scanner
基于 Shodan 的 GUI 扫描器,用于识别暴露于 CVE-2025-68613(版本范围 0.211.0–1.122.0)的 n8n 实例
 karimelsheikh1/htb-facts-writeup
HackTheBox Facts 机器解密文章——CVE-2025-2304、MinIO S3 枚举、SSH 密钥破解以及 facter 权限提升。
 themehackers/cve-2025-10035
在Fortra的GoAnywhere MFT的License Servlet中存在一个反序列化漏洞,允许攻击者使用有效伪造的许可证响应签名来反序列化任意攻击者控制的对象,可能导致命令注入。
 xristos8574/regresshion-nmap-scanner
一个用于 nmap 的 bash 脚本,用于扫描存在最新 CVE-2024-6387 漏洞的机器。
 aliabdollahiii/react2shell_detector
启发式安全扫描器,用于检测 React Server Components (RSC) 漏洞,包括 React2Shell 风格的行为 (CVE-2025-55182)。安全、非利用性、支持多目标。
 rootsecnz/htb-ctf-walkthroughs
针对HTB网络安全平台的夺旗挑战的演练指南。
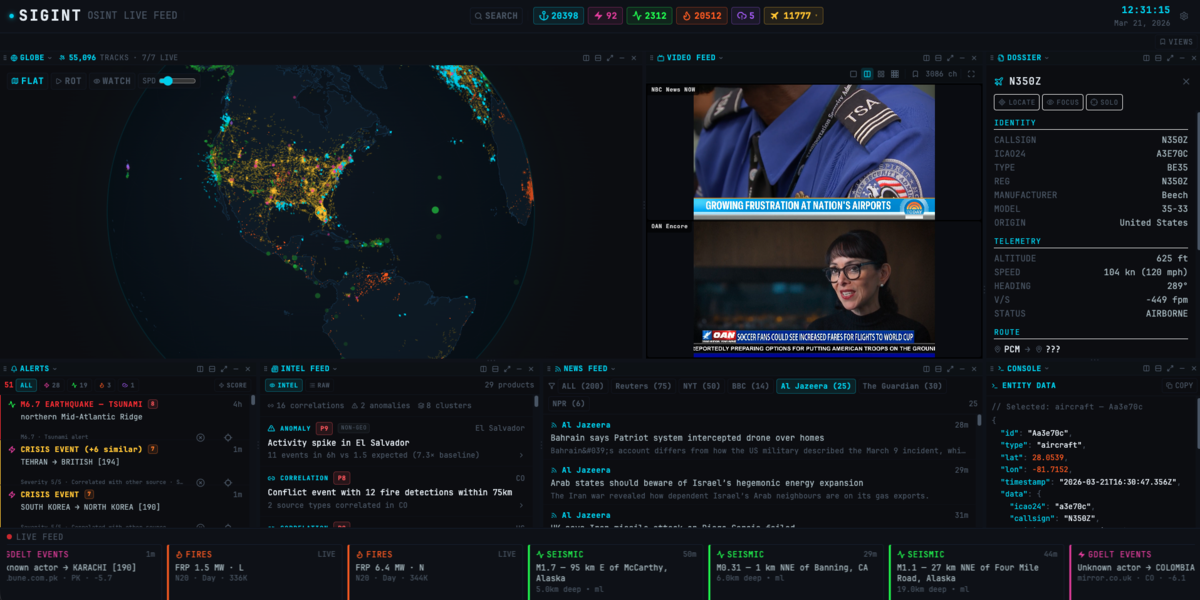 iitoneloc/sigint
实时 OSINT 情报仪表板:7 个实时数据源(飞机、AIS 船只、地震、火灾、天气、GDELT 事件、新闻)显示在交互式地球上。关联引擎、评分警报、监视模式。Bun + React 19 + Canvas 2D Web Worker 渲染。支持离线功能的…