

etaHEN
 etahen/etahen
PS5 自制程序启用器 payload,提供后利用功能:自定义插件/payload 加载、未签名 fself/fpkg 支持、调试设置、FTP 服务器及直接安装包安装器。
privilege-escalationexploitationpost-exploitation+3
 kypvas/red-team-map
红队行动架构图综合操作员参考——从基础设施到影响
 wxxsfxyzm/ghostlock-galaxy
Root your Galaxy using CVE-2026-43499
 itm4n/pentest-windows
Windows 内部研究与利用技术合集,涵盖权限提升、令牌滥用以及面向红队和渗透测试人员的后渗透技巧。
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 topjohnwu/magisk
提供根权限(MagiskSU)、无系统模块安装、启动镜像解包/重打包以及Zygisk运行时代码注入的Android定制套件,用于高级设备修改。
 itm4n/privesccheck
Windows 权限提升枚举脚本
 tekkenbugattii/linusware-source-code-internal
逆向工程的 Roblox/Luau 运行时引擎,具备 VM 挂钩、操作码重映射、能力提升以及 UNC 脚本环境,用于执行任意脚本。
 kypvas/ad_attack_architecture
Active Directory 攻击架构图全面渗透测试参考 — 从侦察到域控接管
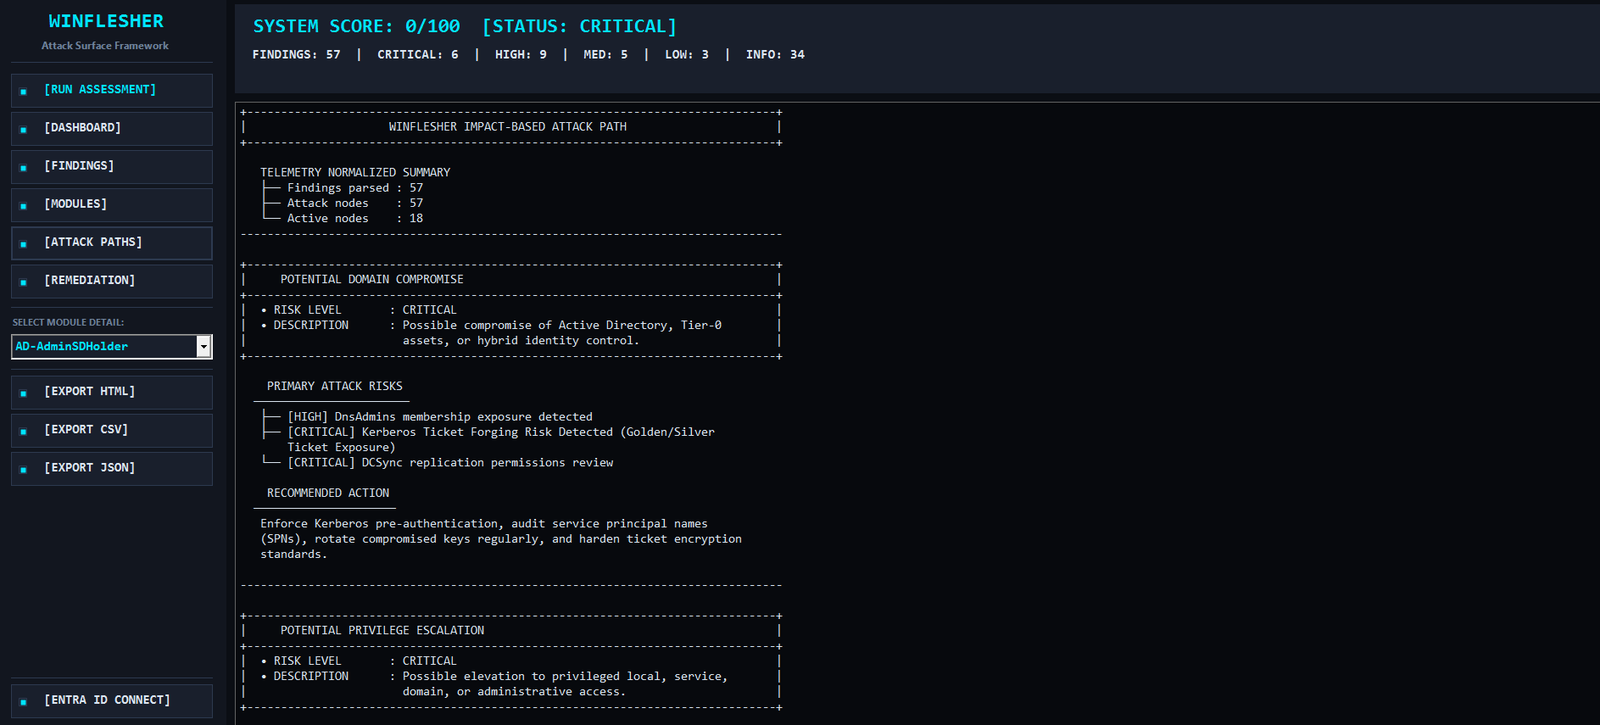 mindsflee/winflesher
自动化攻击面评估框架,适用于 Active Directory 和本地基础设施,将漏洞与攻击路径相关联,以识别域沦陷、权限提升和横向移动的风险,并提供修复指导。
 peass-ng/peass-ng
PEASS - 权限提升 Awesome 脚本套件(带颜色)
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 capture0x/adstrike
AI 驱动的模块化 Active Directory 红队框架,用于授权渗透测试、AD 枚举、攻击路径分析、Kerberos/ADCS 工作流、报告、操作员自动化以及 MCP 服务器集成。
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。
 hac01/azure-pentesting-suite
用于授权 Azure 安全评估的 Go 工具包:枚举订阅和资源,审计错误配置,并匿名攻击公共 Blob 存储。
 cryptogenic/ps5-ipv6-kernel-exploit
一个实验性的基于 webkit 的 PS5(固件版本 <= 4.51)内核漏洞利用(任意读写)
 aliasrobotics/cai
网络安全人工智能(CAI),面向AI安全的框架