LIEF
 lief-project/lief
跨平台库,用于解析、修改和抽象ELF、PE和MachO可执行格式。支持C++、Python和Rust API,并具备反汇编器、汇编器和调试信息功能。
android-securityembedded-systems-securitystatic-analysis+12
 rednaga/apkid
Android Application Identifier for Packers, Protectors, Obfuscators and Oddities - PEiD for Android
 lautarovculic/frida-ipa-extract
稳健的基于Frida的工具,用于从越狱设备中将已解密的iOS应用导出为.ipa格式,支持App Store、侧载应用和系统应用。
 sterrasec/ipa-medit
Memory modification tool for re-signed ipa supports iOS apps running on iPhone and Apple Silicon Mac without jailbreaking.
 xcodeon1/ipa-scope
用于iOS应用程序的静态分析工具,可提取链接、API密钥、子域名、二进制信息、链接库和字符串,以辅助移动渗透测试。
 dwisiswant0/apkleaks
扫描APK文件以查找URI、端点及秘密。
 charles2gan/gda-android-reversing-tool
最快且最强大的安卓反编译器(原生工具,无需Java VM即可运行),支持APK、DEX、ODEX、OAT、JAR、AAR和CLASS文件。具备恶意行为检测、隐私泄露检测、漏洞检测、路径求解、加壳检测、变量追踪、去混淆、Python和Java脚本、设备内存提取、数据解密与加密等功能。
 owasp/mastg
全面的 OWASP 移动应用安全测试、逆向工程以及通过静态、动态和密码分析验证 MASVS/MASWE 弱点的指南。
 sensepost/kwetza
Python脚本,用于将Meterpreter payload注入到现有的Android应用中。
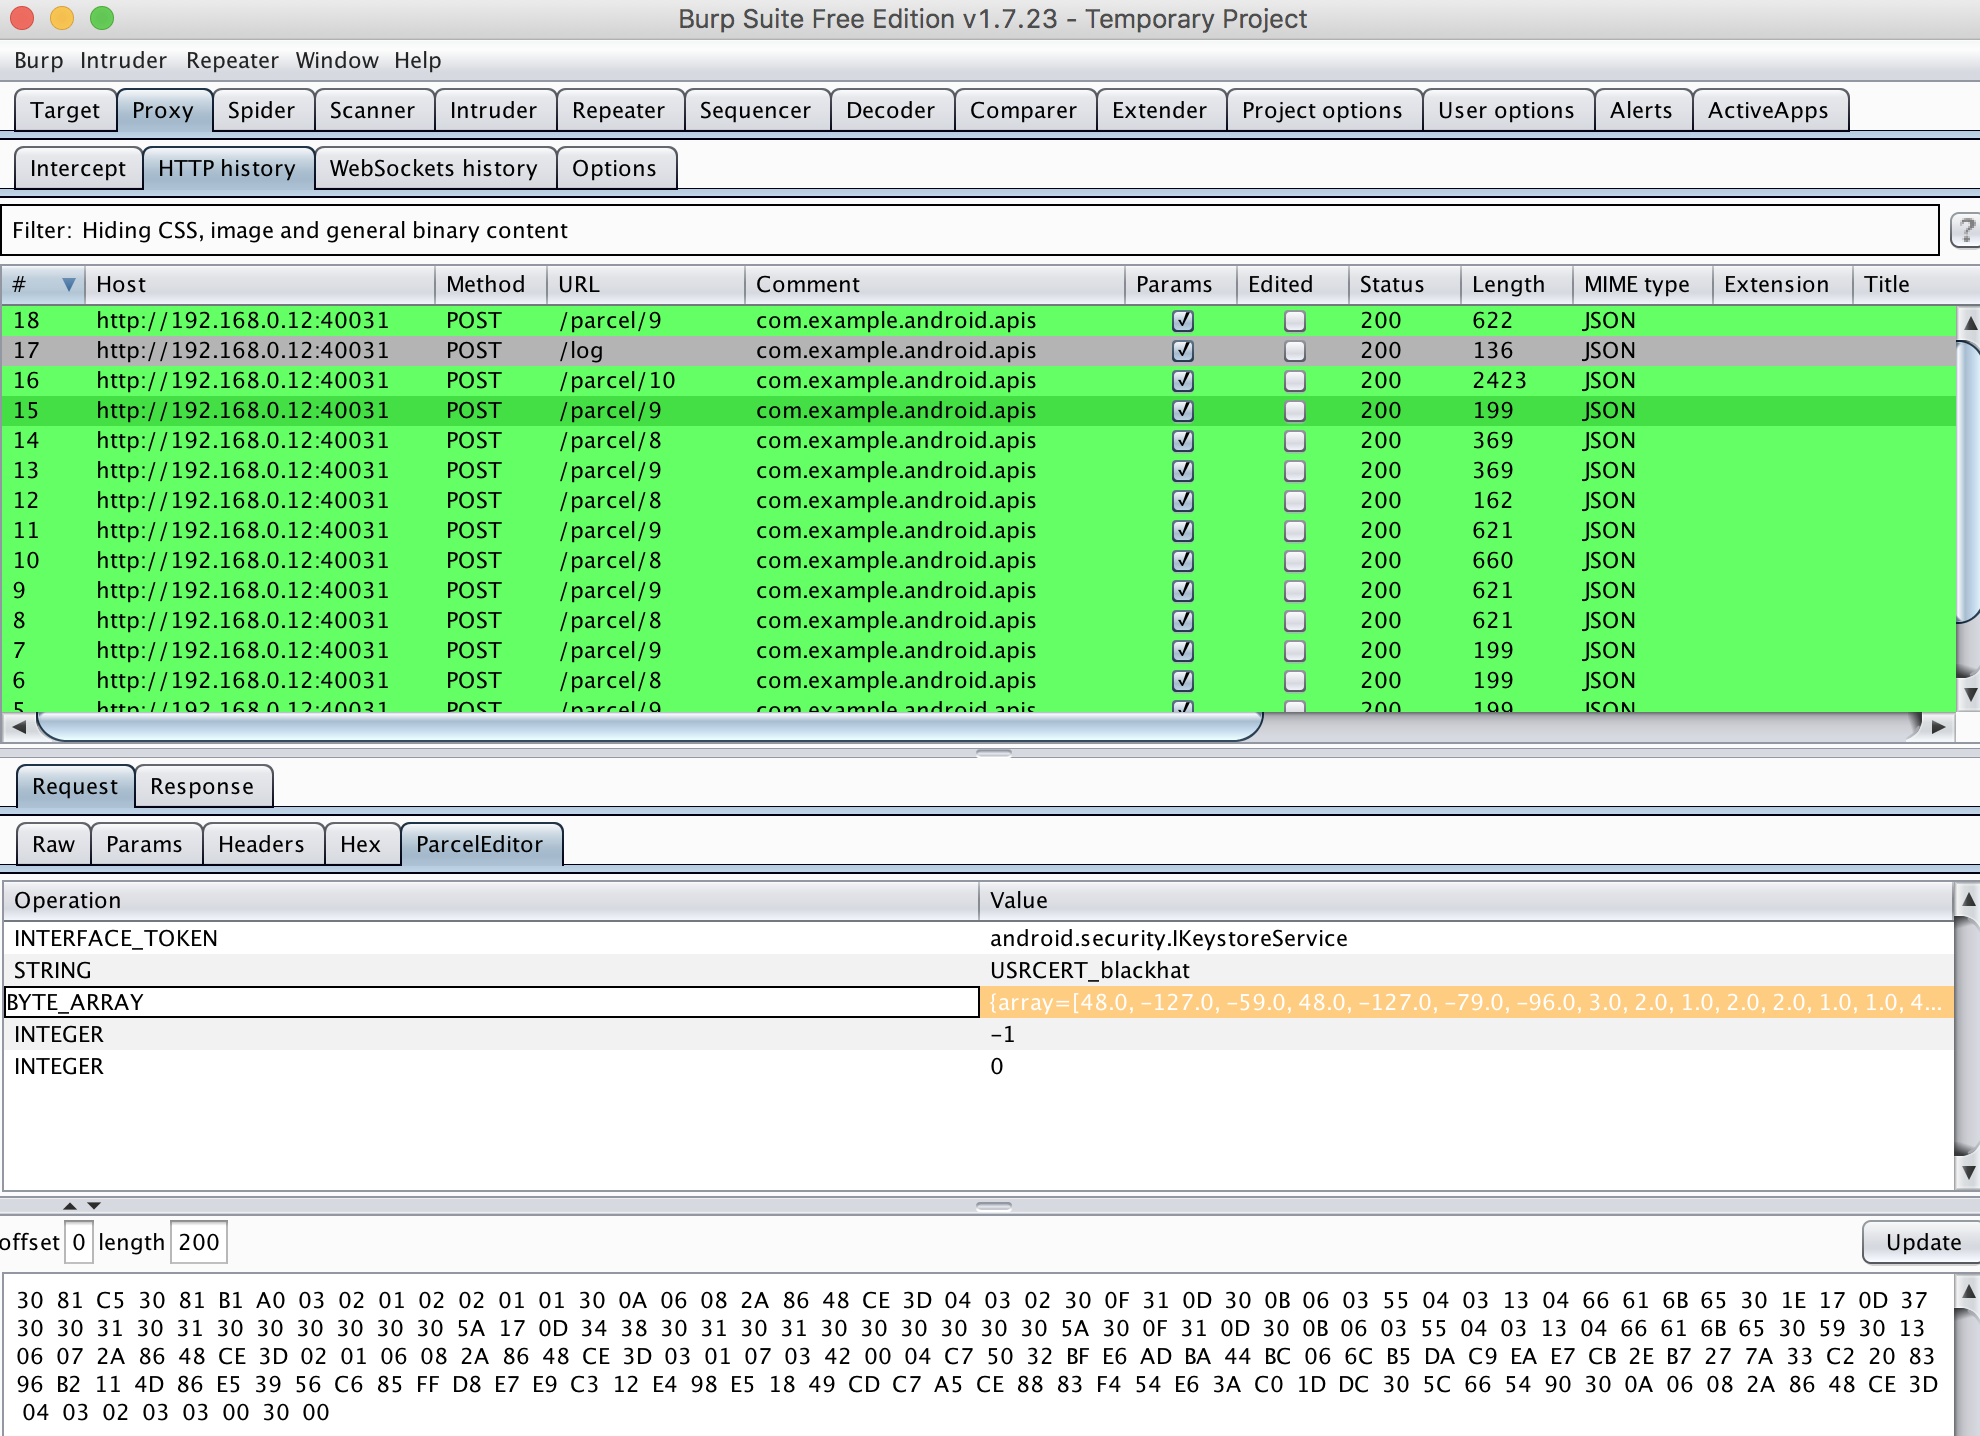 1ultimat3/badintent
使用 Burp Suite 拦截、修改、重复攻击 Android 的 Binder 事务
 nowsecure/r2frida
Radare2 和 Frida 强强联手。
 maoabc/nmmp
dex-vm used to protect the android classes.dex file
 reverseclabs/drozer
领先的Android安全评估框架。
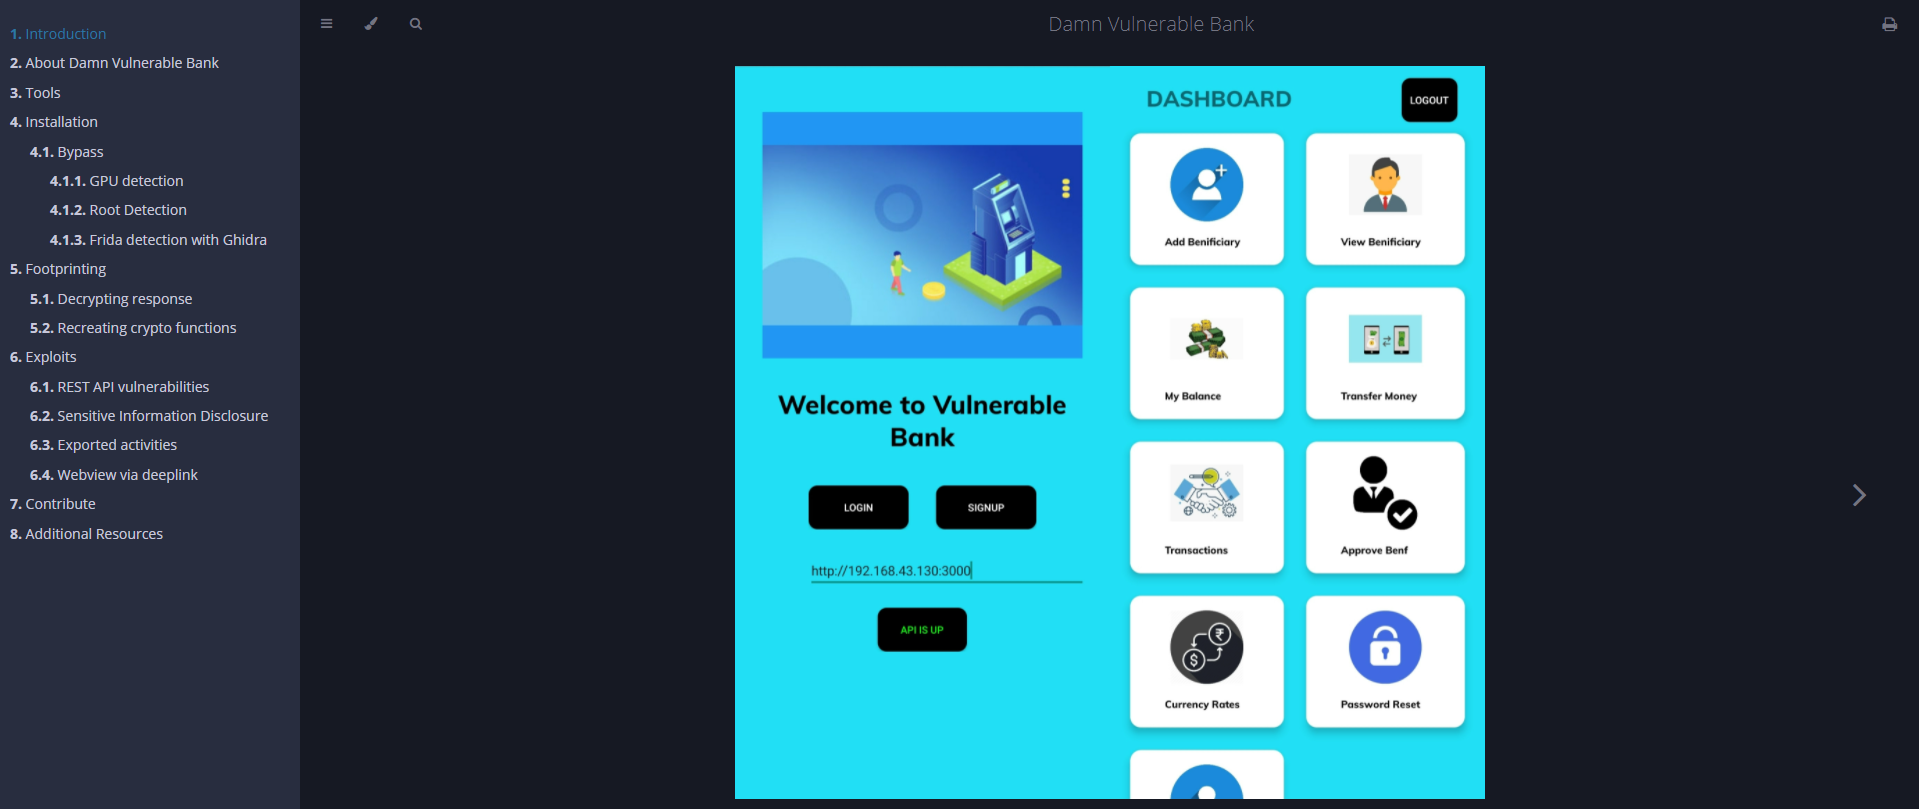 rewanthtammana/damn-vulnerable-bank
专门为练习移动安全测试而设计的存在漏洞的Android银行应用,具备root检测、反调试、SSL证书绑定以及常见的Web/移动端漏洞。
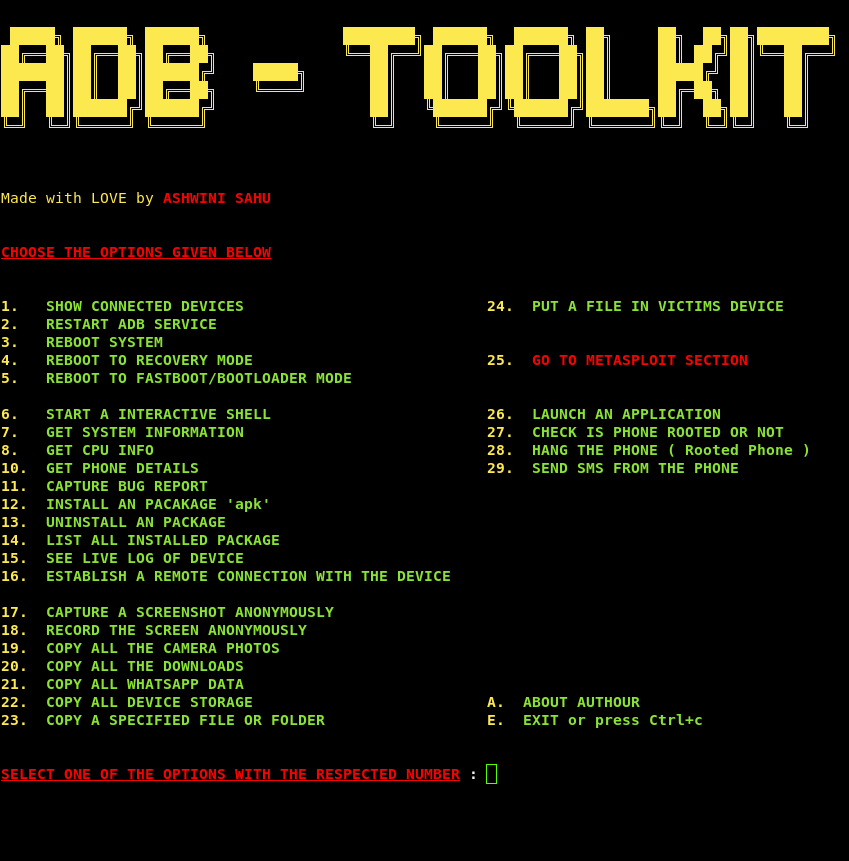 ashwin990/adb-toolkit
ADB-Toolkit V2 提供简便的 ADB 技巧,集众多功能于一体。尽情享受!
 codinggay/blackdex
Android APK 解包器,可从 Android 5.0–12 上正在运行或已安装的应用中提取 DEX 文件,无需 root、Xposed 或 Frida,支持带指令修复的深度解包。
 niklashigi/apk-mitm
🤖 一款自动准备Android APK文件以进行HTTPS检查的CLI应用程序