
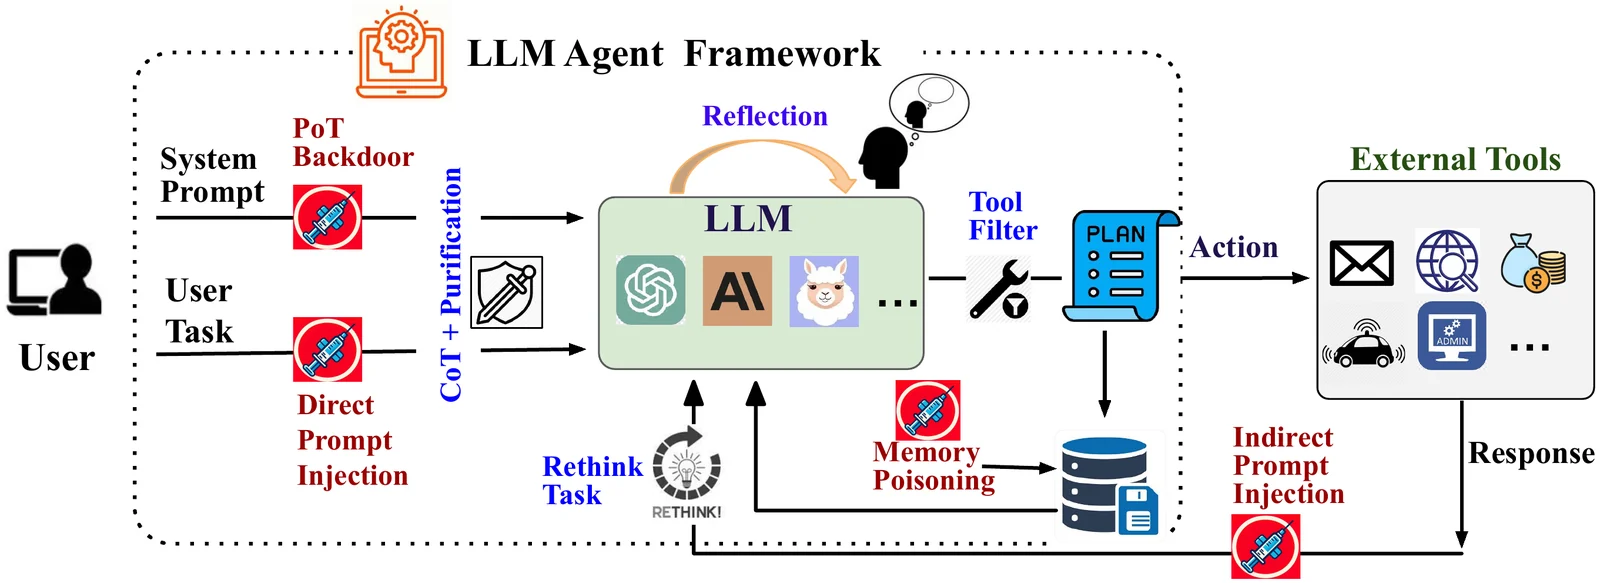
Defenses-for-Tool-Integrated-LLM
 xiaoyan-lisa/defenses-for-tool-integrated-llm
面向工具集成型 LLM 智能体的对抗攻击防御研究与实验代码,扩展 Agent Security Bench,加入新的防御策略与攻击场景。
defensive-toolsmachine-learningpapers-research+3
xiaoyan-lisa/defenses-for-tool-integrated-llm面向工具集成型 LLM 智能体的对抗攻击防御研究与实验代码,扩展 Agent Security Bench,加入新的防御策略与攻击场景。
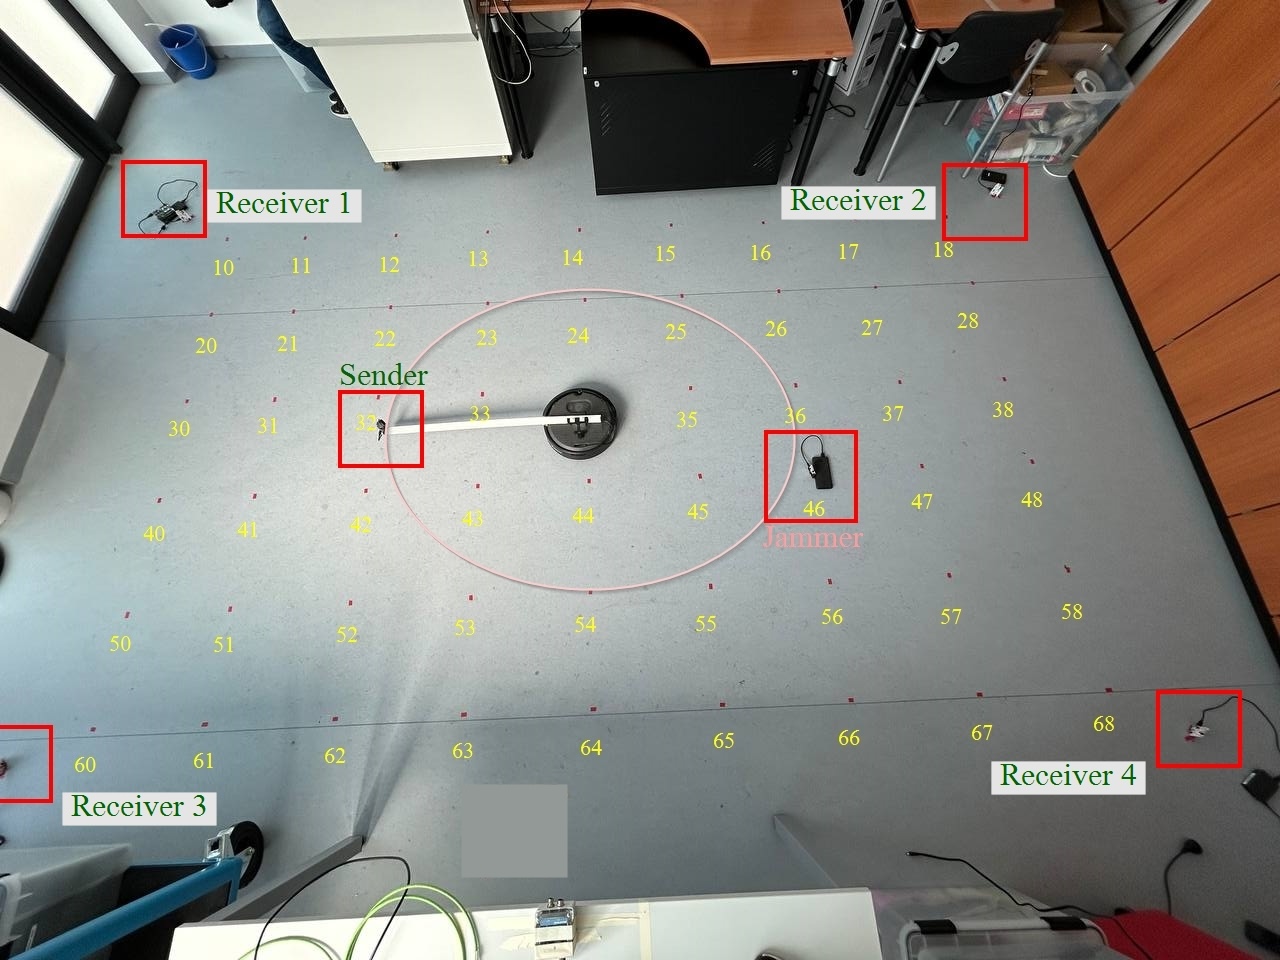 afbf4c8996f/jammer-loc
实现用于室内UWB干扰源定位的机器学习和深度学习方法,包括在真实数据集上的超参数优化、分类和回归。
 centisgood/duo-agentflow-auditor
AI代码安全 — 四个代理捕捉AI生成代码中SAST遗漏的问题。基于GitLab Duo Agent平台构建。
 soildworks/agentic-clip-benchmark
一种自动化、高精度的零样本评估管道,用于在CIFAR-10上评估OpenAI的CLIP模型。具有88.80%的准确率、Safetensors安全缓解措施(CVE-2025-32434)以及AI原生(Trae)工作流。
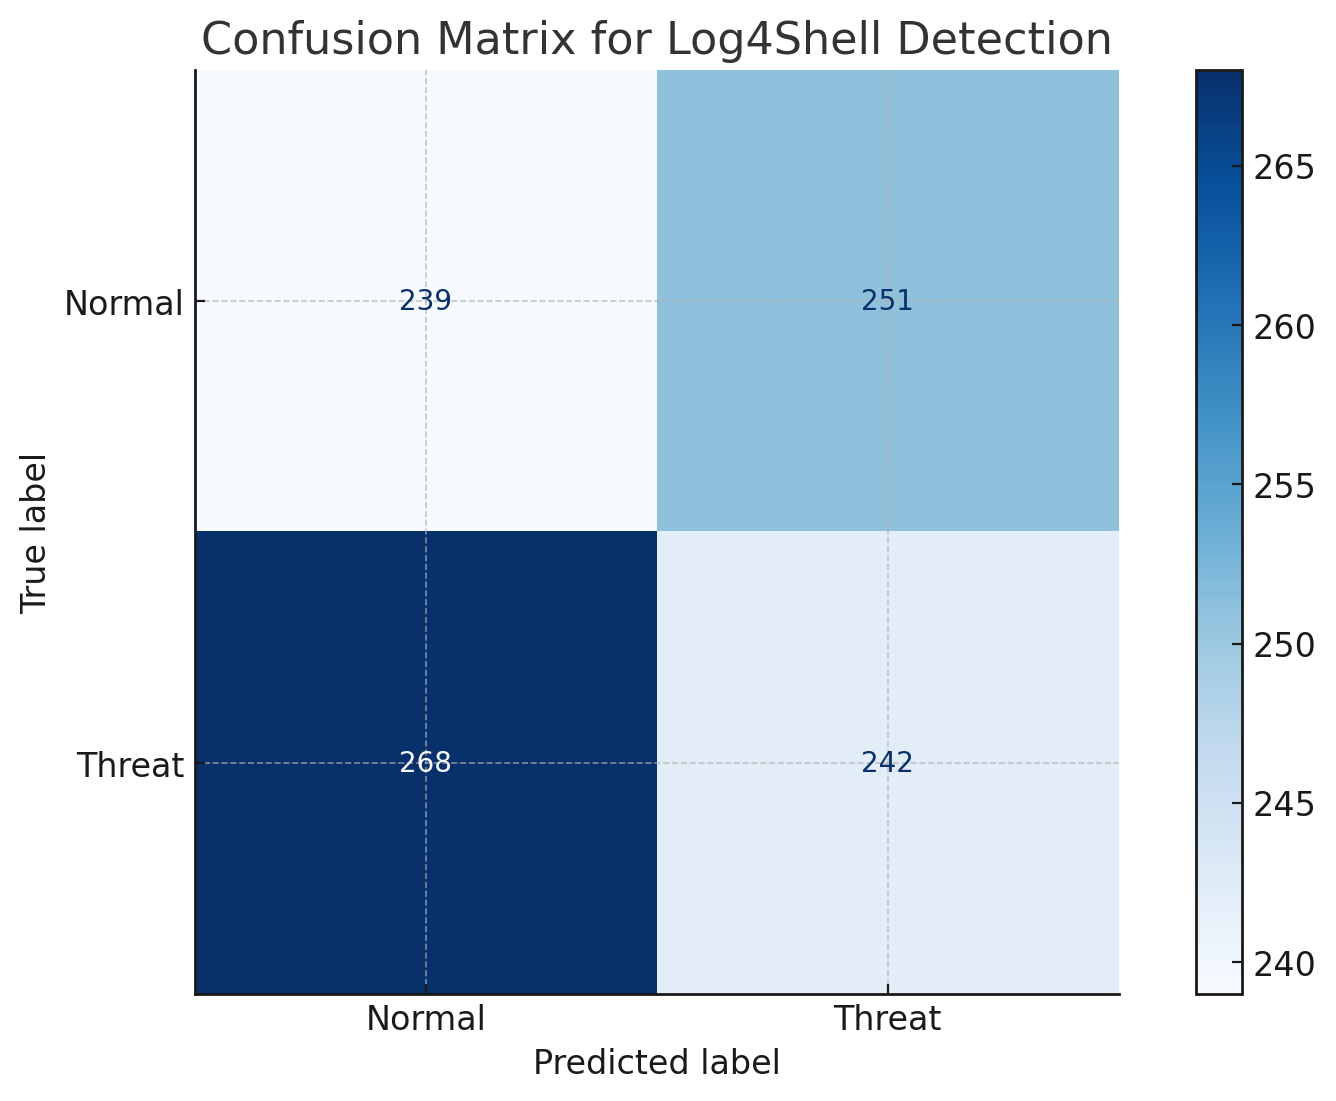 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
该仓库深入分析了 Log4Shell 漏洞(CVE-2021-44228),并实现了一种基于机器学习的方法,用于检测日志数据中的利用尝试。
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
Java SDK,用于构建分析管道,通过注释、类型系统和模块化分析引擎处理并丰富非结构化文本数据。
 happytotoro116/ghidra-llm-pipeline
用于 C 语言重实现的确定性 PyGhidra 提取、分类与本地 LLM 编译器后端流水线。
 gmh5225/malicious-code-detection-bugu
AI-based malicious code detection and obfuscation system with microservices for detection, packing, and code confusion, plus user and admin services.
 trailofbits/privacyraven
用于深度学习系统的隐私测试库,能够评估其对成员推断、模型提取和模型反演攻击的敏感性,并评估隐私保护技术。
 protectai/rebuff
用于 AI 应用的多层提示注入检测器,采用启发式规则、基于 LLM 的分析、vectorDB 攻击特征以及 canary token 泄露检测。
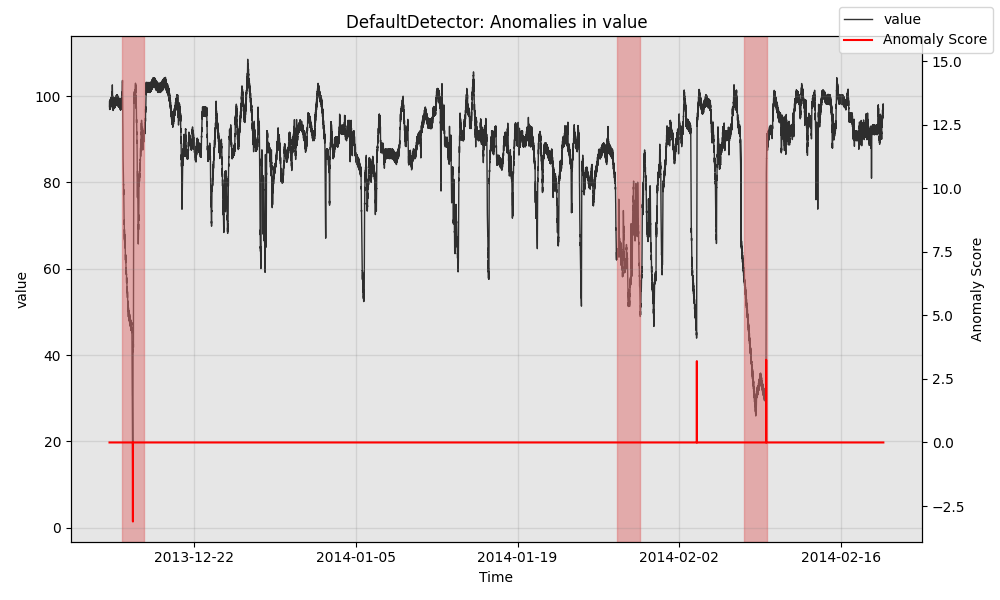 salesforce/merlion
用于时间序列智能的端到端 Python 框架,提供异常检测、预测、变点检测、AutoML、集成学习与基准测试流水线。
 certcc/certfuzz
本项目包含CERT Basic Fuzzing Framework (BFF)和CERT Failure Observation Engine (FOE)的源代码。
 doubangotelecom/facelivenessdetection-sdk
3D被动式人脸活体检测(防欺骗)与深度伪造检测。仅需一张图像即可计算活体分数。在我们的数据集上准确率达到99,67%,并在多个公共数据集(NUAA、CASIA FASD、MSU...)上获得满分。