
 d4vinci/dr0p1t-framework
一个创建高级隐蔽型dropper的框架,可绕过大多数杀毒软件,并具备多种技巧。
 lpefferkorn/ipdecap
对封装在 GRE、IPIP、6in4、ESP(ipsec)协议中的流量进行解封装,还可以去除 IEEE 802.1Q(虚拟局域网)报头。适用于 pcap 文件。
 withsecurelabs/volatility-plugins
Volatility 内存取证插件,包括检测 Gargoyle 内存扫描规避技术。
 nsacyber/detect-cve-2017-15361-tpm
检测启用了受信任平台模块(TPM)且存在CVE-2017-15361漏洞的Windows和Linux系统。#nsacyber
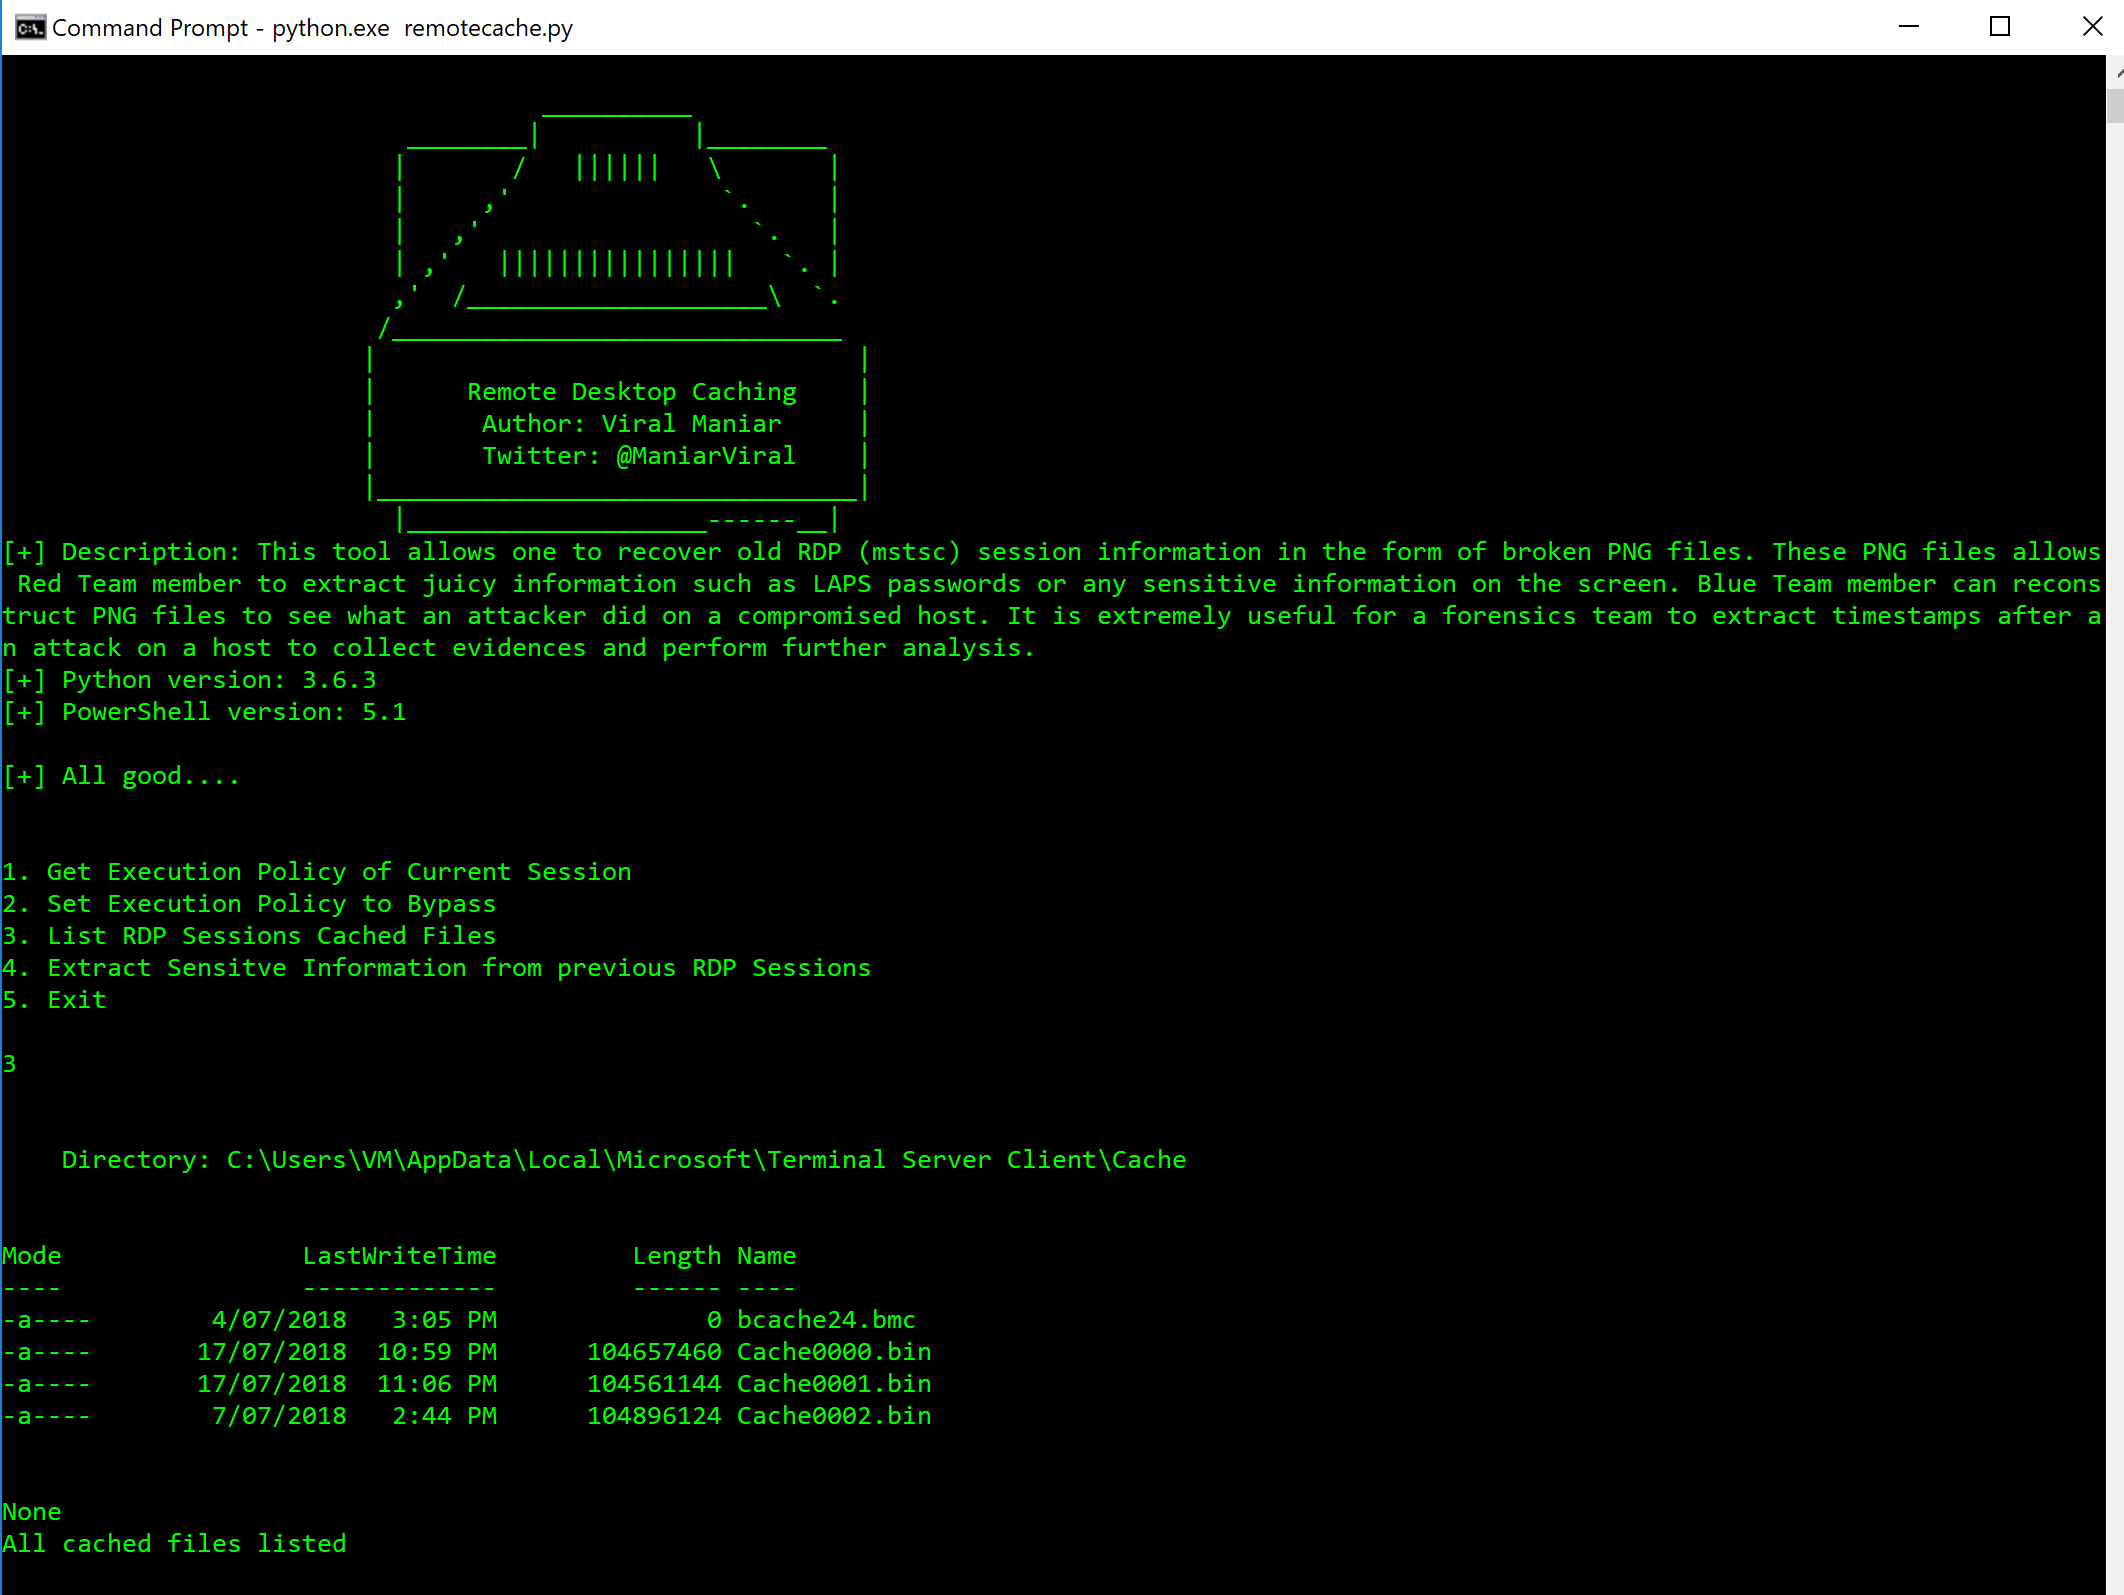 viralmaniar/remote-desktop-caching-
本工具允许用户以损坏的PNG文件形式恢复旧的RDP(mstsc)会话信息。这些PNG文件使红队成员能够提取敏感信息,如LAPS密码或屏幕上的任何敏感信息。蓝队成员可以重建PNG文件,查看攻击者在受感染主机上做了什么。对于取证团队来说,在主机遭受攻击后提取时间戳以收集证据并进行进一步分析非常有用。
 hiddenillusion/nomorexor
一款通过频率分析帮助猜测文件256字节XOR密钥的工具
 withsecurelabs/memory-carving-scripts
用于从受感染的内存转储中提取有用信息的脚本
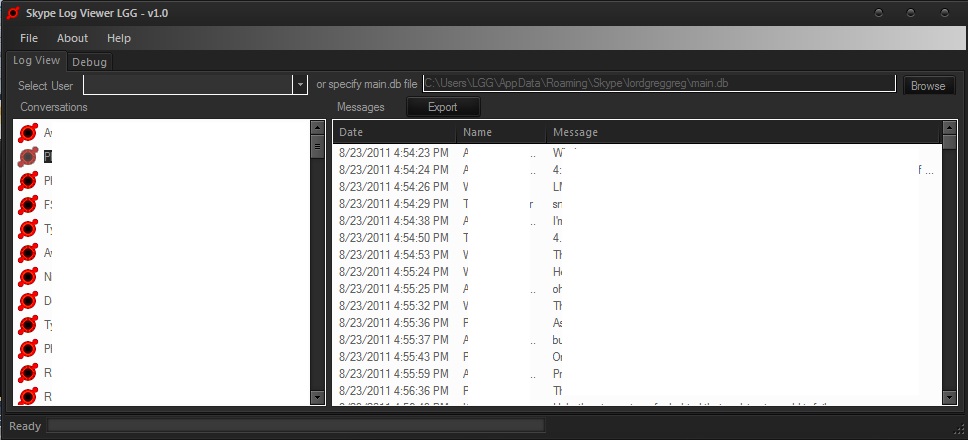 lgggreg/skype-log-viewer
下载并查看Skype历史记录,无需安装Skype
 eurecom-s3/linux_screenshot_xwindows
Volatility插件,用于从内存转储中提取X张截图
 hestat/drupal-check
用于深入分析Apache日志以寻找CVE-2018-7600利用迹象的工具。
 bedazzlinghex/memory-analysis
包含用于在内存中执行恶意软件和取证分析的工具
 navytitanium/eitest-tools-scripts-iocs
IOC 源与 EITest 活动分析工具包,支持 C2 数据解密、受害者载荷解码以及沉洞日志处理,用于威胁情报与取证调查。
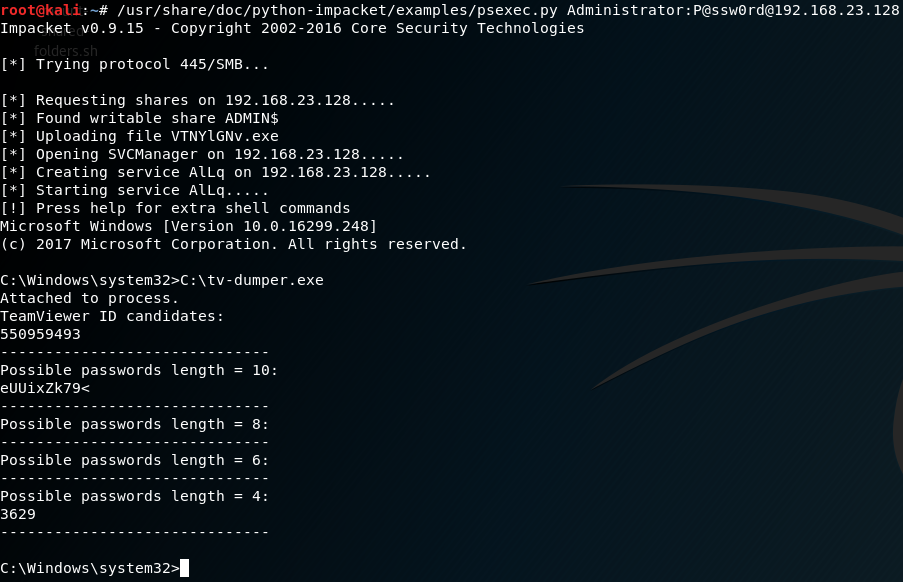 attackercan/teamviewer-dumper
从内存中导出 TeamViewer ID 和密码。比其他工具效果好得多。
 busindre/mozcache
简单的 shell 脚本,用于对 Mozilla 浏览器(Firefox、Iceweasel 和 Seamonkey)缓存进行取证分析。
 nao-sec/ramnit_traffic_parser
解析 Ramnit 的流量