
MSF-Testing-Scripts
 h00die/msf-testing-scripts
Metasploit 测试中的模块
privilege-escalationexploit-frameworksvulnerability-analysis+5
16
h00die/msf-testing-scriptsMetasploit 测试中的模块
 esskumar/phantomevasion
基于Python的防病毒逃避工具,可从msfvenom有效载荷生成无法检测的可执行文件,采用高级技术如垃圾代码注入、加密、证书欺骗和多种执行方法。
 malwaretech/comodos
Comodo Internet Security 防火墙中的远程拒绝服务零日漏洞
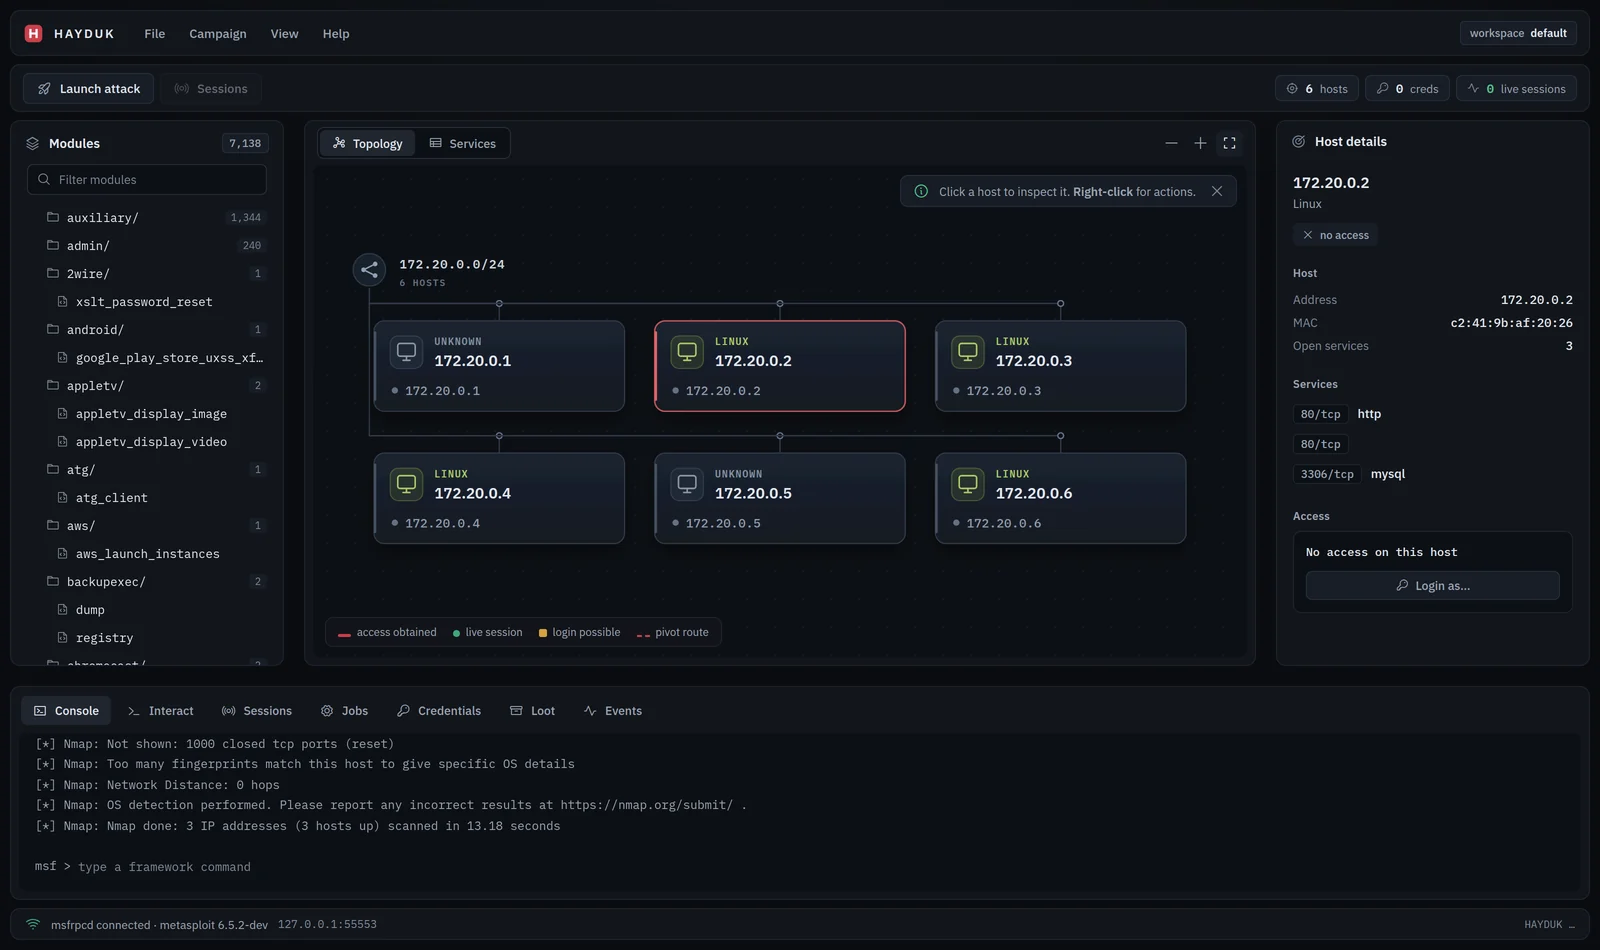 jolovicdev/hayduk
Metasploit 的图形化攻击管理控制台:作为单个 Go 二进制文件并带有浏览器 UI 的 Armitage 继承者。实时网络拓扑、活动工作流、Hail Mary、会话、报告导出以及团队模式。
 xorrior/apfell-chrome-extension-c2server
用于Google Chrome扩展载荷的Apfell C2服务器
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5版本破解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等

 infobyte/faraday_templates
Faraday 安全平台的模板仓库,为自动化渗透测试工作流提供可复用的漏洞扫描与利用模板。
 davidcarliez/mythic_telegram_profile
通过Telegram机器人间消息隧道传输Athena和Apollo代理流量的Mythic C2配置文件,将加密载荷通过其Push C2 gRPC服务桥接到Mythic。
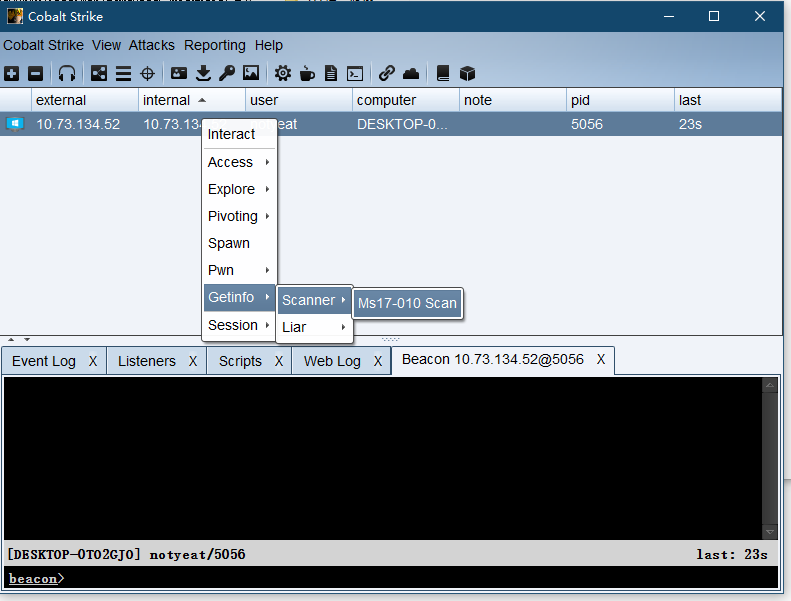 ianxtianxt/cobaltstrike-ms17-010
cs扫描ms17-010的一个插件
 ic3-512/linux-root-kit
端到端模拟 Python 依赖混淆攻击、sudo 权限提升(CVE-2025-32463)以及基于 rootkit 的持久化——附带完整的内存和网络取证分析。
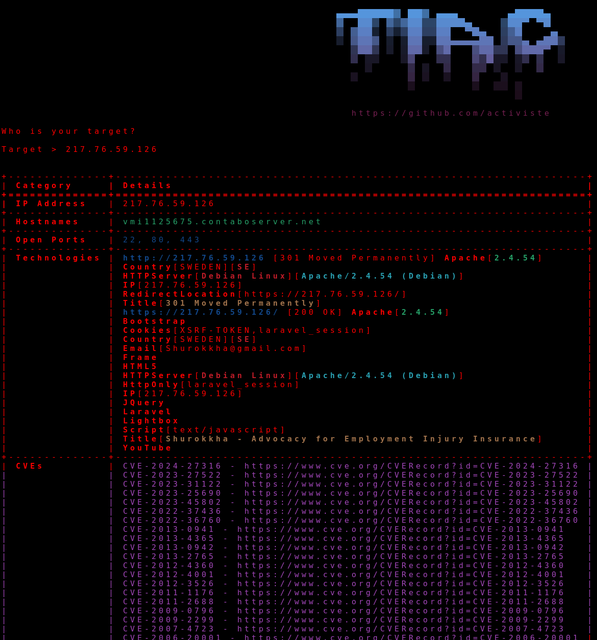 ransomwares/there-is-a-cve
集成Shodan进行IP侦察和CVE识别的渗透测试工具,并与Metasploit和Exploit-DB集成以自动搜索漏洞利用。
 d0ubl3g/industrial-security-auditing-framework
ISAF 旨在成为一个框架,为工业(OT)环境的正确安全审计提供必要的工具。
 d3ckx1/omniscan
多引擎漏洞扫描器,内置Nuclei Lite、Afrog和XRay引擎。功能包括通过FOFA/Shodan进行资产发现、OOB交互检测、Python插件系统以及为红队行动提供实时结果管理。
 rburrito/payloadgenerator
MSFvenom 的一个封装器,可轻松生成 payloads
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 34zy/githarvest3r
用python编写的简单CVE github漏洞利用收集工具。
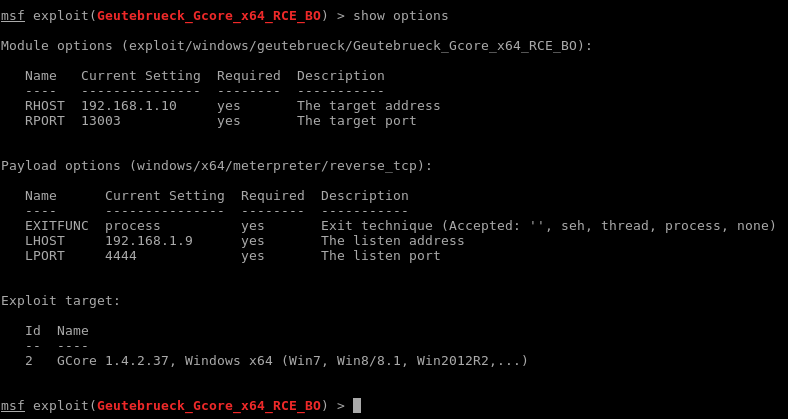 m4p0/geutebrueck_gcore_x64_rce_bo
用于 Geutebrueck GCore“视频管理”系统的 Metasploit 模块。已在 1.3.8.42 和 1.4.2.37 版本上测试。