
nf-tables-lpe
 kungfulon/nf-tables-lpe
Linux 内核权限提升漏洞利用程序,针对 Netfilter 的 nf_table 模块,由 Team Orca 为多个 CVE 开发。
privilege-escalationexploit-frameworksvulnerability-analysis+2
69
kungfulon/nf-tables-lpeLinux 内核权限提升漏洞利用程序,针对 Netfilter 的 nf_table 模块,由 Team Orca 为多个 CVE 开发。
 degenerat3/meteor
一个跨平台的 C2/团队服务器,支持多种传输协议,使用 Go 编写。
 tayontech/scope
用于云安全紫队演练的AI智能体套件,运行于Claude Code、Gemini CLI和Codex之中。
 elevenpaths/siemframework
模块化Python3攻击框架,用于自动化利用SIEM平台(Splunk、Graylog、OSSIM、QRadar、McAfee),通过凭证窃取、载荷部署和后渗透模块实现。
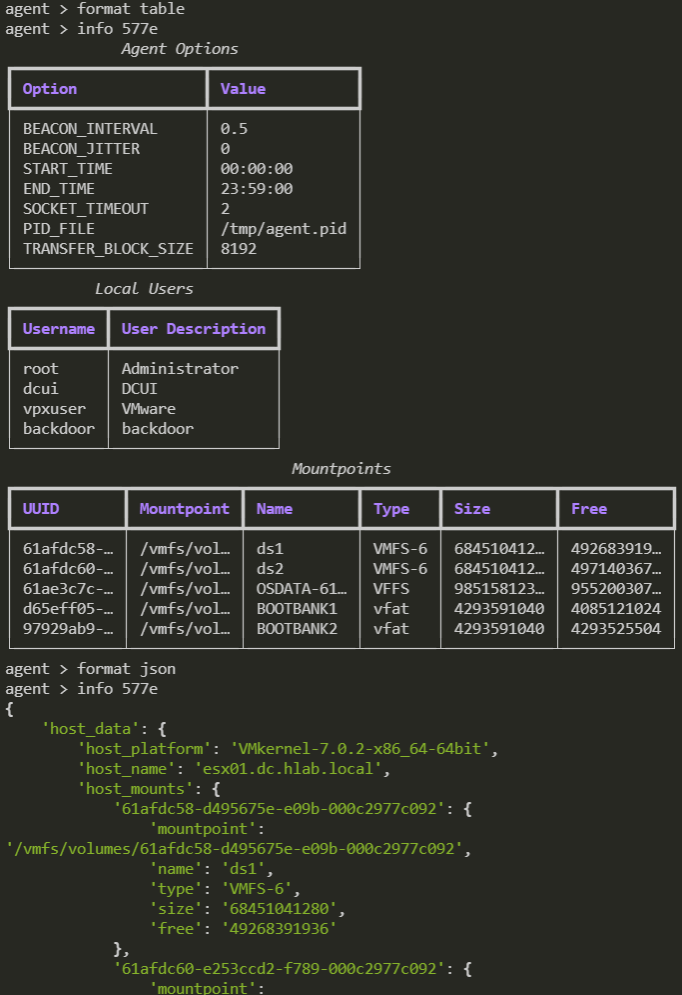 psmths/reave
WIP 专为虚拟机监控器设计的后渗透利用框架。
 stillbigjosh/adaptix-serverless-c2
Serverless C2 transport plugin for AdaptixC2 v1.2 using AWS Lambda + DynamoDB as the relay infrastructure.
 pentest-a2p2v/pentest-a2p2v-core
A2P2V 核心功能(基于命令行)
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Exploit-Database 的二进制漏洞利用(原位于 /sploits 目录中的内容)
 cogensec/gideon
用于威胁情报、漏洞研究、IOC分析和红队行动的自主安全运营代理。支持双模式操作,具有模块化技能,用于CVE研究、后渗透、载荷生成和AI驱动的防御分析。
 owasp/redteamtoolkit
基于 WASM 的安全工具包,适用于 Web 优先范式
 kyle41111/ai-file
一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API