
 safebuffer/metateta
自动化网络协议扫描与利用工具,利用Metasploit模块在大型网络中快速进行渗透测试,支持SMB、SMTP、SNMP等协议。
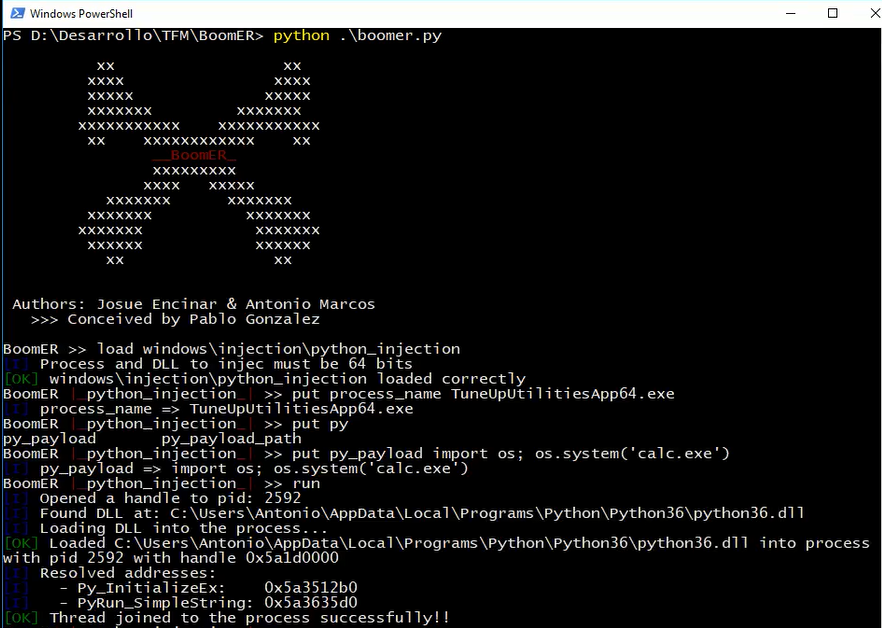 josue87/boomer
用于利用本地漏洞的框架
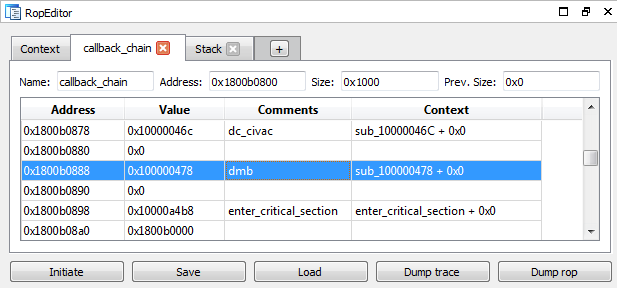 dsecurity/crauemu
crauEmu 是一个 uEmu 扩展,用于开发和分析代码重用攻击的有效载荷。
 mohshomis/modo
精选网络安全学习资源、CTF题解、研究论文及实战实验室,覆盖Web安全、漏洞利用、开源情报和取证分析,助力动手技能提升。
 outflanknl/external_c2
Cobalt Strike 外部 C2 的 POC
 mythicagents/apfell
用于自动化的JavaScript (JXA) macOS代理
 n1ckdunn/exploitivator
自动化 Metasploit 扫描与利用
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader 的开源移植/重新实现,原样。
 telefonica/uac-a-mola
模块化框架,用于Windows UAC绕过攻击和缓解,具有DLL劫持、无文件执行和实时监控功能,可检测并阻止权限提升尝试。
 youssefnoob003/sindrikit
一个用于构建操作可信进攻能力的基础C语言库
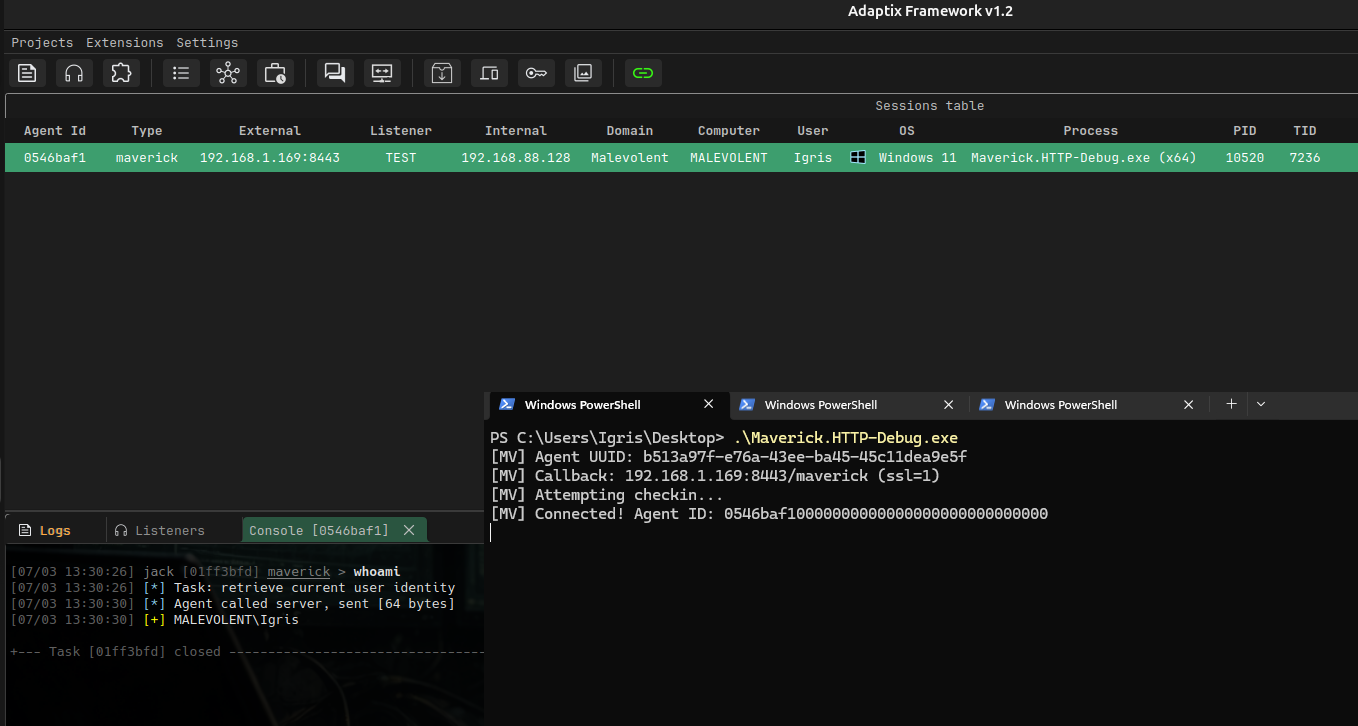 blacksnufkin/maverick
使用 Crystal Palace PIC 链接器和 PICO 模块系统的 Adaptix C2 代理
 zcutlip/bowcaster
基于 Python 的漏洞利用开发框架,包含载荷、编码器和反向连接服务器,专注于 MIPS CPU 架构,但设计为支持模块化多架构。
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
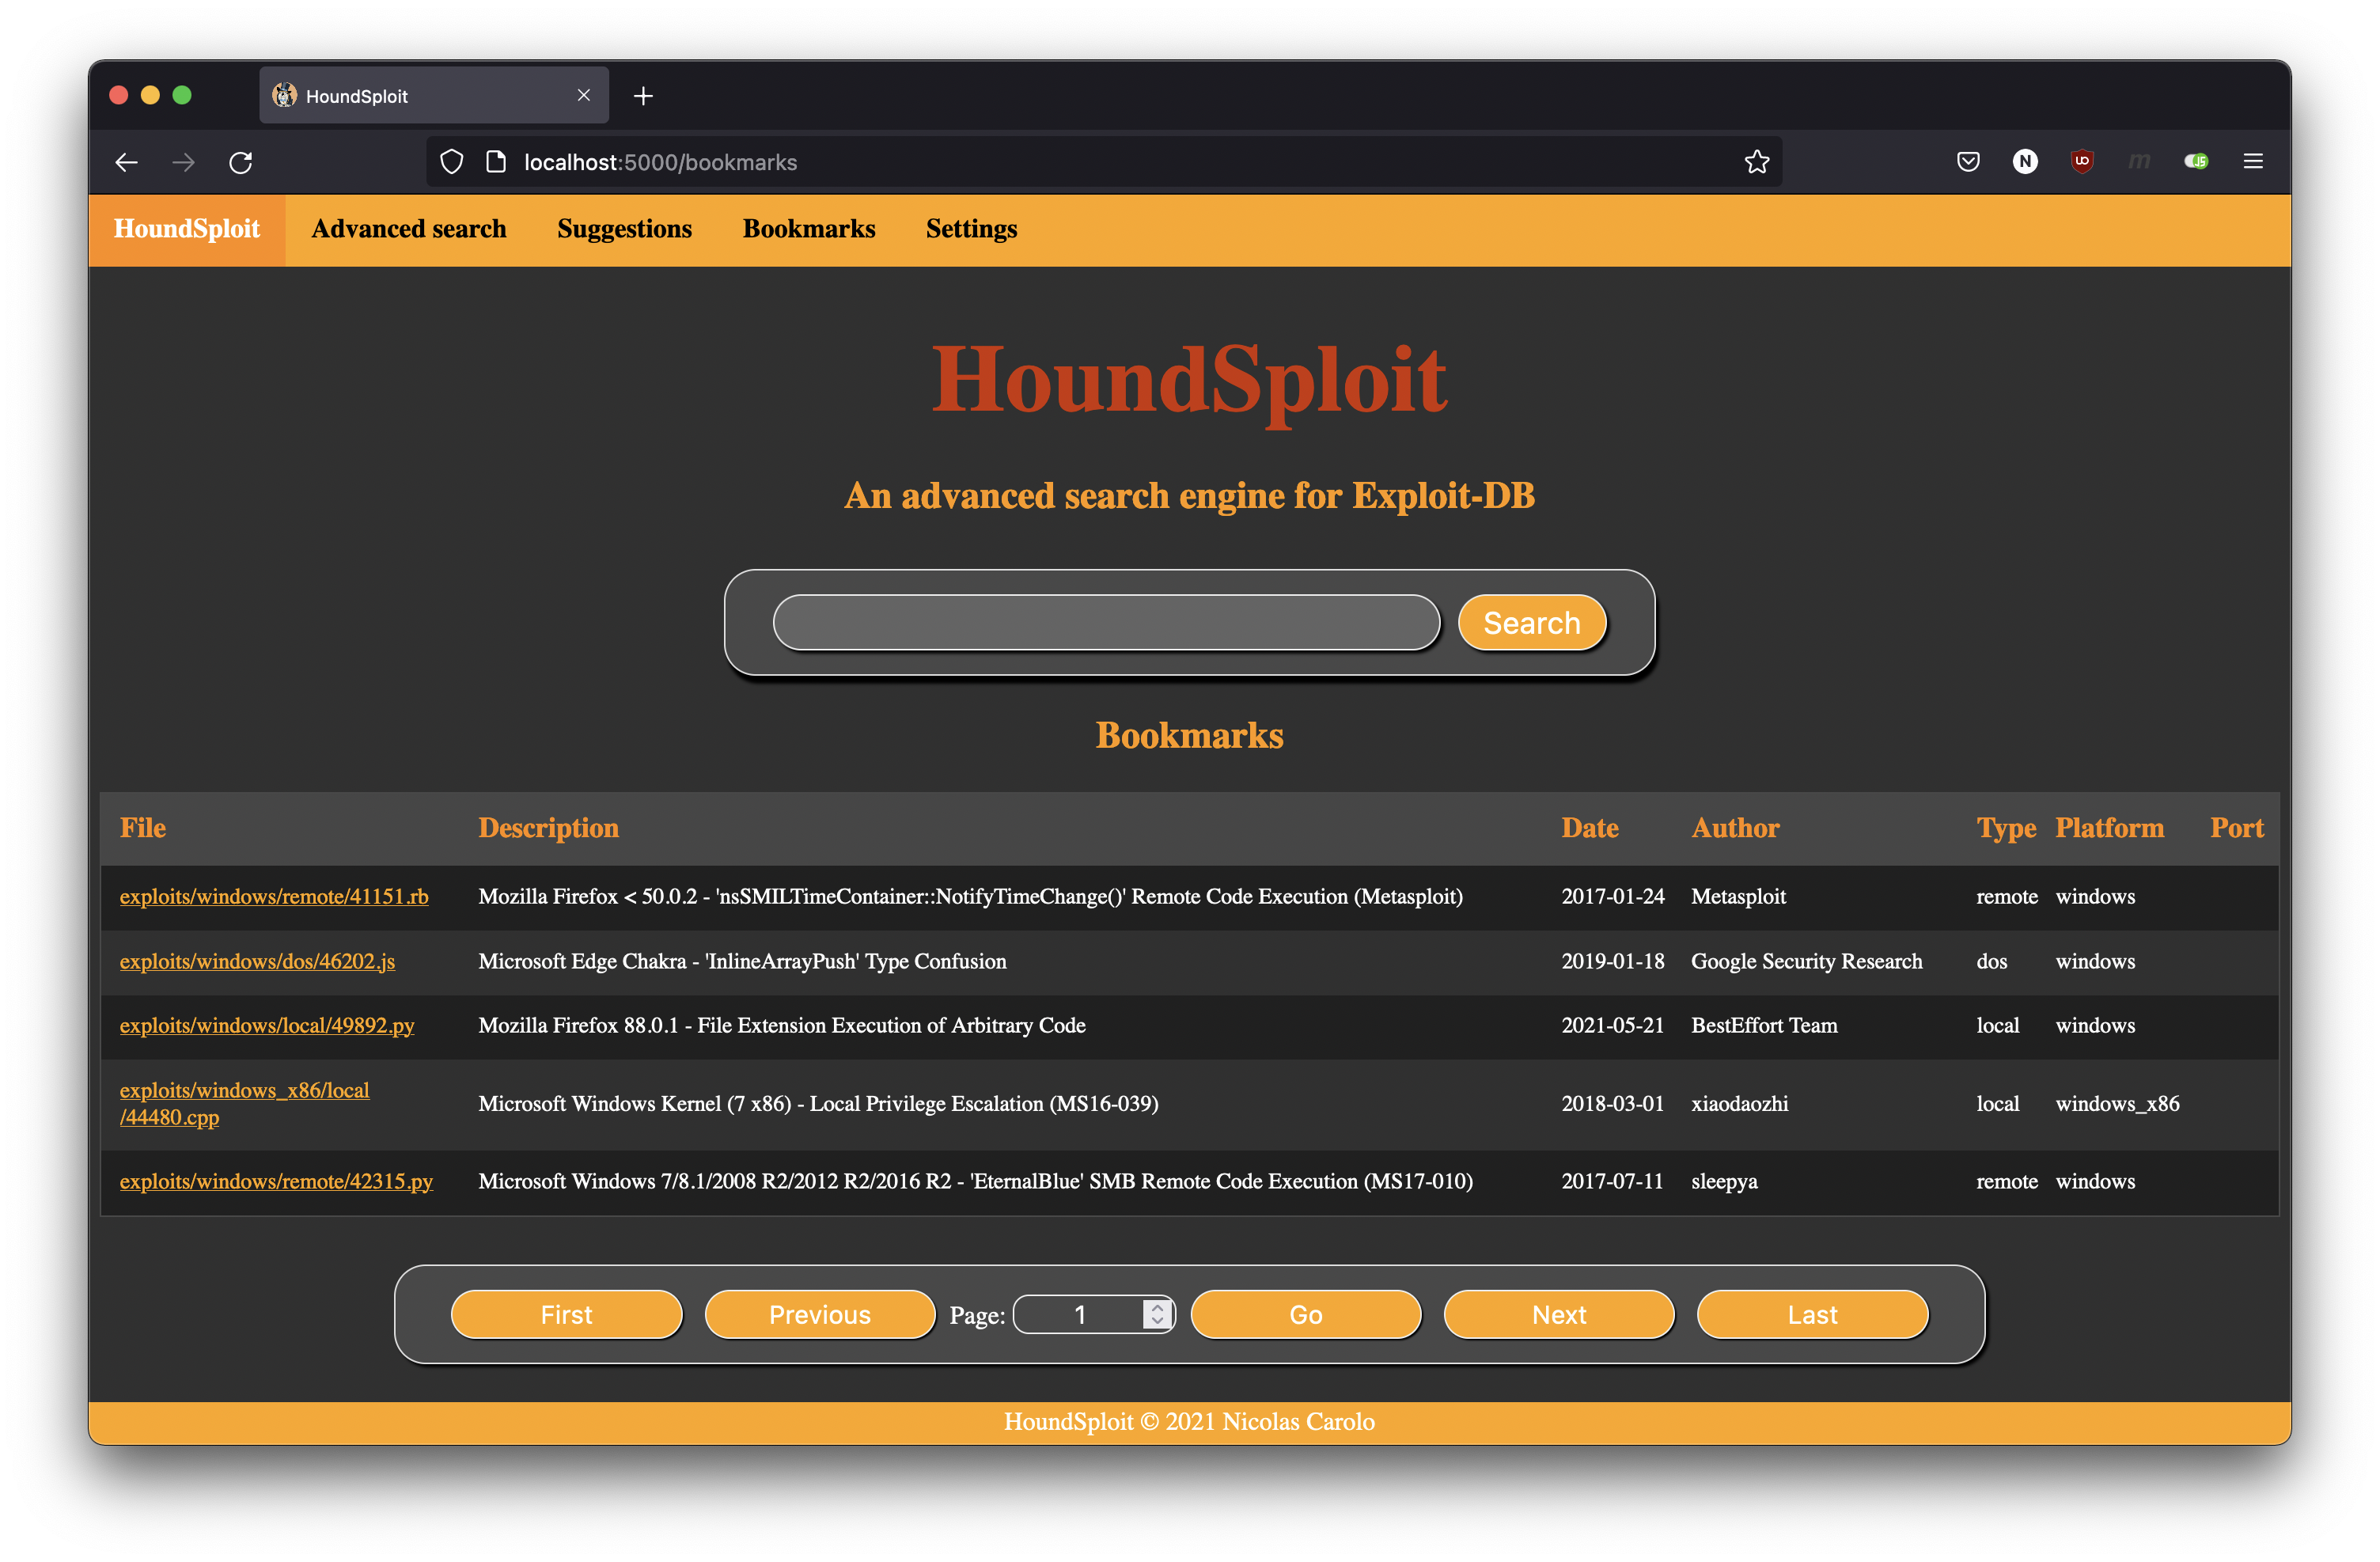 nicolas-carolo/houndsploit
一个用于Exploit-DB的高级图形化搜索引擎
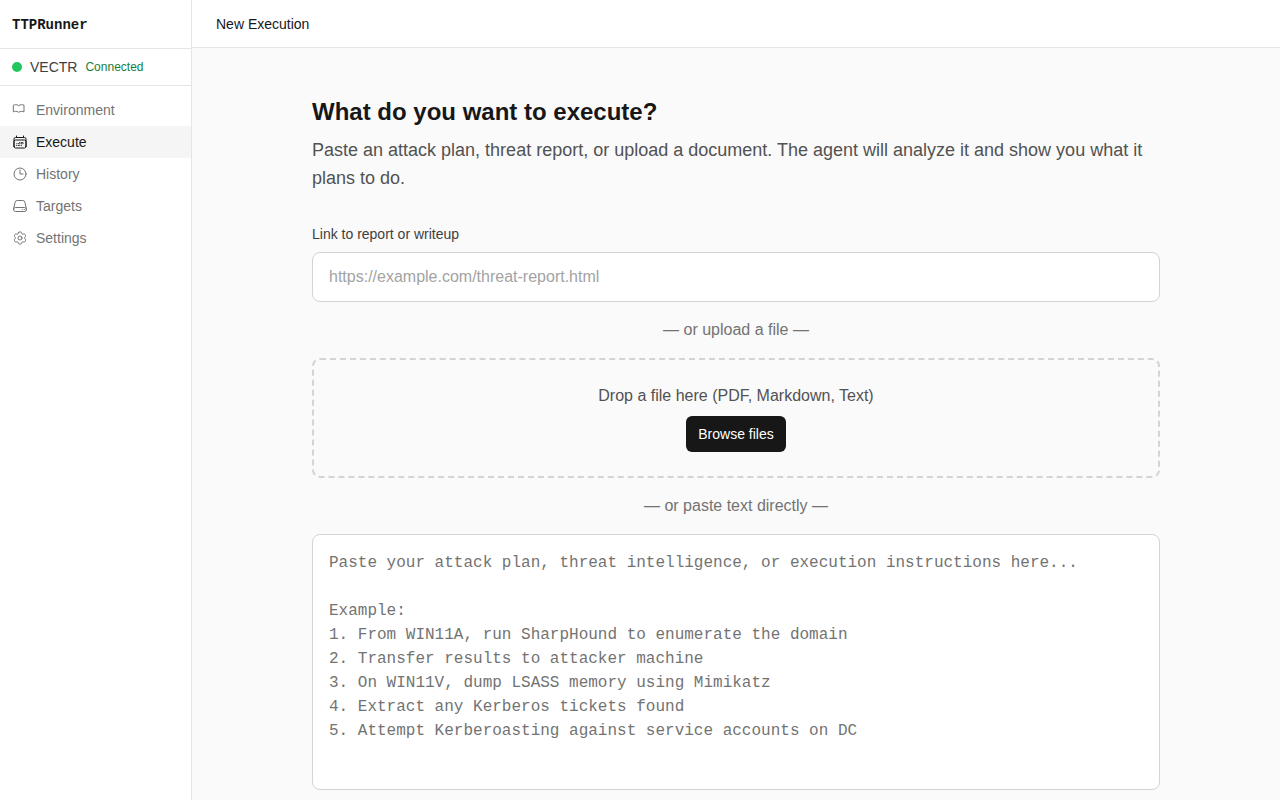 antonlovesdnb/ttprunner
使用 AI 运行 TTPs!
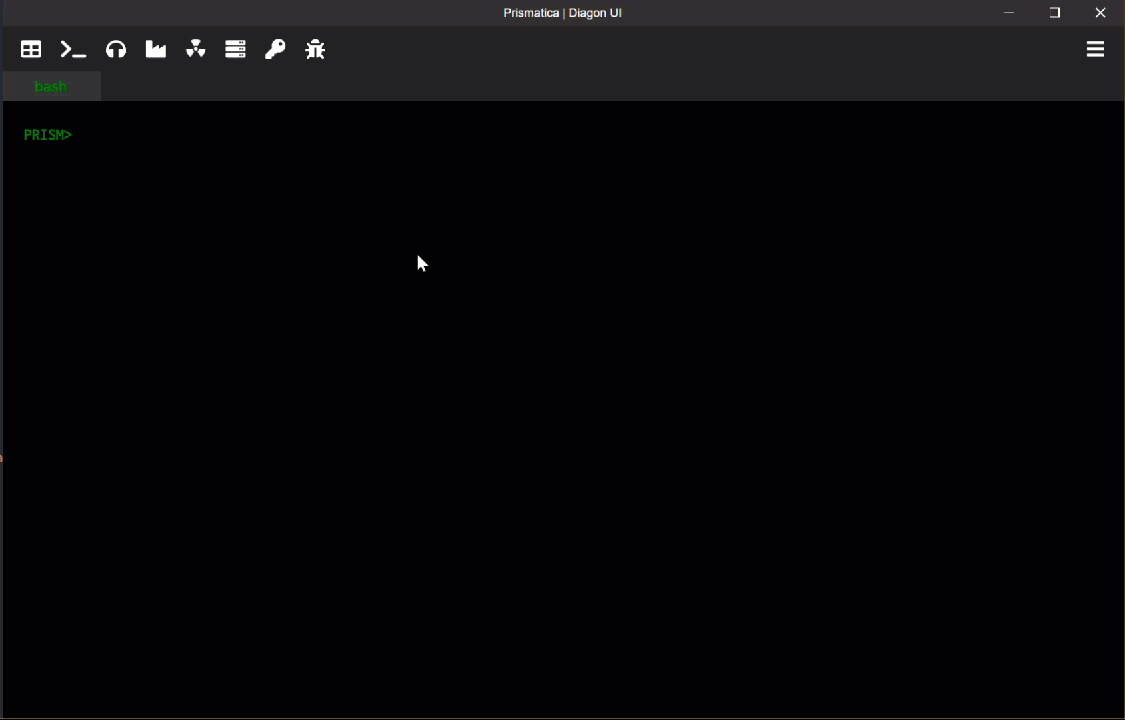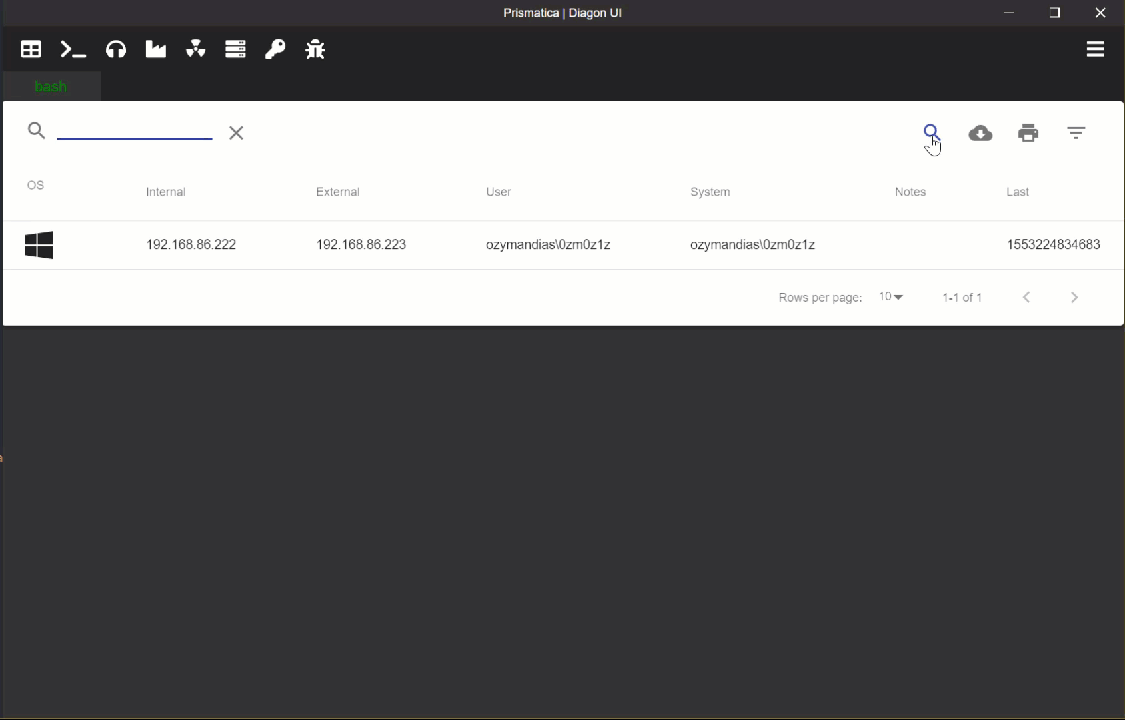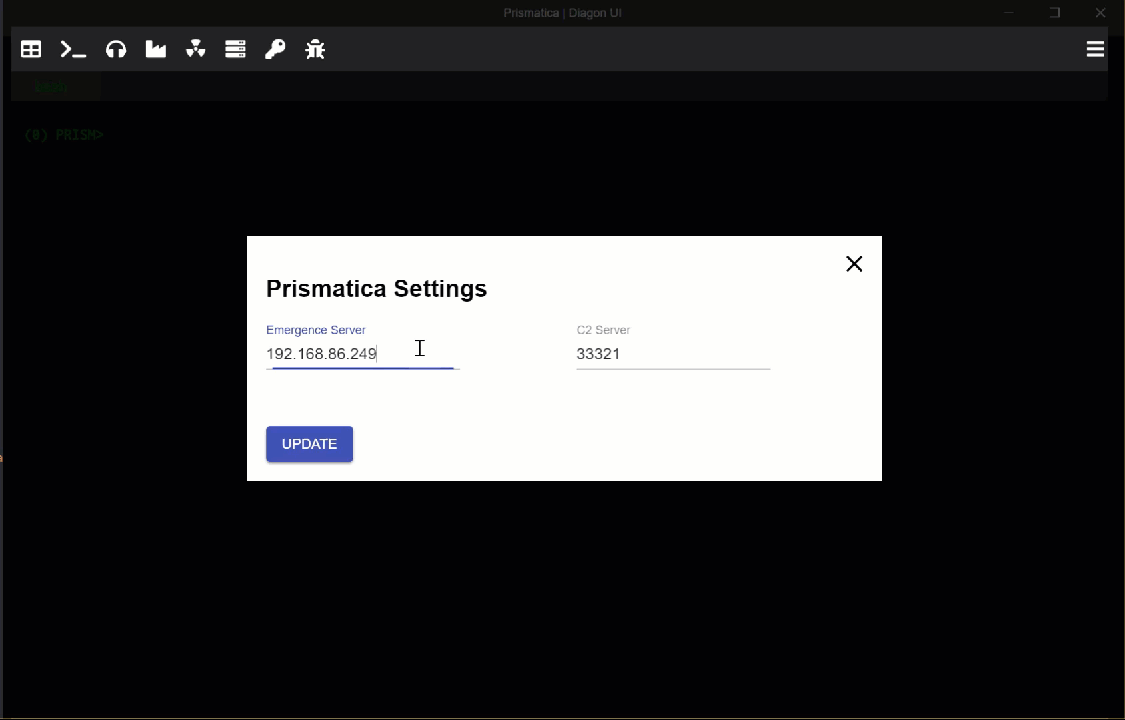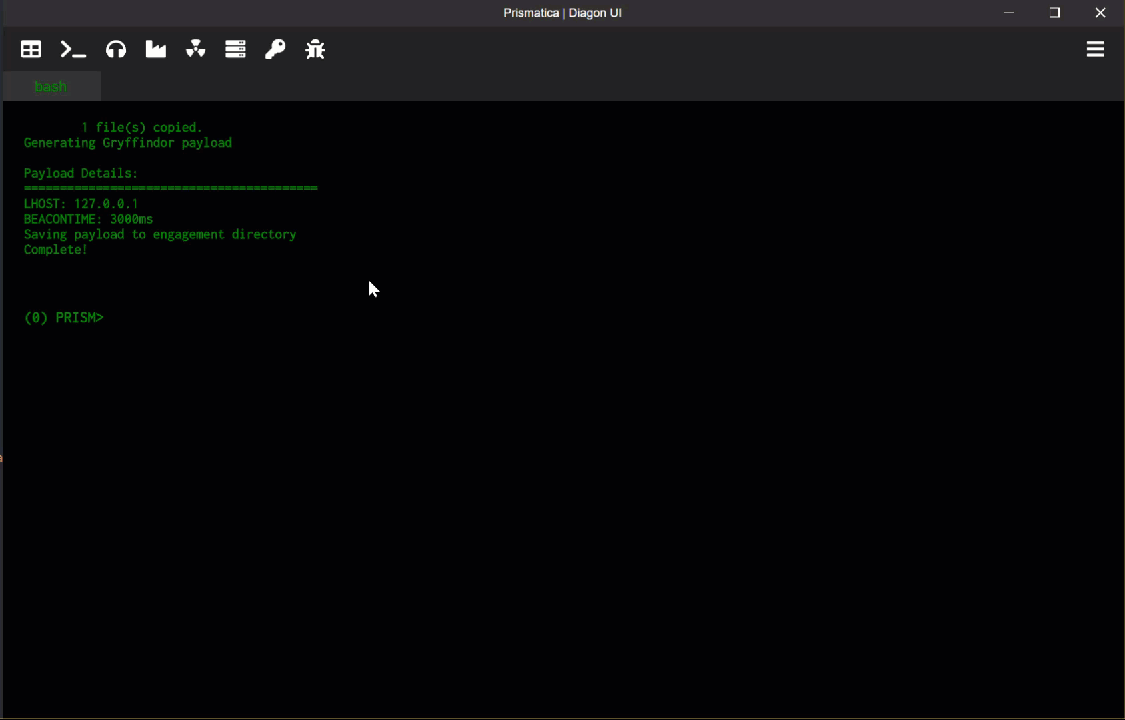 project-prismatica/prismatica
响应式命令与控制(C2)系统
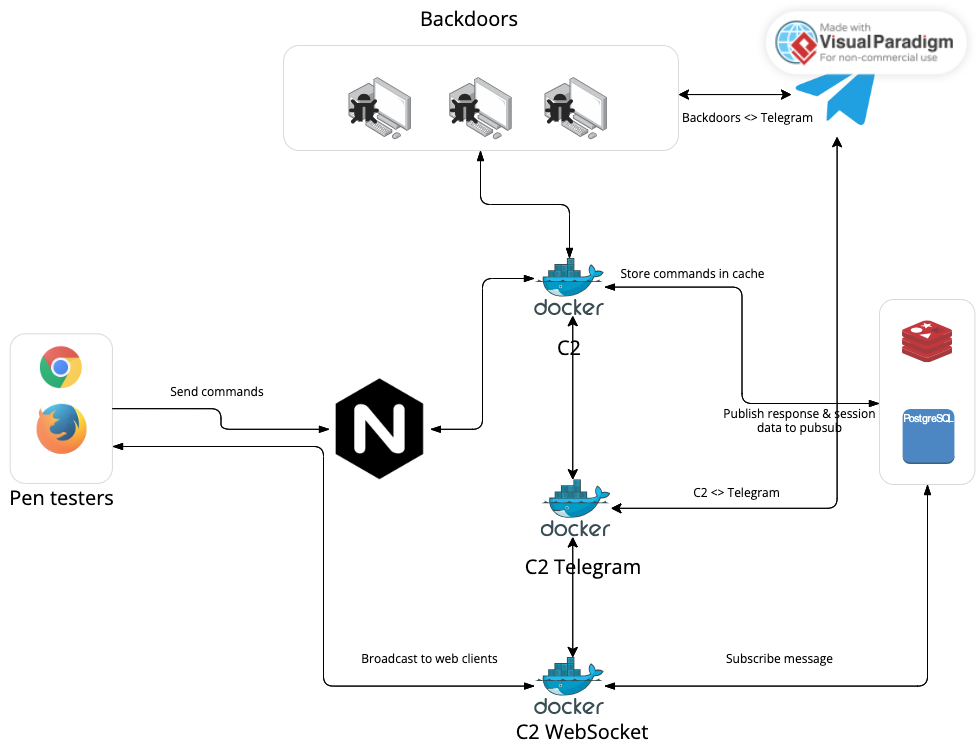 govindasamyarun/c2-cloud
C2 Cloud 是一个强大的基于 Web 的 C2 框架,旨在简化渗透测试人员的工作。它允许轻松访问被攻陷的后门,就像在 AWS 云中访问 EC2 实例一样。它可以通过用户友好的界面管理多个同时进行的后门会话。