
pentest-a2p2v-core
 pentest-a2p2v/pentest-a2p2v-core
A2P2V 核心功能(基于命令行)
exploit-frameworksvulnerability-analysispenetration-testing
pentest-a2p2v/pentest-a2p2v-coreA2P2V 核心功能(基于命令行)
 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Exploit-Database 的二进制漏洞利用(原位于 /sploits 目录中的内容)
 qmadev/crabloader
基于 Rust 的用户自定义反射加载器,用于 Cobalt Strike 载荷。避免 RWX 内存页以保证 OPSEC 安全。附带一个用于提取加载器节区的提取器工具。
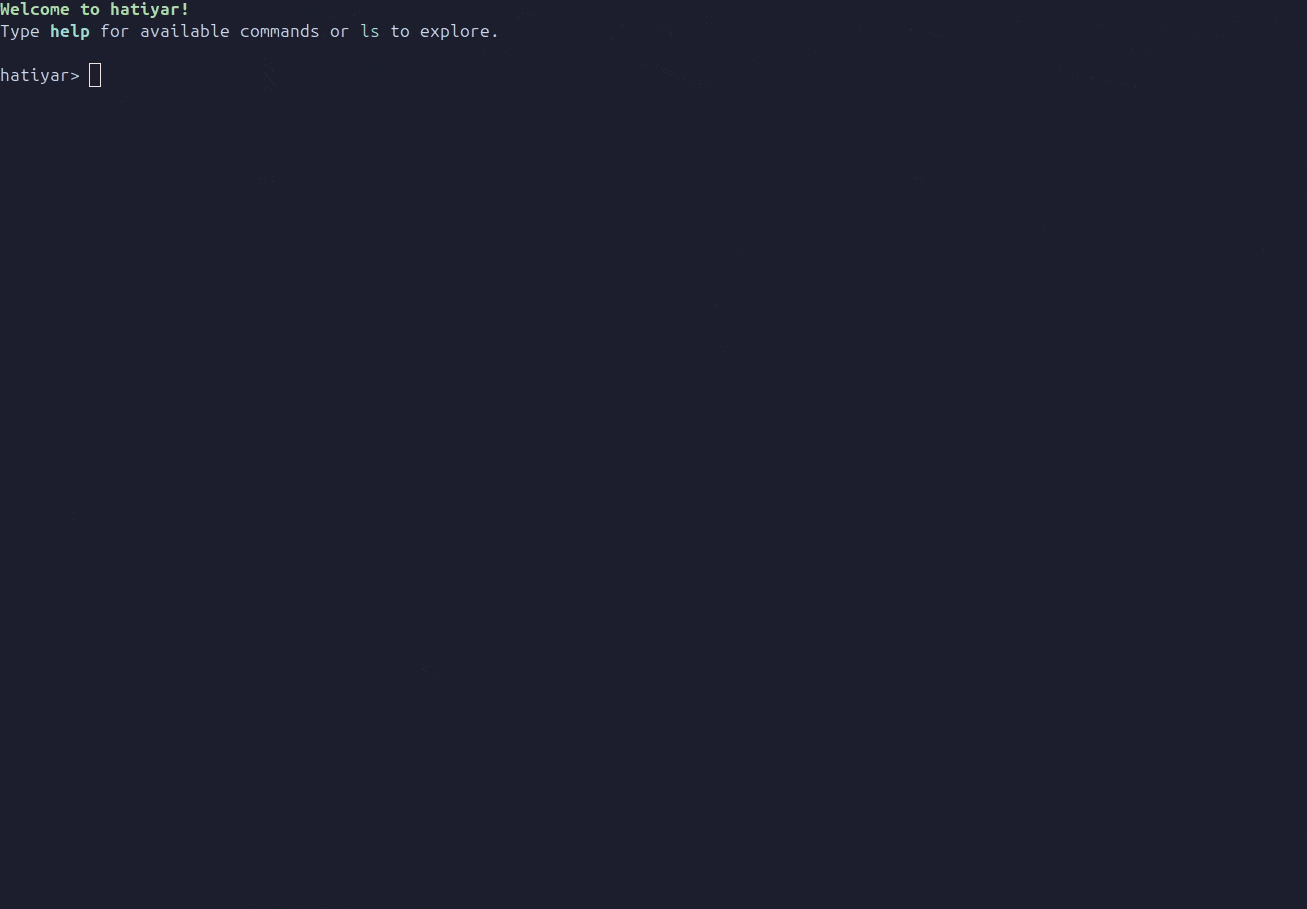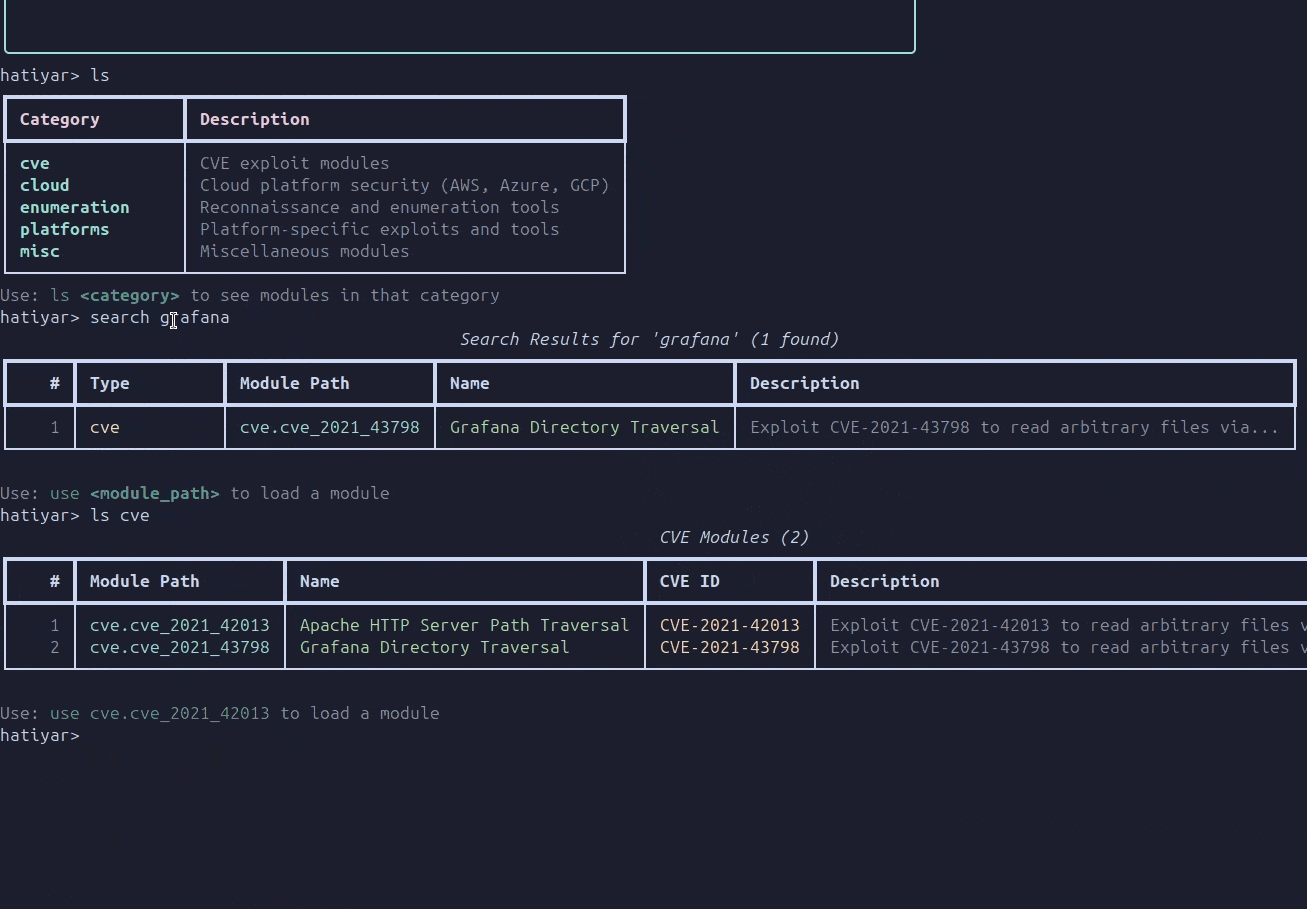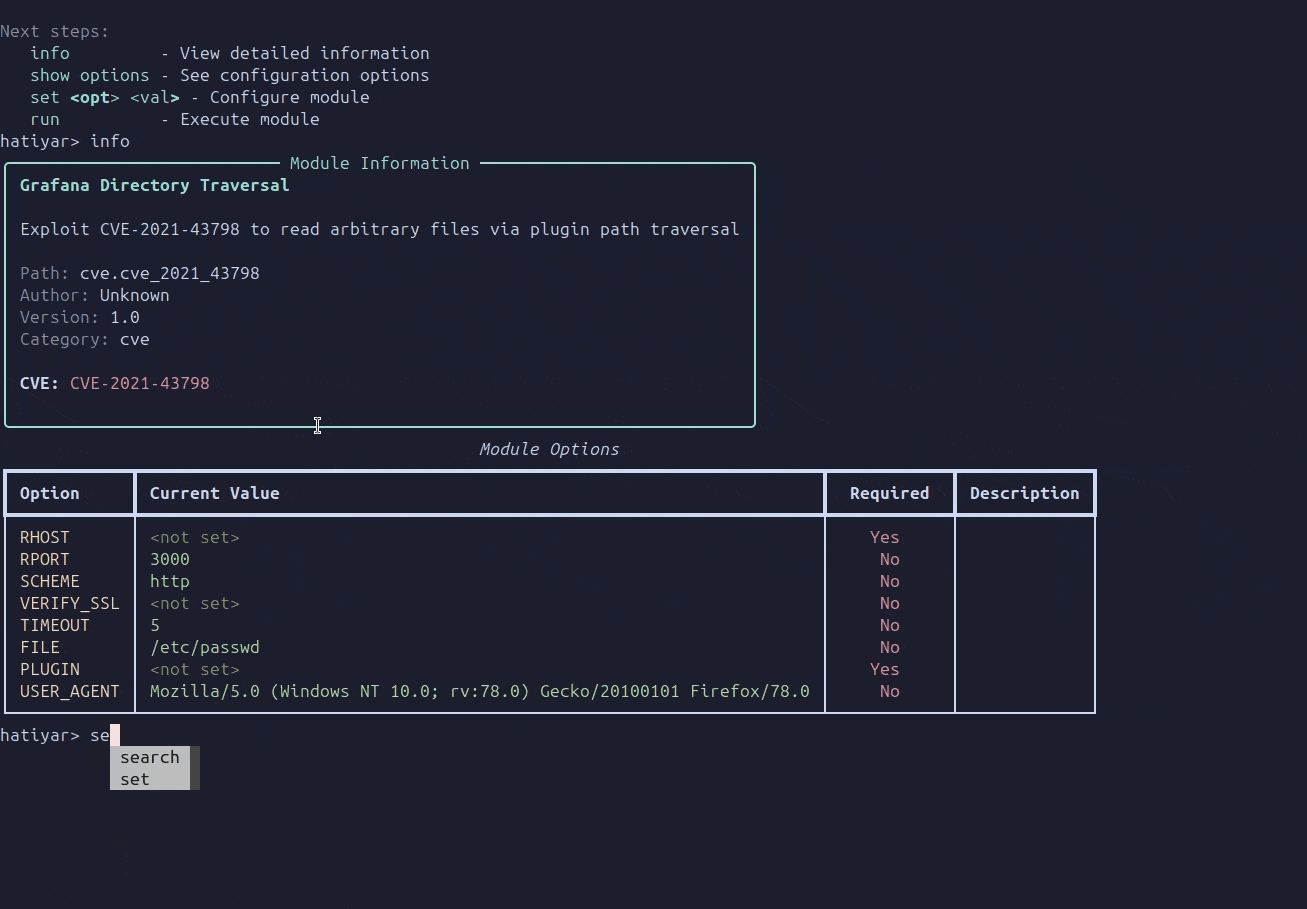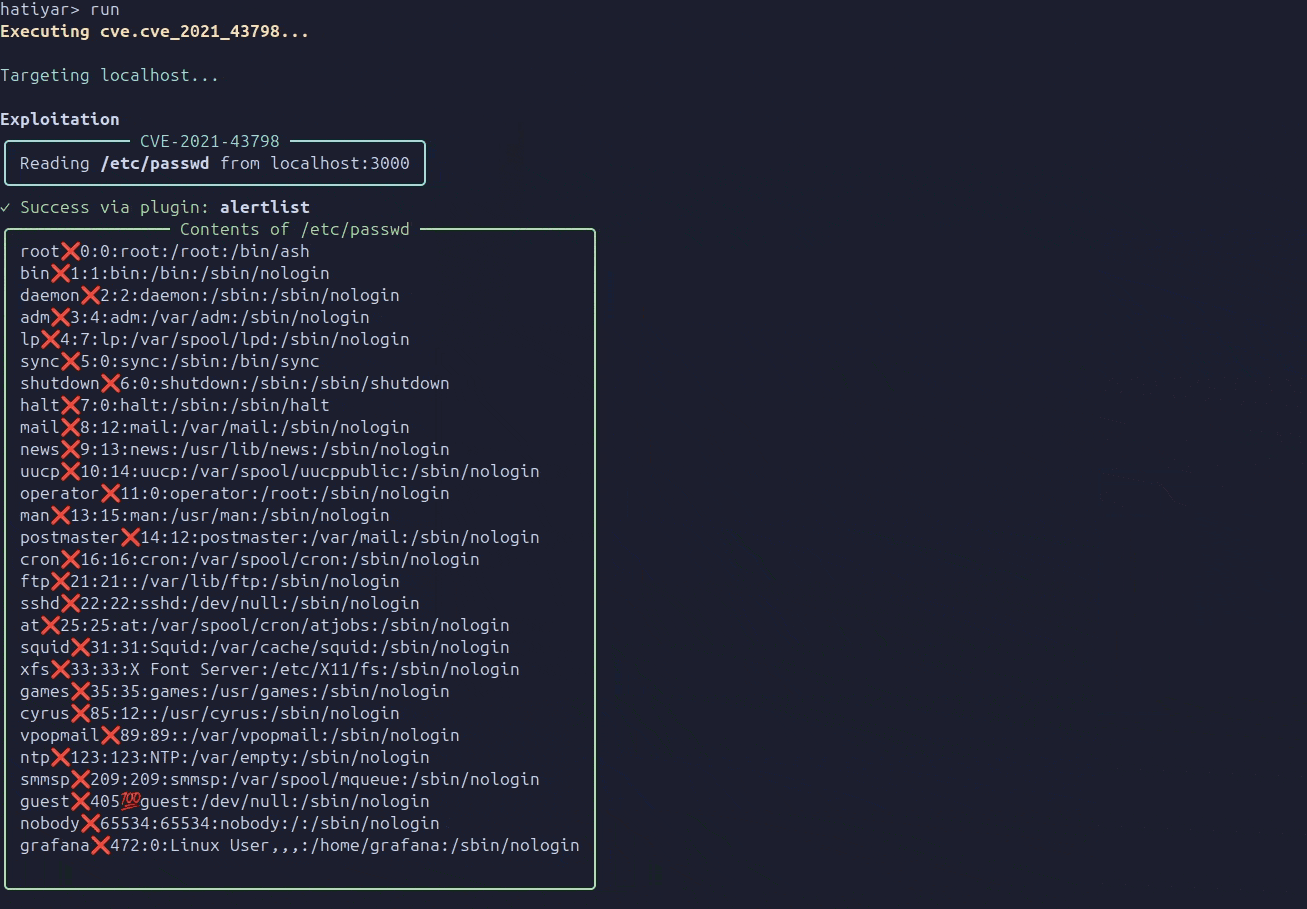 ajutamangdev/hatiyar
模块化渗透测试框架,具备类似Metasploit的交互式Shell、预置CVE漏洞利用模块以及云/网络侦察能力,用于授权的安全评估。
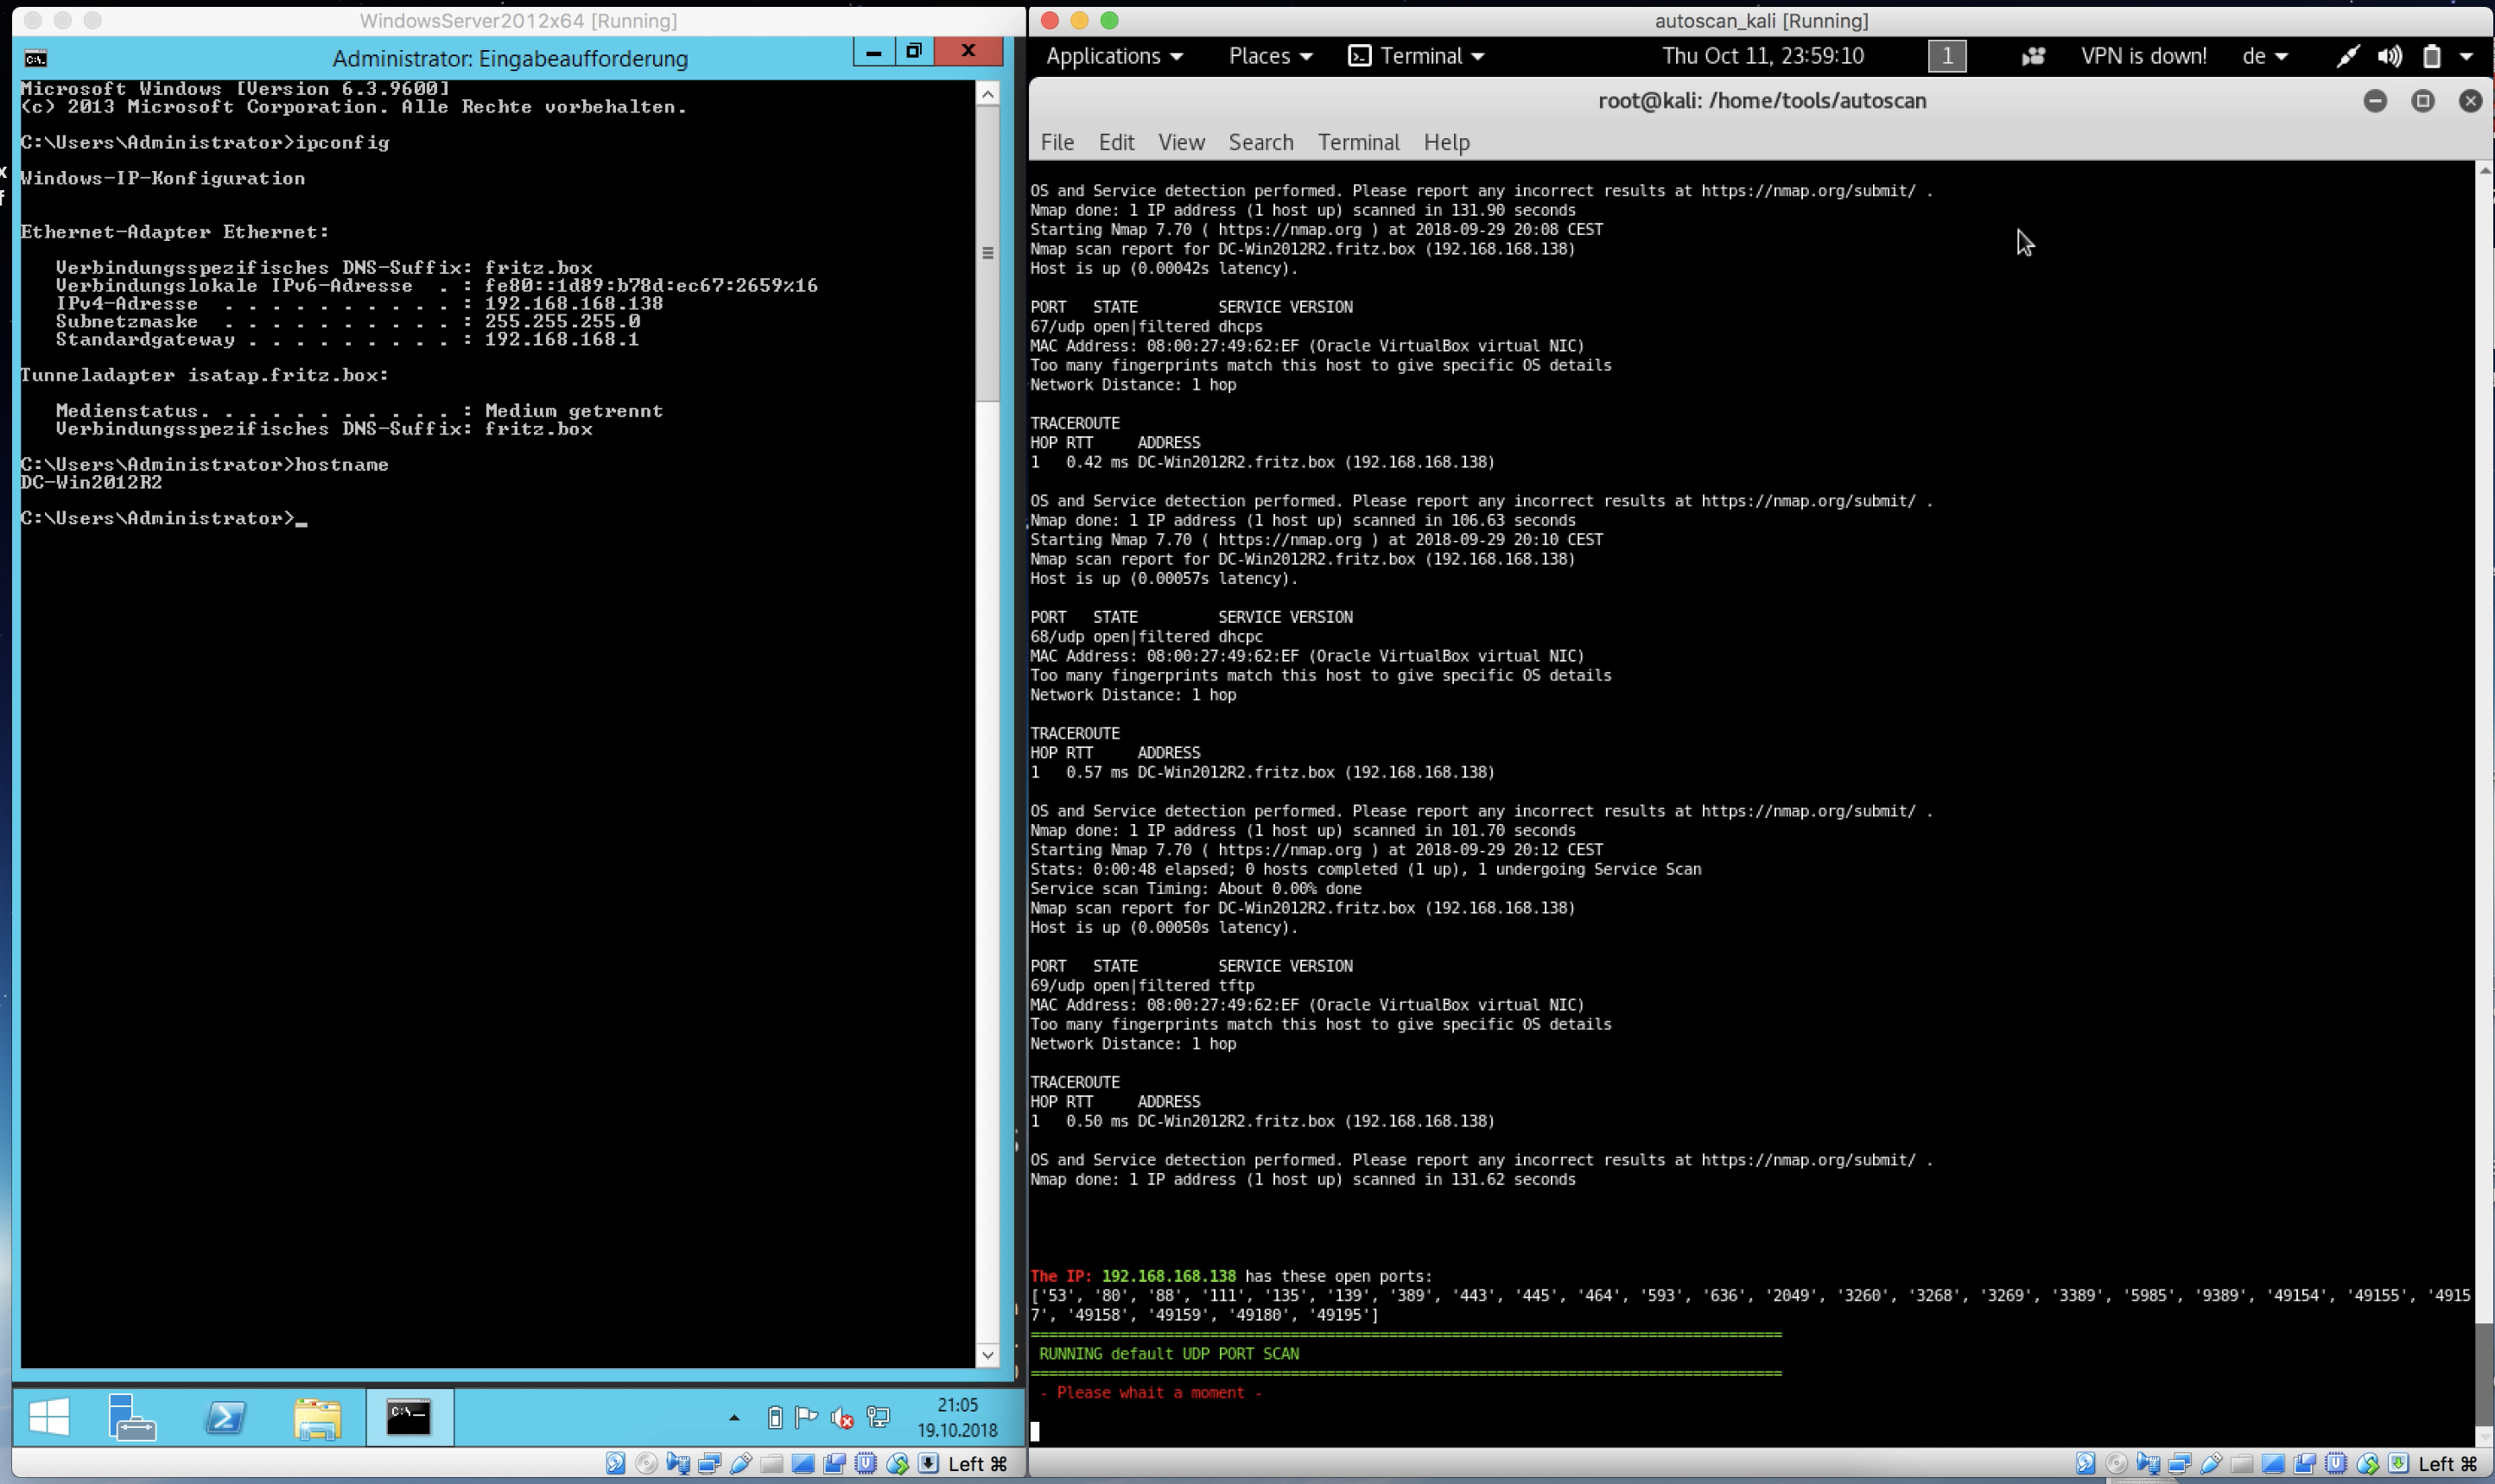 darksh3llgr/autoscan
自动化扫描, 渗透测试 , 漏洞利用 与 报告
 nu11secur1ty/sqlmap-nu11secur1ty
sqlmap 项目的专业扩展
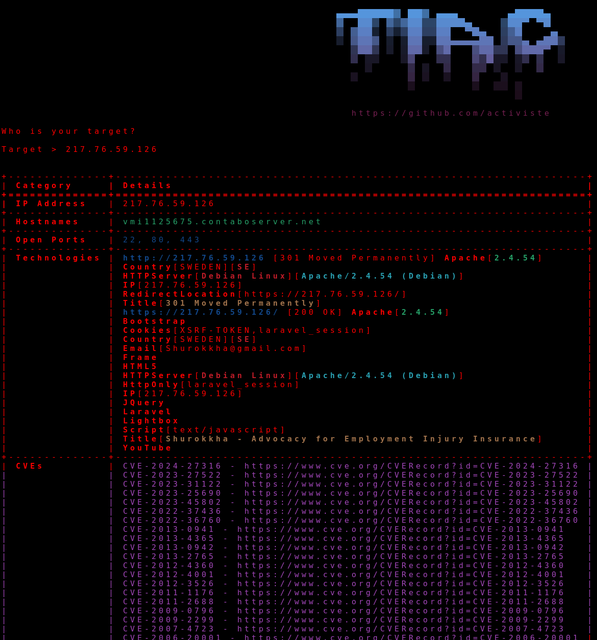 ransomwares/there-is-a-cve
集成Shodan进行IP侦察和CVE识别的渗透测试工具,并与Metasploit和Exploit-DB集成以自动搜索漏洞利用。
 hahwul/mad-metasploit
Metasploit 自定义模块、插件、资源脚本以及……超棒的 Metasploit 合集
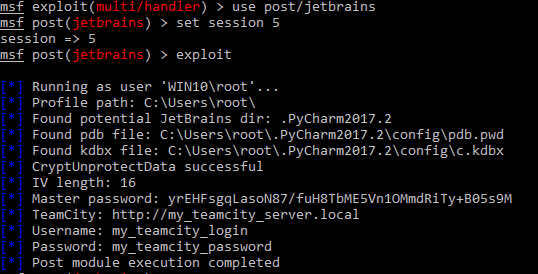 kacperszurek/pentest_teamcity
使用 Metasploit 对 TeamCity 进行渗透测试
 xorrior/apfell-chrome-extension-c2server
用于Google Chrome扩展载荷的Apfell C2服务器
 nishitvp/better_opts_attacks
攻击框架,用于突破基于微调的提示注入防御(SecAlign、SecAlign++、StruQ),通过对LLM进行架构感知的对抗性攻击。
 armircetaj/tetragon-dirtyfrag
使用Cilium Tetragon TracingPolicy在运行时阻止DirtyFrag Linux LPE漏洞链(CVE-2026-43284 / CVE-2026-43500)
 dannyendortest/ollama-consumer
用于 ollama v0.5.0 的演示使用者(CVE-2024-12886 的受影响版本范围)— endorctl scan target
 vulncheck-oss/external-c2-experiments
用于 go-exploit 的 Go 外部 C2 模块,可捕获反向 SSH shell,提供服务器监听器和载荷客户端,以便将自定义 C2 配置文件集成到漏洞利用中。
 mythicagents/apfell
用于自动化的JavaScript (JXA) macOS代理
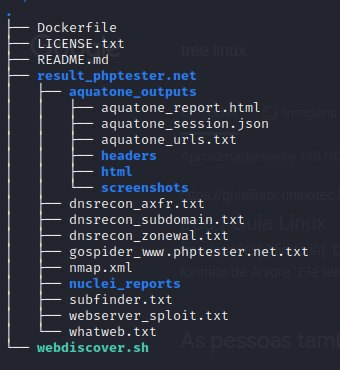 v1n1v131r4/webdiscover
此脚本旨在自动化 Web 枚举过程并搜索漏洞利用。