

 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 blacksnufkin/cheshire
Adaptix C2服务插件,用于从操作员UI驱动LitterBox负载分析。
 truneski/external_c2_framework
用于 Cobalt Strike 的 External C2 规范的 Python API
 degenerat3/meteor
一个跨平台的 C2/团队服务器,支持多种传输协议,使用 Go 编写。
 black-army-security/blackarmy-framework
基于 Python 的模块化渗透测试框架,用于自动化安全评估、漏洞利用和红队行动。包含侦察和载荷生成模块。
 jonstratton/selenium-node-takeover-kit
一组可能有助于接管 Selenium 节点的 Selenium 测试
 nettitude/poshc2_old
Powershell C2服务器与植入程序
 0xthirteen/staykit
Cobalt Strike 扩展,利用 SharpStay .NET 程序集实现后渗透持久化。提供通过注册表键、计划任务、WMI 事件、LNK 后门等方式的 GUI 驱动的持久化功能。
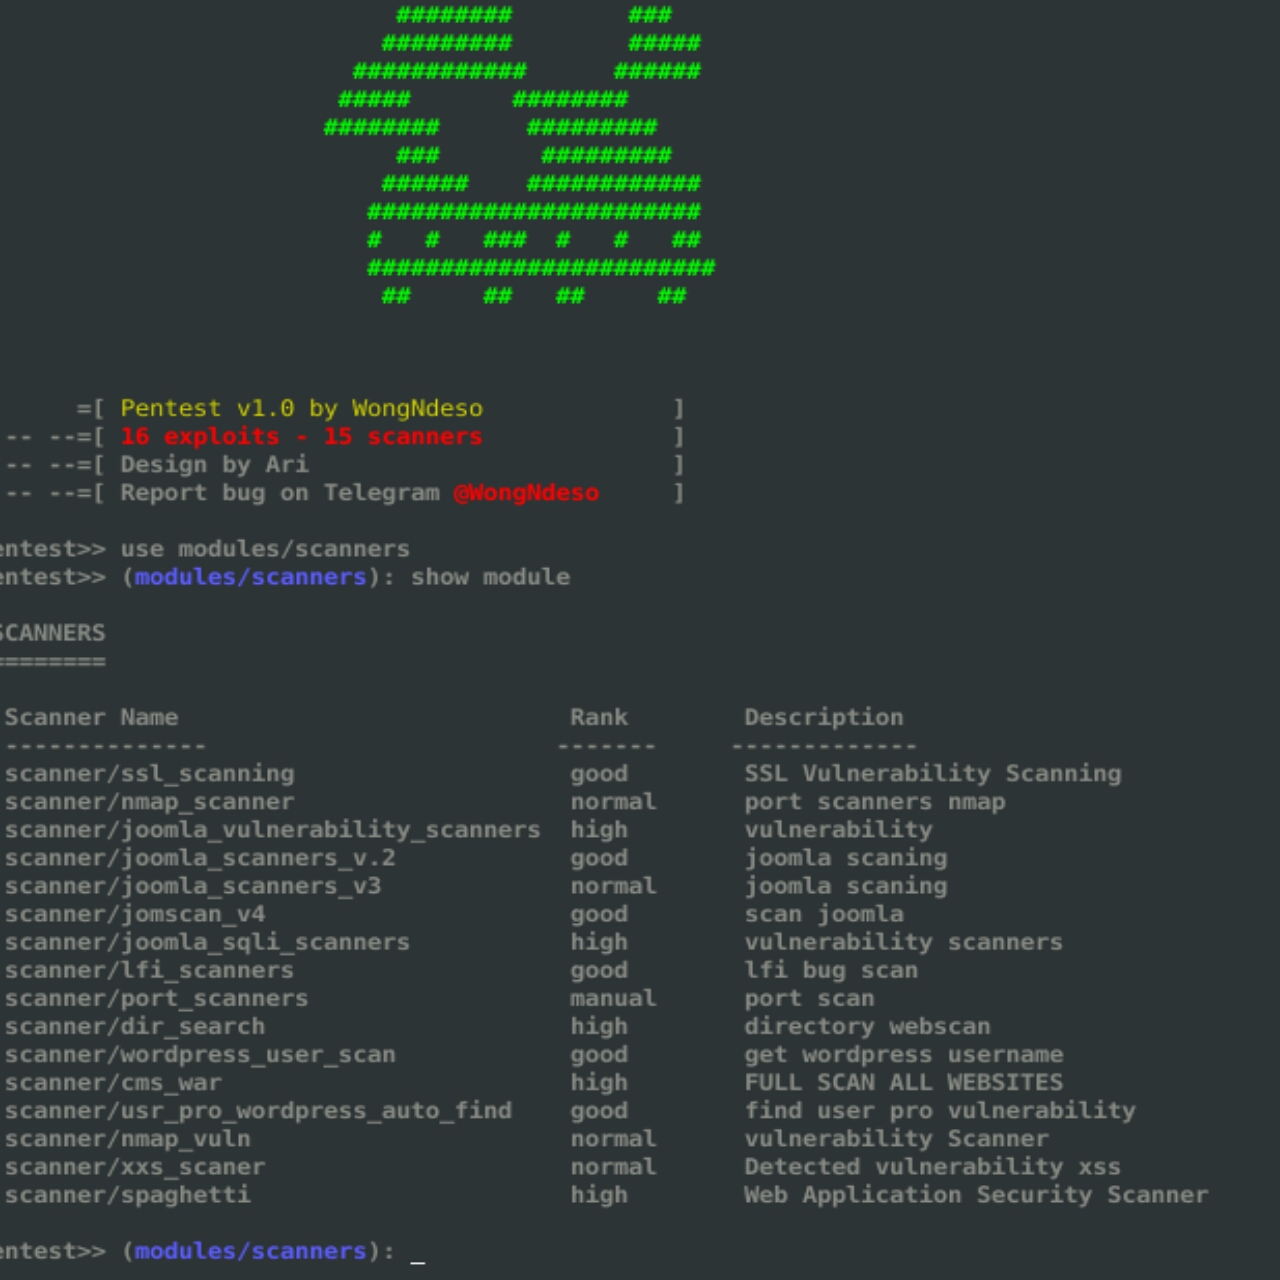 pikpikcu/pentest-tools-framework
渗透测试工具框架是一个包含漏洞利用、扫描器和渗透测试工具的数据库。Pentest 是一个功能强大的框架,为初学者提供了大量工具。你可以探索内核漏洞、网络漏洞。
 jack-new-project/zeebsploit
模块化渗透测试漏洞利用框架,具备自动化有效载荷生成、侦察模块和后渗透利用能力。
 codextf2/openmalleablec2
Cobalt Strike Malleable C2 的开源实现
 bluscreenofjeff/malleablec2profiles
可塑的 C2 配置文件,适用于 Cobalt Strike
 kungfulon/nf-tables-lpe
Linux 内核权限提升漏洞利用程序,针对 Netfilter 的 nf_table 模块,由 Team Orca 为多个 CVE 开发。
 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Exploit-Database 的二进制漏洞利用(原位于 /sploits 目录中的内容)
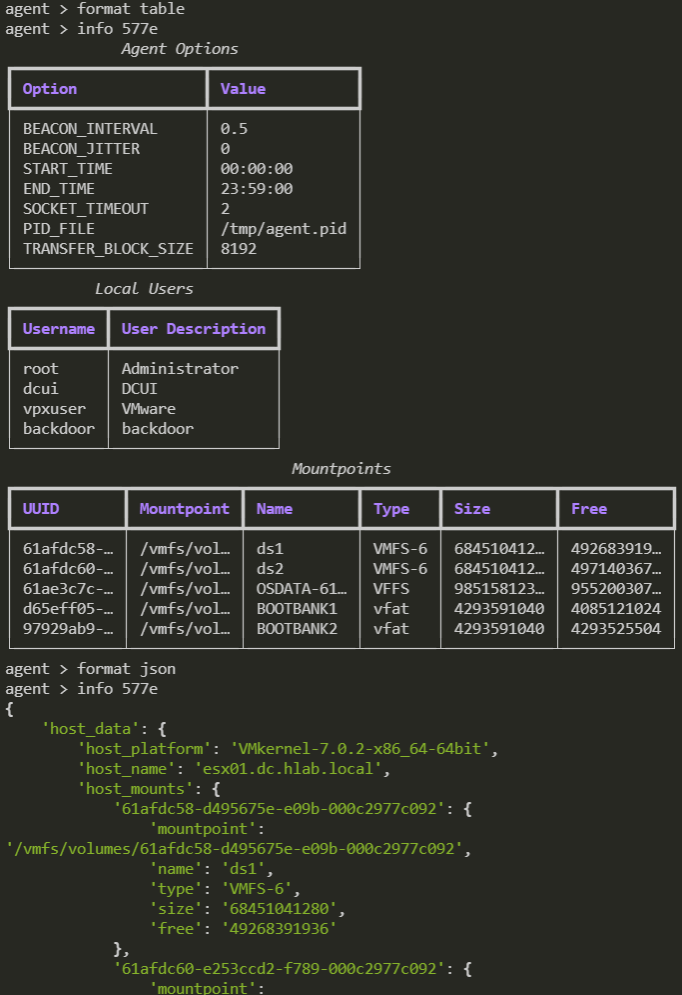 psmths/reave
WIP 专为虚拟机监控器设计的后渗透利用框架。